 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Analyse de rétro-ingénierie de StealC Stealer, un info-stealer qui utilise le hollowing de RuntimeBroker.exe, une infrastructure C2 et l'extraction de payload. Inclut cookies.sqlite, ShellExecuteEx et plusieurs adresses IP C2.

L'analyse mémoire avec Process Hacker révèle que StealC Stealer effectue un process hollowing sur RuntimeBroker.exe et établit des connexions vers plusieurs serveurs C2.
RuntimeBroker.exe (PID 14900).http://87.120.196.171/http://95.85.251.18/http://193.148.56.97/https://31.77.9.121/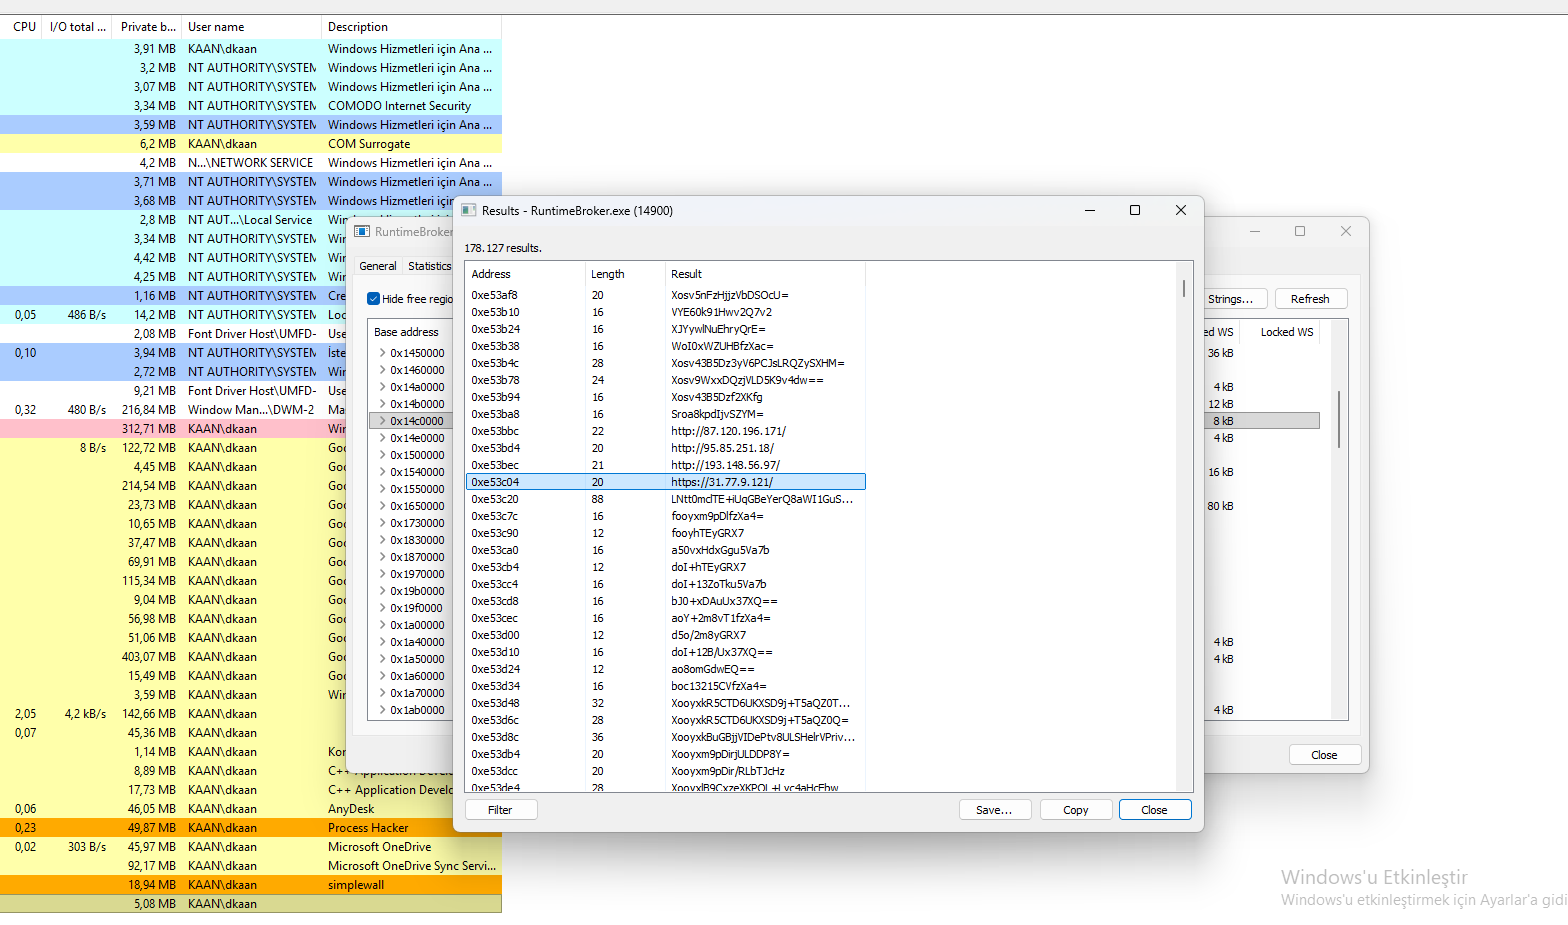 Vue Process Hacker montrant les chaînes de RuntimeBroker.exe avec les adresses IP C2.
L'analyse mémoire avec Process Hacker révèle une longue liste de domaines C2 utilisés par StealC Stealer pour l'exfiltration de données et la livraison de commandes.
easyjet.com – C2 domain.easythe.com – C2 domain.ebookers.com – C2 domain.ecomlead.com – C2 domain.ecruises.com – C2 domain.egroupware-italia.it – C2 domain.egroupware.de – C2 domain.egroupware.net – C2 domain.egroupware.org – C2 domain.einheiten-umrechnen.de – C2 domain.einmalmitprofits.at – C2 domain.elmerchocolate.net – C2 domain.elsevierfctch.com – C2 domain.emedixus.com – C2 domain.enverity.com – C2 domain.easyjet.com) aident à éviter la détection.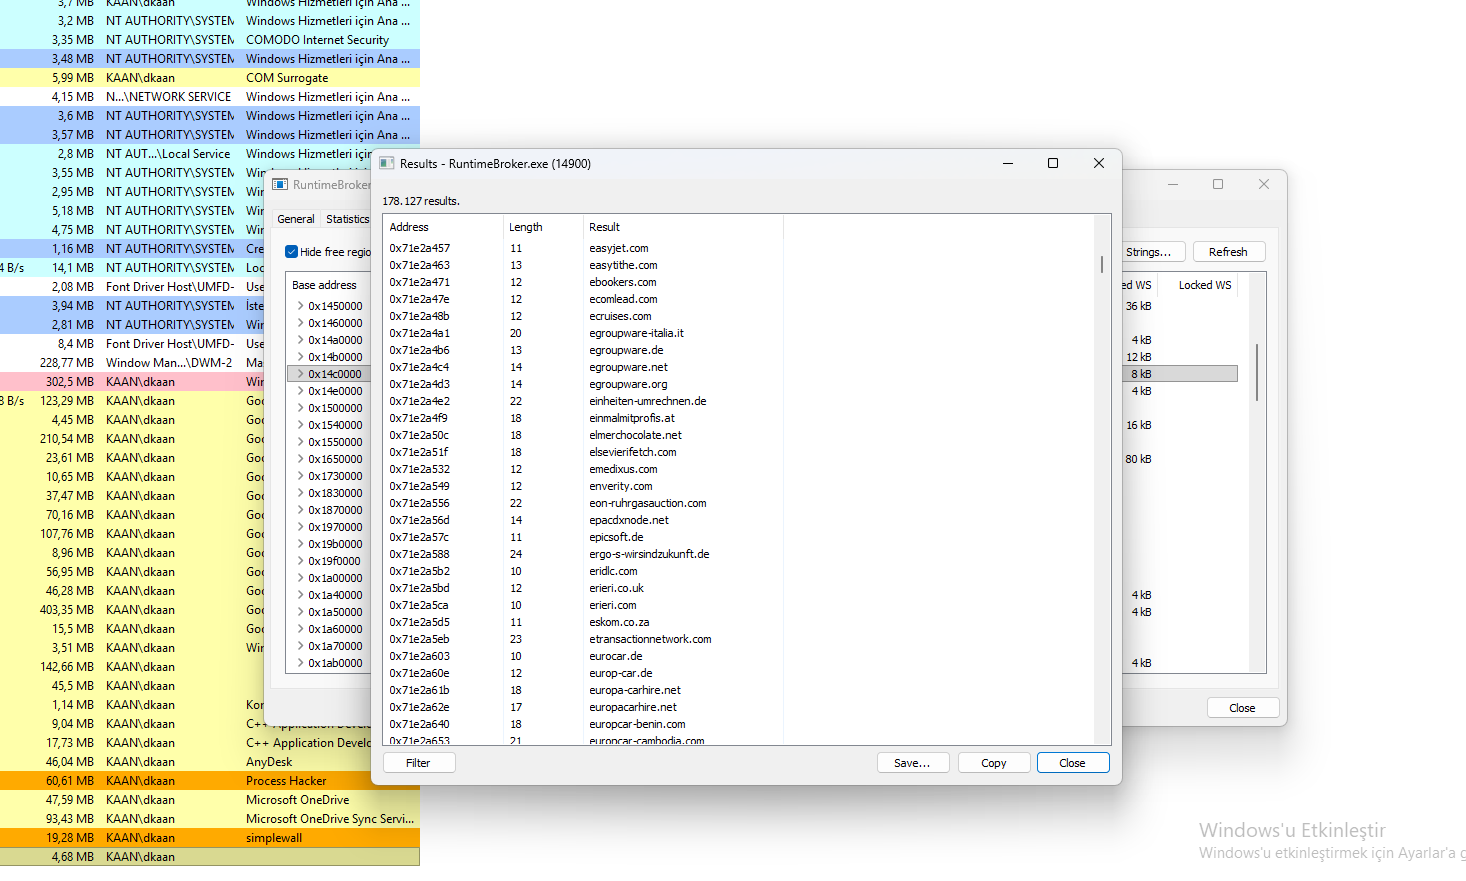 Vue Process Hacker montrant les domaines C2 utilisés par StealC Stealer.
L'analyse mémoire de RuntimeBroker.exe avec Process Hacker révèle que StealC Stealer cible les cookies des navigateurs et utilise des API de manipulation du système.
cookies.sqlite – Cible les bases de données de cookies des navigateurs (Firefox).ShellExecuteExA – Exécute des programmes ou ouvre des fichiers.GetSystemTimes – Récupère les informations de temporisation du système.wow64base.dll – Couche de compatibilité 32 bits (évasion).agent_version – Identifiant de version du malware.browser_type – Identifie le navigateur ciblé.FindWindowA – Localise des fenêtres (interaction avec l'interface utilisateur).CreatePipe – Crée des pipes pour la communication inter-processus.LoadLibraryA – Charge des DLL supplémentaires.cookies.sqlite confirme le vol de données de cookies.ShellExecuteExA et CreatePipe indiquent une exécution de commandes.wow64base.dll aide à contourner les contrôles de sécurité 64 bits.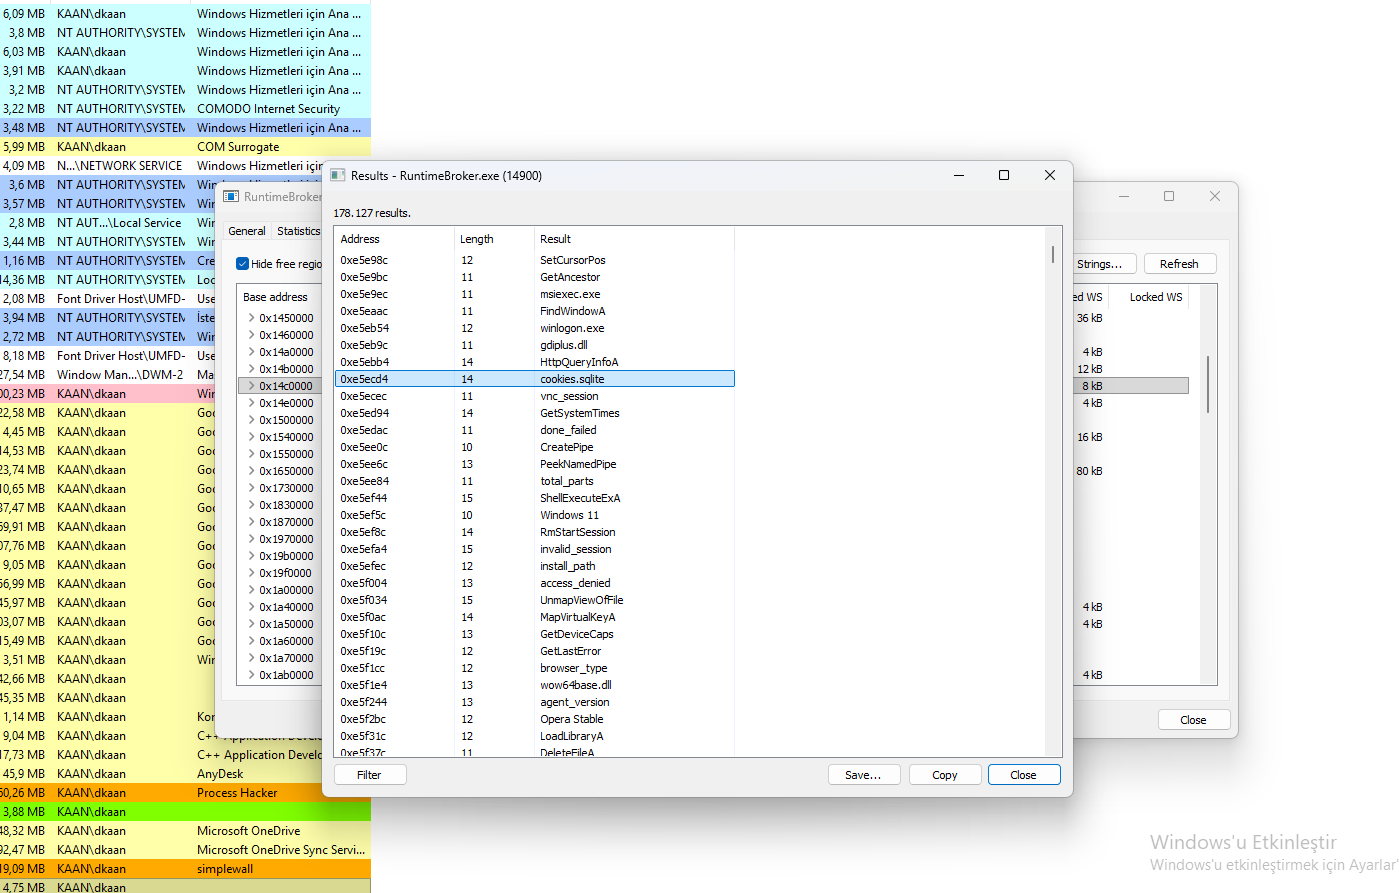 Vue Process Hacker montrant
cookies.sqlite, ShellExecuteExA et d'autres API système.
L'analyse de Binary Ninja du fichier cookies.sqlite révèle une liste d'appels d'API et de fonctions système utilisés par StealC Stealer.
GetClassNameA – Récupère les noms de classe des fenêtres (interaction avec l'interface utilisateur).ShellExecuteExW – Exécute des programmes ou ouvre des fichiers.VirtualAlloc – Alloue de la mémoire (injection).VirtualFree – Libère de la mémoire (nettoyage).GetMenuItemID – Récupère les identifiants des éléments de menu (manipulation de l'interface utilisateur).IsWow64Process – Détecte un processus 32 bits sur un OS 64 bits (évasion).upload_file – Téléverse les données volées vers le C2.update_cookies – Met à jour les données de cookies (persistance).ShellExecuteExW et VirtualAlloc permettent l'exécution de code.IsWow64Process aide à contourner la sécurité 64 bits.upload_file confirme le vol de données.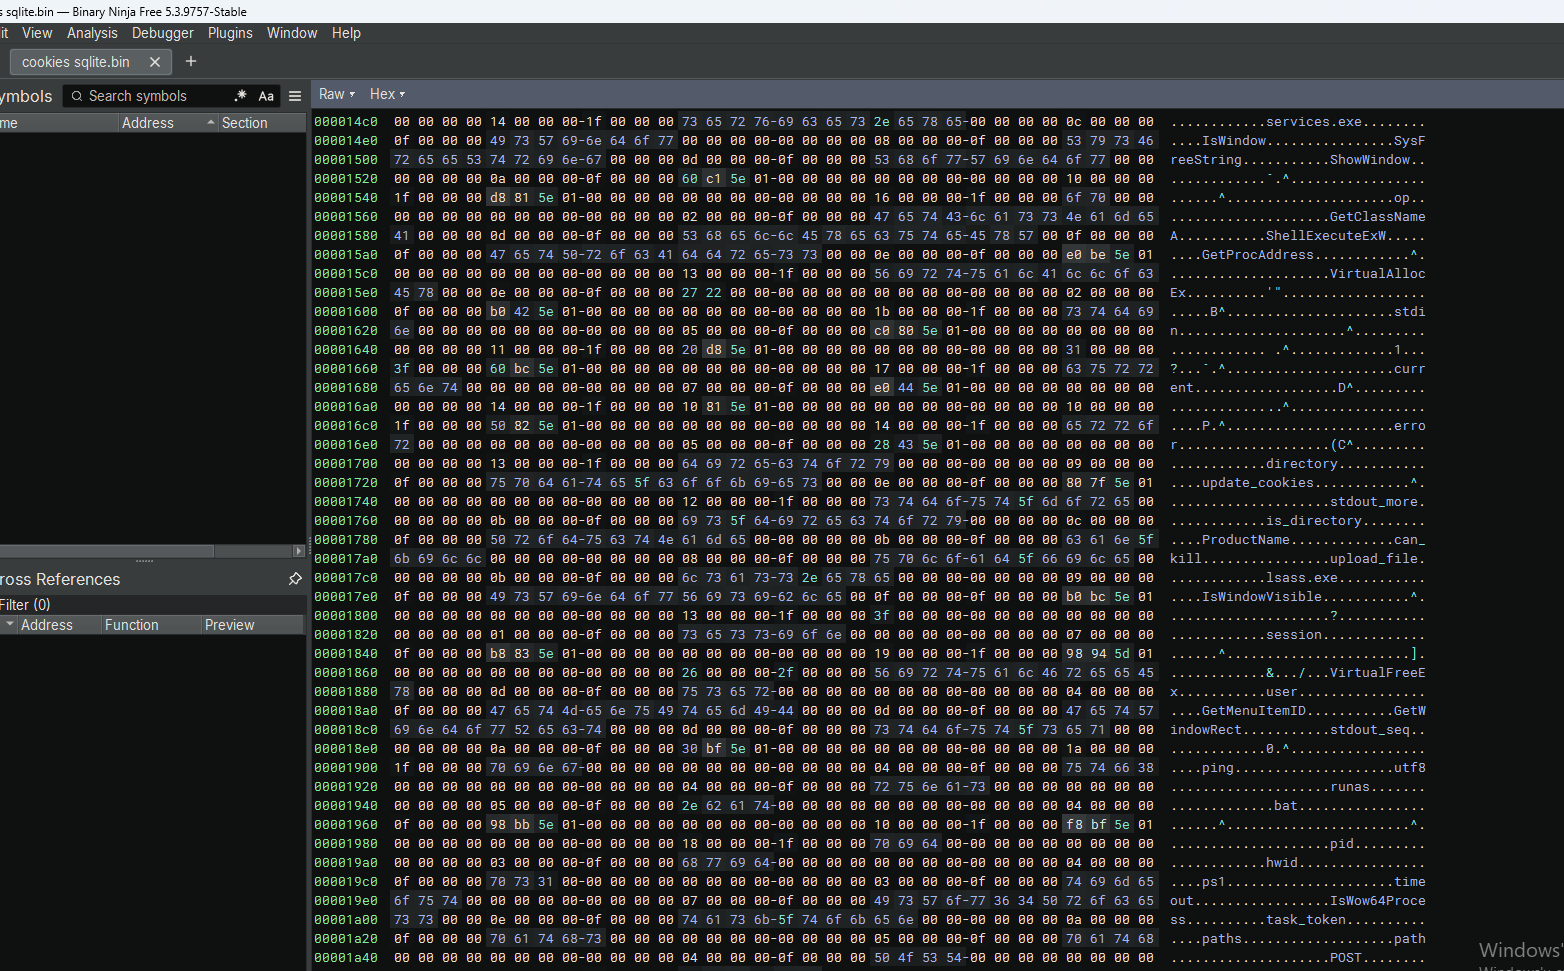 Vue Binary Ninja montrant
ShellExecuteExW, VirtualAlloc et d'autres API dans cookies.sqlite.
L'analyse Binary Ninja de la fonction ShellExecuteEx révèle une liste de processus système, de fonctions de communication C2 et d'API de vol de données utilisées par StealC Stealer.
winlogon.exe – Cible le processus d'ouverture de session Windows (élévation de privilèges).vdrsvc.exe – Cible un processus de service (évasion).HttpQueryInfoA – Récupère les en-têtes HTTP (communication C2).cookies.sqlite – Cible les cookies du navigateur (vol de données).vncdll – DLL liée à VNC (accès à distance).PeekNamedPipe – Lit les données des tubes nommés (IPC).VirtualFree – Libère la mémoire (nettoyage).UnmapViewOfFile – Démappe les fichiers (nettoyage).GetSystemTimes – Récupère les temps système (anti-débogage).winlogon.exe est une cible de grande valeur.HttpQueryInfoA est utilisé pour un C2 basé sur HTTP.cookies.sqlite confirme le vol de cookies.vdrsvc.exe et GetSystemTimes aident à éviter la détection.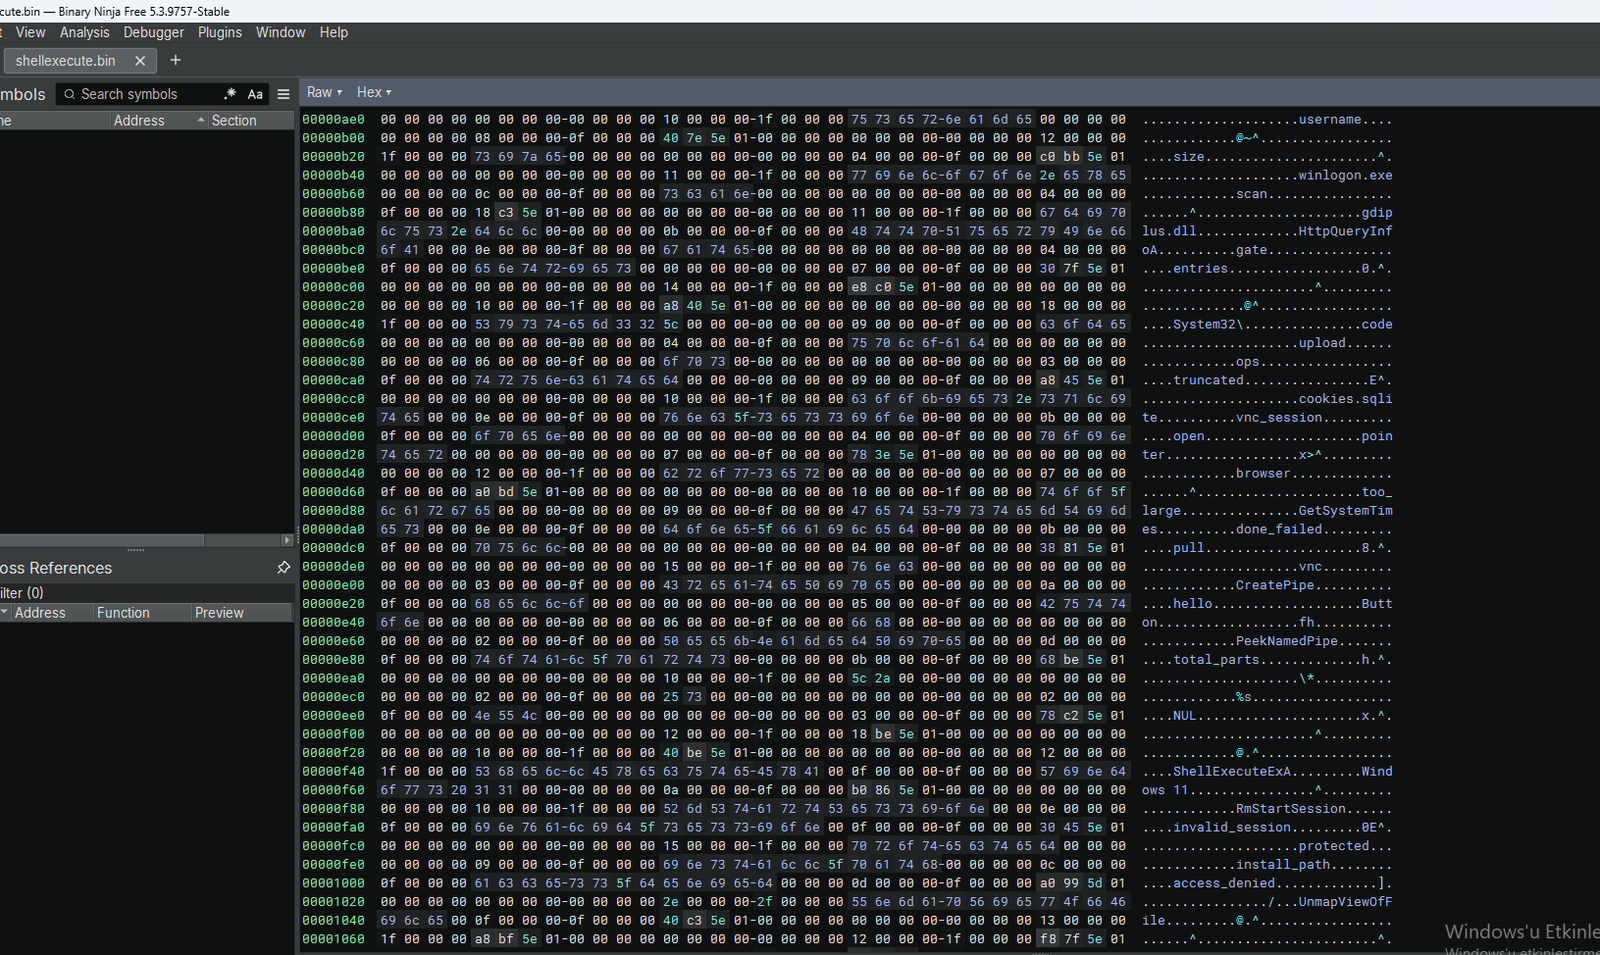 Vue Binary Ninja montrant
winlogon.exe, HttpQueryInfoA, cookies.sqlite et d'autres API.
Cette analyse a mis au jour StealC Stealer, un info-stealer sophistiqué qui utilise le process hollowing sur RuntimeBroker.exe, plusieurs serveurs C2 et de vastes capacités de vol de données.

