Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/jewel591/xssmap
Scanners de Vulnérabilités WebAnalyse des VulnérabilitésSécurité WebTests d'Intrusion
GitHubjewel591/xssmap

xssmap

Scanner de vulnérabilités XSS basé sur Python avec prise en charge des requêtes POST/GET, injection de paramètres dans les cookies/referer/user-agent, et multiples techniques de contournement d'encodage pour les tests automatisés de sécurité web.

Voir le dépôt
2705455il y a 6 ansVérifié par Kitploit
Site web
Partager

Mise à jour du 20/08/2020 Il y a encore beaucoup de bugs, donc je prendrai le temps de les corriger bientôt, alors continuez à mettre à jour s'il vous plaît.
XSSMAP

image.png

codecov

Détecte les vulnérabilités XSS dans les applications Web

L'utilisation imite sqlmap, et si vous connaissez sqlmap, vous pouvez facilement utiliser xssmap !

  • 中文介绍

Captures d'écran

image.png

Installation facile

Aussi simple que ci-dessous, juste une ligne de commande :

curl -L https://raw.githubusercontent.com/Jewel591/xssmap/master/docs/install.sh|bash

Si vous obtenez une erreur réseau, comme Connection refused, utilisez git clone pour installer :

git clone -b master https://github.com/Jewel591/xssmap.git
cd xssmap
pip3 install -r requirements.txt

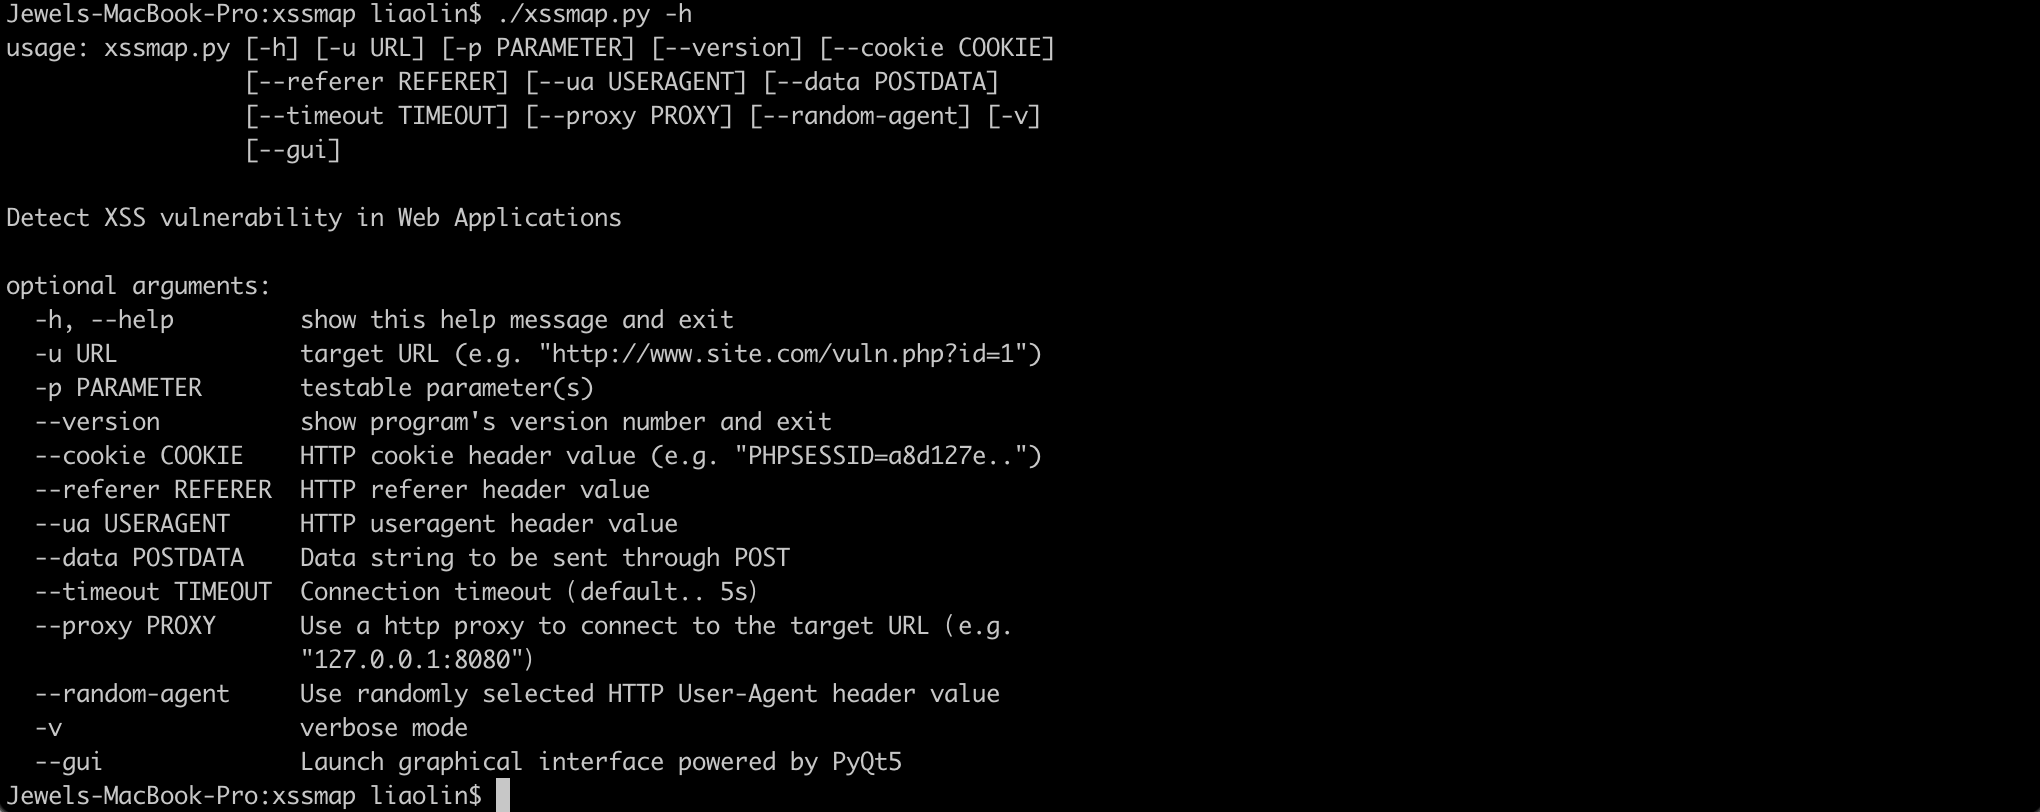
Instructions d'utilisation

python3.6 xssmap.py -h

image.png

Prend en charge les méthodes de requête POST et GET, prend en charge la détection d'injection de paramètres dans les champs cookie, referer, useragent. Par exemple, testez le paramètre returnUrl dans les données POST :

python3.6 xssmap.py -u "https://example.com/login.do" --data="returnUrl=utest" -p returnUrl

Fonctionnalités

  1. Prend en charge le contournement par encodage URL
  2. Prend en charge l'encodage unicode de la valeur d'attribut de balise HTML pour contourner
  3. Prend en charge l'encodage HTML pour contourner la valeur d'attribut de balise HTML
  4. Prend en charge le remplacement flexible de () '" pour contourner
  5. Contournement par casse

Contribuer

Les contributions, les problèmes et les demandes de fonctionnalités sont les bienvenus !

N'hésitez pas à consulter la page des problèmes

Merci à @dwisiswant0

Mainteneurs

@Jewel591

À faire

  • Détection XSS DOM
  • Détection XSS JSON

Licence

MIT © Jewel591, Kyle

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →