Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-26262 — Preuve de concept pour le téléchargement arbitraire de fichiers authentifié dans Sitecore 10.3, permettant le déploiement de webshell et l'exécution de code à distance via la fonctionnalité d'importation des langues. | Kitploit
Outils/GitHubGitHub/istern/cve-2023-26262
Génération de PayloadsAnalyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications WebTests d'Intrusion
GitHubistern/cve-2023-26262

CVE-2023-26262

Preuve de concept pour le téléchargement arbitraire de fichiers authentifié dans Sitecore 10.3, permettant le déploiement de webshell et l'exécution de code à distance via la fonctionnalité d'importation des langues.

Voir le dépôt
49il y a 3 ansPas encore vérifié
Partager

Vulnérabilité de téléversement de fichier authentifié dans Sitecore 10.3

Auteur : Thomas Stern

Date : 26/01-2023

Résumé

Il est possible, via la fonctionnalité d'importation des langues, de téléverser un fichier arbitraire. Ce fichier pourrait être un webshell permettant l'exécution de code sur le serveur.

Étapes pour reproduire

Pour tester cette vulnérabilité, une instance Sitecore 10.3 a été déployée sur une machine locale via Docker. Cette vulnérabilité n'a pas été testée sur les versions précédentes de Sitecore, mais les versions antérieures pourraient être vulnérables à la même technique.

Informations sur l'environnement

Hôte : Windows 11 Exécution de Docker Desktop Sitecore 10.3
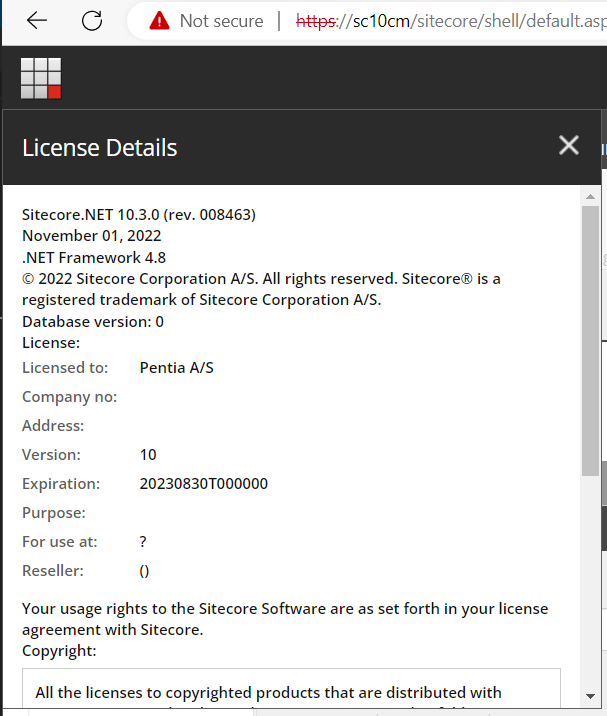
Informations Sitecore

1. Se connecter à Sitecore

Cette vulnérabilité étant authentifiée, un ensemble d'identifiants valides est requis. Pour cette instance de test, admin/b a été utilisé.

2. Accéder à la boîte à outils

La boîte à outils se trouve sous le panneau de configuration de Sitecore.
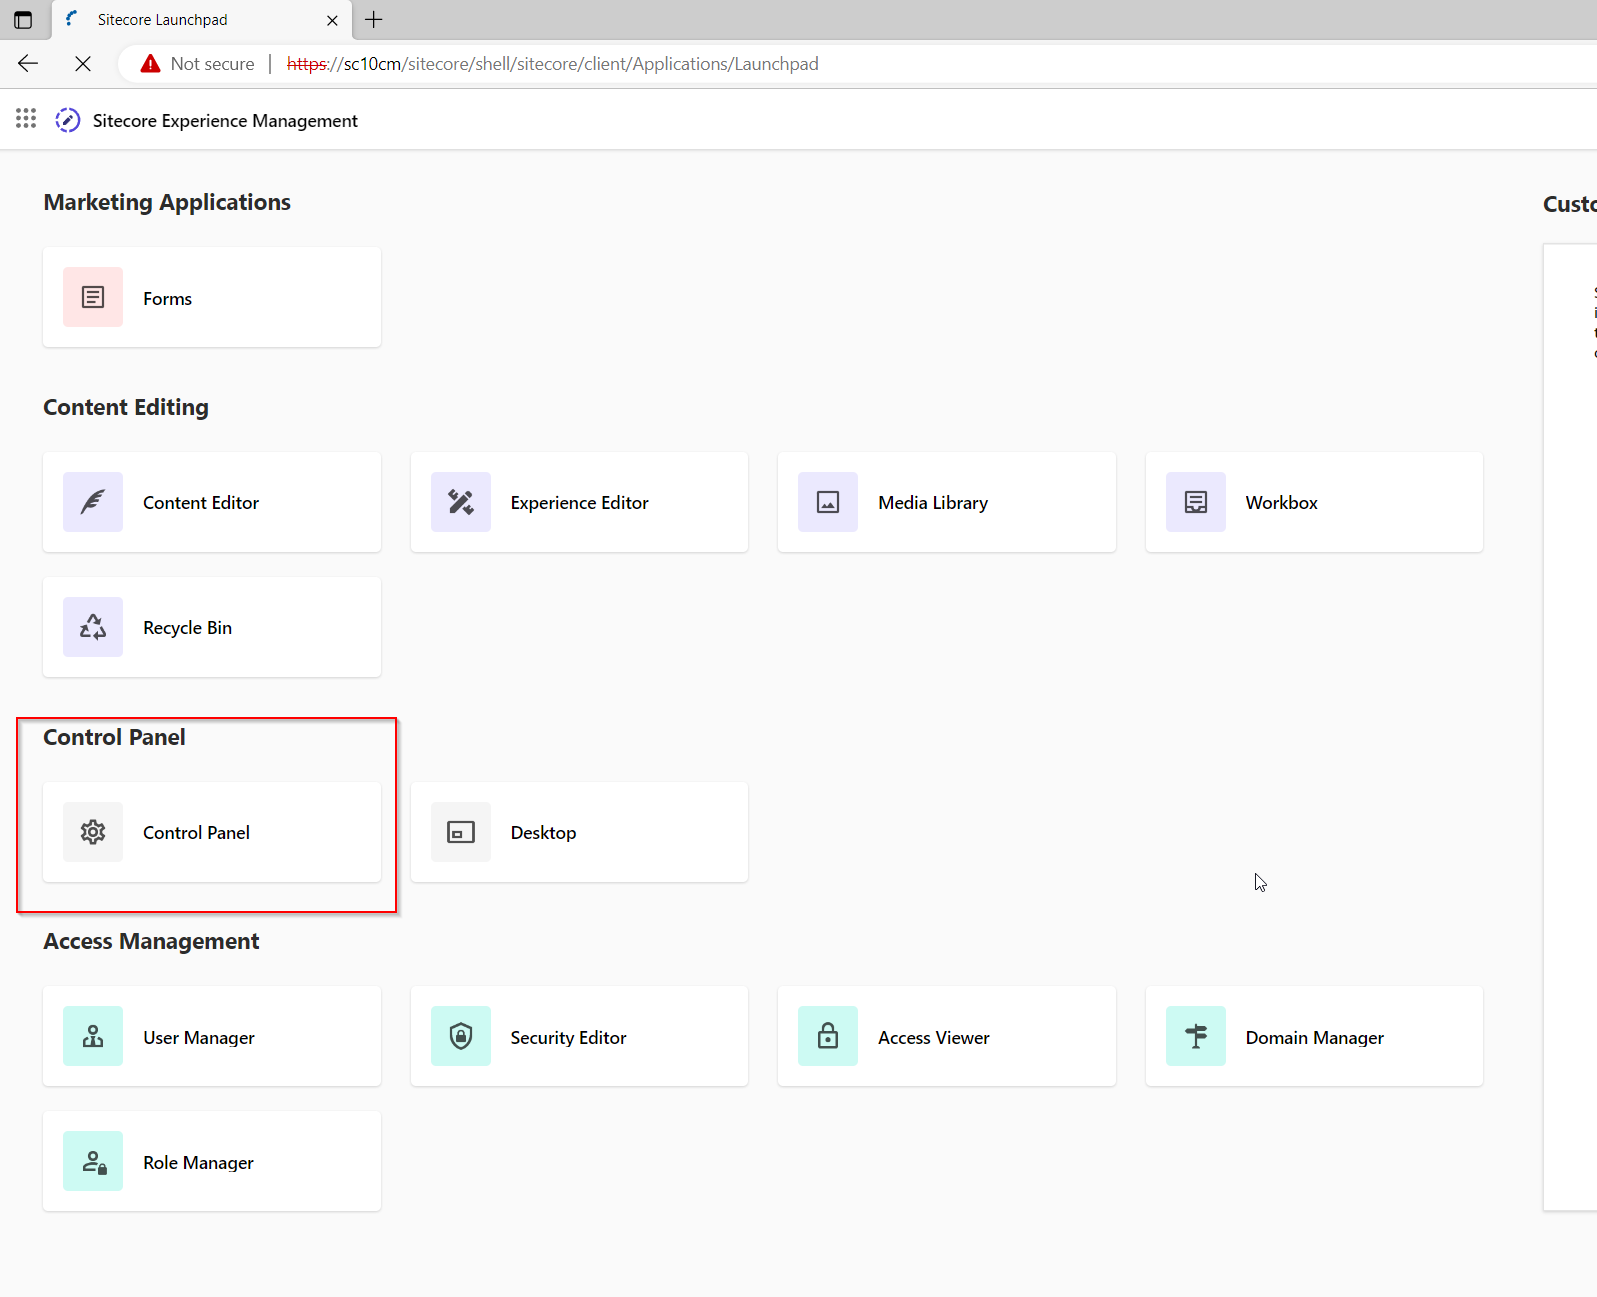
Panneau de configuration Sitecore

3. Choisir - Importer les langues

Choisissez maintenant l'importation de langue.

Importation de langue

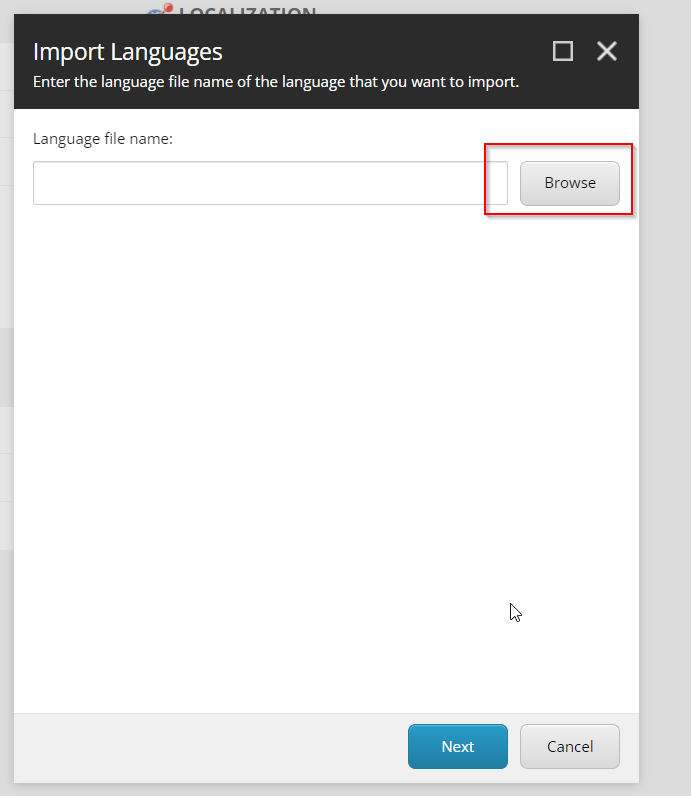
4. Importation - dossier temp

Commencez par choisir Parcourir.

Téléversement partie 1

Sélectionnez ensuite le dossier temp « ce sera également la destination du shell ».

Téléversement partie 2 : choisir le dossier de destination

5. Téléverser le webshell

Le code utilisé pour les tests est un simple webshell téléchargé depuis https://github.com/tennc/webshell/blob/master/fuzzdb-webshell/asp/cmdasp.aspx. Notez qu'une petite modification a été apportée pour exécuter powershell au lieu du cmd par défaut.

Cliquez sur le bouton Téléverser, sélectionnez votre shell et appuyez sur Suivant.

Téléverser le shell

Votre shell devrait maintenant être téléversé.

Téléversement du shell terminé

6. Exécuter des commandes

Commencez par accéder au shell téléversé « https://sitename/temp/shell.aspx ». Une fois le shell téléversé, il est désormais possible d'exécuter du code en totalité sur le système.
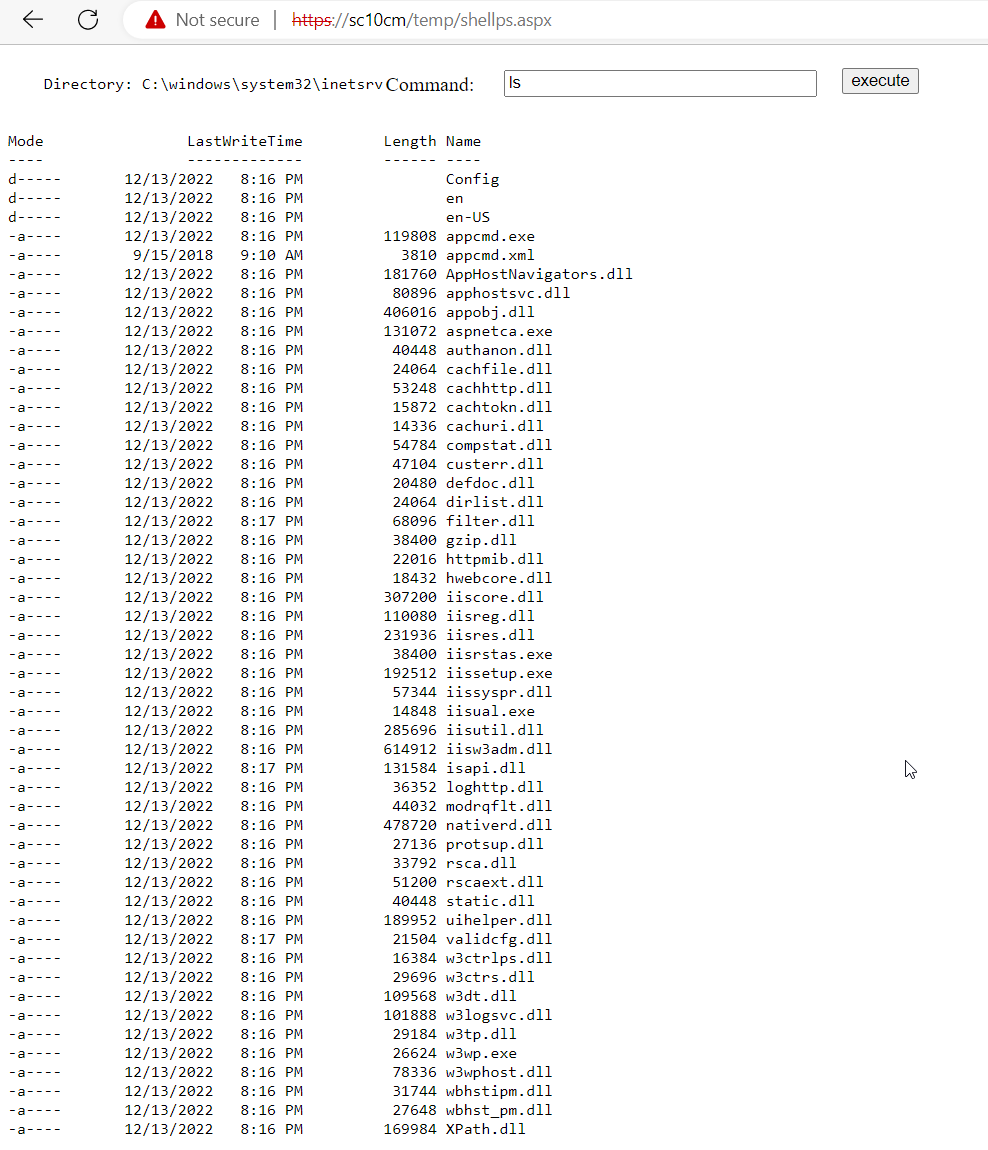
Exécution de code

Remédiation

Le code de téléversement des fichiers de langue doit valider les fichiers téléversés et n'autoriser que les fichiers exécutables comme aspx, exe, etc. De plus, les fichiers de langue ne doivent être téléversés que dans un répertoire qui n'autorise pas l'exécution de code. Une façon de procéder consiste à ajouter une règle de blocage au web.config comme ci-dessous. Notez que cela bloquera toutes les requêtes vers ces deux fichiers.

<rule name="BlockFileUpload" enabled="true" patternSyntax="Wildcard" stopProcessing="true">
    <match url="*" />
    <conditions logicalGrouping="MatchAny">
        <add input="{URL}" pattern="*sitecore/shell/Applications/Files/FileBrowser.aspx" />
        <add input="{URL}" pattern="*sitecore/shell/Applications/Dialogs/Upload/Upload2.aspx" />
    </conditions>
    <action type="CustomResponse" statusCode="404" statusReason="File or directory not found." statusDescription="The resource you are looking for might have been removed, had its name changed, or is temporarily unavailable." />
</rule>

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →