
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
imbyter-WinRAR_CVE-2023-38831 — Exploit PoC pour WinRAR CVE-2023-38831 avec script Python pour générer des archives malveillantes qui exécutent du code arbitraire via des extensions de fichiers usurpées. | Kitploit
Outils/GitHubGitHub/imbyter/imbyter-winrar_cve-2023-38831
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHubimbyter/imbyter-winrar_cve-2023-38831

imbyter-WinRAR_CVE-2023-38831

Exploit PoC pour WinRAR CVE-2023-38831 avec script Python pour générer des archives malveillantes qui exécutent du code arbitraire via des extensions de fichiers usurpées.

Voir le dépôt
26il y a 2 ansPas encore vérifié
Partager

💥 Description de la vulnérabilité WinRAR (CVE-2023-38831)

Dans les versions de WinRAR antérieures à 6.23, il existe une vulnérabilité de falsification d'extension de fichier. Un attaquant peut exploiter cette vulnérabilité en créant une archive spéciale contenant des fichiers apparemment inoffensifs, comme des images JPG (.jpg), des fichiers texte (.txt) ou des documents PDF (.pdf), puis en incitant l'utilisateur à ouvrir ces fichiers directement sans décompression, ce qui permet d'exécuter du code arbitraire sur la machine de la victime.

  • Numéro de vulnérabilité : CVE-2023-38831
  • Type de vulnérabilité : vulnérabilité logique
  • Nom du logiciel : RARLAB WinRAR
  • Nom du module : WinRAR.exe
  • Vulnérabilités antérieures : D'après les résultats de recherche de https://vuldb.com, il n'y a pas beaucoup de vulnérabilités historiques, et encore moins qui peuvent être exploitées de manière fiable.
  • Versions concernées : versions < 6.23 (les versions 5.x testées ne sont pas affectées par la vulnérabilité)

🧨 Archive POC de test

Fichier : test.zip

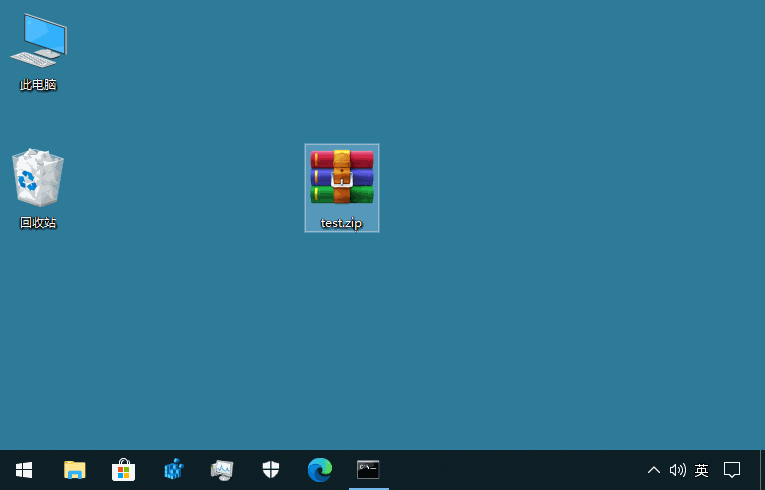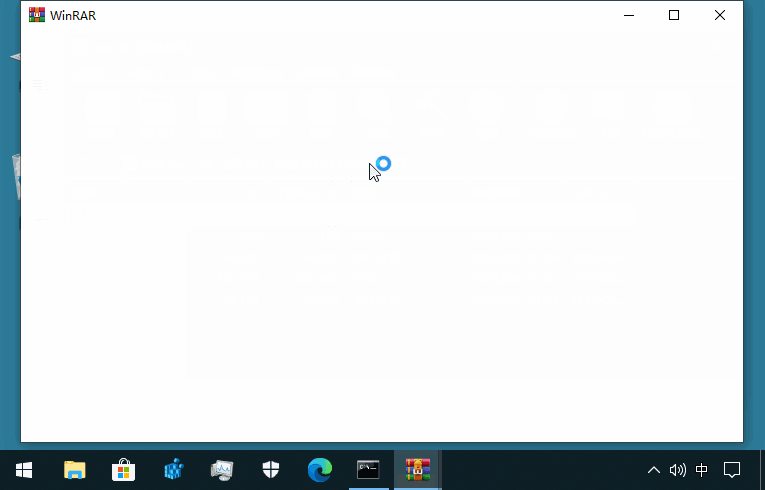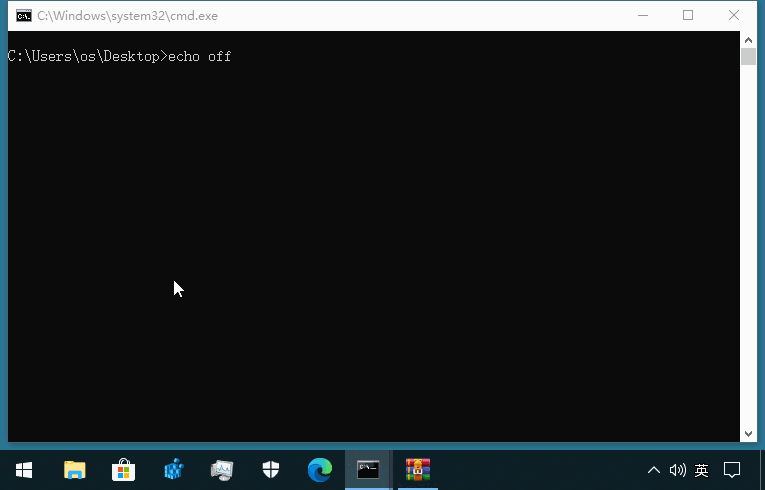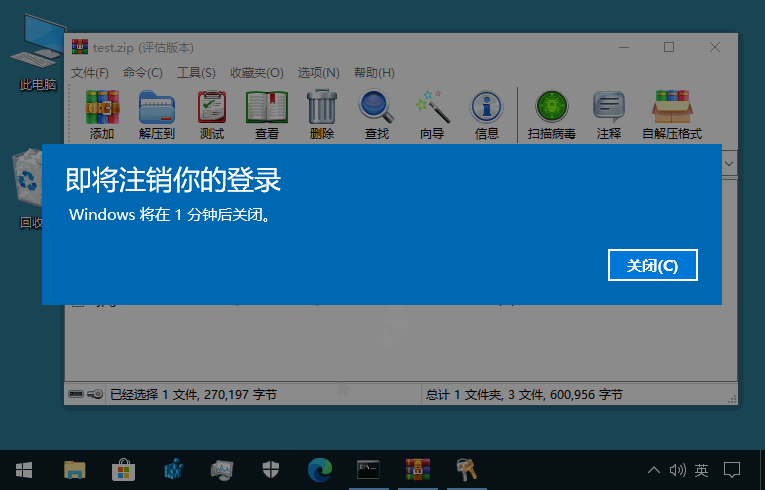
Ceci est une archive déjà prête contenant la vulnérabilité CVE-2023-38831. En utilisant une version WinRAR<6.23, ouvrez directement 2.jpg dans l'archive, le script batch contenu dans l'archive s'exécutera. Le contenu du script batch est le suivant :

echo off
mshta vbscript:msgbox("你电脑已经被我控制!!!",64,"被黑了")(window.close)
shutdown -s -t 60

Après un test réussi, une invite d'arrêt apparaît. Tapez shutdown -a dans cmd pour annuler la tâche d'arrêt.
Image

🧑‍💻 Code Python

Fichier : make-poc.py

Utilisé pour convertir automatiquement un fichier d'entrée en une archive POC

🥝 Explication détaillée

Voir : https://flowus.cn/share/a3b35db0-ab5e-4abc-b8d3-5ff284e82e7b

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





