Paquets NGINX Debian et Enterprise Linux rétroportés avec des correctifs revus pour les CVE nginx2root, ainsi que des scripts de compilation reproductibles, des sommes de contrôle et des tests de mise à niveau de l'installateur.

Paquets Debian et Enterprise Linux rétroportés pour les correctifs de sécurité NGINX de novembre 2026, compilés par Hosted Power. Le dépôt contient les correctifs exacts, les sources épinglées, les scripts de compilation reproductibles et les tests de mise à niveau des paquets.
Ces paquets contiennent les correctifs complets pour chaque vulnérabilité nginx2root qui s'applique à chaque version. Il ne s'agit pas d'une mesure d'atténuation et aucun suivi n'est nécessaire.
Les paquets préservent la configuration de compilation et la structure des paquets de la distribution. Leurs versions sont délibérément ordonnées en dessous de la prochaine mise à jour de la distribution, de sorte que si votre distribution publie sa propre mise à jour plus tard, elle prend le relais automatiquement via les mises à niveau de paquets normales.
État actuel (19 novembre 2026) : v1.7.0 contient les familles de paquets natives RHEL 10, Rocky
Linux 10 et Oracle Linux 10. v1.6.1 contient les familles de paquets natives RHEL 8
et Rocky Linux 8 AppStream 1.24. v1.4.0 contient 13 familles de paquets natives EL9
vendor/stream, aux côtés des versions existantes Debian et CentOS 7/8. Le dépôt APT signé
Hosted Power contient également les ensembles complets de paquets hp3 pour Debian 12 et 13. Debian
12 sélectionne actuellement hp3. Debian 13 sélectionne désormais automatiquement le paquet
1.26.3-3+deb13u11 plus récent de Debian ; l'inspection de ce paquet source confirme
qu'il contient les neuf correctifs de sécurité NGINX 1.30.7 applicables listés ici.
Désactiver HTTP/2 ne corrige pas nginx2root. Cela ne bloque que CVE-2026-123007 et CVE-2026-123633. Les trois autres restent ouvertes : le résolveur (CVE-2026-123634), le proxy mail (CVE-2026-113425) et HTTP/3 (CVE-2026-121810). Cela coûte également en performance pour chaque client. Ces paquets corrigent tous les problèmes applicables, donc HTTP/2 peut rester activé.
Si vous avez désactivé HTTP/2 comme solution provisoire : installez les paquets (la mise à niveau redémarre
NGINX), réactivez HTTP/2 (listen 443 ssl http2; sur Debian 9–12 et CentOS 7/8,
http2 on; sur Debian 13), puis exécutez nginx -t et rechargez.
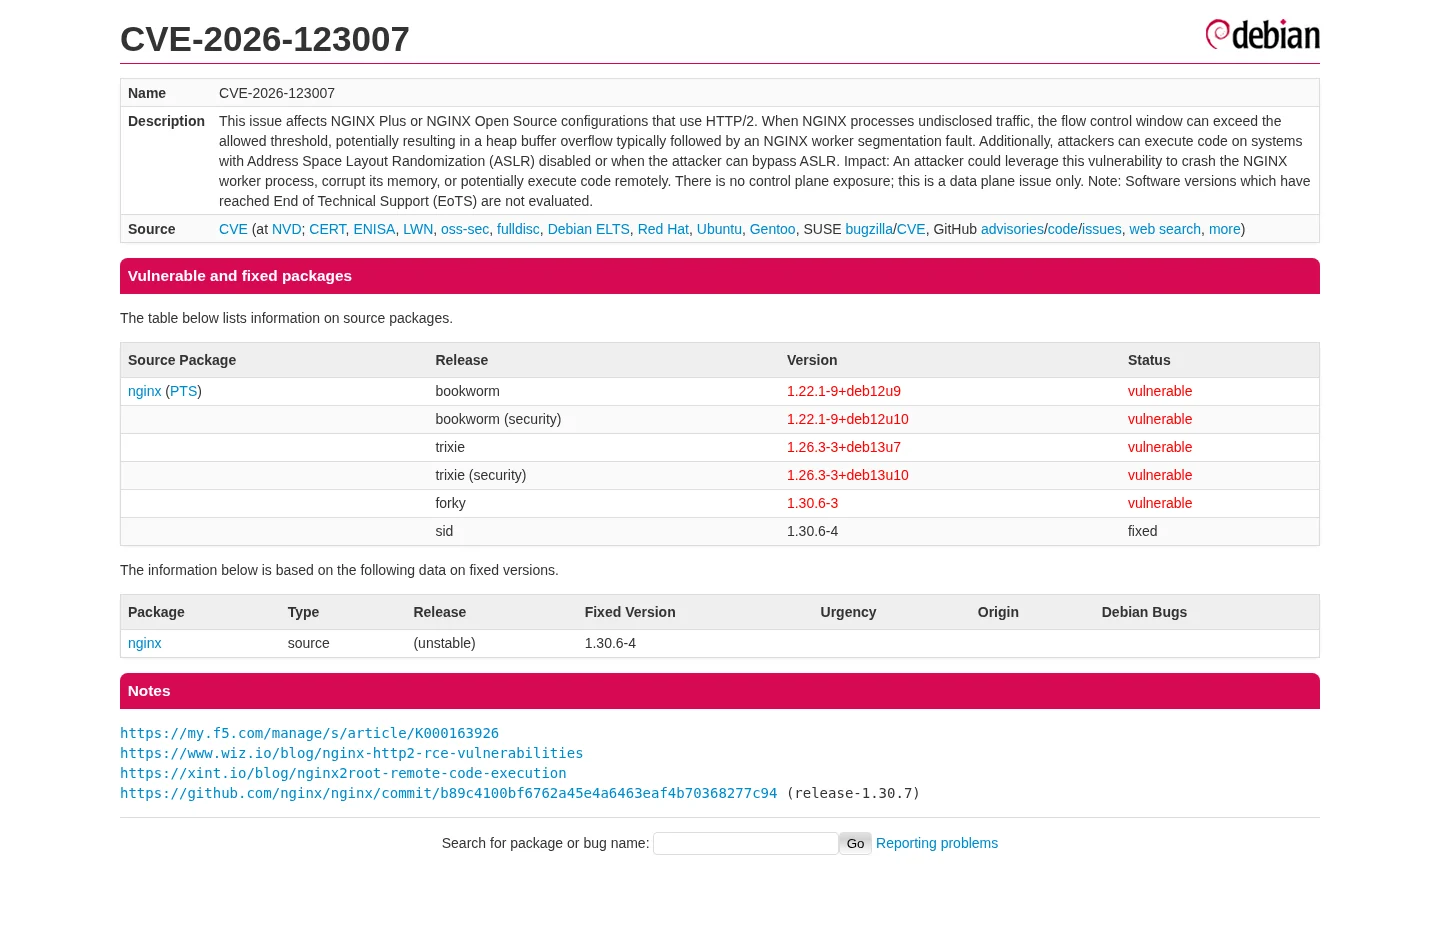
Debian Security Tracker le 19 novembre 2026. Cliquez sur la capture d'écran pour consulter l'état en direct.
La version v1.3.2 contient des ensembles complets de paquets x86-64. Sa révision de paquet hp3
met à niveau les compilations précédentes tout en restant en dessous de la prochaine mise à jour
de la distribution. Le journal des modifications de chaque paquet nomme explicitement chaque CVE incluse, de sorte que les vérifications
standard du journal des modifications des paquets installés, rpm -q --changelog et les outils d'audit CVE
reconnaissent les correctifs. Sur Debian, inspectez directement les preuves installées avec
zgrep CVE-2026 /usr/share/doc/nginx/changelog.Debian.gz ; apt changelog
consulte les métadonnées du dépôt et n'est pas fiable pour les paquets tiers :
| Debian | Paquet de base | Paquet de correctif | Correctifs inclus |
|---|---|---|---|
| 8 Jessie | 1.6.2-5+deb8u10 | 1.6.2-5+deb8u10.1~hp3 | CVE-2026-113425, CVE-2026-123634, CVE-2026-125283 |
| 9 Stretch | 1.10.3-1+deb9u10 | 1.10.3-1+deb9u10.1~hp3 | CVE-2026-113425, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-125283 |
| 10 Buster | 1.14.2-2+deb10u9 | 1.14.2-2+deb10u9.1~hp3 | les correctifs de Stretch plus CVE-2026-118899 et CVE-2026-123640 |
| 11 Bullseye | 1.18.0-6.1+deb11u9 | 1.18.0-6.1+deb11u9.1~hp3 | les mêmes sept correctifs que Buster |
| 12 Bookworm | 1.22.1-9+deb12u10 | 1.22.1-9+deb12u10.1~hp3 | les mêmes sept, plus CVE-2026-15176, CVE-2026-93479, CVE-2026-97205 et un durcissement supplémentaire de CVE-2023-44487 |
| 13 Trixie | 1.26.3-3+deb13u10 | 1.26.3-3+deb13u10.1~hp3 | les neuf correctifs NGINX 1.30.7 applicables, dont CVE-2026-120967 et CVE-2026-121810 |
Le paquet officiel Debian Trixie 1.26.3-3+deb13u11 remplace désormais le correctif
Trixie via l'ordre de version normal. Sa source contient les mêmes neuf correctifs
pertinents, incluant les corrections HTTP/2, resolver, mail, QUIC, request-body, stream SNI,
ssl_preread et try_files. Le tracker de sécurité Debian peut accuser un léger retard
sur l'archive des paquets pendant la mise à jour de ses données de versions corrigées.
Debian 8 NGINX est antérieur à HTTP/2, donc CVE-2026-123007 et CVE-2026-123633 ne s'appliquent pas. Son paquet contient les trois correctifs applicables à cette ancienne arborescence source. Debian 8 à 11 utilisent des paquets sources issus de Freexian Extended LTS. Leurs arborescences NGINX plus anciennes nécessitent de petites adaptations de contexte et, pour Debian 9 et 10, le prérequis amont de résolution des doublons SMTP de 2019. Chaque arborescence source adaptée est vérifiée pour les conditions sensibles à la sécurité avant d'être construite.
| Distribution | Paquet de base | Paquet correctif | Correctifs inclus |
|---|---|---|---|
| CentOS 7 archived EPEL | 1:1.20.1-10.el7 | 1:1.20.1-10.el7.0.1.hp3 | sept correctifs applicables : CVE-2026-113425, CVE-2026-118899, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-123640, CVE-2026-125283 |
| CentOS 8 AppStream 1.14 (original/default) | 1:1.14.1-9.module_el8.0.0+184+e34fea82 | 1:1.14.1-9.module_el8.0.0+184+e34fea82.0.1.hp3 | les mêmes sept correctifs applicables |
| CentOS 8 AppStream 1.16 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1.0.1.hp3 | les mêmes sept correctifs applicables |
| CentOS 8 AppStream 1.18 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1.0.1.hp3 | les mêmes sept correctifs applicables |
| CentOS 8 AppStream 1.20 | 1:1.20.0-2.module_el8.5.0+899+43b718f6 | 1:1.20.0-2.module_el8.5.0+899+43b718f6.0.1.hp3 | les mêmes sept correctifs applicables |
L'ensemble de paquets CentOS 7 cible uniquement NGINX installé depuis la famille de paquets EPEL 7 archivée. L'installateur rejette nginx.org, les panneaux de contrôle et les autres familles de paquets plutôt que de tenter un remplacement inter-fournisseurs risqué.
CentOS Linux 8 fournissait NGINX via AppStream depuis son premier flux par défaut 1.14. Des bundles séparés préservent la version exacte du paquet, l'identité du flux de modules, l'étiquette de modularité, la disposition du paquet et l'ABI pour chacun des quatre derniers flux officiels de CentOS Linux 8. L'installateur ne met à niveau qu'une famille de paquets correspondant exactement et rejette le remplacement inter-flux ou inter-fournisseurs.
AlmaLinux dispose désormais de correctifs officiels complets pour les cinq CVE NGINX2Root principales
sur chaque flux pris en charge. Les paquets de suivi sont importants : sur AlmaLinux 9, il s'agit
des builds par défaut 1.20 .alma.4, 1.24 .alma.4 et 1.26 .alma.2 ; sur
AlmaLinux 10, il s'agit du build 1.26 .alma.3. Les paquets antérieurs .alma.2/.alma.3
des avis initiaux ne corrigeaient que les deux problèmes HTTP/2. Mettez à jour depuis les
dépôts AlmaLinux normaux plutôt que d'installer un bundle CentOS :
sudo dnf update nginx 'nginx-*'
sudo nginx -t








