

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cve-2025-29927 — Next.js et le middleware corrompu...ESSAYEZ DE LE PIRATER..! | Kitploit

Outils/GitHubGitHub/gokul-krishnan-v-r/cve-2025-29927
Analyse des VulnérabilitésExploitation d'Applications WebCTFTests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHubgokul-krishnan-v-r/cve-2025-29927

cve-2025-29927

Next.js et le middleware corrompu...ESSAYEZ DE LE PIRATER..!

Voir le dépôtSite web
43il y a 1 anPas encore vérifié
Partager

Ceci est un exemple de projet Next.js initialisé avec [create-next-app] pour expliquer de manière pratique le fonctionnement de cve-2025-29927. (https://nextjs.org/docs/app/api-reference/cli/create-next-app).

Pour commencer

Tout d'abord, lancez le serveur de développement :

npm run dev
# or
yarn dev
# or
pnpm dev
# or
bun dev

Ouvrez http://localhost:3000 dans votre navigateur pour voir le résultat.

Vous pouvez maintenant utiliser Burp ou d'autres extensions de navigateur pour modifier les en-têtes et exploiter le Middleware à l'aide de la payload.
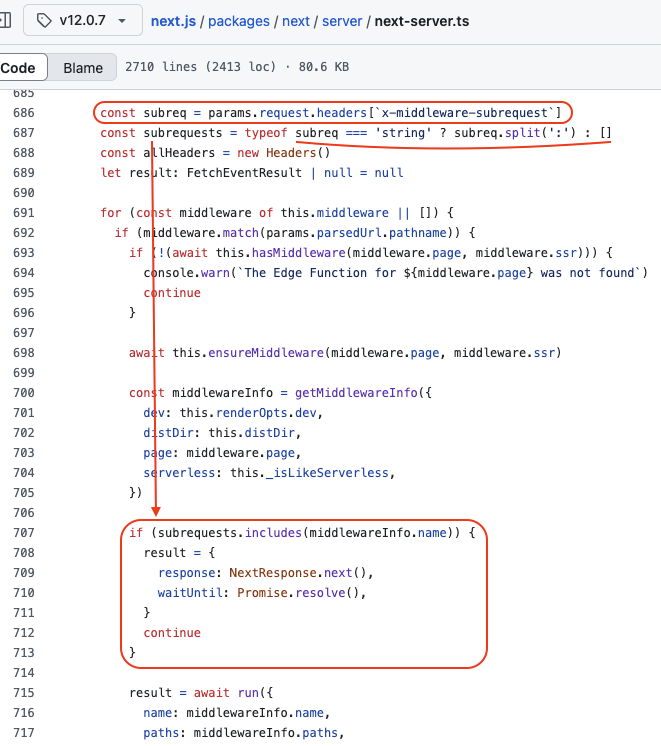
next-middleware-3

Lorsqu'une application next.js utilise un middleware, la fonction runMiddleware est utilisée. Cette dernière - au-delà de son utilité principale - récupère la valeur de l'en-tête x-middleware-subrequest et l'utilise pour savoir si le middleware doit être appliqué ou non. La valeur de l'en-tête est divisée pour créer une liste en utilisant le caractère deux-points (:) comme séparateur, puis vérifie si cette liste contient la valeur middlewareInfo.name.

Cela signifie que si nous ajoutons l'en-tête x-middleware-subrequest avec la valeur correcte à notre requête, le middleware - quel que soit son objectif - sera complètement ignoré, et la requête sera transmise via NextResponse.next() et effectuera son trajet jusqu'à sa destination d'origine sans que le middleware n'ait d'impact/influence sur elle. L'en-tête et sa valeur agissent comme une clé universelle permettant de passer outre les règles. À ce stade, nous savons déjà que nous venons de découvrir quelque chose de fou.

Uploading next-middleware-2.png…

Notez que nous utilisons ici "next": "14.0.4".

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





