
 esrrhs/pingtunnel
Pingtunnel est un outil qui envoie du trafic TCP/UDP via ICMP.






Pingtunnel est un outil réseau qui tunnelise le trafic TCP/UDP/SOCKS5 via des paquets ICMP Echo (Ping) afin de contourner les pare-feu réseau stricts ou le trafic TCP/UDP limité.
⚠️ Remarque : Cet outil est strictement destiné à des fins d'étude et de recherche. Ne l'utilisez pas à des fins illégales.
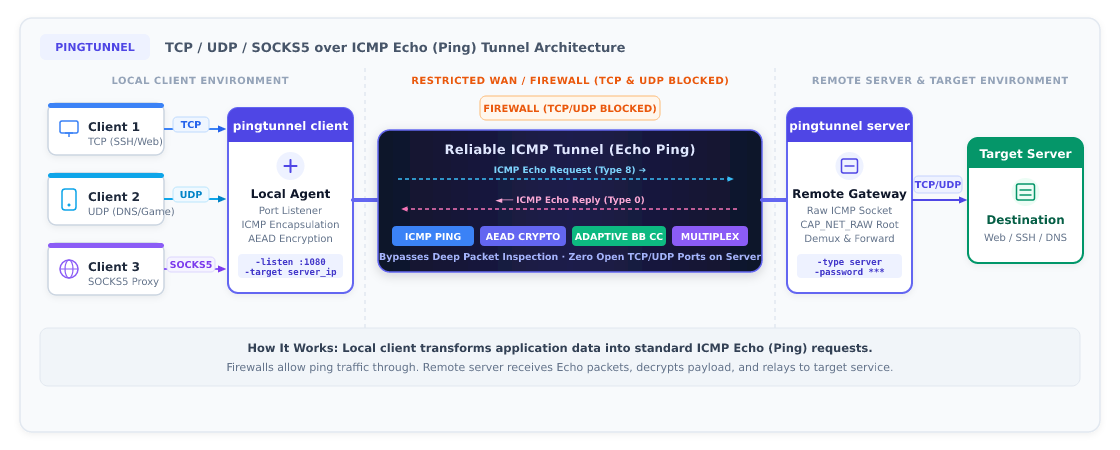
-password) pilote l'authentification mutuelle et le chiffrement AEAD de bout en bout (par défaut chacha20-poly1305, en option aes256/aes128).-forward) : le serveur peut relayer le trafic entrant via un proxy SOCKS5/HTTP en amont.pingtunnel config.json ou pingtunnel -c config.json ;config.json du répertoire courant est chargé automatiquement par défaut ;bb) supprime le bufferbloat et les blocages induits par la perte de paquets.Des fichiers d'exemple sont fournis avec le dépôt. Il suffit de renseigner l'IP de votre serveur et un mot de passe robuste :
config-server.json){
"type": "server",
"password": "YOUR_STRONG_PASSWORD_HERE",
"encrypt": "chacha20",
"icmp_listen": "0.0.0.0"
}
Démarrez le serveur (nécessite des privilèges root / administrateur) :
sudo ./pingtunnel config-server.json
# or: sudo ./pingtunnel -c config-server.json
config-client-socks5.json){
"type": "client",
"listen": "127.0.0.1:1080",
"server": "YOUR_SERVER_IP",
"socks5": true,
"password": "YOUR_STRONG_PASSWORD_HERE",
"encrypt": "chacha20"
}
Démarrez le client :
./pingtunnel config-client-socks5.json
# or: ./pingtunnel -c config-client-socks5.json
Ensuite, configurez le proxy de votre navigateur ou de votre système sur SOCKS5 127.0.0.1:1080.
Exécutez sur une machine disposant d'une IP publique :
sudo ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
(Facultatif) Désactiver les réponses d'écho ICMP par défaut du noyau Linux pour éviter les interférences :
echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_all
./pingtunnel -type client -l 127.0.0.1:1080 -s YOUR_SERVER_IP -socks5 -password YOUR_STRONG_PASSWORD_HERE
./pingtunnel -type client -l :2222 -s YOUR_SERVER_IP -t 192.168.1.100:22 -password YOUR_STRONG_PASSWORD_HERE
./pingtunnel -type client -l :5353 -s YOUR_SERVER_IP -t 8.8.8.8:53 -udp -password YOUR_STRONG_PASSWORD_HERE
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  esrrhs/pingtunnel ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  -v /etc/pingtunnel/server.json:/app/server.json:ro \
  esrrhs/pingtunnel ./pingtunnel /app/server.json
Pour des options et topologies plus avancées (proxy secondaire côté serveur, redirection de ports, authentification SOCKS5, contrôle de flux et réglage de la congestion), voir : 👉 USAGE.md - Guide d'utilisation et de configuration de Pingtunnel






