Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
qub-network-security-cve-2023-20198 — Analyse, détection et atténuation de l'exploitation de CVE-2023-20198 dans Cisco IOS XE – QUB CSC3064 Évaluation de la sécurité réseau | Kitploit
Outils/GitHubGitHub/dominic471/qub-network-security-cve-2023-20198
Gestion des Indicateurs de Compromission (IOC)Analyse des VulnérabilitésExploitationÉvasion IDS/IPSSécurité RéseauDétection d'IntrusionApprentissage et ÉducationRéponse aux IncidentsLabs et Pratique
Partager
GitHubdominic471/qub-network-security-cve-2023-20198

qub-network-security-cve-2023-20198

Analyse, détection et atténuation de l'exploitation de CVE-2023-20198 dans Cisco IOS XE – QUB CSC3064 Évaluation de la sécurité réseau

Voir le dépôt
32il y a 1 anPas encore vérifié

🛡️ qub-network-security-cve-2023-20198

Analyse, détection et atténuation de l'exploitation de CVE-2023-20198 dans Cisco IOS XE
📘 Queen's University Belfast – CSC3064 Évaluation de la sécurité réseau


📋 Présentation de l'évaluation

Ce projet consiste à analyser les fichiers PCAP fournis par Fox-IT afin de :

  • Identifier les indicateurs de compromission (IOC)
  • Démontrer l'exploitation à l'aide de paquets spécialement conçus
  • Appliquer des contre-mesures de sécurité réseau basées sur Snort IDS/IPS et iptables

📁 Structure du dépôt

  • Slides/ – Diapositives de présentation utilisées dans la soumission vidéo
  • IOC Summary/ – Analyse détaillée de tous les indicateurs de compromission au niveau réseau
  • Snort Rules/ – Règles d'alerte et de blocage implémentées dans Snort, avec preuve visuelle
  • Assessment PDF/ – Instructions officielles de l'évaluation CSC3064 de QUB
  • Video/ – Vidéo de démonstration de la présentation (téléchargée séparément et liée ci-dessous)

Résumé final des IOC

Type d'IOCIOC observéCe qu'il confirme
Modèles IPAttaquant : 10.10.1.1, 10.10.0.1
Victimes : 10.10.1.69, 10.10.1.42
Source et cibles de l'attaque identifiées
En-têtesUser-Agent: Mozilla/5.0...
Priv-Level: 15
Usurpation de navigateur et élévation de privilèges
ProtocolesTCP, HTTP (port 80), SOAP/XMLExploitation de WSMA sur HTTP non chiffré
PaquetsexecCLI et username cisco_supportExécution de commandes à distance et création de porte dérobée
Comportement TCPSYN, ACK, FIN (séquence normale)Indique un comportement furtif et ciblé, sans DoS
Ports utilisésPort 80 (pas de HTTPS)Trafic sensible envoyé en texte clair

🔐 Règles Snort utilisées

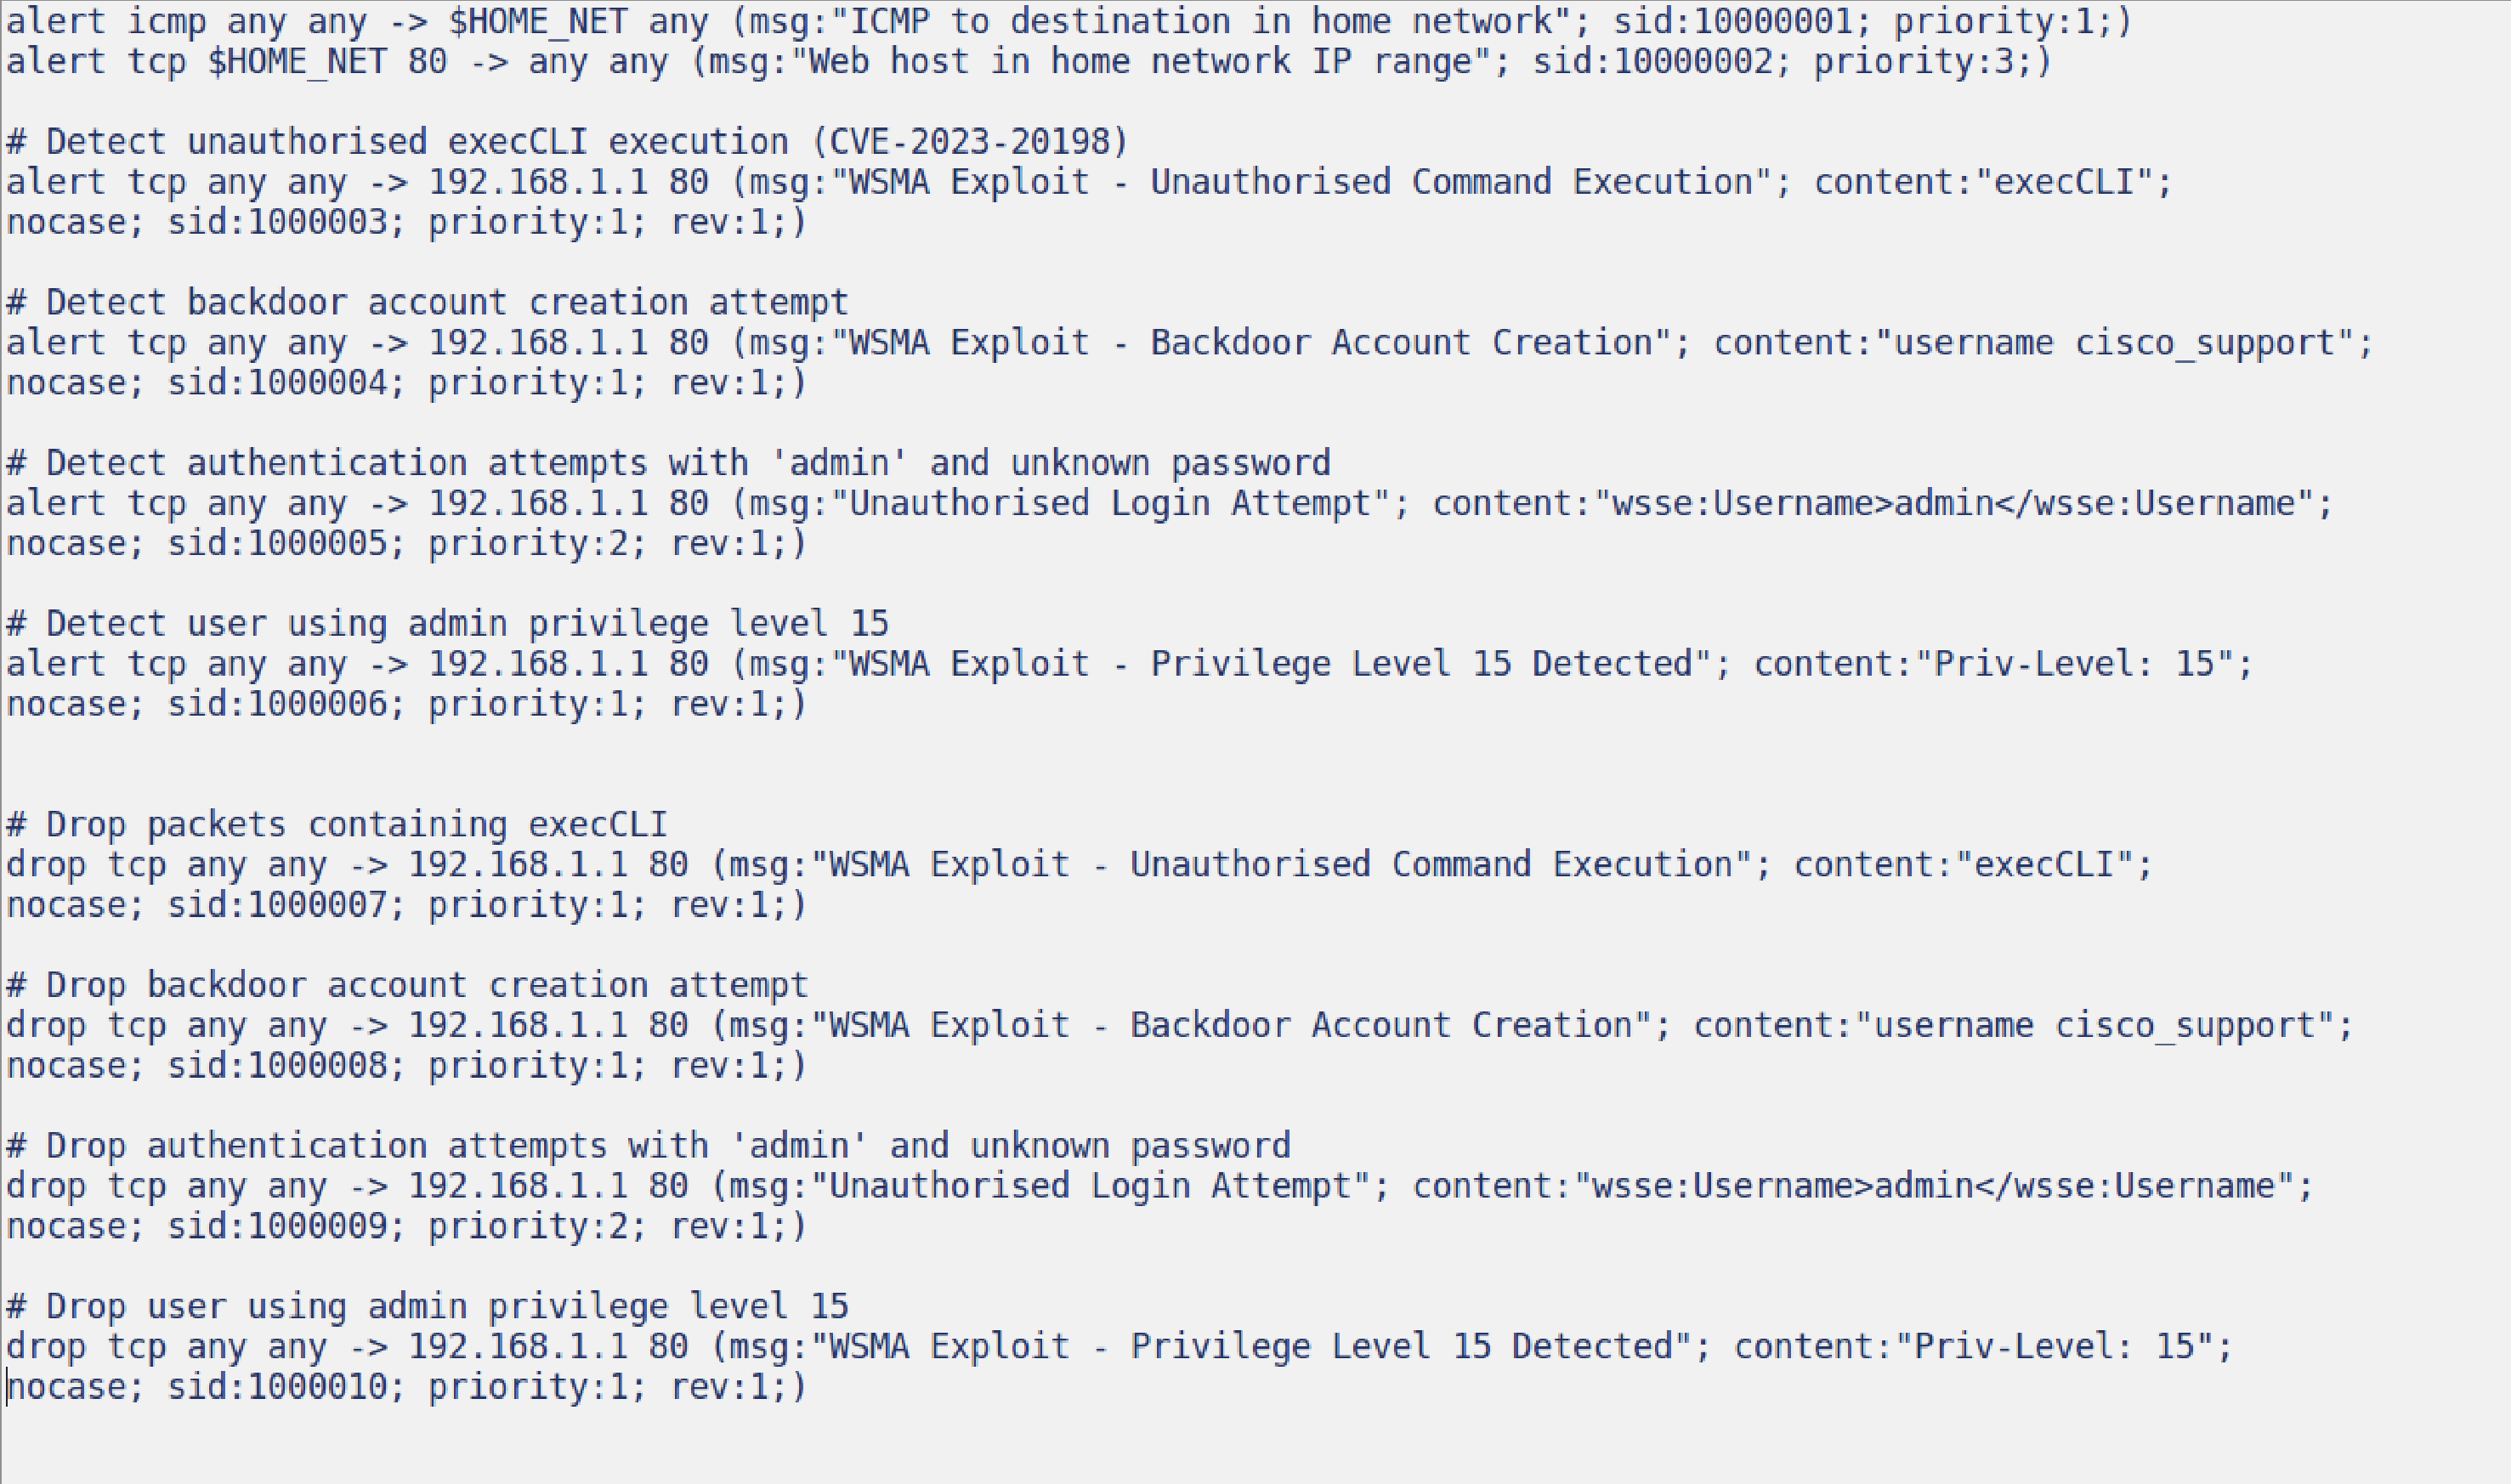
📄 Voir Snort_Rules.txt pour toutes les règles implémentées.

Les règles couvrent :

  • La détection et la prévention de execCLI, de la création de comptes porte dérobée, des tentatives de connexion admin et de l'élévation de privilèges.

🖼️ Capture d'écran :
Exemple de règles Snort


Points forts de la démonstration

  • Trafic d'attaque simulé avec hping3
  • Application des règles Snort IDS (alerte uniquement) et IPS (blocage de paquets)
  • Configuration d'iptables pour autoriser le trafic sûr et bloquer les paquets malveillants
  • Validation de l'efficacité via Wireshark sur un environnement VM (via UTM sur macOS)

🎥 Présentation vidéo

📺 Regarder la démo complète sur YouTube
(Non listée – accessible uniquement via ce lien)


👤 Auteur

Dominicus Adjie Wicaksono
Identifiant étudiant : 40352799
📧 [email protected]
🔗 LinkedIn

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →