ZIP File Raider - Extension Burp pour le test de charges utiles de fichiers ZIP
ZIP File Raider est une extension Burp Suite pour attaquer les applications web proposant une fonctionnalité de téléchargement de fichiers ZIP. Vous pouvez facilement injecter les charges utiles du Burp Scanner/Repeater dans le contenu ZIP des requêtes HTTP, ce qui n’est pas possible par défaut. Cette extension permet d’automatiser les étapes d’extraction et de compression.
Ce logiciel a été créé par Natsasit Jirathammanuwat dans le cadre d’un stage en alternance à l’Université de Technologie King Mongkut de Thonburi (KMUTT).
Installation
- Configurez le Jython standalone Jar dans Extender > Options > Python Environment > « Select file... ».
- Ajoutez l’extension ZIP File Raider dans Extender > Extensions > Add > ZIPFileRaider.py (Type d’extension : Python)
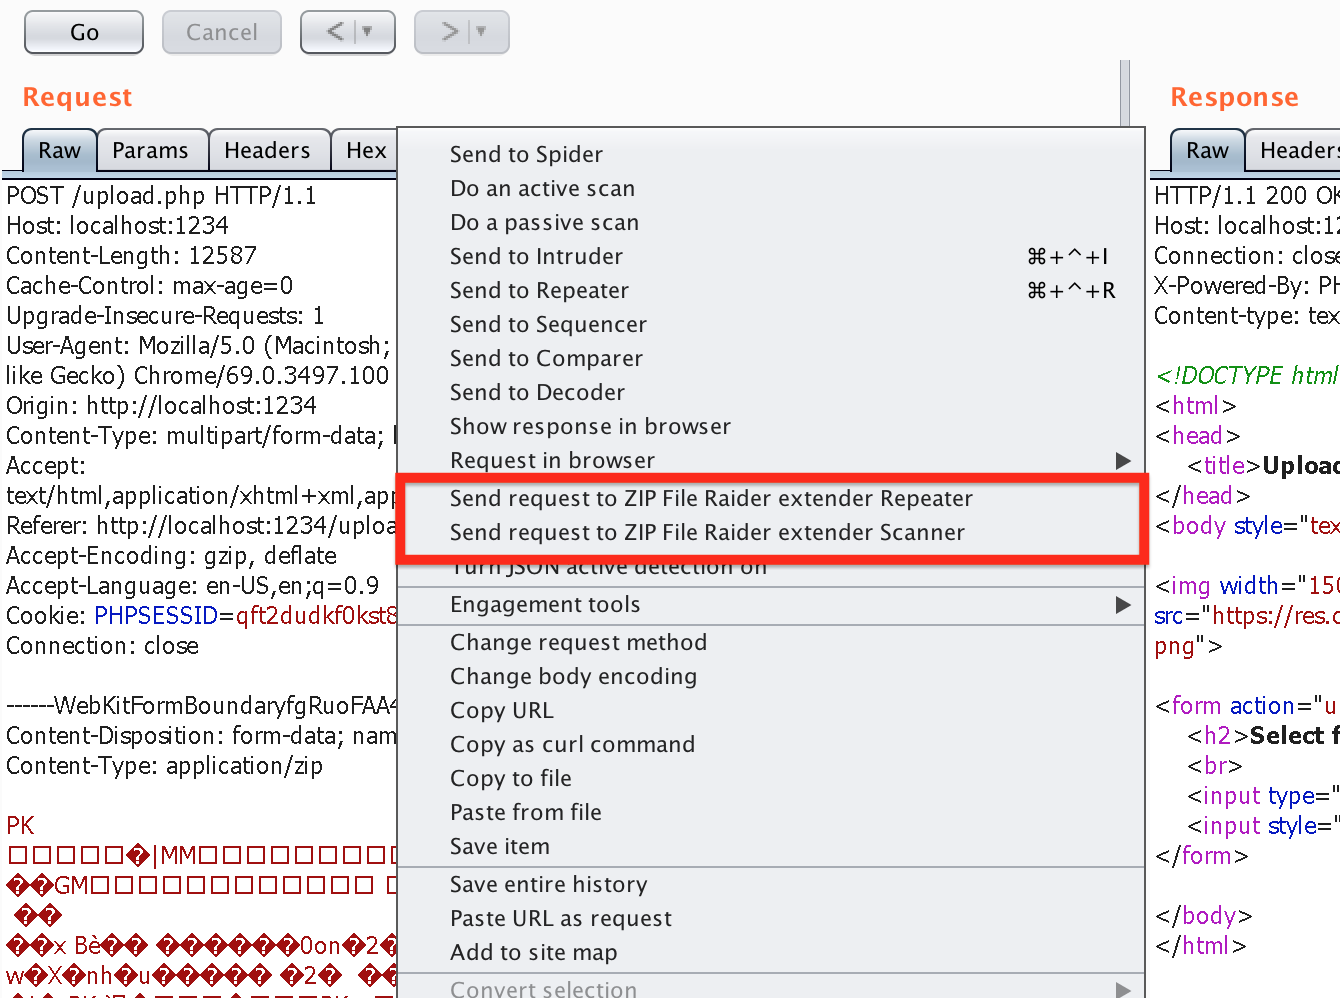
Envoyer la requête HTTP avec un fichier compressé à ZIP File Raider
Tout d’abord, faites un clic droit sur la requête HTTP contenant un fichier compressé dans le corps HTTP, puis sélectionnez « Send request to ZIP File Raider extender Repeater » ou Scanner.
Repeater
Cet onglet Repeater permet de modifier le contenu du fichier compressé et de le répéter immédiatement vers le serveur.
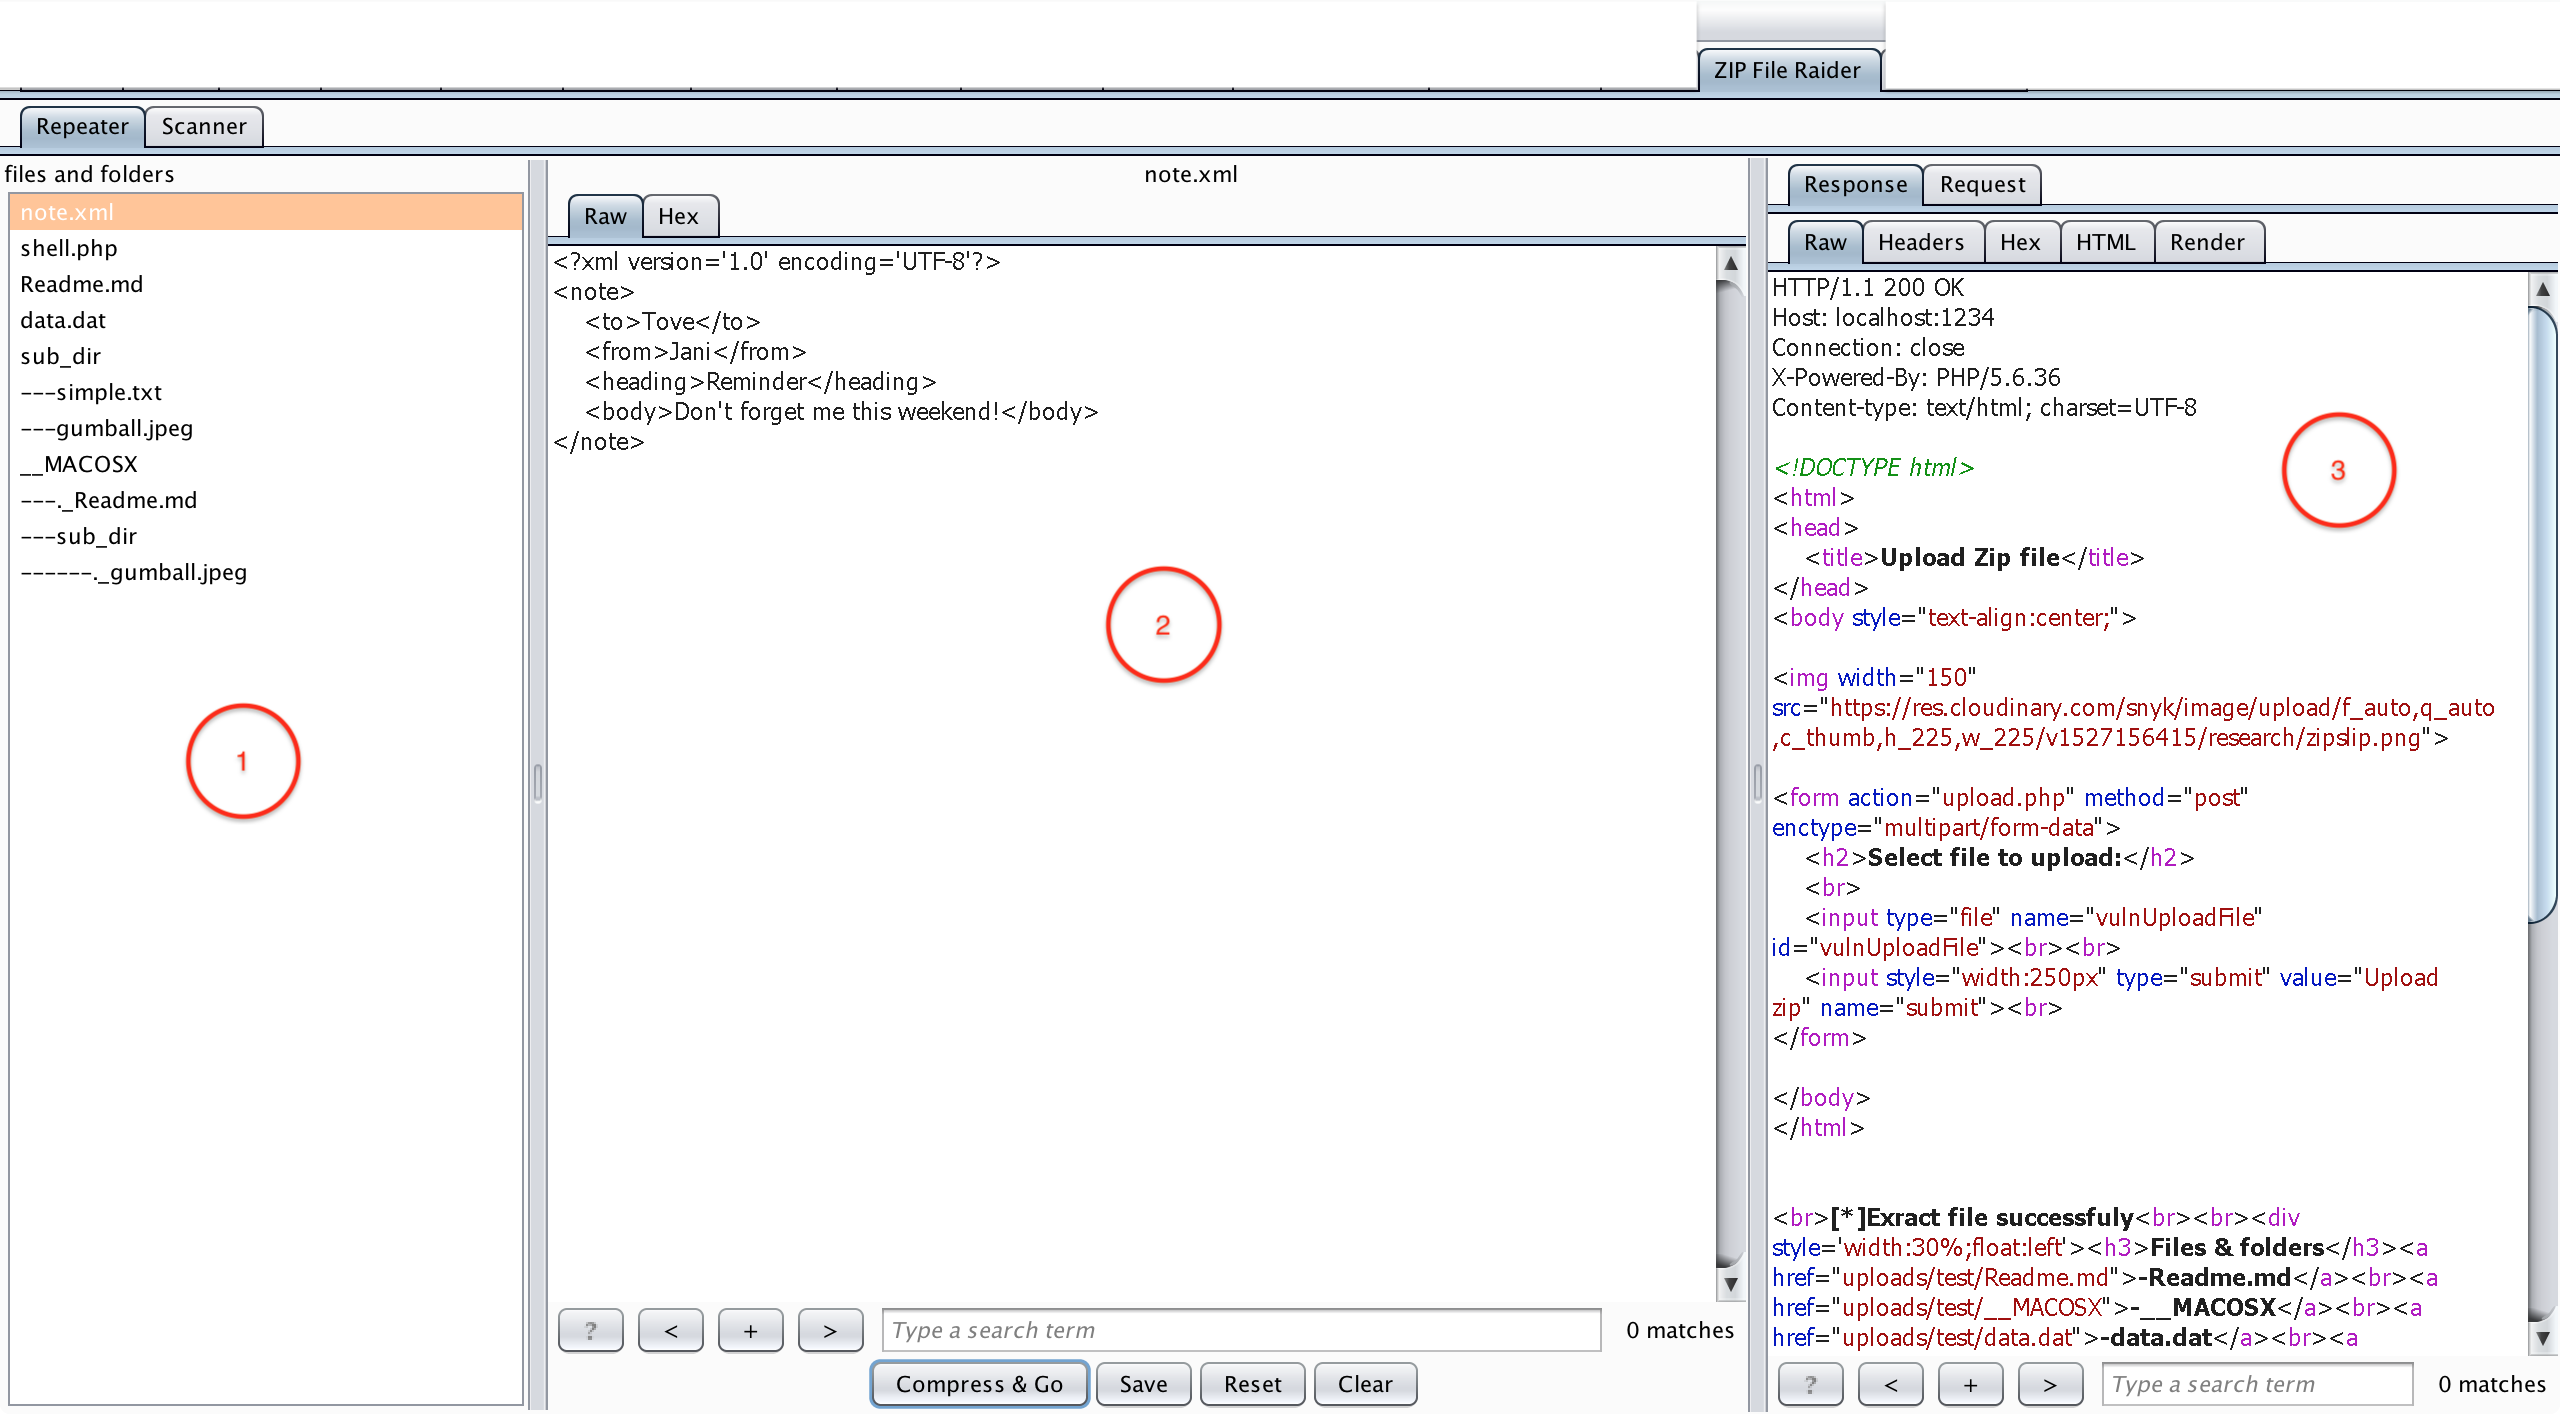
Descriptions de l’onglet ZIP File Raider - Repeater :
- Volet Fichiers et dossiers – liste des fichiers et dossiers du fichier compressé envoyé à l’étape précédente (Send request to …) ; sélectionnez un fichier pour en modifier le contenu.
- Volet Édition – modifiez le contenu du fichier sélectionné en mode texte ou hexadécimal (appuyez sur « Save » après avoir modifié un fichier si vous souhaitez en éditer plusieurs dans un même fichier ZIP).
- Volet Requête/Réponse – la requête/réponse HTTP s’affiche dans ce volet après avoir cliqué sur le bouton « Compress & Go ».
Scanner
Cet onglet Scanner permet de définir le §point d’insertion§ dans le contenu du fichier ZIP avant de l’envoyer au Burp Scanner.
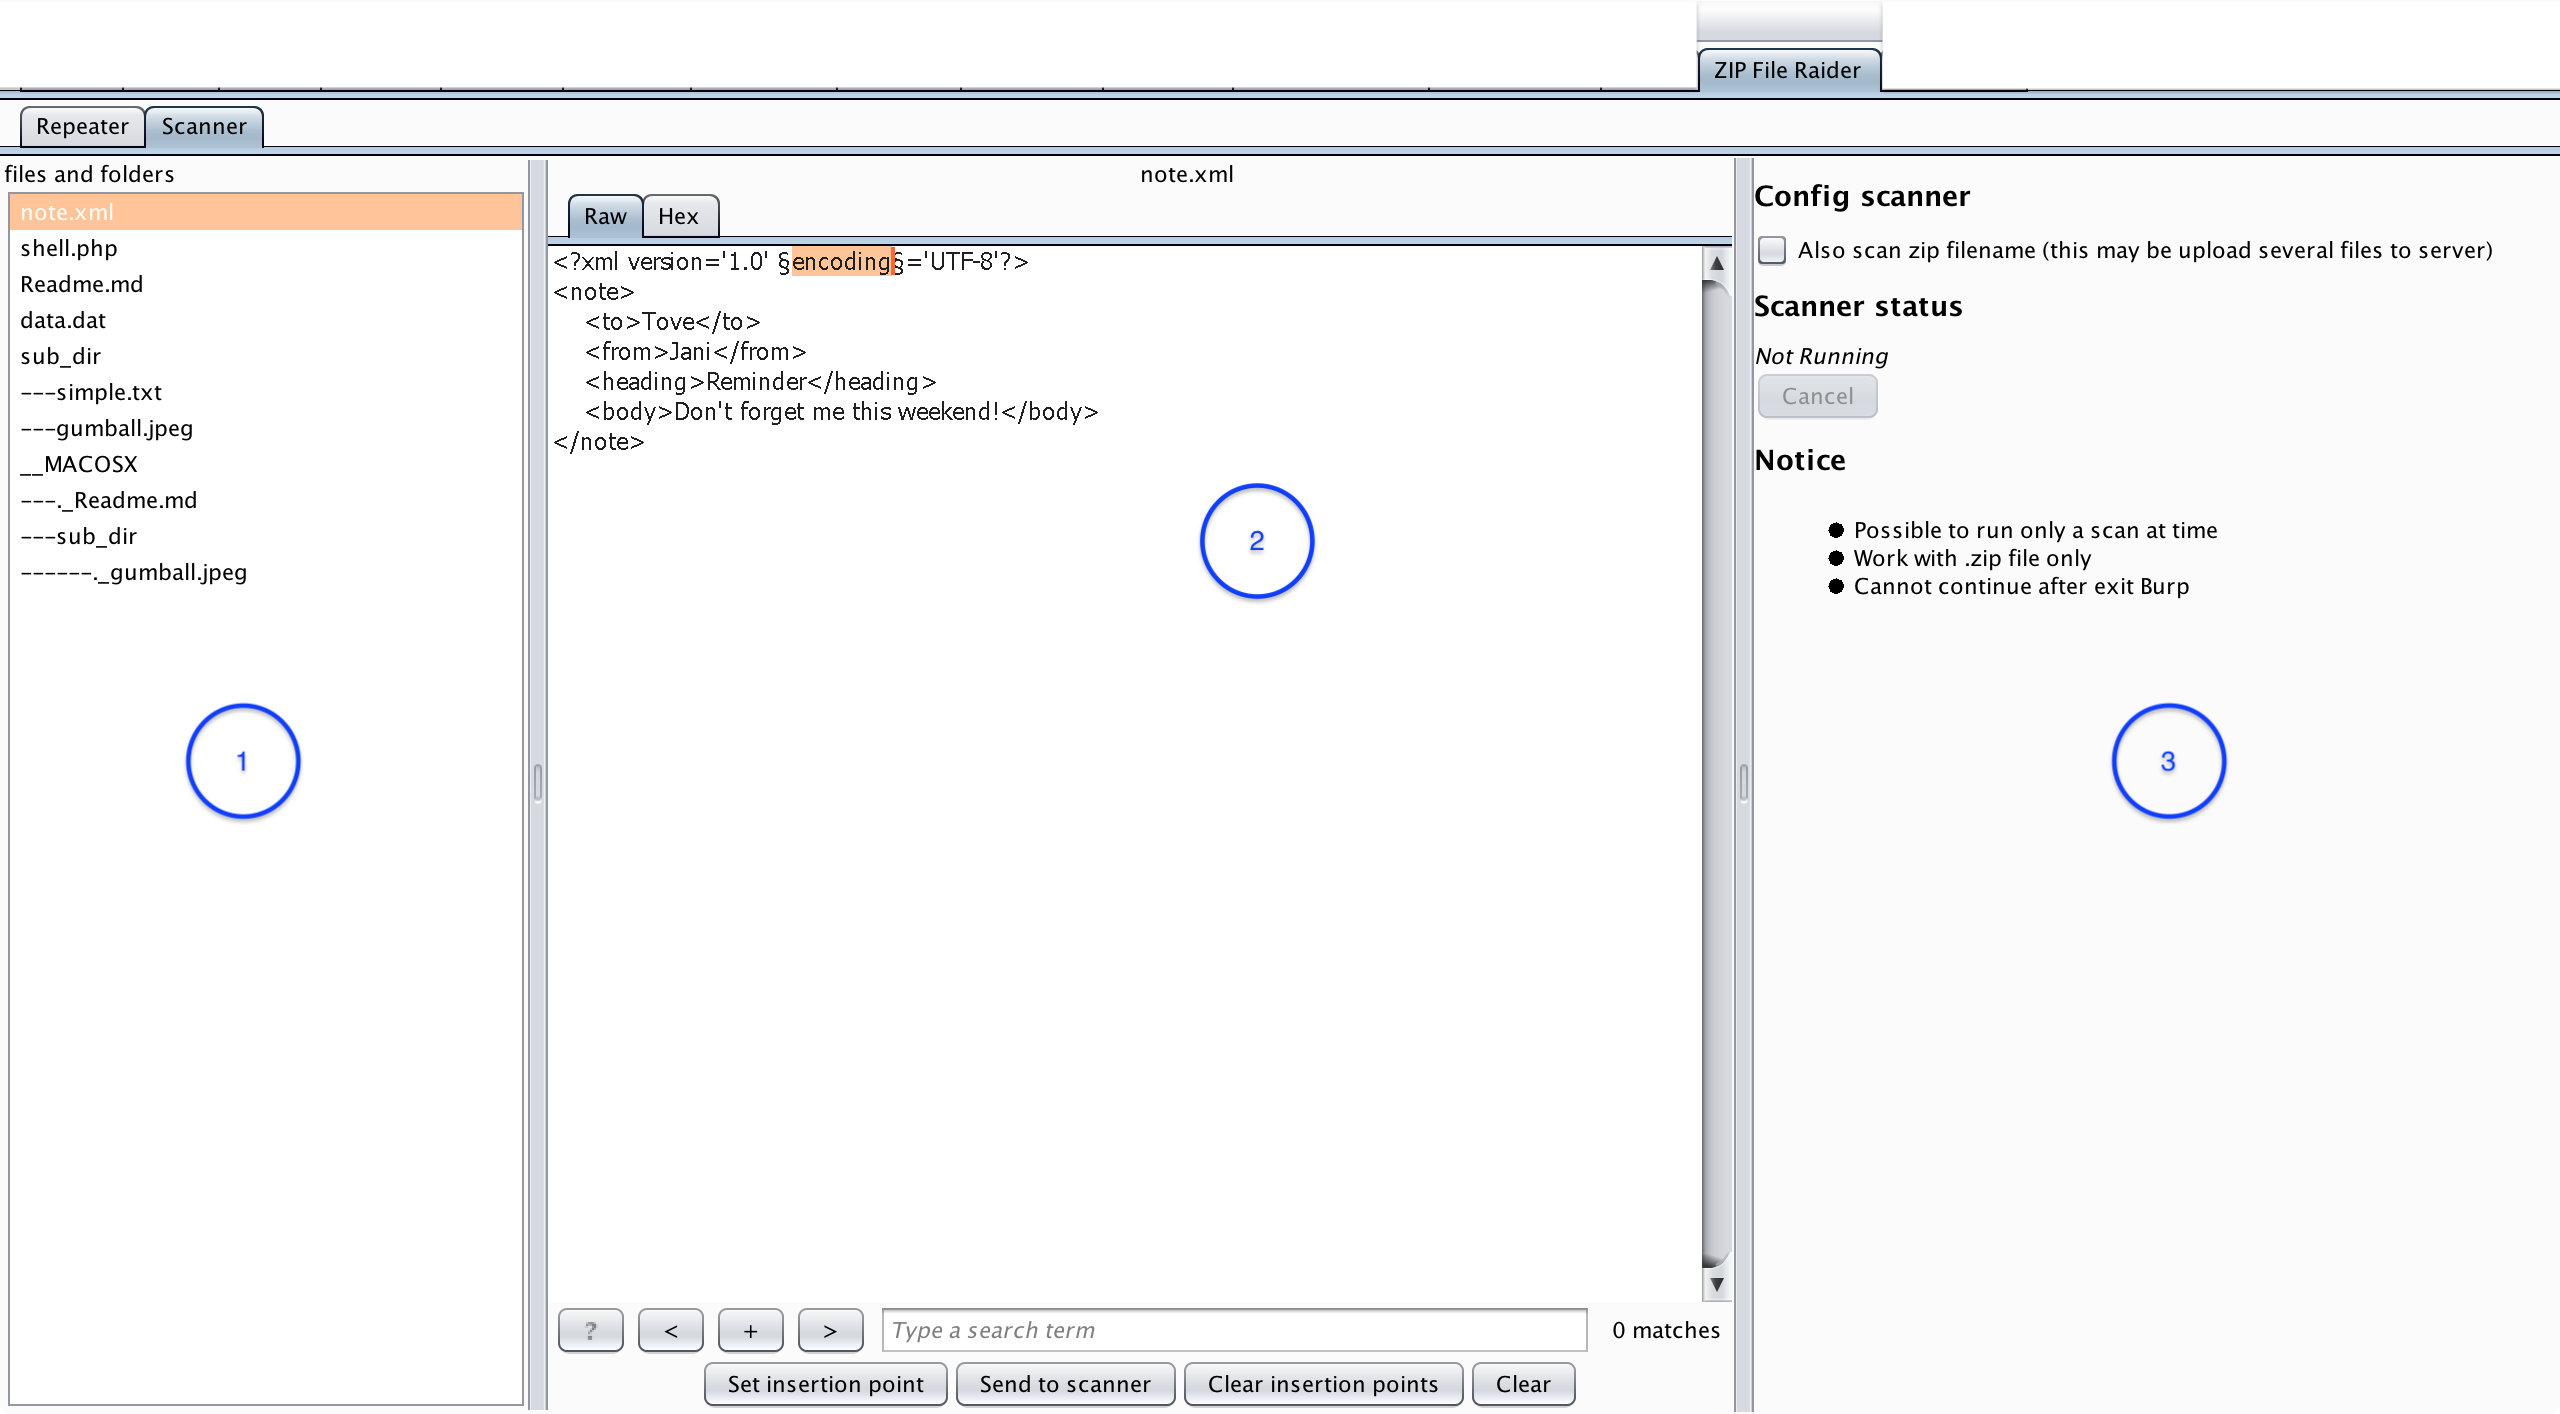
Descriptions de l’onglet ZIP File Raider - Scanner :
- Volet Fichiers et dossiers – liste des fichiers et dossiers du fichier compressé envoyé à l’étape précédente (Send request to …) ; sélectionnez un fichier dans lequel vous souhaitez définir les §points d’insertion§.
- Volet Définir le point d’insertion – placez le point d’insertion dans le contenu du fichier sélectionné en cliquant sur le bouton « Set insertion point ». (Le point d’insertion sera encadré par une paire de symboles §)
- Volet Config/Statut – configurez le scanner et affichez son statut (Not Running/Running).

 destine21/zipfileraider







