
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/dermotblair/webvulscan
Scanners de VulnérabilitésScanners de Vulnérabilités WebSécurité WebTests d'IntrusionCrawler
GitHubdermotblair/webvulscan

webvulscan

Scanner de vulnérabilités d'applications web.

Voir le dépôt
1516876il y a 11 ansVérifié par Kitploit
Site web
Partager

WebVulScan

Synopsis

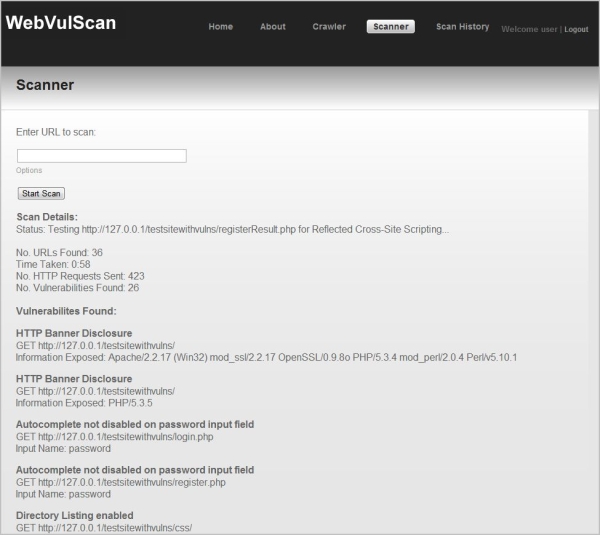
WebVulScan est un scanner de vulnérabilités d'applications web. C'est lui-même une application web écrite en PHP et peut être utilisé pour tester des applications web distantes ou locales pour des vulnérabilités de sécurité. Pendant l'exécution d'un scan, les détails du scan sont mis à jour dynamiquement pour l'utilisateur. Ces détails incluent le statut du scan, le nombre d'URLs trouvées sur l'application web, le nombre de vulnérabilités trouvées et les détails des vulnérabilités découvertes.

Une fois le scan terminé, un rapport PDF détaillé est envoyé par email à l'utilisateur. Le rapport comprend des descriptions des vulnérabilités trouvées, des recommandations et des détails sur l'endroit et la manière dont chaque vulnérabilité a été exploitée.
alt tag

Les vulnérabilités testées par WebVulScan sont :

  • Cross-Site Scripting Réfléchi
  • Cross-Site Scripting Stocké
  • Injection SQL Standard
  • Authentification cassée via injection SQL
  • Autocomplétion activée sur les champs de mot de passe
  • Références directes potentiellement non sécurisées aux objets
  • Listage de répertoire activé
  • Divulgation de bannière HTTP
  • Certificat SSL non fiable
  • Redirections non validées

Fonctionnalités :

  • Crawler : Parcourt un site web pour identifier et afficher toutes les URLs appartenant au site.
  • Scanner : Parcourt un site web et scanne toutes les URLs trouvées à la recherche de vulnérabilités.
  • Historique des scans : Permet à un utilisateur de visualiser ou télécharger les rapports PDF des scans précédents qu'il a effectués.
  • Inscription : Permet à un utilisateur de s'inscrire sur l'application web.
  • Connexion : Permet à un utilisateur de se connecter à l'application web.
  • Options : Permet à un utilisateur de sélectionner les vulnérabilités qu'il souhaite tester (toutes sont activées par défaut).
  • Génération de PDF : Génère dynamiquement un rapport PDF détaillé.
  • Livraison du rapport : Le rapport PDF est envoyé par email à l'utilisateur en pièce jointe.

Installation

Voir le fichier ReadMe au format txt et docx pour les instructions d'installation.

Discussion

Comme ce projet a été exporté depuis Google Code, les problèmes et solutions précédemment trouvés sont disponibles à l'adresse :

  • https://groups.google.com/forum/#!forum/webvulscan
  • https://code.google.com/p/webvulscan/issues/list

Pour tout autre problème ou retour, veuillez contacter [email protected]

Licence

GNU GPL v3

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






