Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
eBook-BypassingAVsByCSharp — eBook « Contournement de l'AVS par programmation C#.NET » (chapitres gratuits uniquement) | Kitploit

Outils/GitHubGitHub/damonmohammadbagher/ebook-bypassingavsbycsharp
Évasion IDS/IPSExfiltration de DonnéesStéganographieAnalyse de MalwareCommandement et ContrôleApprentissage et ÉducationRed TeamingRessources OrganiséesGénération de Shellcode
Développement de Charges Utiles
Analyse DNS
GitHubdamonmohammadbagher/ebook-bypassingavsbycsharp

eBook-BypassingAVsByCSharp

eBook « Contournement de l'AVS par programmation C#.NET » (chapitres gratuits uniquement)

Voir le dépôt
46213419il y a 3 ansVérifié par Kitploit
Partager

eBook « Bypassing AVS by C#.NET Programming » (Chapitres gratuits uniquement)

Auteur : Damon Mohammadbagher

Je souhaite partager les chapitres de mon eBook avant sa publication, je vais donc les partager « chapitre par chapitre » via de simples fichiers PDF/Code/Vidéo.

Chapitres :

Chapitre 1 : Créer une charge utile Backdoor simple avec C#.NET
Chapitre 2 : Créer une charge utile Meterpreter chiffrée avec C#.NET
Chapitre 3 : Méthode de transfert / téléchargement de données via le trafic DNS (enregistrements PTR)
Chapitre 4 : Technique de transfert de données via le trafic DNS (enregistrements A)
Chapitre 5 : Exfiltration et envoi de données via le trafic DNS (enregistrements PTR)
Chapitre 6 : Technique de transfert de données via le trafic DNS (enregistrements AAAA)
Chapitre 7 : Exfiltration et envoi de données via le trafic DNS (requêtes IPv6 AAAA/PTR)
Chapitre 8 : Transfert de charges utiles Backdoor via le trafic ARP
Chapitre 9 : Transfert de charge utile Backdoor via le trafic sans fil (BSSID)
Chapitre 10 : Transfert de charge utile via le trafic ICMPv4 par TTL
Chapitre 11 : Masquer des charges utiles via les pixels d'une image BMP
Chapitre 12 : Méthode simple d'exfiltration de données via HTTP
Chapitre 13 : Méthode e[X]tension de C# (technique X) et contournement des antivirus
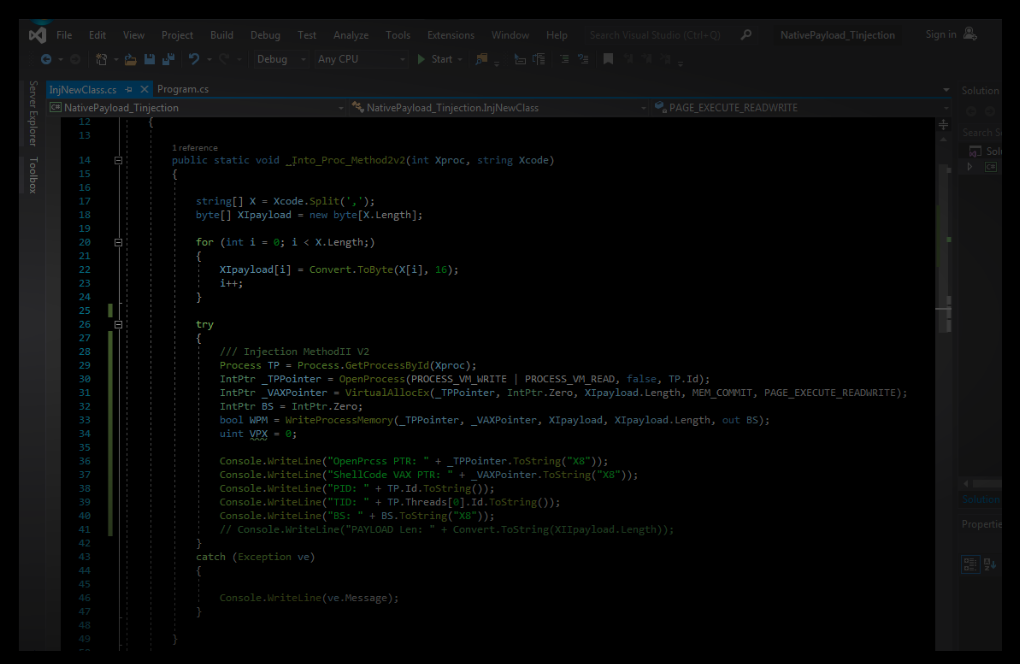
Chapitre 14 : Technique d'injection de thread distant et Delegate en C#
Chapitre 15 : bientôt disponible


Lecture en ligne : https://damonmohammadbagher.github.io/Posts/ebookBypassingAVsByCsharpProgramming/index.htm 

Cet eBook est disponible en ligne sous forme de pages web simples ici : https://damonmohammadbagher.github.io/Posts/ebookBypassingAVsByCsharpProgramming/index.htm

Sur ces chaînes, vous pouvez regarder les vidéos de l'eBook en ligne ici [playlists] :

  1. https://share.vidyard.com/watch/c7k7rw4RBy4erHBACeWDy2
  2. https://vimeo.com/damonmohammadbagher
  3. https://www.youtube.com/watch?v=pdMgQSTuN0M&list=PLlbW0JD9GV5m53UzA3kvE1-WVvDKoNi-o
  4. https://www.youtube.com/watch?v=5fSDV28phYI&list=PLBfcsaH1D0ryUV8t4o5JT4Cj1KiWGZGt9

Télécharger les vidéos : https://github.com/DamonMohammadbagher/Videos-BypassingAVsByCSharp

Point important concernant cet eBook et ces chapitres : ces chapitres sont des parties « gratuites » de mon cours, donc veuillez ne pas me demander les chapitres/codes et vidéos complets.


Vidéo, eBook : Bypassing AVS by C# Programming 2016-2018

voici mes codes/articles/chapitres de sécurité de 2016 à 2018 pour cet « eBook » ;)

https://www.youtube.com/watch?v=zdF5MCTudXI


Avertissement : n'utilisez pas « www.virustotal.com » ni quoi que ce soit du genre, jamais au grand jamais ;D

Recommandé :

ÉTAPE 1 : Utilisez chaque antivirus un par un dans votre LAB.

ÉTAPE 2 : après la « mise à jour de la base de signatures de l'antivirus », votre connexion Internet doit être « déconnectée ».

ÉTAPE 3 : vous pouvez maintenant copier-coller votre code C# dans votre machine virtuelle pour le tester.

(certains antivirus vont extraire/envoyer vos codes/exe vers leurs serveurs pour analyse)
Flag Counter

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    279

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →