
 completetech-security/node-cve-2026-105483-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-105483 : contournement de la validation du nom d'hôte TLS avec IP pleine largeur. Python en fichier unique ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Vérificateur de preuves hors ligne pour CVE-2026-105483 — Node.js : contournement de la validation du nom d'hôte par IP pleine largeur dans TLS. Il compare les versions de Node.js que vous déclarez aux versions corrigées indiquées dans l'avis officiel Node.js. Python 3.10+, bibliothèque standard uniquement ; l'exécutable est un fichier unique et peut être copié seul.
Périmètre. Le vérificateur compare les versions d'exécution déclarées par l'opérateur. Il ne contacte jamais de sites web, n'exécute ni Node.js ni le code du projet, n'envoie pas de charges d'exploitation et ne scanne pas la machine actuelle. Les versions masquées, les builds personnalisés, les preuves contradictoires et les branches non couvertes restent unknown. Une URL publique n'est pas un inventaire. Aucun résultat ne constitue un test d'exploitation, une attestation de correctif déployé ou une vérification en production.
Nécessite Python 3.10 ou une version plus récente et rien d'autre. Fournissez une version exacte obtenue à partir du processus déployé (par exemple, à partir du binaire ou du conteneur en cours d'exécution, et non d'un poste de travail) :
python node_cve_2026_105483_check.py --version 24.22.1 --format json
python node_cve_2026_105483_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_105483_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_105483_check.py --help
python -m unittest -v
--version (alias --node-version) est répétable ; chaque valeur décrit un runtime distinct. Un v initial est accepté.--inventory FILE (JSON) et --csv-list FILE (CSV) sont répétables et peuvent être combinés avec --version.--format vaut csv (par défaut), json ou html. Sans --output, le rapport est envoyé sur stdout.--build-source SOURCE indique la provenance des builds --version (par défaut unknown, comparé comme upstream ; upstream, official, ou un nom de fournisseur).--tls-client, --untrusted-nonascii-ip-host et --trusted-numeric-dns-certificate prennent chacun true ou false et s'appliquent à chaque entrée --version. Voir Interprétation des résultats.--output FILE écrit un nouveau fichier. Un rapport existant est protégé sauf si --force est explicite, et un fichier d'entrée ne peut jamais être écrasé, même avec --force.--brand NAME définit le nom de l'organisation dans le rapport HTML (par défaut CompleteTech LLC, 512 caractères maximum).--fail-on-finding fait sortir avec le code 1 les résultats potentially_affected et unsupported_runtime.--tool-version affiche le nom et la version de l'outil.Les rapports JSON, CSV et HTML sont construits à partir des mêmes preuves. Au moins l'un des paramètres --version, --inventory ou --csv-list est requis.
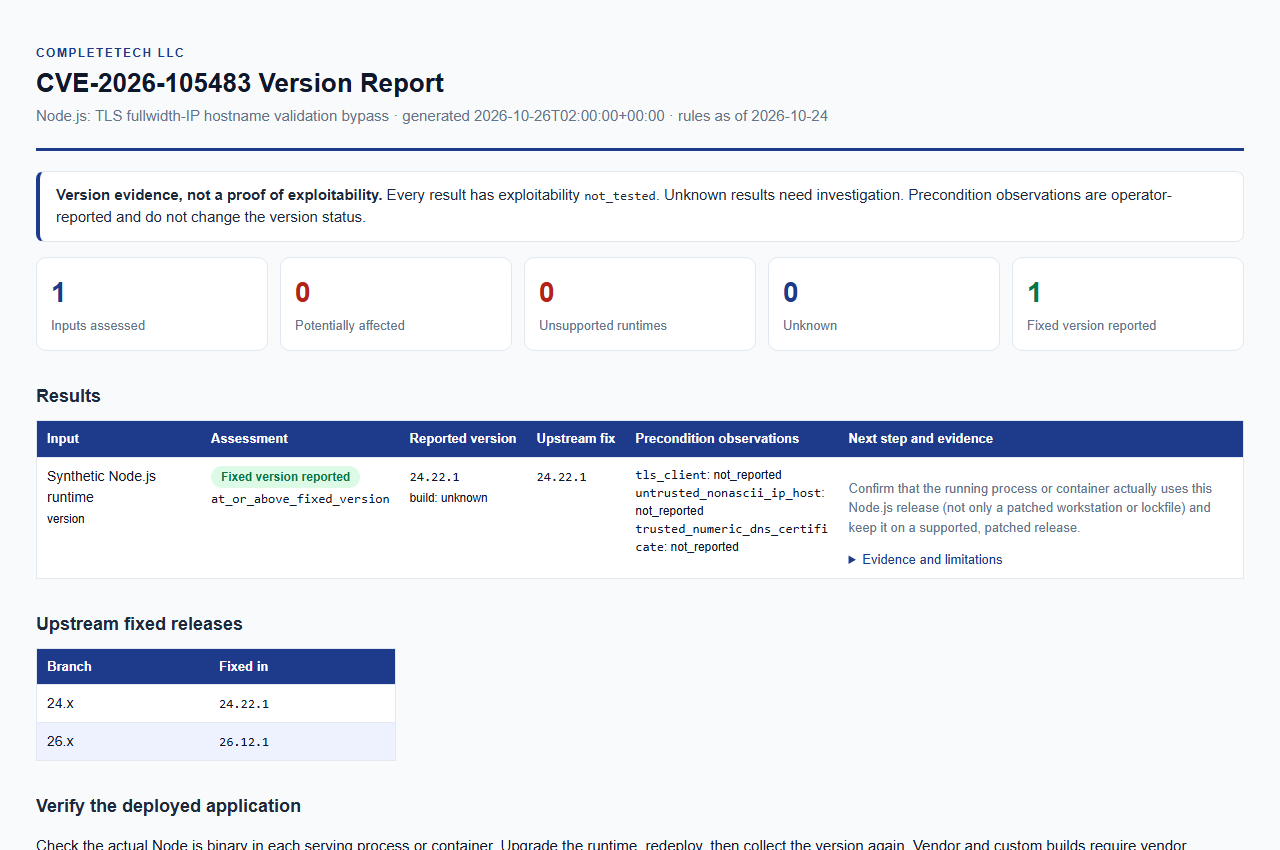
Ouvrir l'exemple de rapport synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation réelle.
Vérifié le 2026-10-24 par rapport à l'avis de publication officiel et aux versions corrigées liées.
| Version majeure Node.js | Version corrigée |
|---|---|
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Le fournisseur ne précise pas de version d'introduction dans l'avis de publication. Classification d'une version signalée :
potentially_affected. Ces versions nécessitent une remédiation.fixed_version_reported.unsupported_runtime. Il s'agit d'une recommandation de mise à niveau, et non de l'affirmation que cette faille particulière existe dans chaque build historique. Le statut de fin de vie suit le calendrier de publication de Node.js vérifié le 2026-10-24.unknown ; elles ne sont pas présumées corrigées.unknown ; elles nécessitent des preuves explicites.--build-source ou build_source d'inventaire autre que vide, unknown, upstream, official ou official_upstream) : unknown. Ils nécessitent des preuves du fournisseur, car les correctifs peuvent être rétroportés et la version upstream ne montre pas quels correctifs un build contient.unknown. L'absence de métadonnées ne permet pas d'établir qu'un runtime n'est pas affecté.Les builds inconnus ne doivent jamais être étiquetés comme sûrs.
status | Signification |
|---|---|
potentially_affected | La version signalée est inférieure à la version corrigée de sa version majeure et nécessite une revue de remédiation. |
fixed_version_reported | La version signalée est égale ou supérieure à la version corrigée. Il ne s'agit pas d'une attestation de correctif déployé : confirmez que le processus ou le conteneur en cours d'exécution utilise réellement cette version, et non seulement un poste de travail ou un fichier de verrouillage corrigé. |
unsupported_runtime | La version majeure est en fin de vie. Recommandation de mise à niveau, et non preuve que la faille est présente. |
unknown | Preuves manquantes, contradictoires, qualifiées, de build fournisseur/personnalisé, ou non couvertes. |
Chaque résultat porte également un version_status plus spécifique (par exemple below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, qualified_version_unverified, vendor_build_unverified, conflicting_versions, unrecognized_or_partial_version, version_not_disclosed).






