Vérificateur de preuves hors ligne Docker CopyEscape pour CVE-2026-17106. Preuves de version Docker et de configuration de build. Python autonome ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.



Évasion de la destination de copie Docker
CVE-2026-17106 · triage hors ligne des versions
copyescape-check est le dépôt dédié à CVE-2026-17106 (alias GHSA-hfg8-hc9c-6c3h), une faille où une archive spécialement conçue peut amener docker cp en copie sortante (et d'autres extractions moby/go-archive) à écrire en dehors de la destination prévue.
C'est un outil Python 3.10+ autonome, utilisant uniquement la bibliothèque standard, qui compare les versions rapportées par l'opérateur de Docker Engine/CLI, Docker Desktop et moby/go-archive avec les correctifs publiés, et signale honnêtement les incertitudes. Il n'effectue aucune requête réseau, n'exécute aucun code Docker ou applicatif, et ne teste jamais l'exploitabilité. Par CompleteTech LLC.
[!IMPORTANT] Une comparaison de versions est un indice, pas un état d'exécution vérifié. Un résultat
potentially_affectedne constitue pas une exploitabilité confirmée, etfixed_version_reportedn'est ni une garantie de sécurité ni un correctif déployé vérifié. Les rétroportages des éditeurs et les builds personnalisés ne sont pas détectables à partir d'une chaîne de version.
| Champ | Périmètre |
|---|---|
| Identifiant de l'exploit | CVE-2026-17106 |
| Alias pour ce même exploit | GHSA-hfg8-hc9c-6c3h |
| Règles revues par rapport aux sources primaires | 2026-10-24 |
| État de l'implémentation | Implémenté (triage hors ligne des versions) |
Les alias et les multiples produits affectés identifient ce même exploit ; ils ne créent pas de périmètres de scan supplémentaires. Les correctifs de vulnérabilités différentes relèvent de dépôts indépendants.
python3, substituez-le dans les commandes ci-dessous.python copyescape_check.py --version docker-engine=29.6.2 --version go-archive=0.2.5 --format json
python copyescape_check.py --inventory inventory.json --format html --output report.html
python copyescape_check.py --csv components.csv --fail-on-finding
Dans la première commande, Engine 29.6.2 se situe en dessous du correctif signalé (potentially_affected), et go-archive 0.2.5 tombe dans une plage où les sources divergent (unknown, jamais sûr).
Exécutez python copyescape_check.py --help pour l'utilisation et les codes de sortie, et python copyescape_check.py --tool-version pour la version du vérificateur. Exécutez les tests avec python -m unittest -v. Les entrées, les champs et les formats de sortie sont documentés dans la référence.
Les images montrent le rapport HTML généré à partir des entrées synthétiques à noms réservés dans docs/example-inventory.json ; la sortie est docs/example-report.html. Elles constituent un exemple de la sortie réelle du vérificateur, et non une évaluation d'un système quelconque.
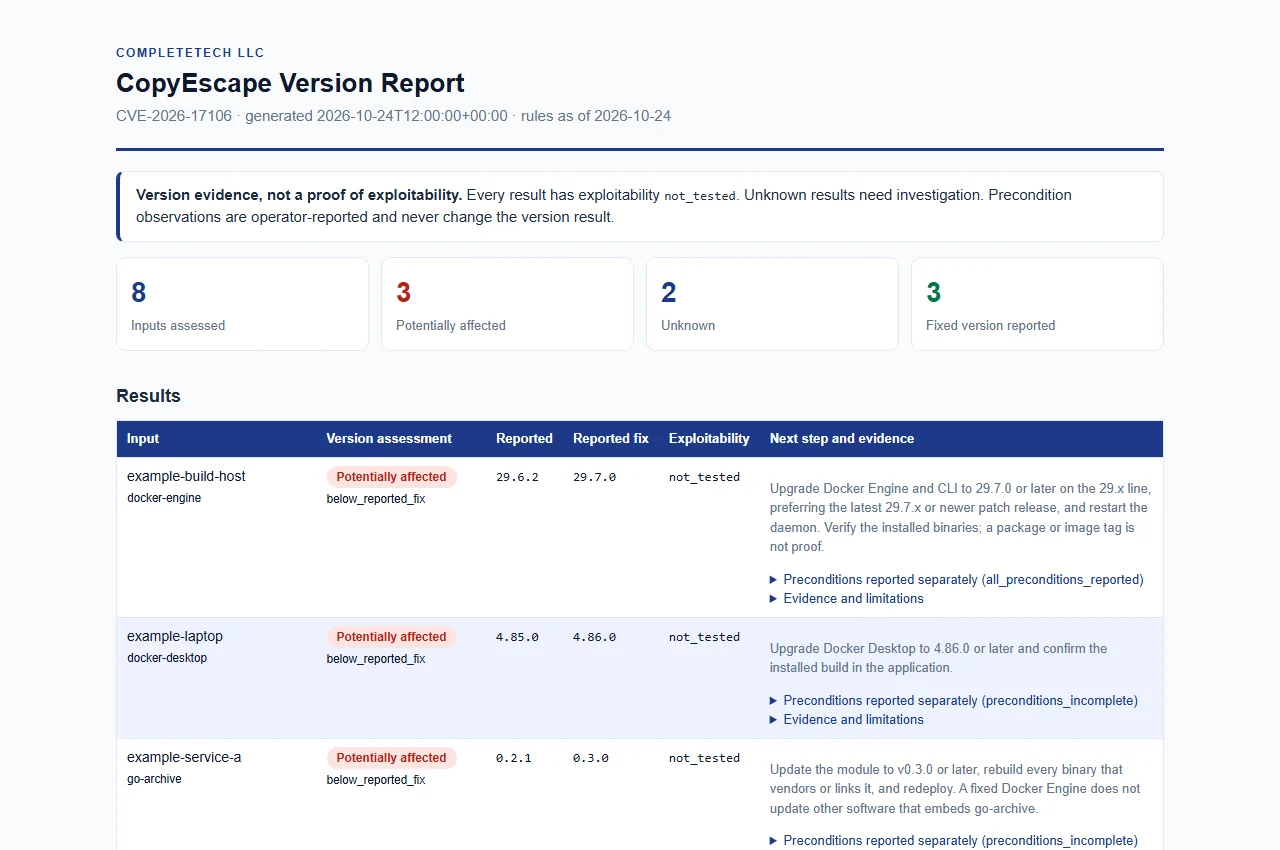
Exemple synthétique généré à partir d'entrées fictives ; il ne s'agit pas d'une évaluation réelle.
copyescape_status (le statut de version) est distinct des observations de préconditions et de l'exploitabilité.
| Statut | Signification |
|---|---|
potentially_affected | La version simple signalée est inférieure au correctif signalé sur la seule ligne de publication couverte par les sources. L'exploitabilité n'est pas confirmée. |
fixed_version_reported | La version simple signalée atteint le correctif signalé. Cela ne garantit pas que le build déployé est corrigé. |
unknown | Versions manquantes, malformées, préliminaires, qualifiées, de build fournisseur/personnalisé, contradictoires, de plage contestée ou de ligne non couverte. Examinez-les ; elles ne modifient jamais le code de sortie. |
not_tested pour chaque résultat.docker cp ou extraction go-archive, privilèges d'écriture sur le système de fichiers hôte) peuvent être fournies comme observations de l'opérateur. Elles sont rapportées à côté du résultat de version et ne le modifient jamais.unsupported_runtime n'est pas utilisé : les sources fournisseur examinées ne publient pas de preuves de cycle de vie pour ces composants dans ce contexte.x.y.z (préfixe v facultatif) sont comparées ; tout le reste demeure unknown.La liste complète des raisons de statut de version et des champs de rapport se trouve dans la référence.
Examiné le 2026-10-24 par rapport aux sources primaires ci-dessous. Les règles constituent un instantané hors ligne daté (rules_as_of apparaît dans chaque rapport) ; revérifiez les avis avant de vous fier à une ancienne copie de cet outil.
| Composant | Version corrigée signalée | Ligne évaluée | Source |
|---|---|---|---|
| Docker Engine / CLI | 29.7.0 | 29.x | Notes de version de Docker Engine v29 |
| Docker Desktop | 4.86.0 | 4.x | Annonces de sécurité Docker |
moby/go-archive | 0.3.0 | 0.x | Avis de l'éditeur et examinés sur GitHub |
Gestion des limites et restrictions :








