

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
gtfocli — Interface en ligne de commande GTFO pour des commandes de recherche faciles de binaires qui peuvent être utilisées pour contourner les restrictions de sécurité locales dans des systèmes mal configurés. | Kitploit
Outils/GitHubGitHub/cmd-tools/gtfocli
Escalade de PrivilègesCollecte d'InformationsCTFTests d'Intrusion
GitHubcmd-tools/gtfocli

gtfocli

Interface en ligne de commande GTFO pour des commandes de recherche faciles de binaires qui peuvent être utilisées pour contourner les restrictions de sécurité locales dans des systèmes mal configurés.

Voir le dépôt
18137il y a 1 moisPas encore vérifié
Partager

GTFOcli

GTFOcli est une interface en ligne de commande pour rechercher facilement des binaires dont les commandes peuvent être utilisées pour contourner les restrictions de sécurité locales dans des systèmes mal configurés.
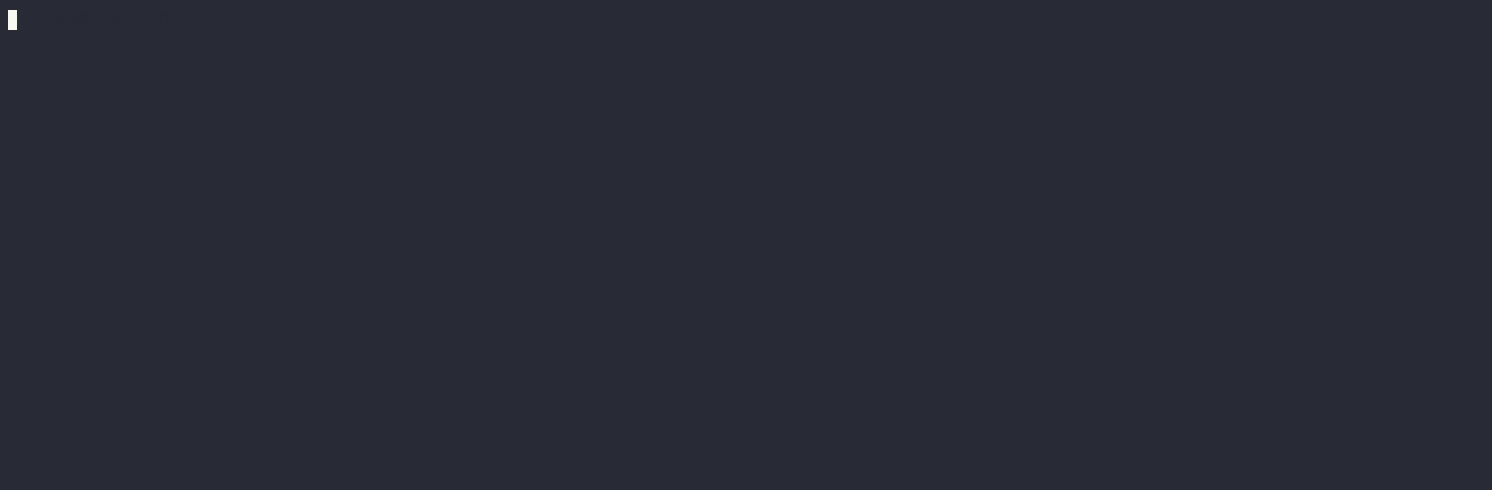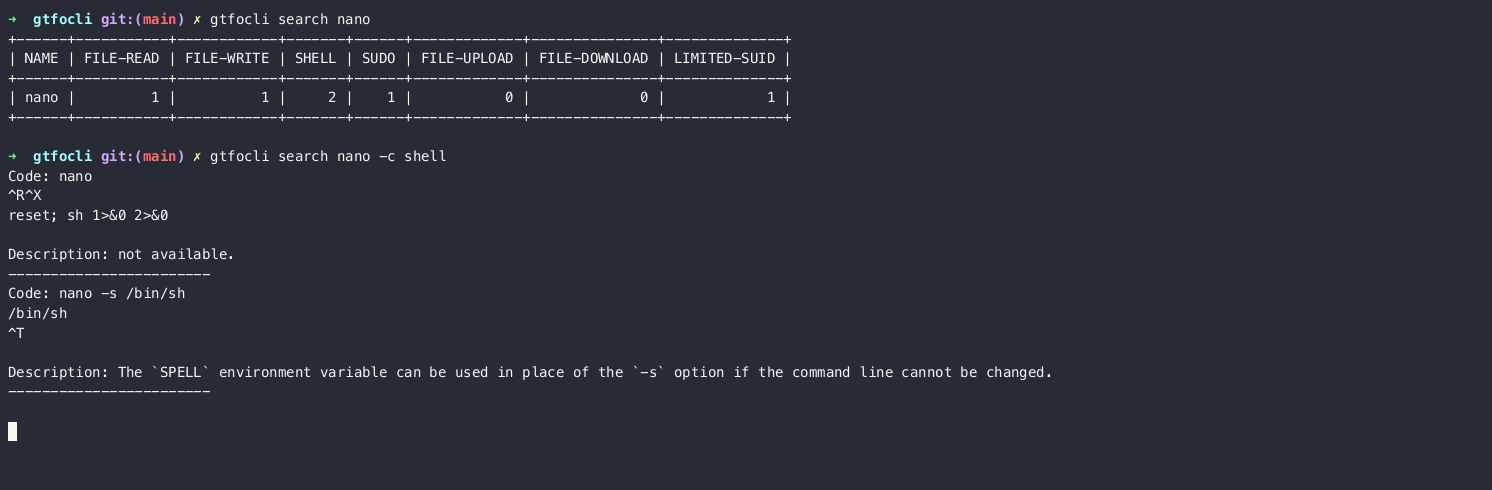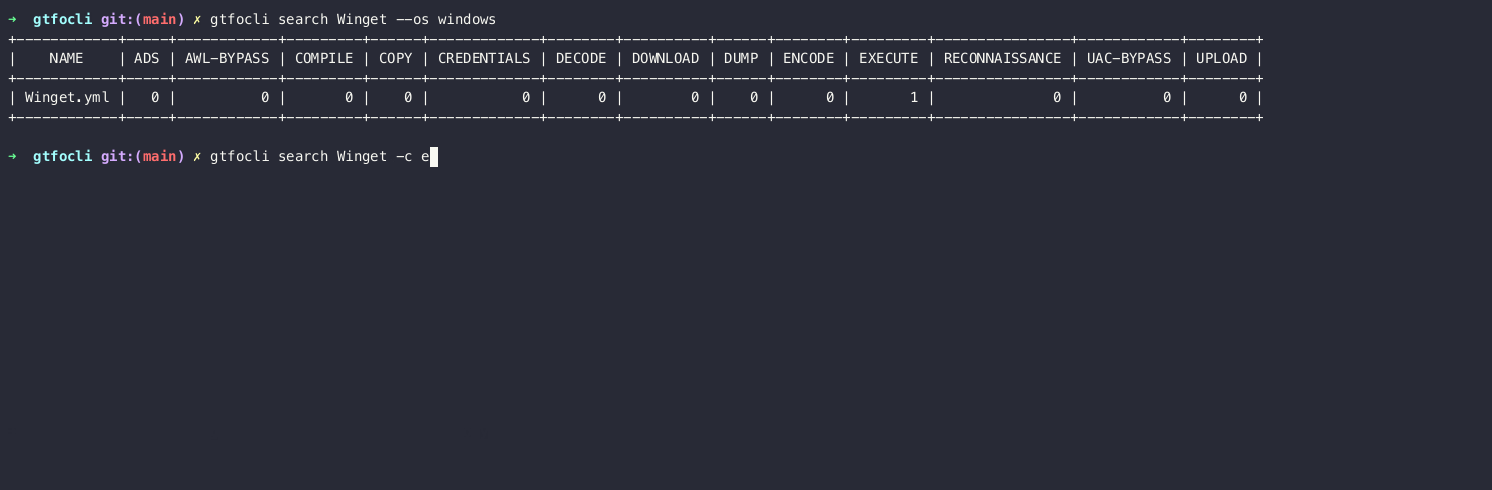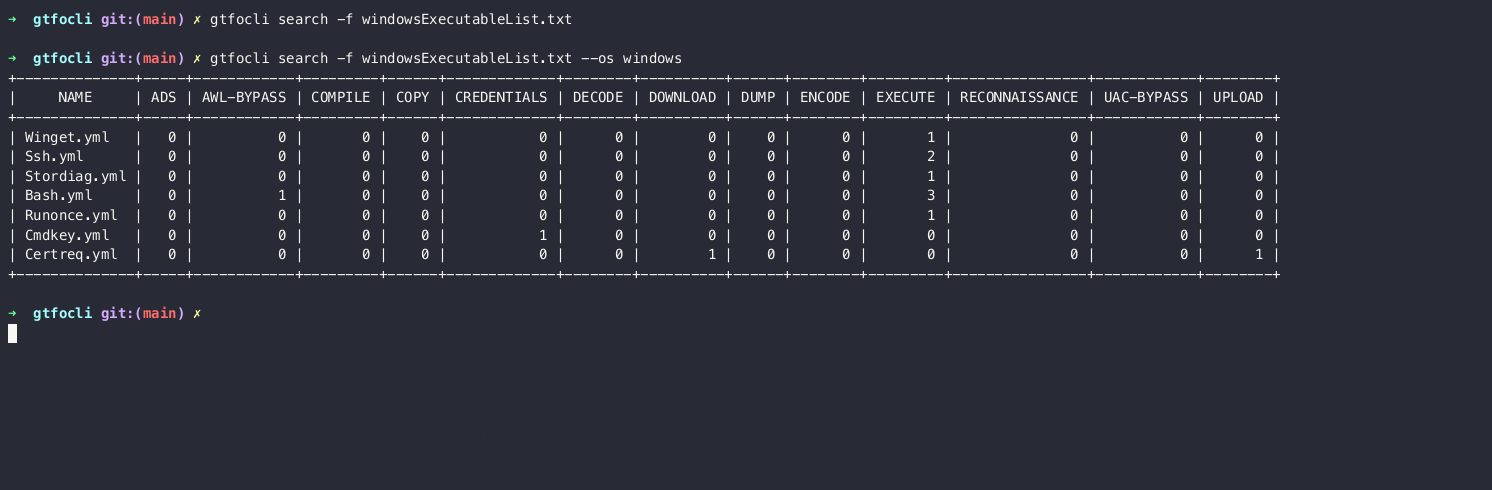
Table des matières

  • Table des matières
  • Installation
  • Utilisation
    • Recherche de binaires Unix
    • Recherche de binaires Windows
    • Recherche via une solution dockerisée
    • CTF
  • Crédits
  • Contribuer

Installation

Avec go :

go install github.com/cmd-tools/gtfocli@latest

Avec homebrew :

brew tap cmd-tools/homebrew-tap
brew install gtfocli

Avec docker :

docker pull cmdtoolsowner/gtfocli

Utilisation

Recherche de binaires Unix

Recherche du binaire tar :

gtfocli search tar

Recherche du binaire tar depuis stdin :

echo "tar" | gtfocli search

Recherche de binaires listés dans un fichier :

cat myBinaryList.txt
/bin/bash
/bin/sh
tar
arp
/bin/tail

gtfocli search -f myBinaryList.txt

Recherche de binaires Windows

Recherche du binaire Winget.exe :

gtfocli search Winget --os windows

Recherche du binaire Winget depuis stdin :

echo "Winget" | gtfocli search --os windows

Recherche de binaires listés dans un fichier :

cat windowsExecutableList.txt
Winget
c:\\Users\\Desktop\\Ssh
Stordiag
Bash
c:\\Users\\Runonce.exe
Cmdkey
c:\dir\subDir\Users\Certreq.exe

gtfocli search -f windowsExecutableList.txt --os windows

Recherche du binaire Winget et affichage au format yaml (voir -h pour les formats disponibles) :

gtfocli search Winget -o yaml --os windows

Recherche via une solution dockerisée

Exemples :

Recherche du binaire Winget et affichage au format yaml :

docker run -i cmdtoolsowner/gtfocli search Winget -o yaml --os windows

Recherche du binaire tar et affichage au format json :

echo 'tar' | docker run -i cmdtoolsowner/gtfocli search -o json

Recherche de binaires listés dans un fichier monté en volume dans le conteneur :

cat myBinaryList.txt
/bin/bash
/bin/sh
tar
arp
/bin/tail

docker run -i -v $(pwd):/tmp cmdtoolsowner/gtfocli search -f /tmp/myBinaryList.txt

CTF

Un exemple d'utilisation courante de gtfocli avec find :

find / -type f \( -perm 04000 -o -perm -u=s \) -exec gtfocli search {} \; 2>/dev/null

ou

find / -type f \( -perm 04000 -o -perm -u=s \) 2>/dev/null | gtfocli search

Crédits

Merci à GTFOBins et LOLBAS, sans ces projets gtfocli n'aurait jamais vu le jour.

Contribuer

Vous voulez contribuer à ce projet ? Super, merci ! Alors faites un fork et envoyez une pull request.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




