
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/barriuso/smbghost_automateexploitation
Génération de PayloadsAnalyse des VulnérabilitésExploitationShellcodeTests d'IntrusionOutil d'Accès à Distance
GitHubbarriuso/smbghost_automateexploitation

SMBGhost_AutomateExploitation

SMBGhost (CVE-2020-0796) Automatiser l'exploitation et la détection

Voir le dépôt
3534972il y a 4 ansVérifié par Kitploit
Partager

SMBGhost (CVE-2020-0796) Automatisation de l'exploitation et détection

Ce programme Python est un wrapper de la vulnérabilité RCE SMBGhost. Tout le crédit pour l'exploit fonctionnel revient à chompie1337. Tout le crédit pour le scanner revient à ioncodes.

J'ai simplement automatisé ces fonctions en un seul programme. Vous devez avoir à l'esprit l'architecture de la cible Windows lorsque vous allez créer le reverse shell.

Cet exploit n'est pas stable, utilisez-le à vos risques et périls. Parfois, il ne fonctionne pas du premier coup, c'est pourquoi j'ai ajouté une seconde tentative.

Si vous allez mettre votre propre shellcode, gardez à l'esprit que la taille maximale du shellcode est de 600 octets.

  • Testé sur Windows 10 x64 (Microsoft Windows [Versión 10.0.18362.113]. Build 1903.)
  • Testé sur Win10 Enterprise (Eng) x64 v1903 Build 18362.30 par @tijldeneut

ISO Windows (x64) vulnérable pour tester l'exploit : TÉLÉCHARGEMENT MEGA

DÉMO

1er Stageless reverse shell (x64) créé depuis msfvenom.

Demo3

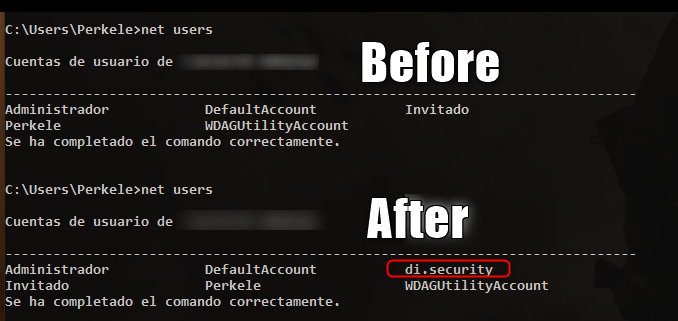
2e Tentative de shellcode personnalisé pour ajouter l'utilisateur "di.security" en tant qu'Administrateur sur la cible. Crédits pour le shellcode à rastating
2020-06-12_11h49_05

Options

usage: Smb_Ghost.py [-h] -i IP [-p PORT] [--check] [-e] [--lhost LHOST]
                    [--lport LPORT] [--arch ARCH] [--silent] [--shellcode]
                    [--load-shellcode LOAD_SHELLCODE]

SMBGhost Detection and Exploitation

optional arguments:
  -h, --help            show this help message and exit
  -i IP, --ip IP        IP address
  -p PORT, --port PORT  SMB Port
  --check               Check SMBGhost Vulnerability
  -e                    Directly exploit SMBGhost
  --lhost LHOST         Lhost for the reverse shell
  --lport LPORT         Lport for the reverse shell
  --arch ARCH           Architecture of the target Windows Machine
  --silent              Silent mode for the scanner
  --shellcode           Shellcode Menu to import your shell
  --load-shellcode LOAD_SHELLCODE
                        Load shellcode directly from file

Auteur

  • Alberto Barriuso (@_Barriuso)

Avertissement

Toute utilisation abusive de ce logiciel ne relèvera pas de la responsabilité de l'auteur. Utilisez-le sur vos propres réseaux et/ou avec l'autorisation du propriétaire du réseau.


À FAIRE

  • Ajouter plus de payloads.
  • Tester sur d'autres versions de Windows (x86)
  • Rendre le scanner plus précis. Le scanner détecte uniquement si SMBv3.1.1 est utilisé, mais si l'hôte est patché, il donnera un faux positif.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




