Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-25049 — Notes d'avis et de vérification pour CVE-2026-25049, une divulgation d'informations non authentifiée dans le point de terminaison /rest/settings de n8n, avec l'impact, les versions affectées et l'atténuation. | Kitploit
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-25049
ReconnaissanceScanners de Vulnérabilités WebAnalyse des VulnérabilitésCollecte d'InformationsSécurité WebMauvaise ConfigurationApprentissage et Éducation
GitHub
Partager
ashrafzaryouh/cve-2026-25049

CVE-2026-25049

Notes d'avis et de vérification pour CVE-2026-25049, une divulgation d'informations non authentifiée dans le point de terminaison /rest/settings de n8n, avec l'impact, les versions affectées et l'atténuation.

Voir le dépôt
il y a 7 moisPas encore vérifié

🚨 CVE-2026-25049 – Divulgation non authentifiée des paramètres de n8n

n8n-business-enterprise


📌 Aperçu

  • ID CVE : CVE-2026-25049
  • Logiciel affecté : n8n
  • Gravité : Critique
  • Catégorie : Contrôle d'accès inapproprié / Divulgation d'informations

Cette vulnérabilité permet un accès non authentifié aux données de configuration internes via un point de terminaison de l'API REST dans certains déploiements de n8n.


🧭 Table des matières

  • Aperçu
  • Détails techniques
  • Impact
  • Versions affectées
  • Vérification
  • Atténuation
  • Notes de sécurité
  • Avertissement

🔍 Détails techniques

Dans les configurations vulnérables, le point de terminaison suivant est accessible sans authentification :
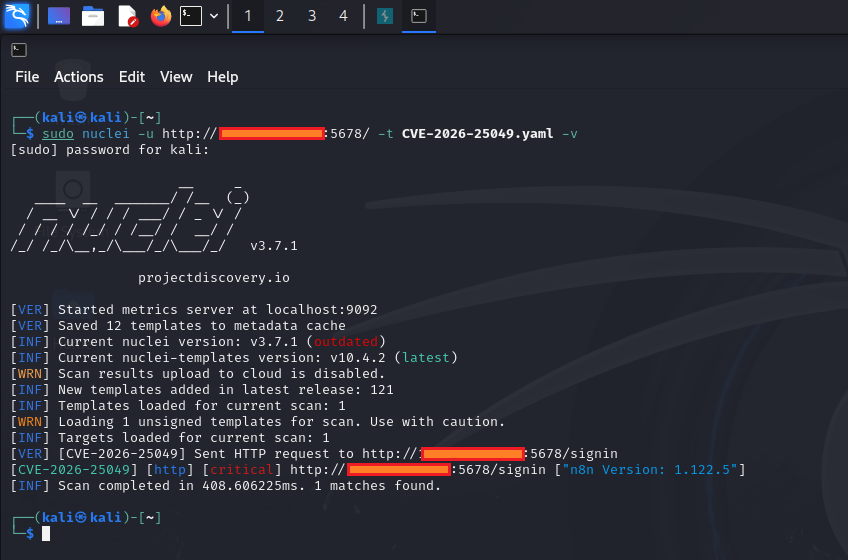
cve-2026-25049
GET /rest/settings

📤 Les données exposées peuvent inclure

  • 🔐 La méthode d'authentification (par exemple, connexion par e-mail)
  • 🌐 Le mode de l'instance (par exemple, public)
  • ⚙️ Les indicateurs de fonctionnalités et les paramètres d'exécution
  • 🧩 Les métadonnées de configuration de l'application

Ce point de terminaison devrait normalement être réservé aux utilisateurs authentifiés, mais des erreurs de configuration ou des versions vulnérables peuvent l'exposer publiquement.


⚠️ Impact

Bien qu'elle ne conduise pas directement à une compromission totale du système, cette vulnérabilité peut :

  • 📡 Fuiter des détails de configuration sensibles
  • 🧠 Permettre l'identification de la cible
  • 🔗 Faciliter le chaînage d'attaques avec d'autres vulnérabilités
  • 🎯 Réduire la complexité des attaques ultérieures

💡 Même une divulgation d'informations limitée peut affaiblir considérablement la posture de sécurité globale.


📦 Versions affectées

  • Confirmé sur : n8n v1.123.5
  • D'autres versions peuvent être affectées selon la configuration

⚠️ Vérifiez toujours par rapport aux avis officiels et aux journaux de modifications.


✅ Vérification (niveau élevé)

Pour vérifier la vulnérabilité :

  1. Envoyez une requête à :

    /rest/settings
    
  2. Observez le comportement de la réponse.

✔️ Comportement attendu (sécurisé)

  • 401 Unauthorized
  • Authentification requise

❌ Comportement vulnérable

  • 200 OK
  • Réponse JSON contenant des données de configuration

🛡️ Atténuation

Pour sécuriser votre instance de n8n :

  • 🔄 Mettez à jour vers la dernière version corrigée
  • 🔒 Restreignez l'accès au port 5678 (VPN, pare-feu, liste d'adresses IP autorisées)
  • 🚫 Évitez d'exposer n8n directement à l'internet public
  • 🔑 Imposez des mécanismes d'authentification appropriés
  • 🧱 Placez-le derrière un proxy inverse avec des contrôles d'accès

🧠 Notes de sécurité

  • L'exposition dépend souvent de la configuration du déploiement
  • Les instances fonctionnant en mode public sont plus susceptibles d'être affectées
  • Fréquent dans les environnements auto-hébergés mal configurés
  • Doit être traité comme faisant partie d'une surface d'attaque plus large

📊 Résumé des risques

FacteurÉvaluation
Complexité de l'attaqueFaible
Privilèges requisAucun
Interaction utilisateurAucune
Portée de l'impactPartielle (fuite d'infos)
ExploitabilitéÉlevée (si exposé)

📎 Avertissement

⚠️ Ce projet est destiné à des fins éducatives et à des tests de sécurité autorisés uniquement. Ne testez pas et ne scannez pas des systèmes sans autorisation explicite.


⭐ Contribution et utilisation

Si vous trouvez cela utile :

  • ⭐ Ajoutez une étoile au dépôt
  • 🛠️ Utilisez-le de manière responsable dans des laboratoires ou des missions autorisées
  • 📢 Partagez les connaissances de manière éthique
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →