
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
exploit_laravel_cve-2018-15133 — Exploit pour Exécution de code à distance Laravel avec API_KEY (CVE-2018-15133) | Kitploit
Outils/GitHubGitHub/aljavier/exploit_laravel_cve-2018-15133
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCTFTests d'IntrusionApprentissage et Éducation
GitHubaljavier/exploit_laravel_cve-2018-15133

exploit_laravel_cve-2018-15133

Exploit pour Exécution de code à distance Laravel avec API_KEY (CVE-2018-15133)

Voir le dépôt
571512il y a 5 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Exploit Laravel pour CVE-2018-15133

Ce code exploite CVE-2018-15133 et est basé sur le PoC de kosmiz et l'exploit Metasploit pour cette vulnérabilité. Je l'ai surtout réalisé pour une machine sur Hack The Box, parce que je ne voulais pas utiliser Metasploit à ce moment-là et comme excuse pour pratiquer Python.

D'après la description du CVE :

Dans Laravel Framework jusqu'à 5.5.40 et 5.6.x jusqu'à 5.6.29, une exécution de code à distance pourrait survenir suite à un appel unserialize sur une valeur X-XSRF-TOKEN potentiellement non fiable. Cela implique la méthode decrypt dans Illuminate/Encryption/Encrypter.php et PendingBroadcast dans gadgetchains/Laravel/RCE/3/chain.php dans phpggc. L'attaquant doit connaître la clé de l'application, ce qui normalement n'arriverait jamais, mais pourrait se produire si l'attaquant avait précédemment un accès privilégié ou avait mené avec succès une attaque précédente.

Installer les dépendances :

pip install -r requirements.txt

Utilisation

usage: pwn_laravel.py [-h] [-c COMMAND] [-m {1,2,3,4}] [-i] URL API_KEY
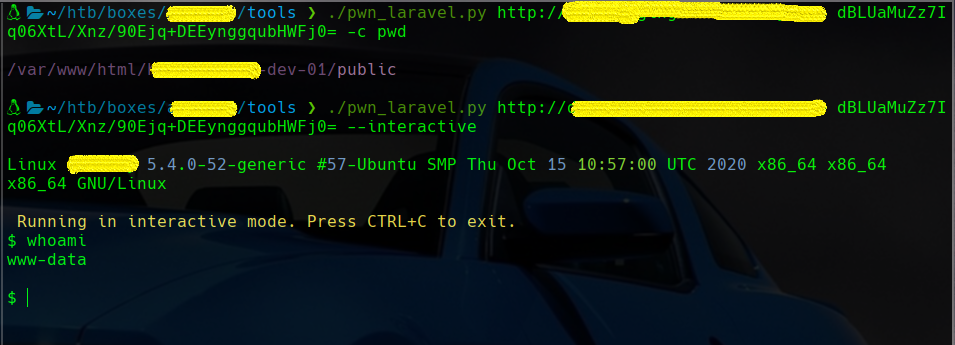
Demo

IMPORTANT

Ce code a été créé à des fins éducatives et non pour quoi que ce soit d'illégal. Quoi que vous fassiez, cela relève de votre propre responsabilité.

Références

  • PoC de kozmic en PHP
  • Exploit Metasploit en Ruby
  • Pull request du correctif par Laravel
  • CVE-2018-15133
Télécharger l’outil