 aleksamcode/wifi-password-stealer
Outil simple d'injection de frappes pour Windows et Linux qui exfiltre les données WiFi stockées (SSID et mot de passe).



Avez-vous déjà vu un film où un hacker branche une clé USB apparemment ordinaire dans un ordinateur et vole instantanément des données ? Aujourd'hui, vous allez construire un appareil qui fait exactement cela.
⚠️ Avertissement :
Tout le contenu de ce projet est destiné uniquement à des fins de recherche en sécurité.
À l'été 2022, j'ai entrepris de construire un appareil capable d'extraire des données d'un ordinateur cible. Mais comment déployer un logiciel malveillant et exfiltrer des informations exactement ? Dans les sections suivantes, je vais parcourir les étapes essentielles, les concepts sous-jacents et les nuances techniques impliqués dans la création d'un outil d'injection de frappes personnalisé. Bien que ce projet cible spécifiquement les identifiants WiFi, la charge utile peut facilement être modifiée à des fins plus avancées ou malveillantes – les seules limites réelles sont votre créativité et votre expertise technique.
Au fil du temps, le projet a grandi pour inclure une grande variété de scripts et d'outils. Il a été créé à l'origine pour démontrer les capacités d'un Rubber Ducky – plus précisément, une version économique utilisant le Raspberry Pi Pico (RPi Pico). Actuellement, les deux composants principaux du projet sont :
Accès physique à l'ordinateur de la victime déverrouillé.
L'ordinateur doit avoir accès à Internet pour envoyer les données volées en utilisant SMTP pour l'exfiltration sur un support réseau.
Connaissance du mot de passe de l'ordinateur de la victime pour l'exploit Linux.
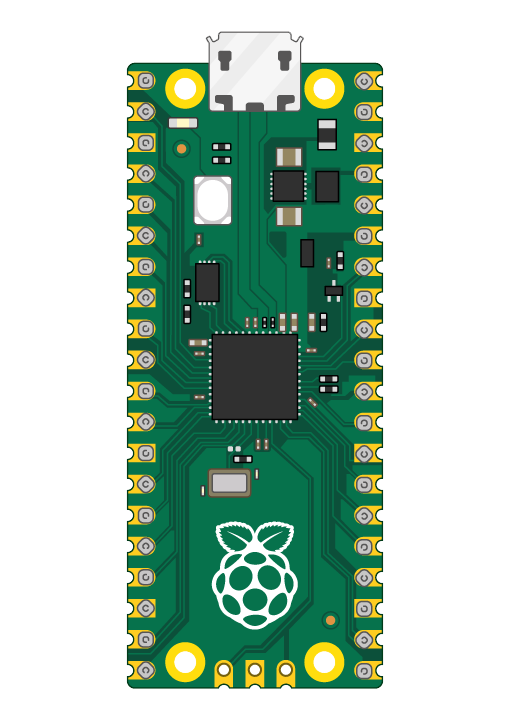
Après avoir créé un pico-ducky, il vous suffit de copier la charge utile modifiée (ajustée pour vos détails SMTP pour l'exploit Windows et/ou ajustée pour le mot de passe Linux et le nom de la clé USB) sur le RPi Pico.
[!NOTE]
Il est possible de construire cet outil en utilisant le Rubber Ducky, mais gardez à l'esprit que le RPi Pico coûte environ 4,00 $ et le Rubber Ducky coûte 80,00 $.
Cependant, bien que le pico-ducky soit une bonne solution économique, le Rubber Ducky offre des avantages comme la discrétion et l'utilisation de la dernière version de DuckyScript.
Afin d'utiliser Ducky Script pour écrire la charge utile sur votre RPi Pico, vous devez d'abord le convertir en pico-ducky. Suivez ces étapes simples pour créer un pico-ducky.
Un outil d'injection de frappes, une fois connecté à une machine hôte, exécute des commandes malveillantes en exécutant un code qui imite les frappes saisies par un utilisateur. Bien qu'il ressemble à une clé USB, il agit comme un clavier qui tape une charge utile préprogrammée. Des outils comme le Rubber Ducky peuvent taper plus de 1 000 mots par minute. Une fois créé, toute personne ayant un accès physique peut déployer cette charge utile facilement.
La charge utile utilise la commande STRING pour traiter les frappes d'injection. Elle accepte un ou plusieurs caractères alphanumériques/de ponctuation et tapera le reste de la ligne exactement comme tel dans la machine cible. ENTER/SPACE simulera une pression des touches du clavier.
Nous utilisons la commande DELAY pour interrompre temporairement l'exécution de la charge utile. Ceci est utile lorsqu'une charge utile doit attendre un élément, comme une invite de commande, pour se charger. Le délai est utile lorsqu'il est utilisé au tout début, lorsqu'un nouveau périphérique USB est connecté à un ordinateur cible. Initialement, l'ordinateur doit effectuer un ensemble d'actions avant de pouvoir commencer à accepter les commandes d'entrée. Dans le cas des HIDs, le temps de configuration est très court. Dans la plupart des cas, cela prend une fraction de seconde car les pilotes sont intégrés. Cependant, dans certains cas, un PC plus lent peut prendre plus de temps pour reconnaître le pico-ducky. Le conseil général est d'ajuster le temps de délai en fonction de votre cible.
