

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
spring4shell_behinder — Script webshell 冰蝎 pour CVE-2022-22965 | Kitploit

Outils/GitHubGitHub/4nth0ny1130/spring4shell_behinder
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHub4nth0ny1130/spring4shell_behinder

spring4shell_behinder

Script webshell 冰蝎 pour CVE-2022-22965

Voir le dépôt
62216il y a 4 ansVérifié par Kitploit
Partager

Spring4shell_behinder

Qu'est-ce que c'est ?

Un outil d'exploitation rapide et en masse pour la vulnérabilité Spring4Shell (CVE-2022-22965)

Contributeurs

4nth0ny @Laboratoire Vendredi

Les issues et PR sont les bienvenus

:)

Environnement

  • python 3.x
  • Behinder3.0 Beta9

Installation

python3 -m pip install -r requirements.txt

Utilisation

python3 spring_rce.py test.txt

test.txt

http://127.0.0.1:8080/
http://127.0.0.2:8080/
http://127.0.0.3:8080/

Pour spécifier la route liée aux paramètres, modifiez la ligne 128, ajoutez vos propres entrées dans la liste, le script concaténera automatiquement les points d'accès à chaque URL et tentera.

Exemples

Cet outil alloue automatiquement des threads appropriés en fonction du nombre de cibles et imprime les résultats dans le terminal.
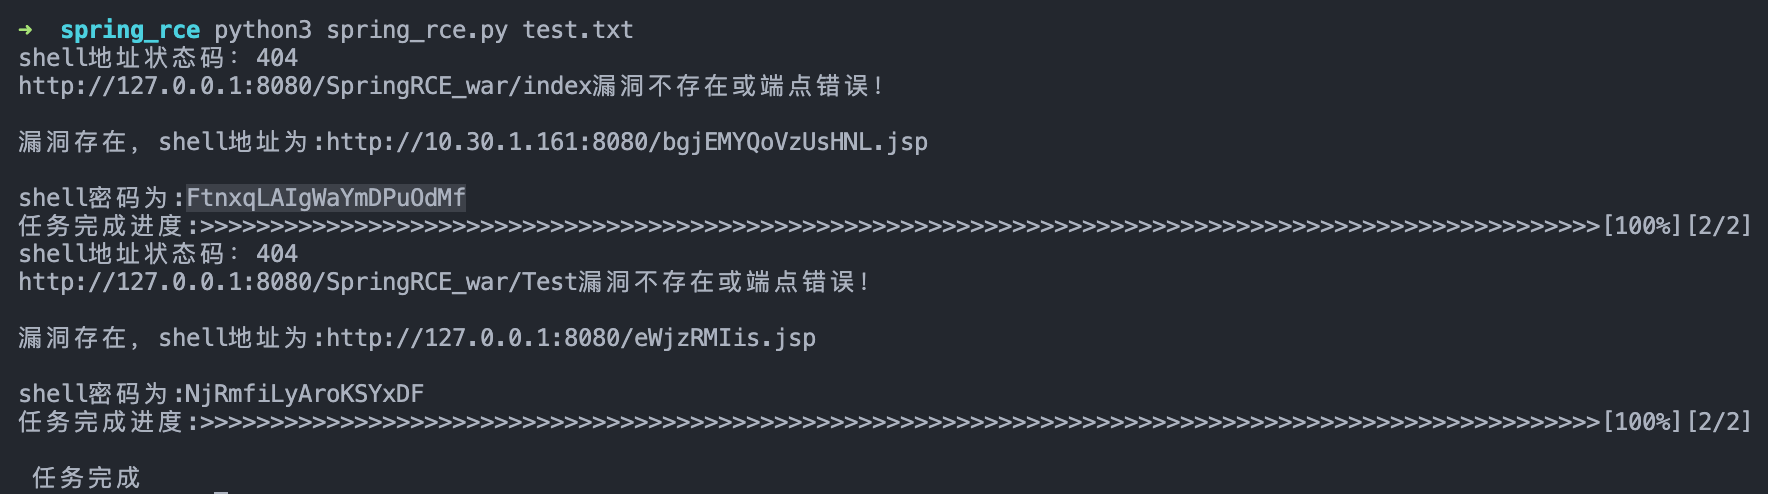
Connectez-vous avec Behinder 3.0 beta9 :

Avertissement

Cet outil ne peut être utilisé que dans le cadre de la construction de la sécurité d'entreprise avec une autorisation légale suffisante. Lors de l'utilisation de cet outil, vous devez vous assurer que toutes vos actions sont conformes aux lois et réglementations locales. Si vous commettez un acte illégal lors de l'utilisation de cet outil, vous en assumerez seul toutes les conséquences. Tous les développeurs et contributeurs de cet outil n'assument aucune responsabilité légale ou solidaire. À moins que vous n'ayez lu, compris et accepté toutes les clauses de cet accord, veuillez ne pas installer ni utiliser cet outil. Votre utilisation ou toute autre manifestation explicite ou implicite de votre acceptation de cet accord sera considérée comme votre lecture et votre accord à être lié par cet accord.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




