
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/0xblackash/cve-2026-43494
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationCTFApprentissage et ÉducationExploitation de Binaires
GitHub0xblackash/cve-2026-43494

CVE-2026-43494

CVE-2026-43494

Voir le dépôt
2237il y a 6 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🛠️ PinTheft — CVE-2026-43494

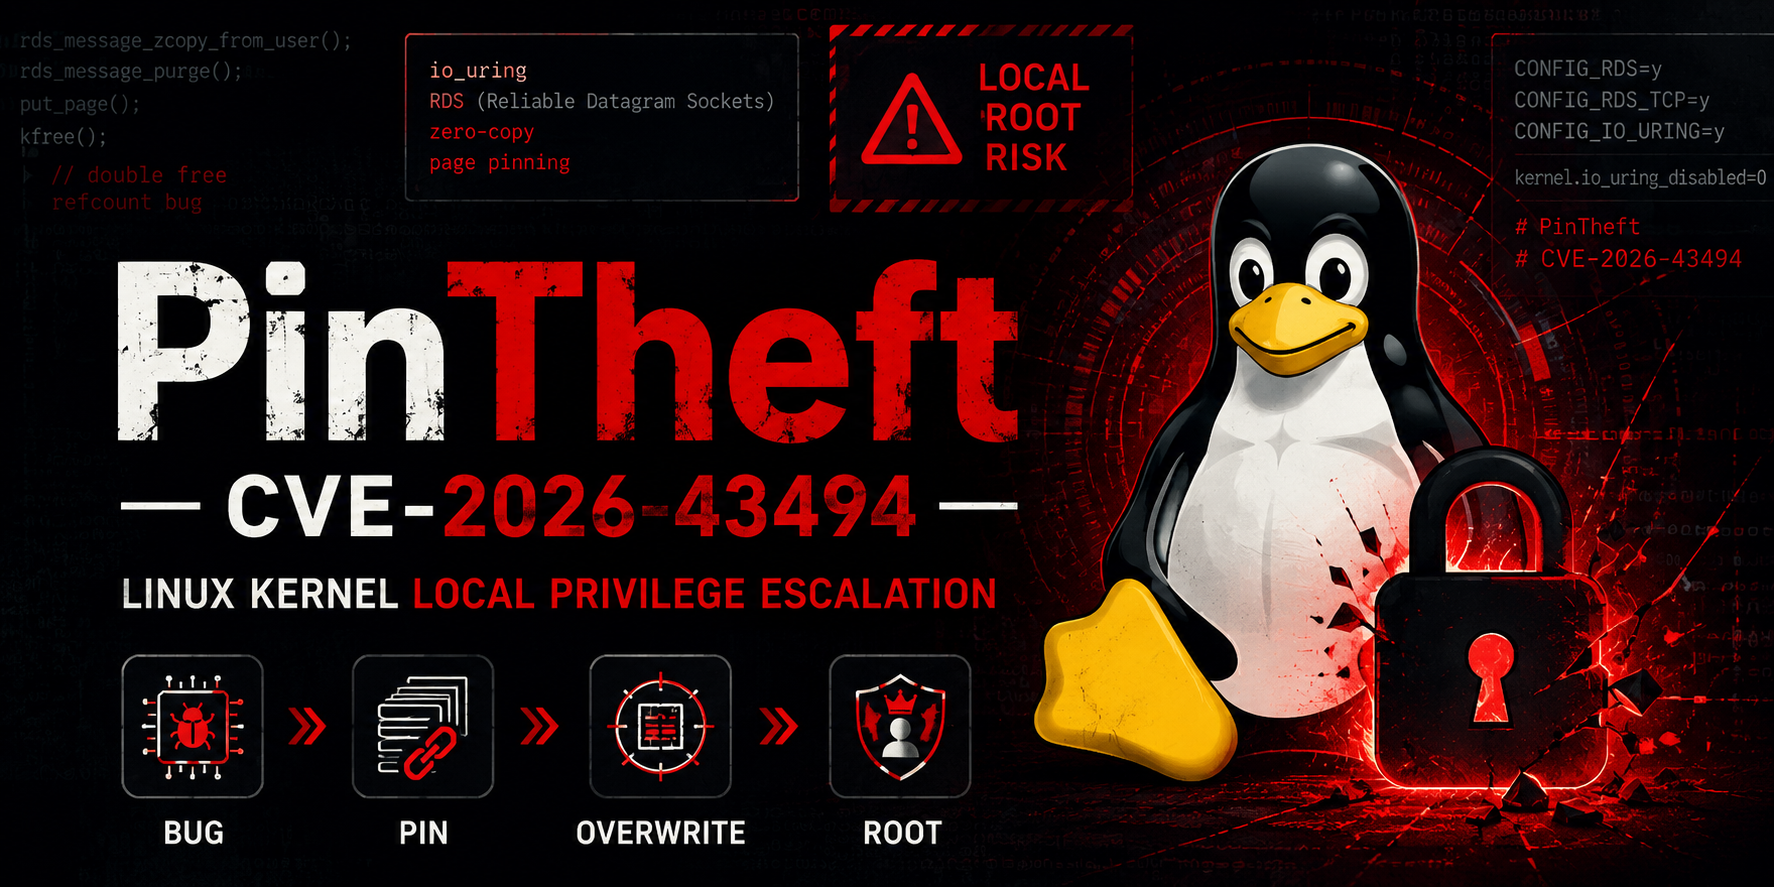
Image ChatGPT du 23 mai 2026, 09_07_08

Escalade de privilèges locale dans le noyau Linux via RDS + io_uring Page Cache Overwrite

Linux Exploit Architecture


📌 Aperçu

PinTheft est un exploit de root local sophistiqué pour CVE-2026-43494, un bug de comptage de références dans le sous-système Reliable Datagram Sockets (RDS) du noyau Linux.

En combinant un double-free dans le chemin zero-copy de RDS avec les tampons fixes d'io_uring, l'exploit réalise un écrasement fiable du cache de pages de binaires SUID-root, entraînant une escalade de privilèges locale vers root.

Une petite erreur de comptabilité dans un chemin réseau obscur devient une LPE fiable lorsqu'elle est mélangée aux fonctionnalités modernes d'io_uring.


🧪 Détails de la vulnérabilité

  • Composant : net/rds
  • Déclencheur : Chemin d'échec dans rds_message_zcopy_from_user() → gestion incorrecte de op_nents
  • Cause racine : Double put_page() après un échec de iov_iter_get_pages2()
  • Impact : Un utilisateur local non privilégié → root

Score CVSS : ~7.8 (Élevé)


🎯 Technique d'exploit ("PinTheft")

  1. Épingler la page cible en utilisant io_uring REGISTER_BUFFERS (+1024 références FOLL_PIN)
  2. Cloner les tampons vers un second anneau + les conserver avec un démon (empêche le désépinglage à la fermeture)
  3. Voler les 1024 épingles en utilisant des sendmsg RDS zero-copy qui échouent de manière répétée
  4. munmap() → libération propre vers PCP (LIFO)
  5. Déclencher la récupération du cache de pages d'un binaire SUID lisible
  6. Écraser la page récupérée en utilisant IORING_OP_READ_FIXED via un struct page* pendant
  7. Exécuter le binaire SUID modifié → shell root

Contournements :

  • CONFIG_INIT_ON_ALLOC_DEFAULT_ON
  • Vérifications bad_page()
  • Désépinglage io_uring lors de la destruction de l'anneau

📋 Prérequis

  • Noyau avec CONFIG_RDS et CONFIG_RDS_TCP activés
  • io_uring activé (kernel.io_uring_disabled=0)
  • Noyau ≥ 6.13 (pour des fonctionnalités io_uring optimales)
  • Au moins un binaire SUID-root lisible sur le système
  • Architecture x86_64

Non vulnérable par défaut sur la plupart des distributions (RDS est rarement activé).


🚀 Utilisation

# 1. Cloner et compiler
git clone https://github.com/0xBlackash/CVE-2026-43494.git
cd CVE-2026-43494
gcc -O2 -static CVE-2026-43494.c -o pintheft

# 2. Exécuter
sudo ./pintheft
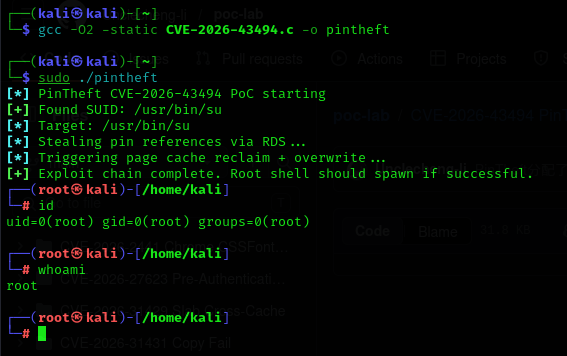
CVE-2026-43494

📁 Fichiers

  • CVE-2026-43494.c — Code source complet de l'exploit (PinTheft)
  • README.md — Ce document
  • backup/ — Sauvegardes automatiques des binaires SUID écrasés

🛡️ Atténuation

# Désactiver RDS
echo "install rds /bin/false" | sudo tee /etc/modprobe.d/disable-rds.conf
echo "install rds_tcp /bin/false" | sudo tee -a /etc/modprobe.d/disable-rds.conf
sudo modprobe -r rds_tcp rds

# Désactiver io_uring (si inutilisé)
echo "kernel.io_uring_disabled=2" | sudo tee -a /etc/sysctl.conf
sudo sysctl -p

Mettez à jour votre noyau dès que des correctifs sont disponibles.


🔍 Vérification

# Vérifier si vulnérable
modprobe -n rds_tcp && echo "RDS : Vulnérable"
cat /proc/sys/kernel/io_uring_disabled
uname -r

⚠️ Avertissement

  • Cet exploit est destiné uniquement à des fins éducatives et de tests autorisés.
  • Une mauvaise utilisation peut déstabiliser le système ou entraîner une perte de données.
  • Testez toujours dans des machines virtuelles isolées.

📜 Crédits

  • Découverte et PoC : Ashraf Zaryouh "0xBlackash"
  • Attribution CVE : MITRE
  • Divulgation publique : 23 mai 2026

Fait avec ❤️ pour la communauté de recherche en sécurité

Restez curieux. Restez en sécurité.

Télécharger l’outil