Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/0xblackash/cve-2024-3094
Gestion des Indicateurs de Compromission (IOC)Analyse des VulnérabilitésSécurité de la Chaîne LogistiqueDétection d'IntrusionApprentissage et ÉducationRéponse aux Incidents
GitHub0xblackash/cve-2024-3094

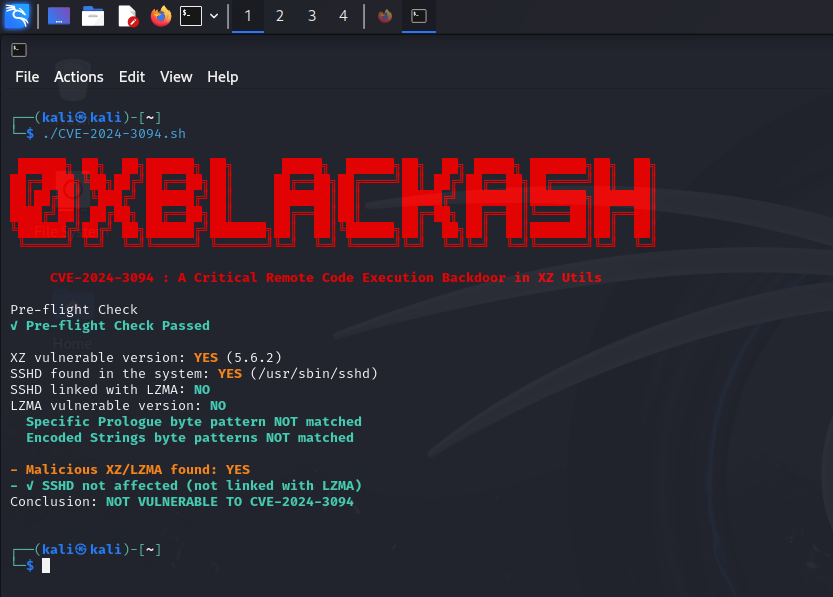
CVE-2024-3094
CVE-2024-3094

Voir le dépôt
43il y a 29 joursPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🚨 CVE-2024-3094 — Porte dérobée dans XZ Utils

ChatGPT Image Apr 23, 2026, 07_05_22 PM

Status Impact Platform

🧠 Aperçu

CVE-2024-3094 est une compromission critique de la chaîne d'approvisionnement affectant la bibliothèque de compression XZ Utils, largement utilisée.

Un acteur malveillant a inséré une porte dérobée furtive dans les versions amont, permettant une exécution de code à distance (RCE) via un liblzma altéré.

⚠️ Cette vulnérabilité est considérée comme l'une des attaques de chaîne d'approvisionnement open source les plus sophistiquées à ce jour.


🎯 Versions affectées

PaquetVersions vulnérables
XZ Utils5.6.0, 5.6.1

✔️ Systèmes couramment impactés :

  • Debian testing/unstable
  • Fedora Rawhide
  • Certaines distributions à publication continue

⚙️ Détails techniques

  • Charge utile malveillante intégrée lors du processus de compilation
  • Cible sshd via liblzma
  • Exploite le comportement de l'édition de liens dynamique
  • S'active sous des conditions spécifiques pour éviter la détection

🔬 Chaîne d'attaque

cve-2024-3094 0407a
XZ Source → Build System Injection → liblzma Compromise → SSH Hook → RCE

🧪 Indicateurs de compromission (IoCs)

  • Pics d'utilisation CPU inhabituels dans sshd
  • Binaires liblzma modifiés
  • Artefacts de compilation suspects dans l'arborescence des sources de XZ

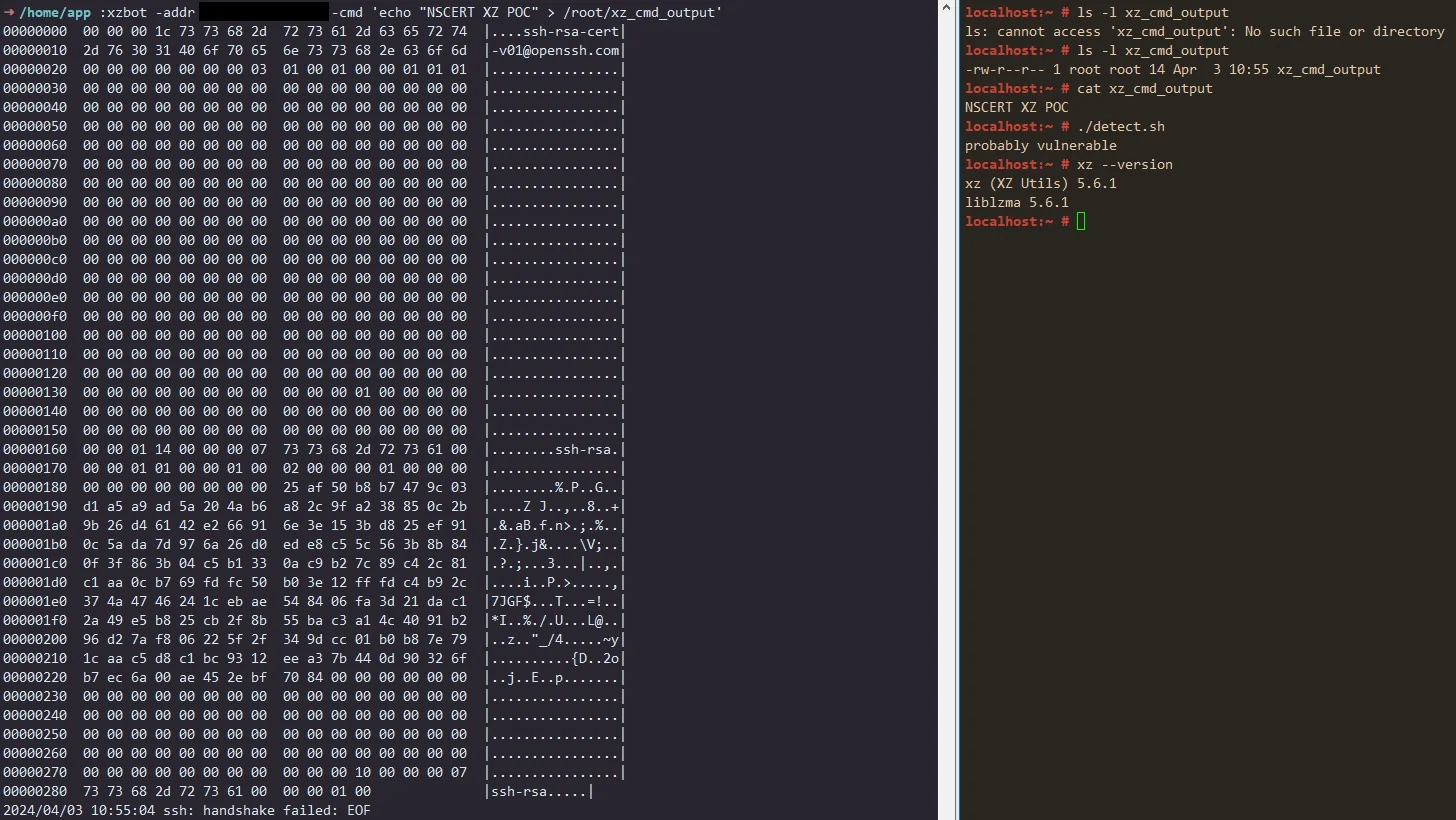
🔍 Détection

Vérifier la version installée

xz --version

Inspecter les bibliothèques liées

ldd $(which sshd) | grep lzma

🛡️ Atténuation

Actions immédiates

# Downgrade to safe version
sudo apt install xz-utils=5.4.5

ou :

sudo dnf downgrade xz

Recommandé

  • Réinstaller depuis des sources de confiance
  • Vérifier les signatures des paquets
  • Auditer les journaux système à la recherche d'anomalies

🔐 État du correctif

DistributionÉtat
Debian✅ Corrigé
Fedora✅ Corrigé
Arch Linux✅ Corrigé

📚 Références

  • Avis officiels
  • Blogs de recherche en sécurité
  • Avis de sécurité des distributions

⚠️ Avertissement

Ce dépôt est destiné à des fins éducatives et de sensibilisation uniquement. N'utilisez pas ces informations pour des activités non autorisées.


⭐ Remerciements

Un grand merci aux chercheurs en sécurité qui ont identifié et divulgué cette attaque avant son exploitation à grande échelle.


Télécharger l’outil