

cicd-sensor vrules/v20260714-002
Capteur de sécurité runtime basé sur eBPF pour les pipelines CI/CD. Détecte les attaques de la chaîne d'approvisionnement, enregistre la filiation des processus et l'accès aux fichiers, et fournit des preuves médico-légales pour GitHub Actions et GitLab CI/CD.
🚧 Pré-version : développement actif. cicd-sensor est actuellement en pré-version et en cours de développement actif. Les retours sont les bienvenus.
cicd-sensor
Pensez EDR, mais pour les pipelines CI/CD.
Capteur de sécurité d'exécution open-source propulsé par eBPF pour GitHub Actions et GitLab CI/CD.
→ Documentation complète


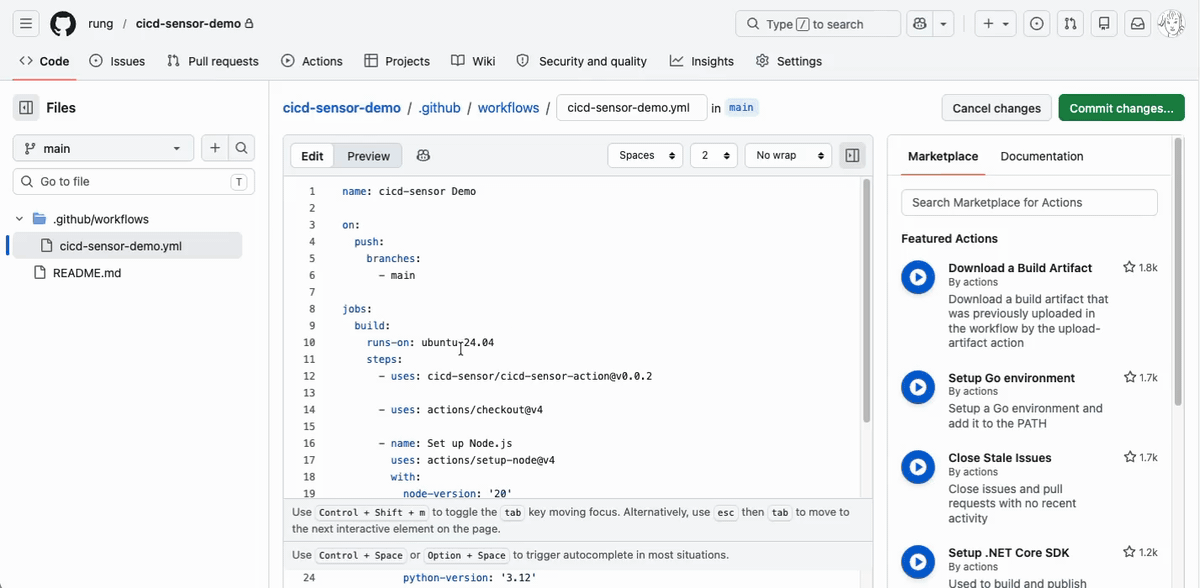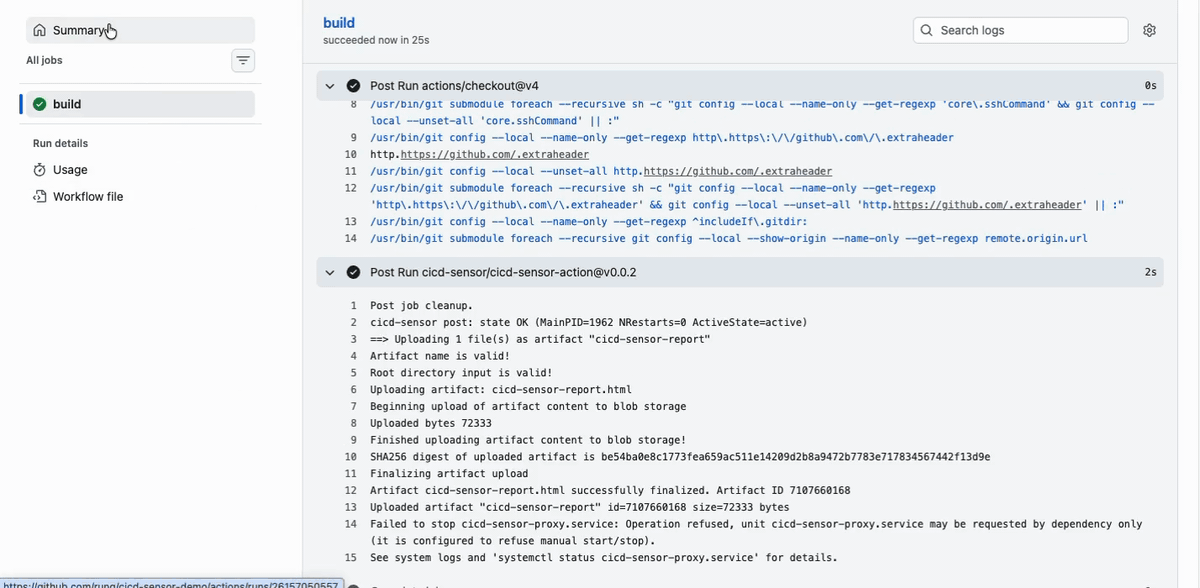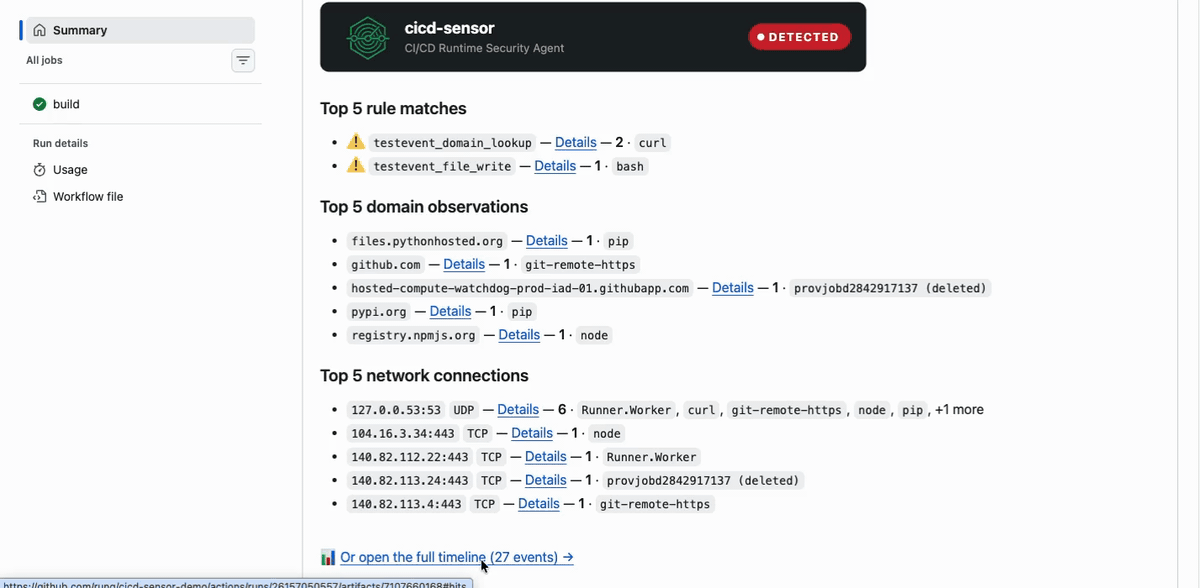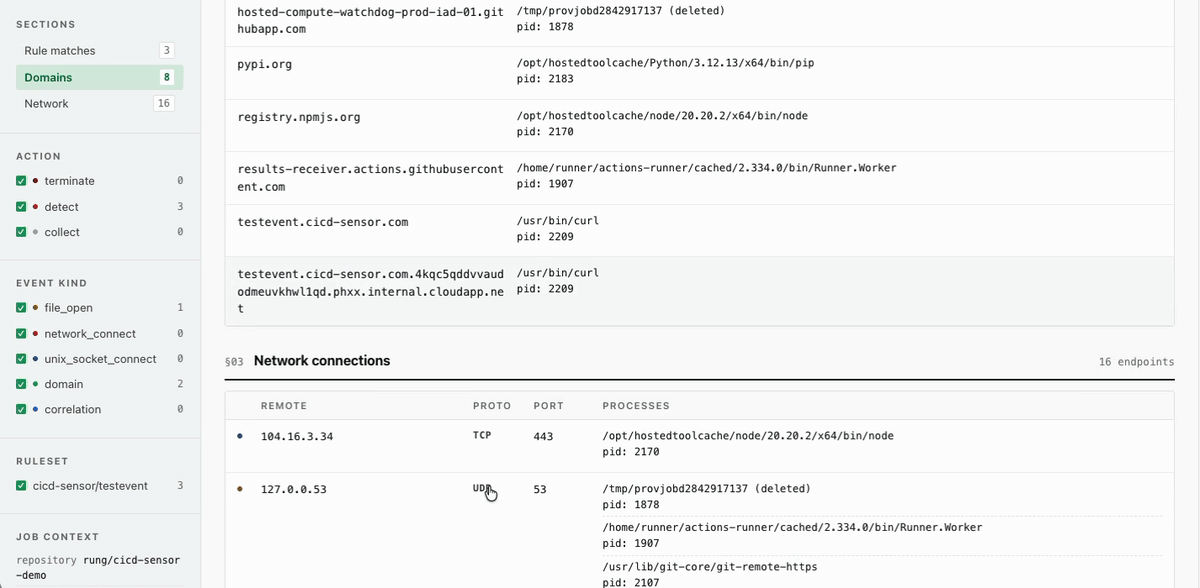
Démo
|
Ce que fait cicd-sensor
Lorsqu'une dépendance compromise dans un job CI/CD vole vos identifiants cloud et les divulgue, le détecteriez-vous ? Auriez-vous les journaux pour enquêter ensuite ? cicd-sensor est un capteur open-source qui permet à chaque équipe de répondre aux deux.
Détection : Détecte les attaques de chaîne d'approvisionnement à l'exécution en utilisant la lignée des processus (par exemple, accès aux identifiants depuis un processus descendant de npm install) et la corrélation entre signaux (par exemple, plusieurs catégories d'identifiants lues dans un même job). Les règles de base ciblent des motifs observés dans de réelles attaques CI/CD, et sont désactivables : désactivez-les si vous ne voulez que les journaux et les preuves ci-dessous.
Journaux et preuves : Pour chaque exécution, cicd-sensor peut émettre des journaux pour la revue, l'alerte et la forensique, acheminés via cicd-sensor Manager vers des destinations cloud comme S3, GCS, Azure Blob et Pub/Sub. cicd-sensor-action peut également produire un rapport graphique et une attestation de build par exécution. Vos données restent sous votre contrôle. cicd-sensor n'envoie jamais rien vers des serveurs opérés par le projet cicd-sensor.
Démarrage rapide
Sur les runners hébergés par GitHub, ajoutez l'action cicd-sensor comme première étape de votre workflow.
jobs:
  build:
    runs-on: ubuntu-24.04
    steps:
      - uses: cicd-sensor/cicd-sensor-action@2bc31a18949a77cd5f5bd452f24f00fbb507cdf6 # v0.0.41
Pour les GitHub Actions auto-hébergées ou GitLab CI/CD, consultez le Guide utilisateur.
Pourquoi le runtime CI/CD a besoin de cela
Les pipelines CI/CD construisent, publient, déploient et gèrent l'infrastructure cloud, et ils détiennent les identifiants cloud, les clés de signature et les jetons de registre nécessaires pour cela. Les attaquants de la chaîne d'approvisionnement s'exécutent à l'intérieur de ces jobs et disparaissent avec les preuves lorsque le job se termine.
La plupart des autres runtimes ont leurs défenseurs open source : Falco, Tetragon, Tracee, Wazuh, OSQuery. La couverture open source du runtime CI/CD est restée en retard. Sigstore a prouvé où et comment les artefacts ont été construits ; cicd-sensor préserve ce qui s'est réellement exécuté afin que les équipes puissent détecter, répondre et auditer.
Comparaison des fonctionnalités
| Capacité | cicd-sensor | Harden-Runner (Gratuit) | Commentaire |
|---|---|---|---|
| Licence et déploiement | |||
| Open source | ✅ Oui | ✅ Oui | |
| Confidentialité des données | ✅ Auto-hébergé | Backend SaaS | cicd-sensor s'exécute entièrement dans votre infrastructure, ainsi les journaux et événements restent dans votre environnement. |
| Couverture des plateformes | |||
| Dépôts privés | ✅ Oui | ❌ Non | |
| Runners auto-hébergés | ✅ Oui | ❌ Non | L'imposition de runners auto-hébergés permet la collecte de journaux à l'échelle de l'organisation pour chaque job. |
| Prise en charge de GitHub Actions | ✅ Oui | ✅ Oui | |
| Prise en charge de GitLab CI/CD | ✅ Oui | ❌ Non | |
| Capacités | |||
| Règles de détection | ✅ Oui | ✅ Oui | |
| Règles personnalisées flexibles | ✅ Oui | 🔶 Limité | Les règles de cicd-sensor couvrent l'ascendance des processus, l'accès aux fichiers et la corrélation entre signaux ; Harden-Runner est principalement une liste d'autorisation de sortie réseau. |
| Blocage réseau | 🔶 Partiel | ✅ Oui | cicd-sensor tue le processus et arrête le job lors d'une détection au lieu de filtrer le trafic comme un pare-feu. |
| Export des journaux | ✅ Oui | ❌ Non |
Ce tableau compare la version gratuite de Harden-Runner. La plateforme payante de StepSecurity ajoute davantage de fonctionnalités, comme la prise en charge des dépôts privés et des runners auto-hébergés, des tableaux de bord et la gestion des politiques.
Basé sur des informations publiques en date de mai 2026. Les corrections sont les bienvenues.
Services tiers
Takumi Runner de GMO Flatt Security agit comme un Manager cicd-sensor hébergé et ajoute sa propre détection des menaces et analyse des traces par-dessus les journaux collectés. Consultez leur guide d'intégration (anglais / japonais) pour la configuration. Il s'agit d'un produit commercial distinct, et cicd-sensor fonctionne sans lui.
cicd-sensor est un projet open source neutre vis-à-vis des fournisseurs : il fonctionne de manière autonome, et tout manager auquel il s'adresse est celui que vous choisissez d'exécuter. Les autres fournisseurs et services sont tout autant invités à s'intégrer à cicd-sensor.
Lorsque cicd-sensor est pointé vers un manager hébergé tiers, les journaux et événements qu'il collecte sont envoyés au service de ce fournisseur.
Pipelines CI/CD pris en charge
| Plateforme | Environnement | Statut |
|---|---|---|
| GitHub Actions | Runner hébergé par GitHub | ✅ Pris en charge |
| GitHub Actions | Runner auto-hébergé sur une machine | ✅ Pris en charge |
| GitHub Actions | Actions Runner Controller sur Kubernetes | 🧪 Prise en charge en préversion |
| GitLab CI/CD | Exécuteur Docker de GitLab Runner | ✅ Pris en charge |
| GitLab CI/CD | Exécuteur Kubernetes de GitLab Runner | 🧪 Prise en charge en préversion |
| GitLab CI/CD | Runner hébergé par GitLab | ❌ Non pris en charge (contraintes techniques) |
Fonctionne sur les dépôts publics et privés, sans dépendance à un SaaS tiers.
Noyau Linux : 5.15 ou ultérieur sur amd64, 6.1 ou ultérieur sur arm64.
Règles
cicd-sensor est livré avec un ensemble de règles de base. Consultez le guide des règles de base pour comprendre leur fonctionnement ; les définitions des règles elles-mêmes se trouvent dans rules/. Vous pouvez également écrire vos propres règles, ou désactiver entièrement les règles de base.