
noir v1.3.1
Chassez chaque point de terminaison dans votre code, exposez les API Shadow, cartographiez la surface d'attaque.
Traquez chaque Endpoint dans votre code, exposez les Shadow APIs, cartographiez la Surface d'Attaque.


Documentation • Installation • Usage • Github Action • Contributing • Changelog
Noir est un outil SAST qui lit le code source et extrait les endpoints qu'une application expose — chemins, méthodes, paramètres, en-têtes, cookies, et les fichiers sources derrière eux. Les Shadow APIs, les routes obsolètes et les handlers non documentés ressortent dans le même inventaire ; ce n'est pas un mode séparé.
L'inventaire alimente trois publics :
- Les relecteurs humains. Les ingénieurs sécurité et les auditeurs de code obtiennent une liste ciblée des points d'entrée accessibles à un attaquant — chemins, paramètres, fichiers sources, tags — au lieu de parcourir tout le dépôt.
- Les auditeurs IA. Les agents SAST basés sur des LLM obtiennent la même liste ciblée, plus un contexte de revue par endpoint (
--include calleepour les callees à 1 saut,--ai-contextpour les guards, sinks, validateurs et signaux). - Les outils DAST. ZAP, Burp Suite, Caido et Gori obtiennent une vraie liste de routes à scanner, y compris des chemins qu'ils n'auraient jamais atteints par crawling.
Ce que fait Noir
- Extraction d'endpoints. Analyse statique sur 206 frameworks. Retourne les endpoints, paramètres, en-têtes, cookies, et les fichiers sources dont ils proviennent.
- Fallback LLM. Confiez les frameworks non supportés (ou un routage personnalisé ponctuel) à OpenAI / Ollama / etc. lorsque les règles statiques ne s'appliquent pas.
- Sortie pour l'étape suivante. JSON, YAML, OpenAPI, SARIF, cURL, Postman, HTML — le format que lit l'outil suivant dans le pipeline.
- Intégration DAST. Envoyez directement vers ZAP, Burp Suite, Caido ou Gori comme cible proxy, ou exportez en OpenAPI pour qu'ils l'importent.
- Contexte SAST IA. L'inventaire des endpoints (et, avec
--include callee, les fonctions à 1 saut que chaque handler invoque) est le contexte ciblé dont un auditeur LLM a besoin pour trouver des bugs accessibles à un attaquant.--ai-contextva plus loin et attache un contexte de revue agrégé par endpoint — guards, callees, sinks, validateurs et signaux — pour que le LLM n'ait pas à les redécouvrir. - CI/CD. GitHub Action, sortie SARIF, codes de sortie — s'intègre au pipeline que vous avez déjà.
Usage
noir -h
Exemple
noir scan <source_dir>
Si vous l'utilisez avec Github Action, veuillez vous référer à ce document .
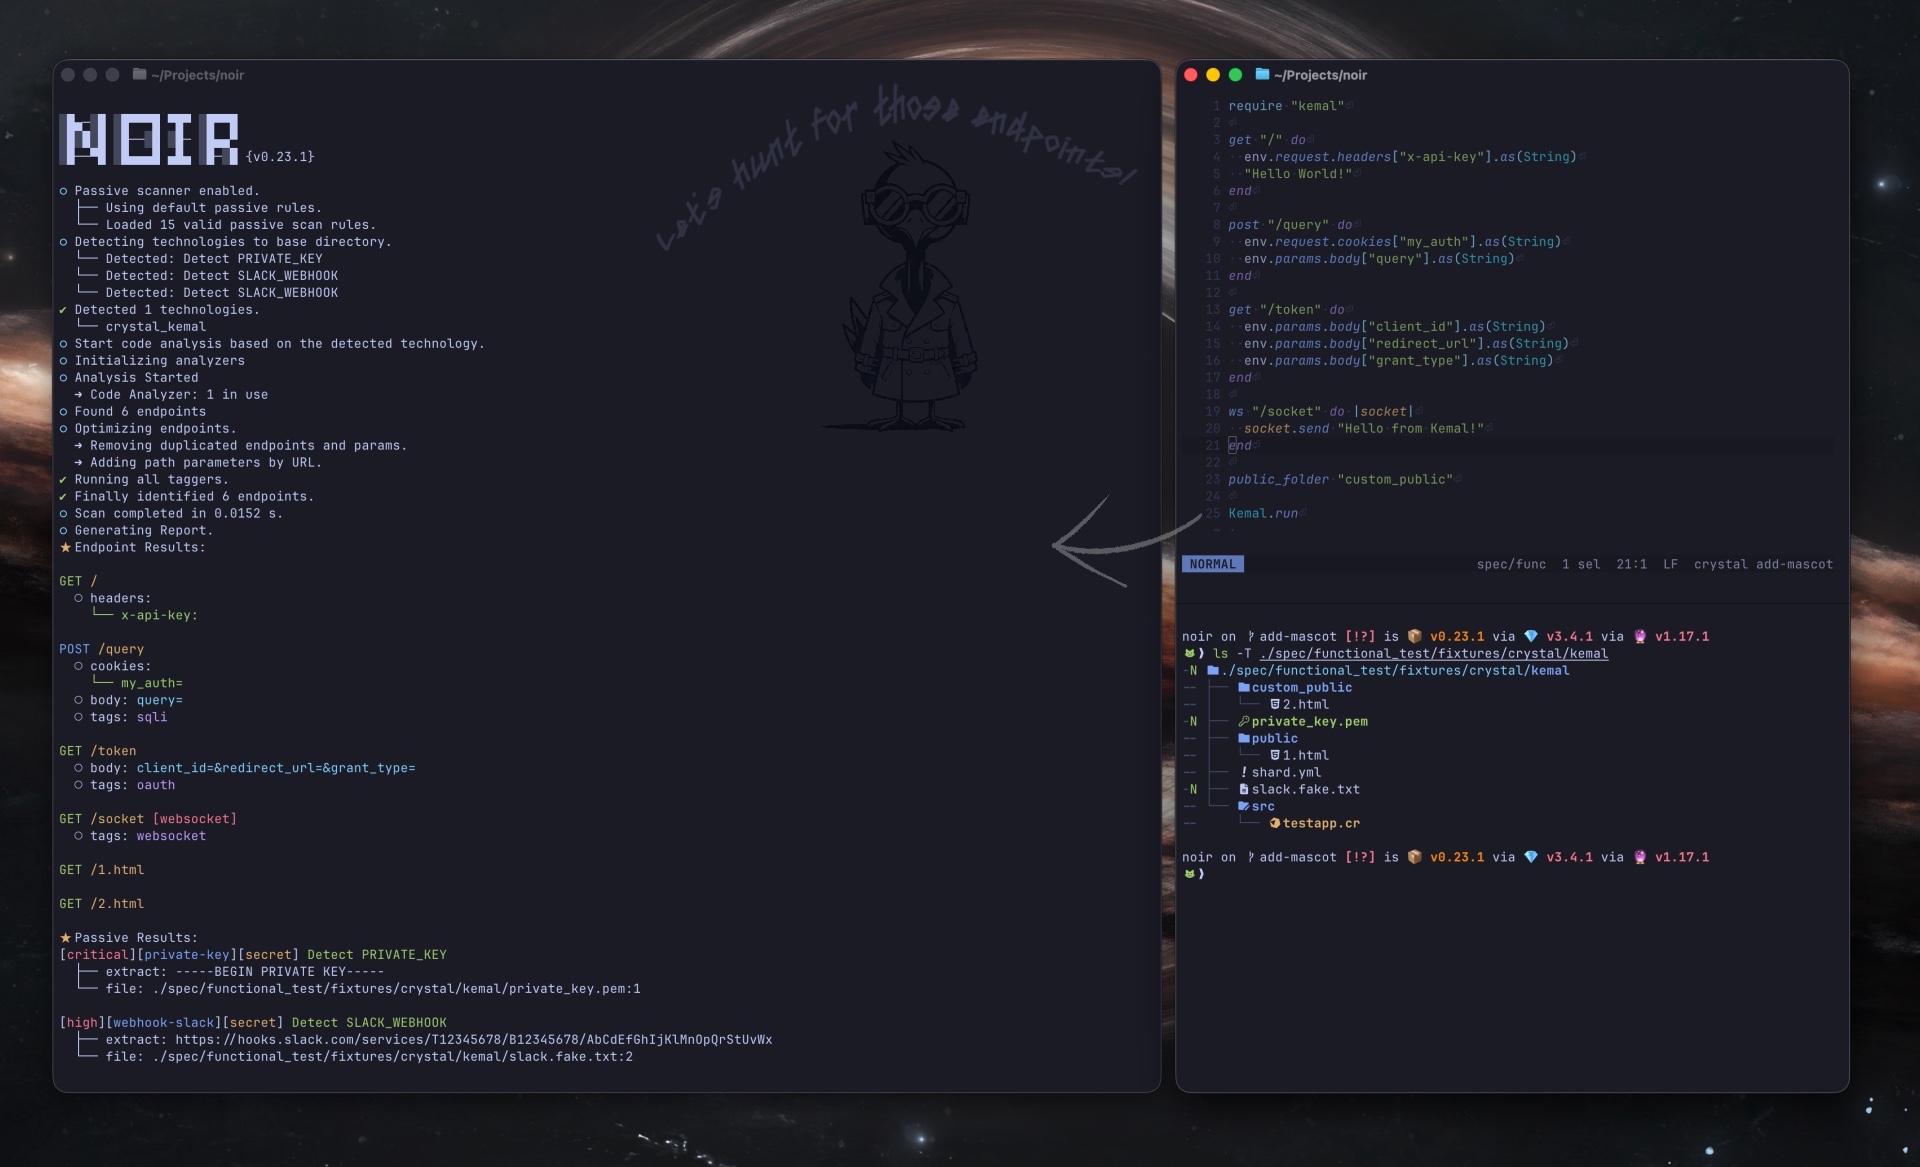
Pour plus de détails, veuillez consulter notre page de documentation.
Roadmap
Noir a commencé comme une aide au test WhiteBox : extraire les endpoints du code source pour que le DAST puisse les scanner plus précisément. La mission s'est élargie — le même inventaire alimente désormais aussi les auditeurs humains et les agents SAST IA. L'objectif est désormais de servir également ces trois consommateurs : les humains qui relisent le code, les LLM qui l'auditent, et les outils DAST qui le scannent.
À partir de là :
- Élargir la couverture des langages et frameworks ; garder une précision honnête avec des fixtures par framework.
- S'appuyer davantage sur les LLM pour les cas que l'analyse statique ne peut pas atteindre.
- Enrichir le contexte de revue par endpoint (guards, callees, sinks, validateurs, signaux) afin que les relecteurs humains et les auditeurs IA partagent la même vue ciblée de chaque handler.
- Maintenir une intégration DAST de premier ordre — OpenAPI, cibles proxy, et transferts directs vers ZAP / Burp / Caido / Gori.
Projet OWASP
OWASP Noir a rejoint la OWASP Foundation en juin 2024.
- Page officielle du projet : https://owasp.org/projects/noir
- OWASP Nest : https://nest.owasp.org/projects/noir
Actualités & Mises à jour
- Mai 2026 : Publication de v1.0.0 — introduction d'une ligne 1.x stable pour tous les analyzers, taggers, passive-scan, et une toute nouvelle structure CLI centrée sur les verbes.
- Mai 2026 : Actualisation de la roadmap — l'objectif de Noir est désormais de servir également les humains, les auditeurs IA et les outils DAST comme consommateurs du même inventaire d'endpoints.
- Août 2025 : Présentation au OWASP Seoul Meetup. (Open Source Gardening)
- Novembre 2024 : Publication d'un article invité "Powering Up DAST with ZAP and Noir" sur le blog ZAP.
- Juin 2024 : Rejoint OWASP en tant qu'OWASP Noir
- Renommage de l'organisation GitHub de noir-cr en owasp-noir
- Transition vers une co-direction avec @ksg97031
- Novembre 2023 : Déplacement du dépôt Noir vers l'organisation GitHub noir-cr.
- Août 2023 : Débuté comme projet personnel de @hahwul.
Équipe principale
Contribuer
Noir est un projet open-source fait avec ❤️. Si vous souhaitez contribuer, veuillez consulter CONTRIBUTING.md et soumettre une Pull Request.
