

emba v2.0.4-summer_edition
EMBA - L'analyseur de sécurité du firmware


EMBA
L'analyseur de sécurité pour les micrologiciels des appareils embarqués
EMBA est conçu comme l'outil central d'analyse de micrologiciels et de SBOM pour les testeurs d'intrusion, les équipes de sécurité produit, les développeurs et les responsables produit. Il prend en charge l'ensemble du processus d'analyse de sécurité, depuis l'extraction du micrologiciel, en passant par l'analyse statique et l'analyse dynamique via l'émulation, la construction du SBOM et enfin la génération d'un rapport de vulnérabilités basé sur le web. EMBA découvre automatiquement les points faibles et les vulnérabilités possibles dans les micrologiciels. Parmi les exemples, on peut citer des binaires non sécurisés, des composants logiciels anciens et obsolètes, des scripts potentiellement vulnérables ou des mots de passe codés en dur. EMBA est un outil en ligne de commande avec la possibilité de générer un rapport web facile à utiliser pour une analyse plus approfondie.
EMBA aide les testeurs d'intrusion, les équipes de sécurité produit et les développeurs à identifier les points faibles et les vulnérabilités dans l'image du micrologiciel. EMBA fournit autant d'informations que possible sur le micrologiciel, afin que le testeur puisse décider des domaines d'intérêt et soit responsable de la vérification et de l'interprétation des résultats.
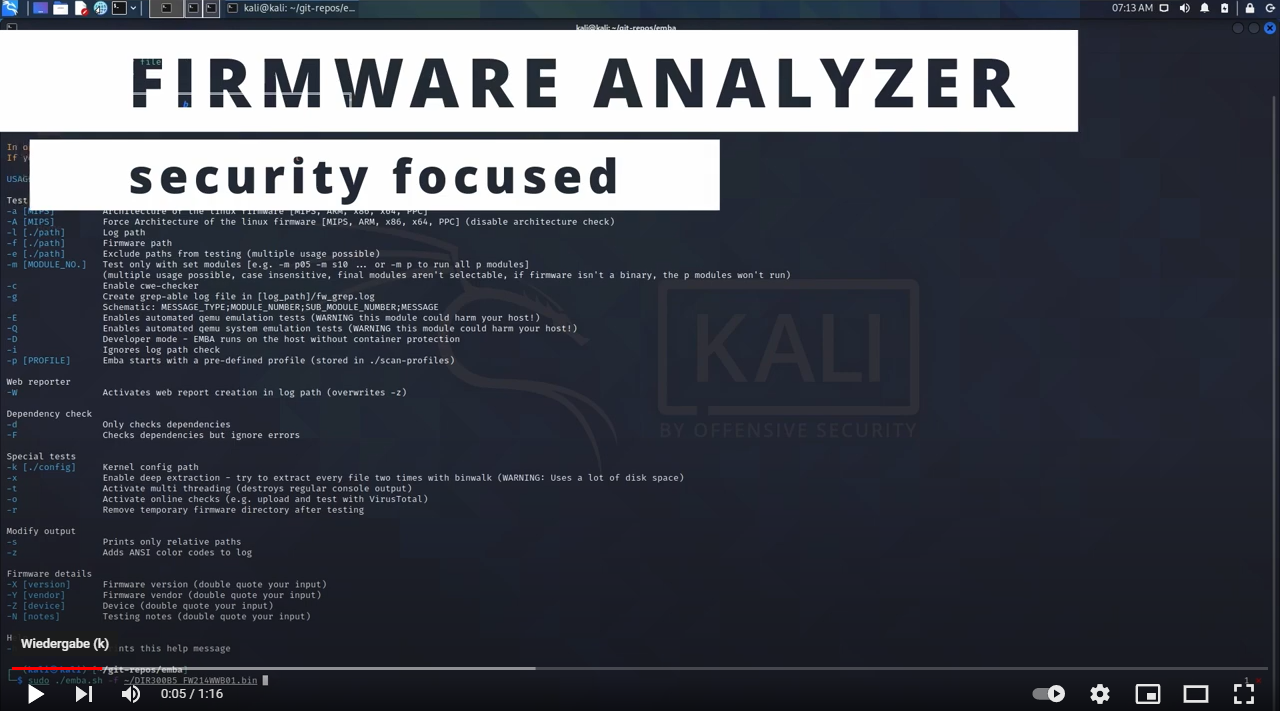
Dernières actualités
- EMBA v2.0.5 - Iced latte edition
- EMBA v2.0.4 - summer edition
- Rapport de démonstration EMBA disponible
- Joyeux 6e anniversaire EMBA
- Découvrez la possibilité de soutenir EMBA via ko-fi
- Black Hat Arsenal - démo EMBArk - USA 2026
- Black Hat Arsenal - EMBA lab - USA 2026
- Enregistrement de la conférence TROOPERS25 « SBOMs the right way » disponible
- Le livre EMBA est disponible
- La nouvelle boutique de merch EMBA est en ligne - découvrez votre merch dès maintenant
- EMBArk v0.3 - We are TROOPERS
- EMBA a atteint le prochain jalon. 3000 étoiles GitHub obtenues.
- FLOSS Weekly Épisode 802 : EMBA – Layers Upon Layers Of Bash
- Article EMBA sur Medium disponible
- Enregistrement BsidesLV disponible
- Enregistrement de la session Arsenal de Black Hat EU 2022 disponible
- EMBA fait désormais partie de l'OWASP Firmware Security Testing Methodology
Liens vers le wiki pour plus d'informations détaillées
- Accueil
- Rapport de démonstration interactif EMBA
- Aperçu des fonctionnalités
- Installation
- Utilisation
- FAQ
Installation
Avant d'exécuter EMBA, assurez-vous d'avoir installé toutes les dépendances avec le script d'installation et satisfait aux prérequis
git clone https://github.com/e-m-b-a/emba.git
cd emba
sudo ./installer.sh -d
Démarrage rapide avec le profil d'analyse par défaut :
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan.emba
Démarrage rapide avec le profil SBOM par défaut :
Pour plus de détails sur les capacités SBOM d'EMBA, consultez le wiki
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-sbom.emba
Démarrage rapide avec le profil de scan d'émulation système :
Pour plus de détails sur le moteur d'émulation système d'EMBA, consultez le wiki.
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan-emulation.emba
EMBA prend en charge de multiples options de test et de rapport. Pour plus de détails, consultez le wiki.