

CyberStrikeAI v1.7.24
Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.
CyberStrikeAI
Le système d'action pour la cybersécurité native à l'IA — où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.
CyberStrikeAI relie la planification, l'exécution, la supervision humaine, les preuves et la relecture dans un espace de travail auditable unique. Développé en Go, il combine des agents propulsés par Eino, des outils natifs MCP, une base de connaissances RAG, des workflows visuels, ainsi que la modélisation et l'analyse de chaînes d'attaque pour des opérations de sécurité autorisées.
Commencez ici : Démarrage rapide · Documentation · Renforcement de la sécurité
[!IMPORTANT] N'utilisez CyberStrikeAI que sur des systèmes que vous possédez ou que vous êtes explicitement autorisé à tester. Pour les environnements partagés ou de production, consultez le modèle de sécurité et le guide de renforcement avant d'activer les outils à haut risque, WebShell ou les capacités C2.
Aperçu de l'interface et des intégrations
Vue d'ensemble du tableau de bord système
Mode clair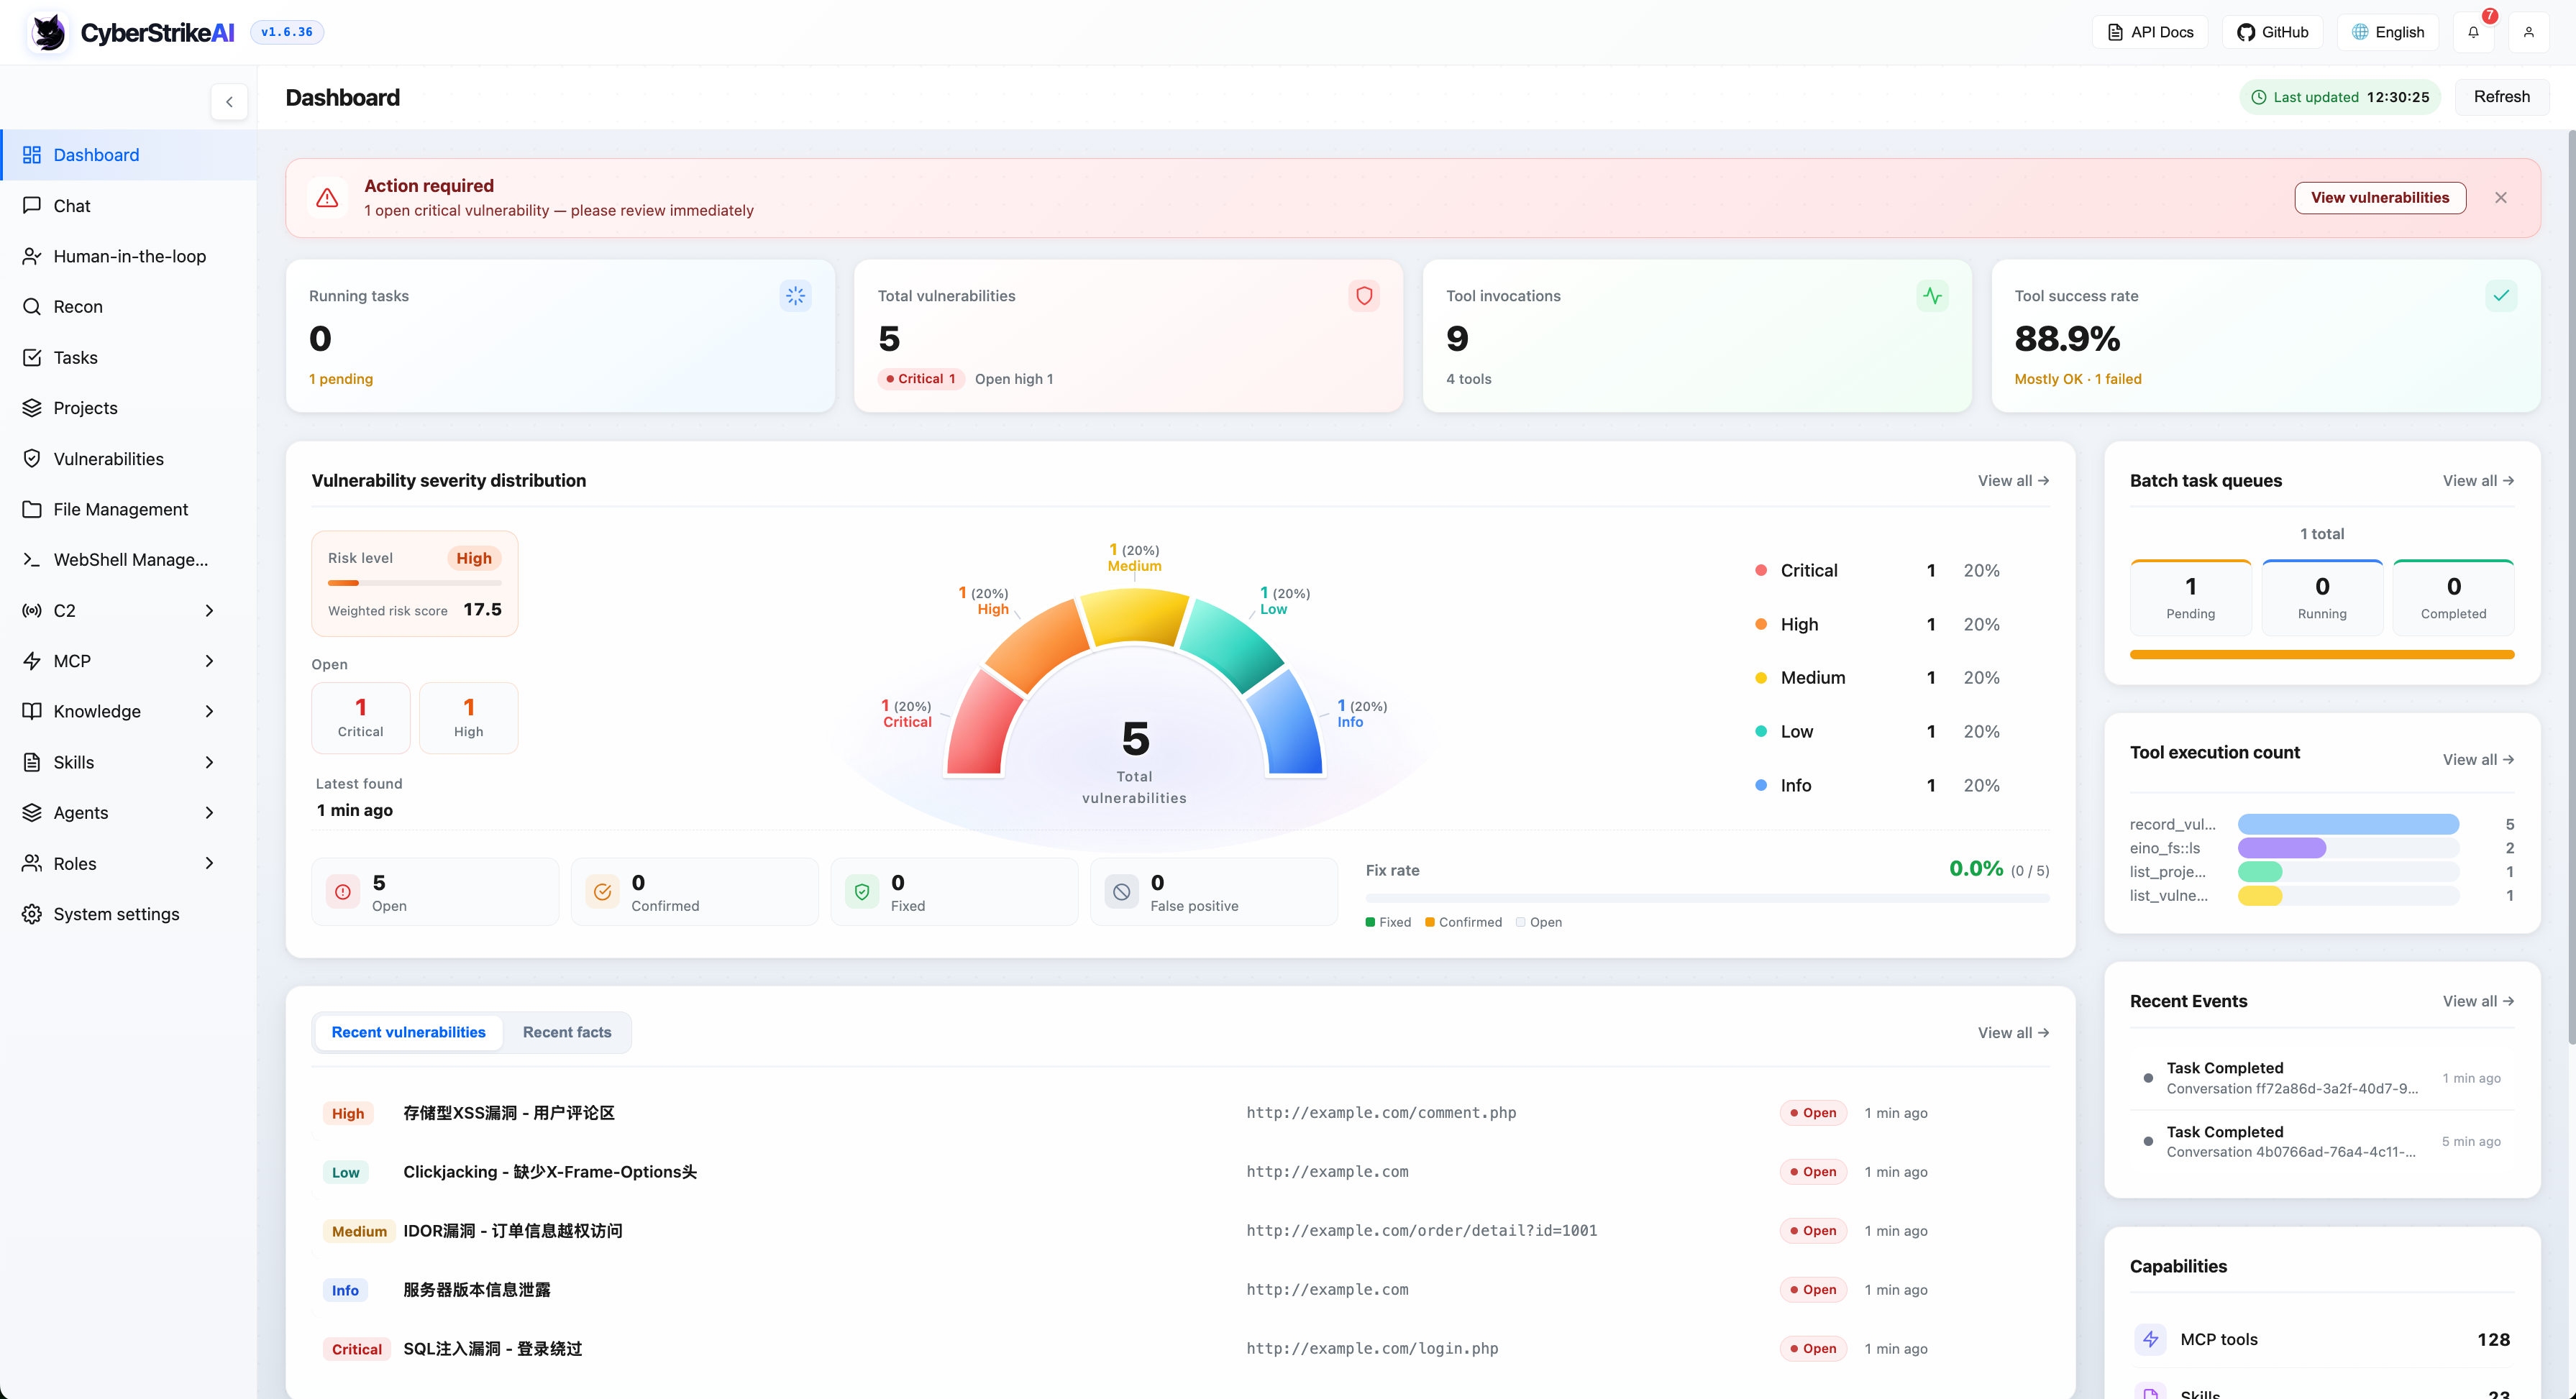
|
Mode sombre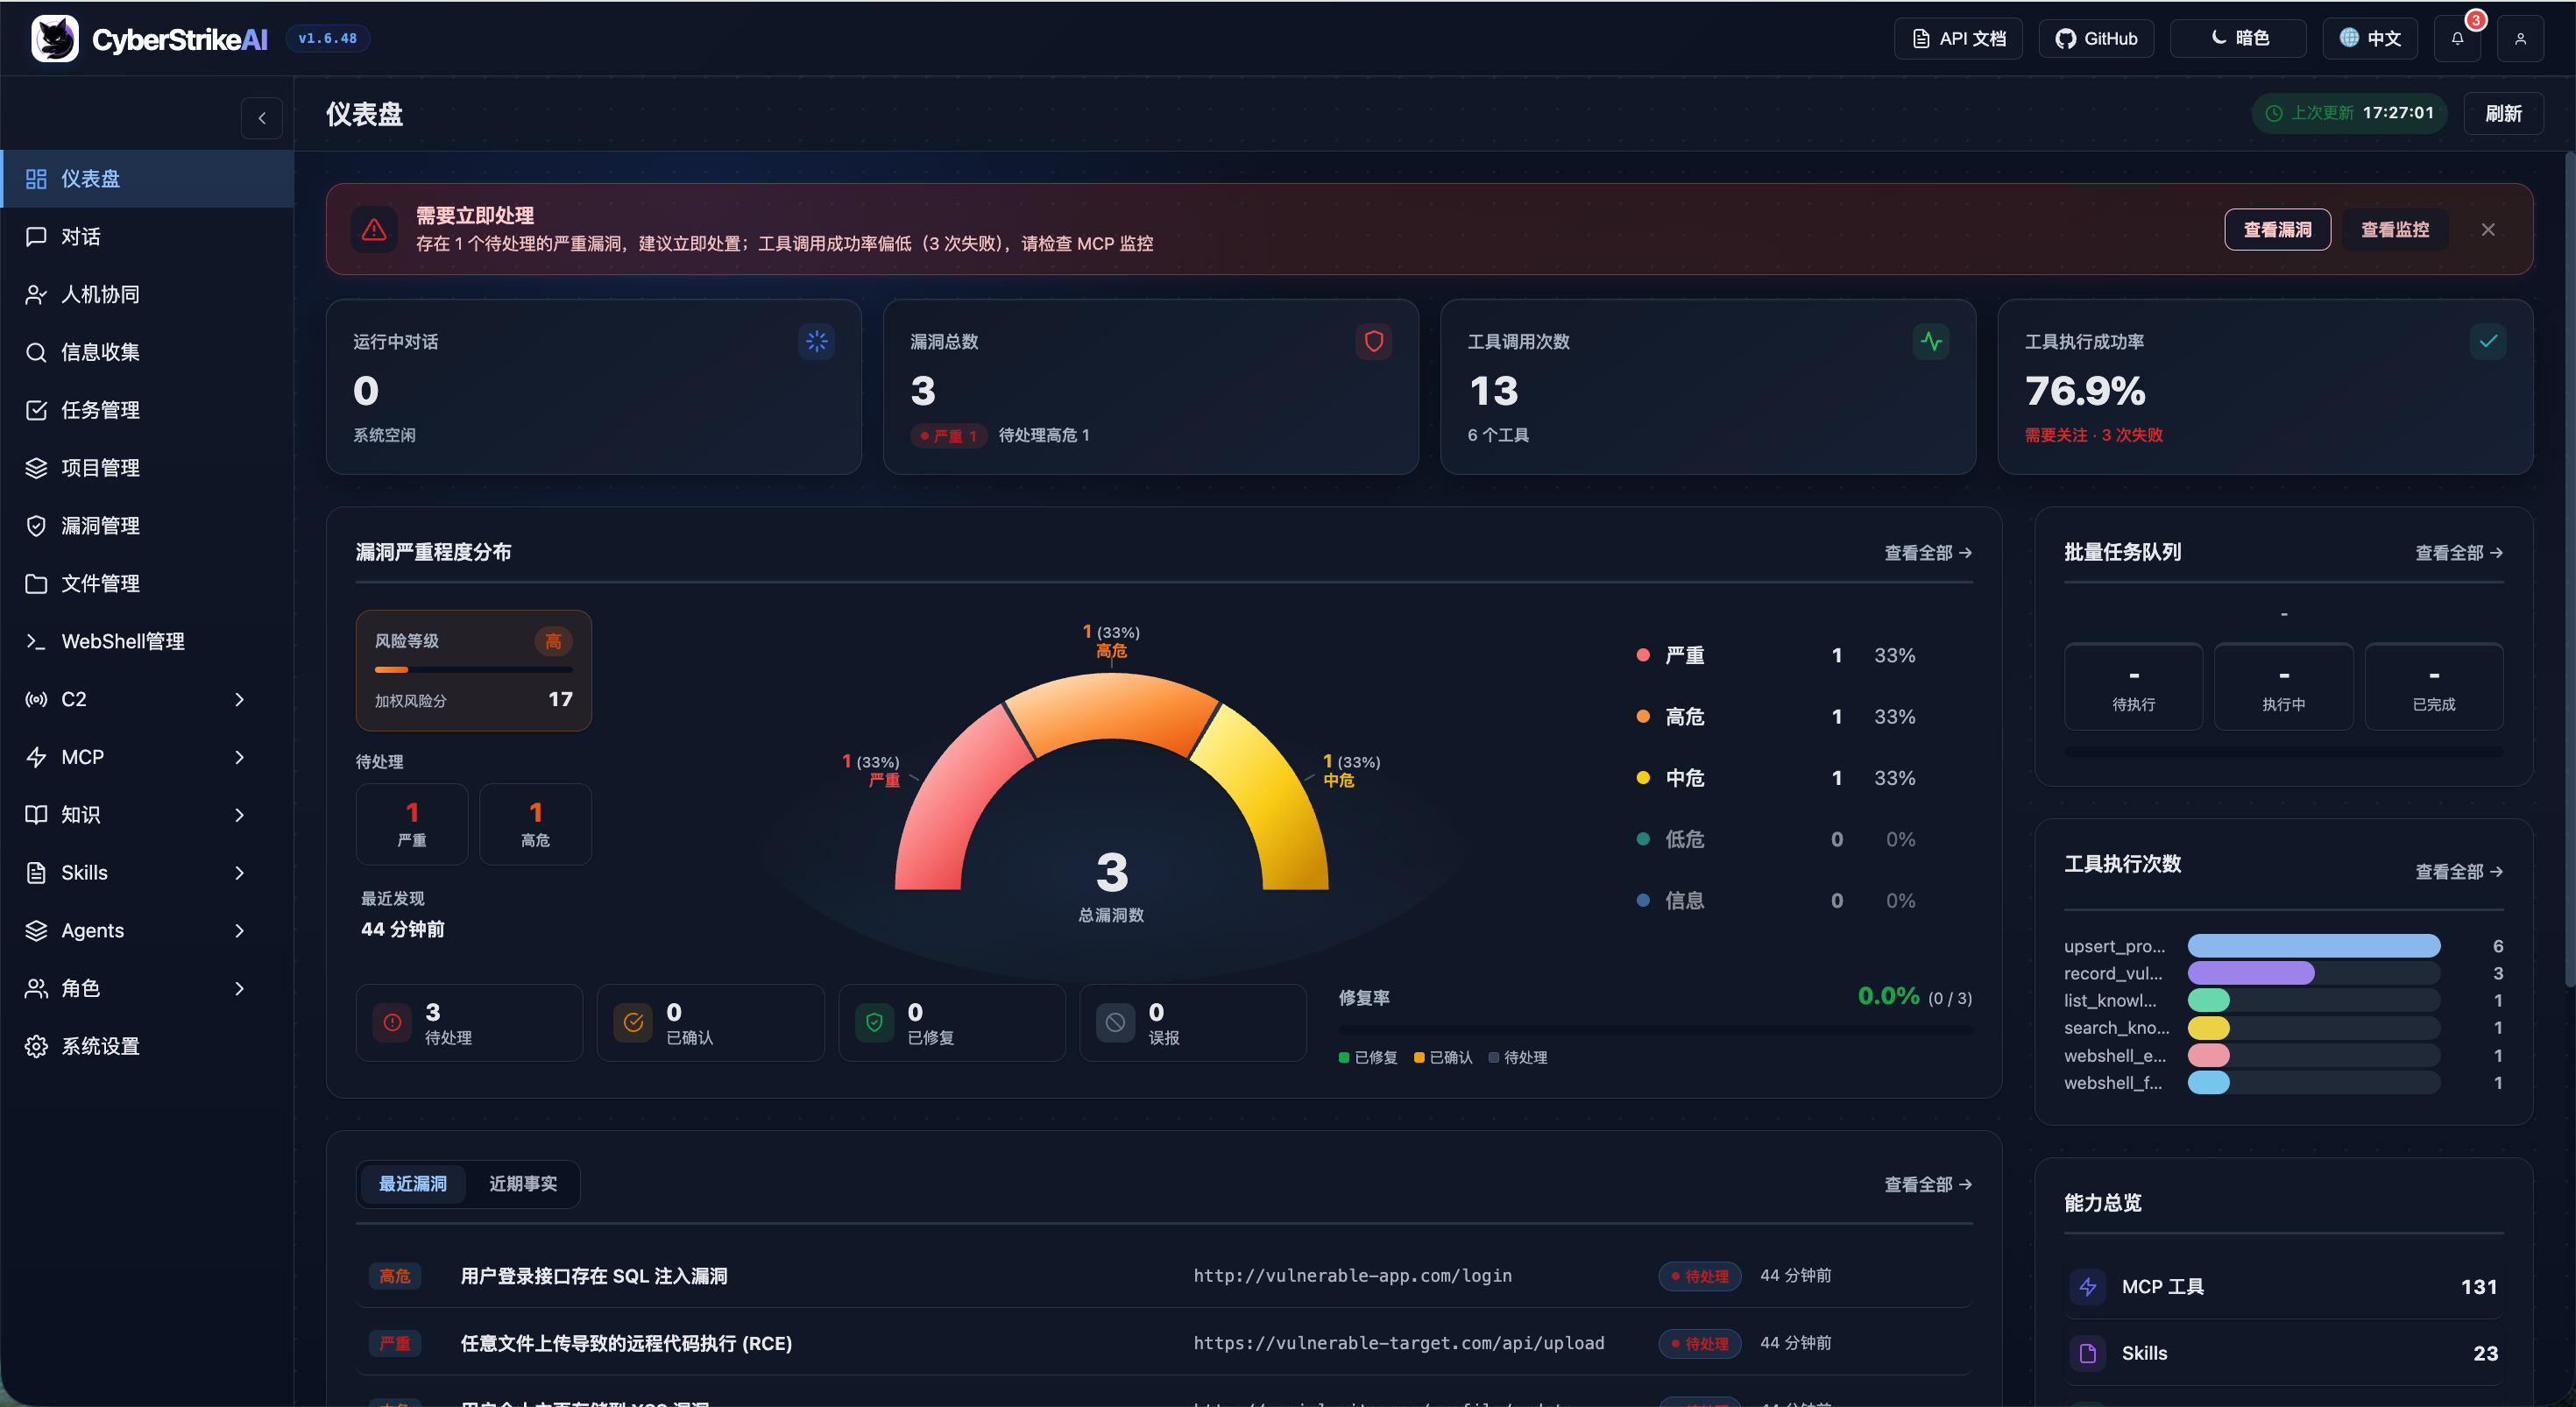
|
Le tableau de bord offre une vue d'ensemble complète de l'état d'exécution du système, des vulnérabilités de sécurité, de l'utilisation des outils et de la base de connaissances, aidant les utilisateurs à comprendre rapidement les fonctionnalités clés et l'état actuel de la plateforme.
Plus de captures d'écran de l'interface
Aperçu des fonctionnalités clés
Console Web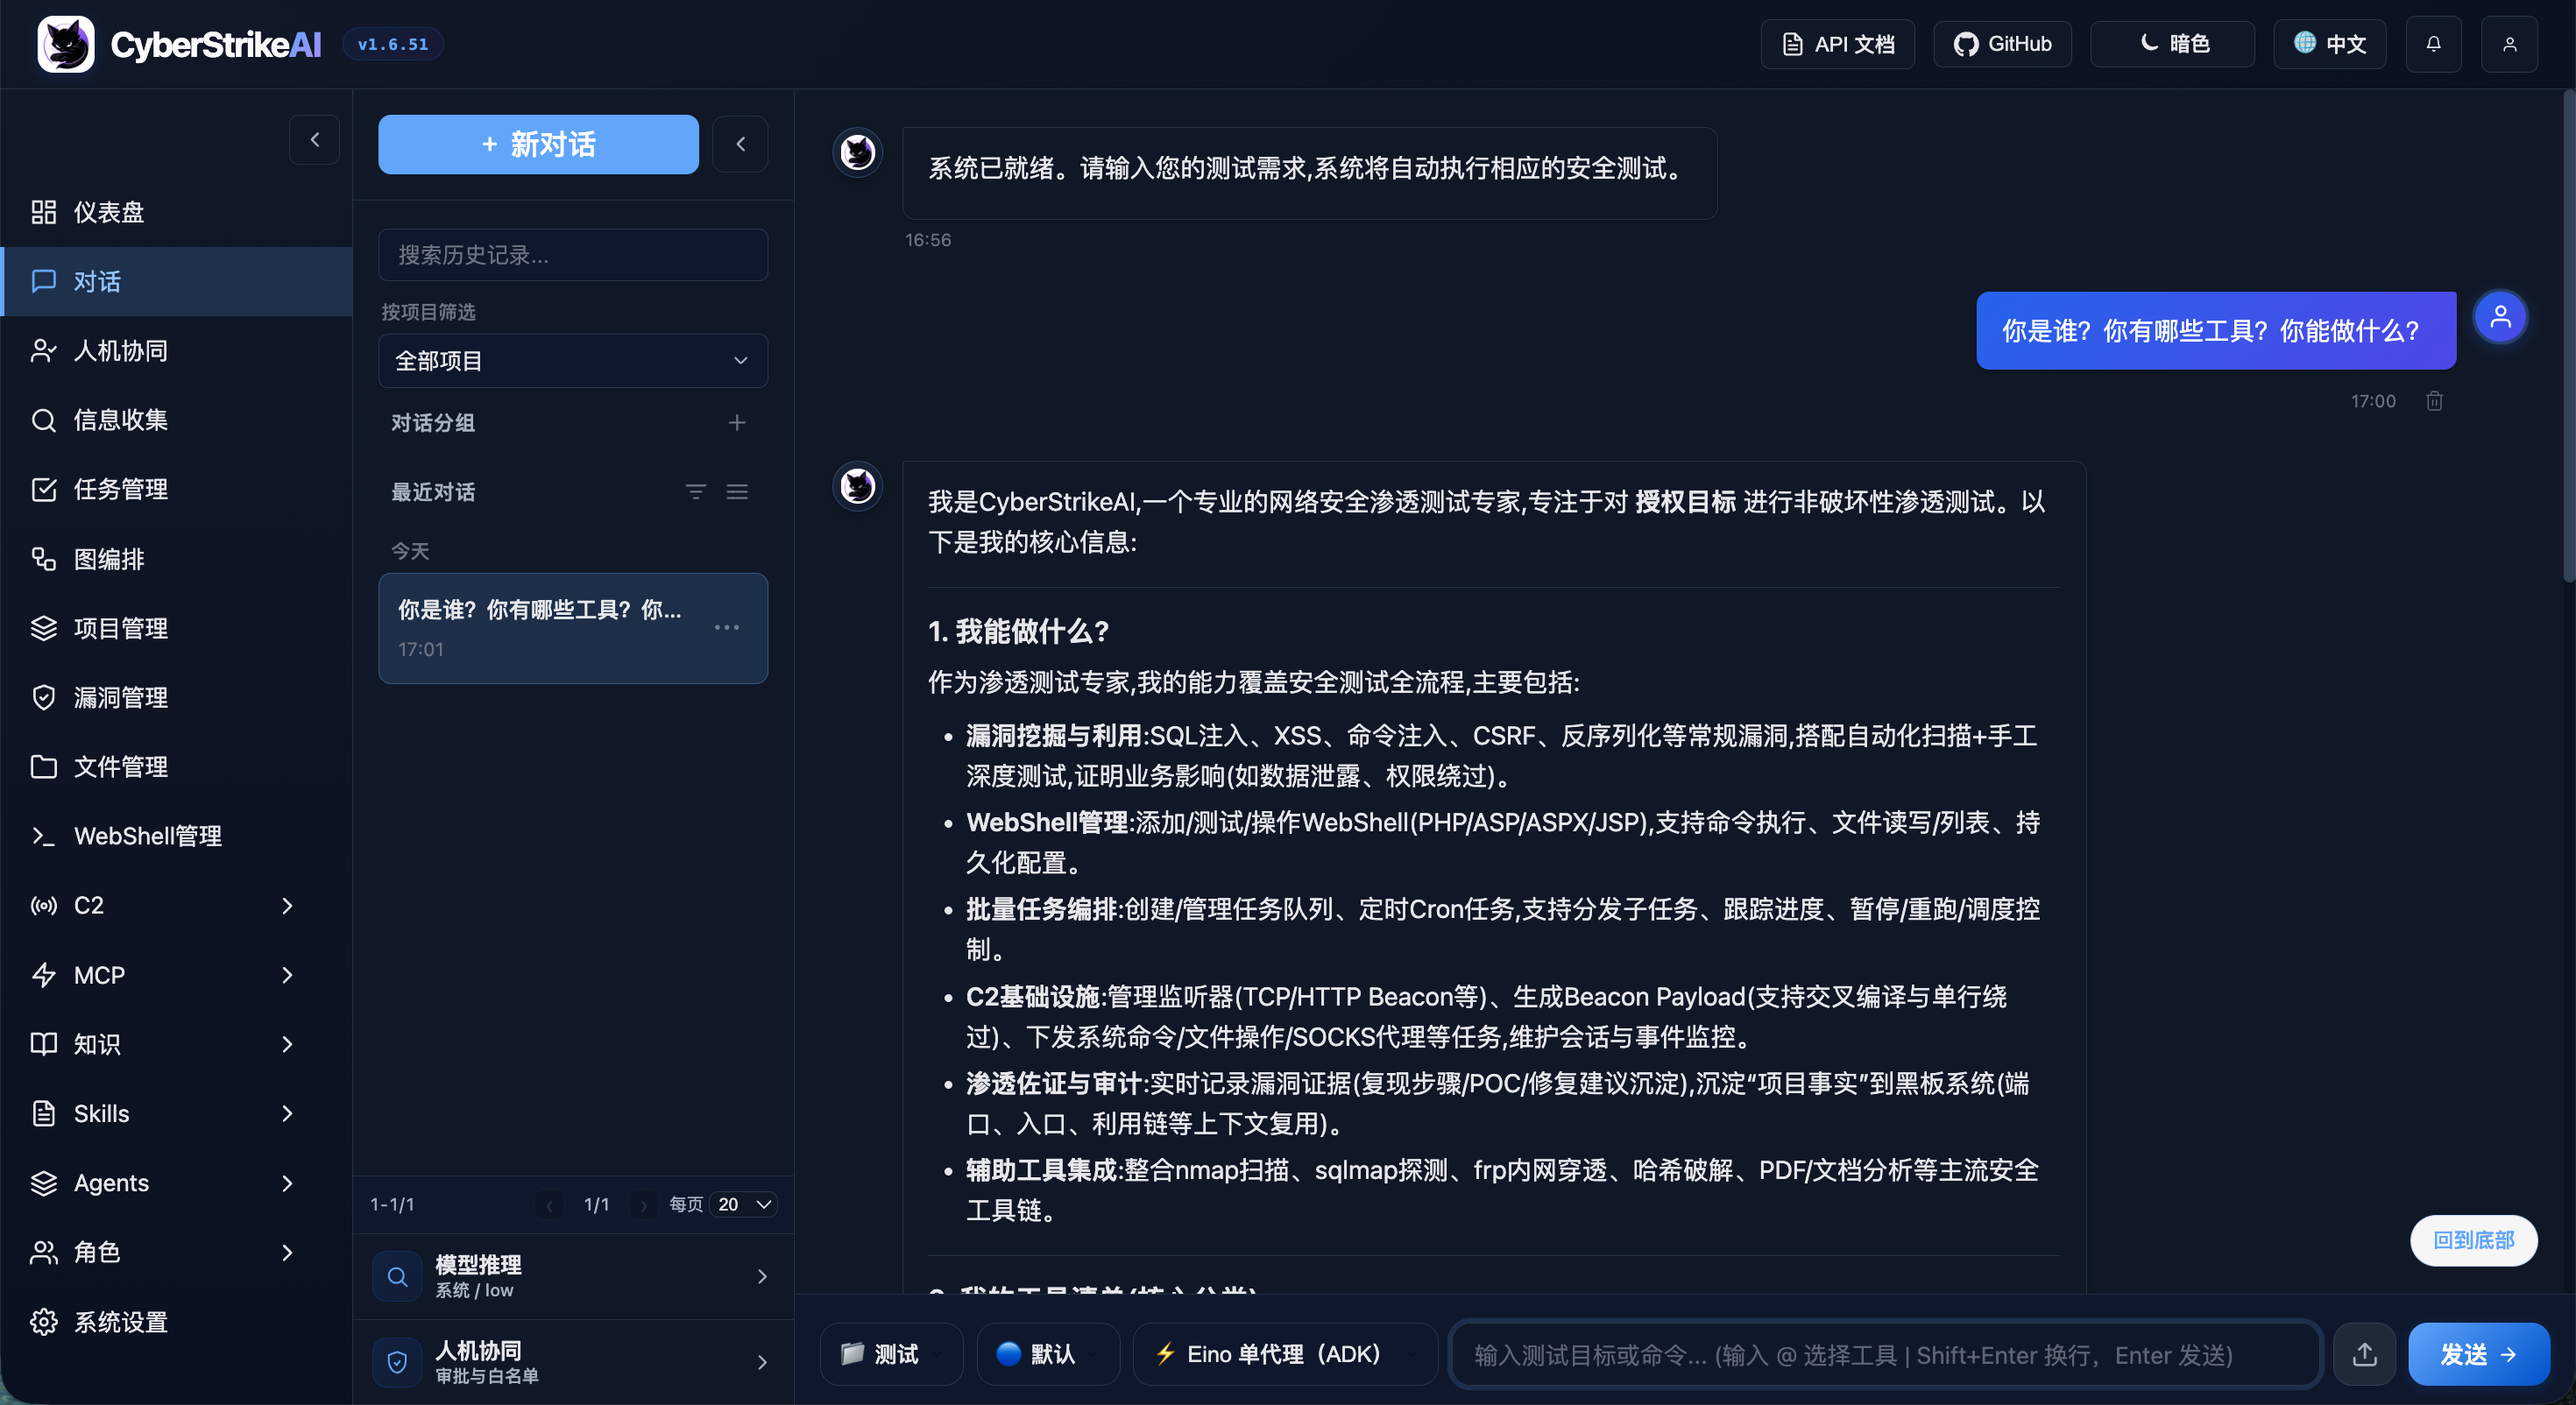
|
Gestion des tâches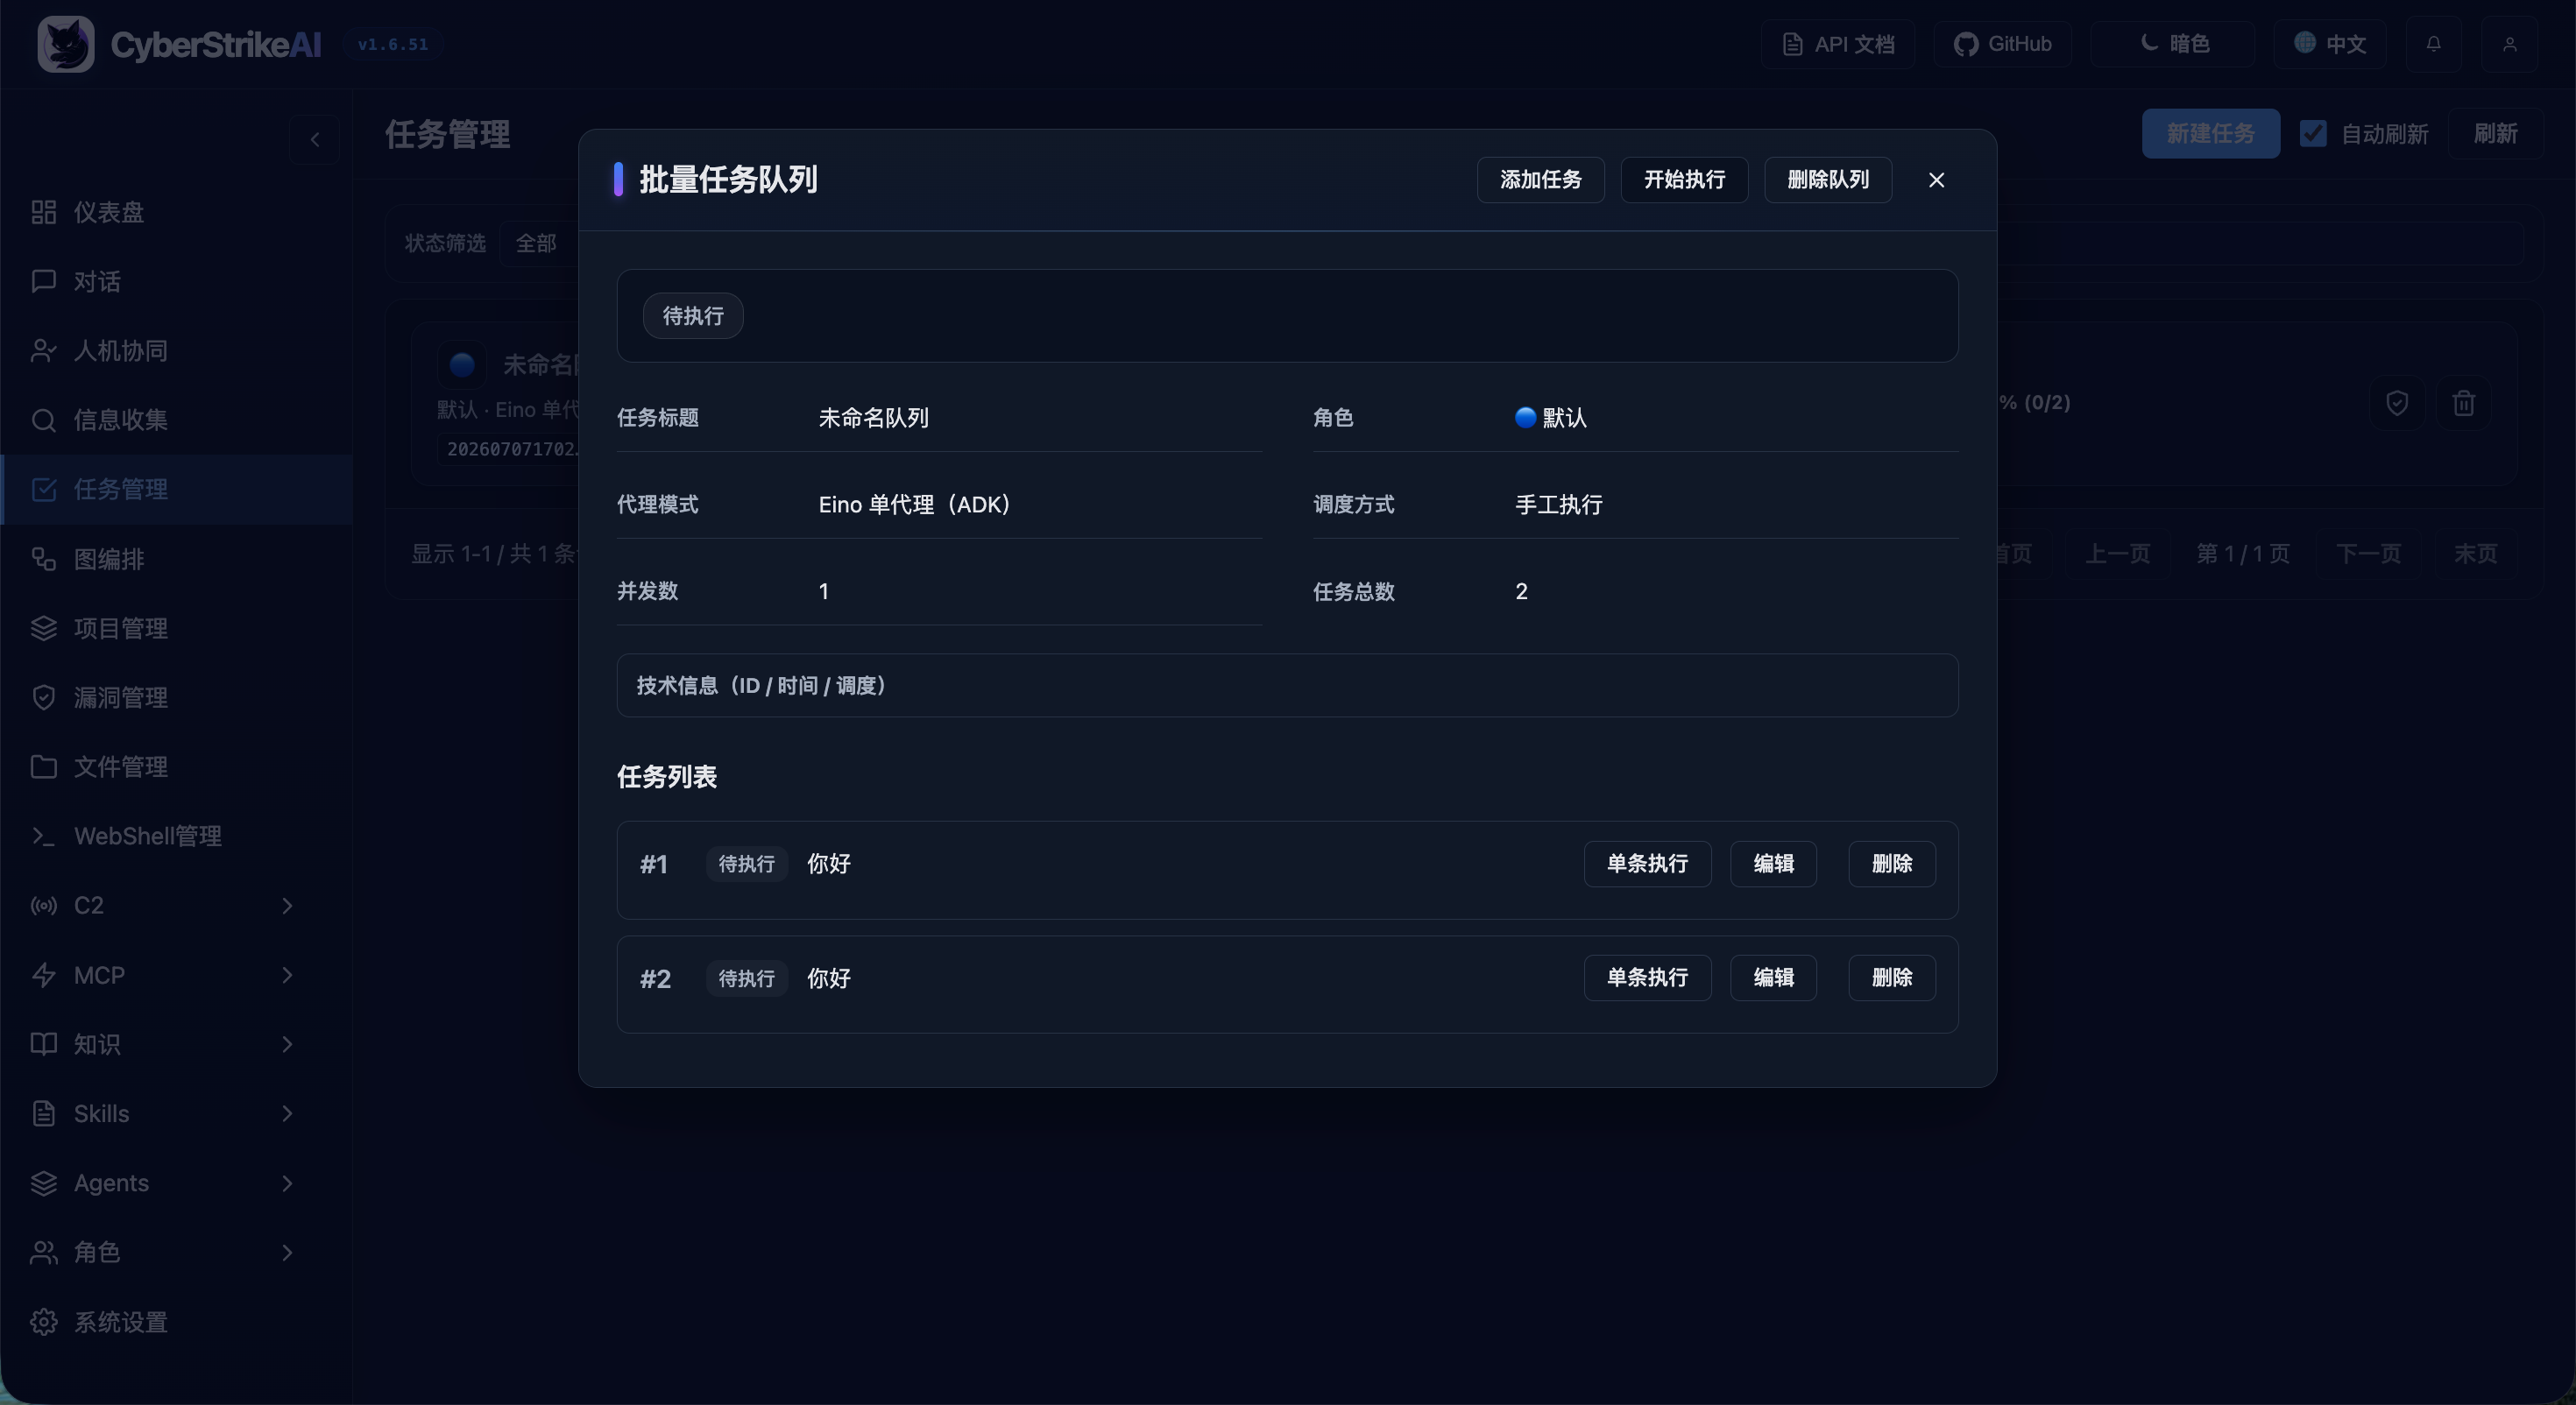
|
Gestion des vulnérabilités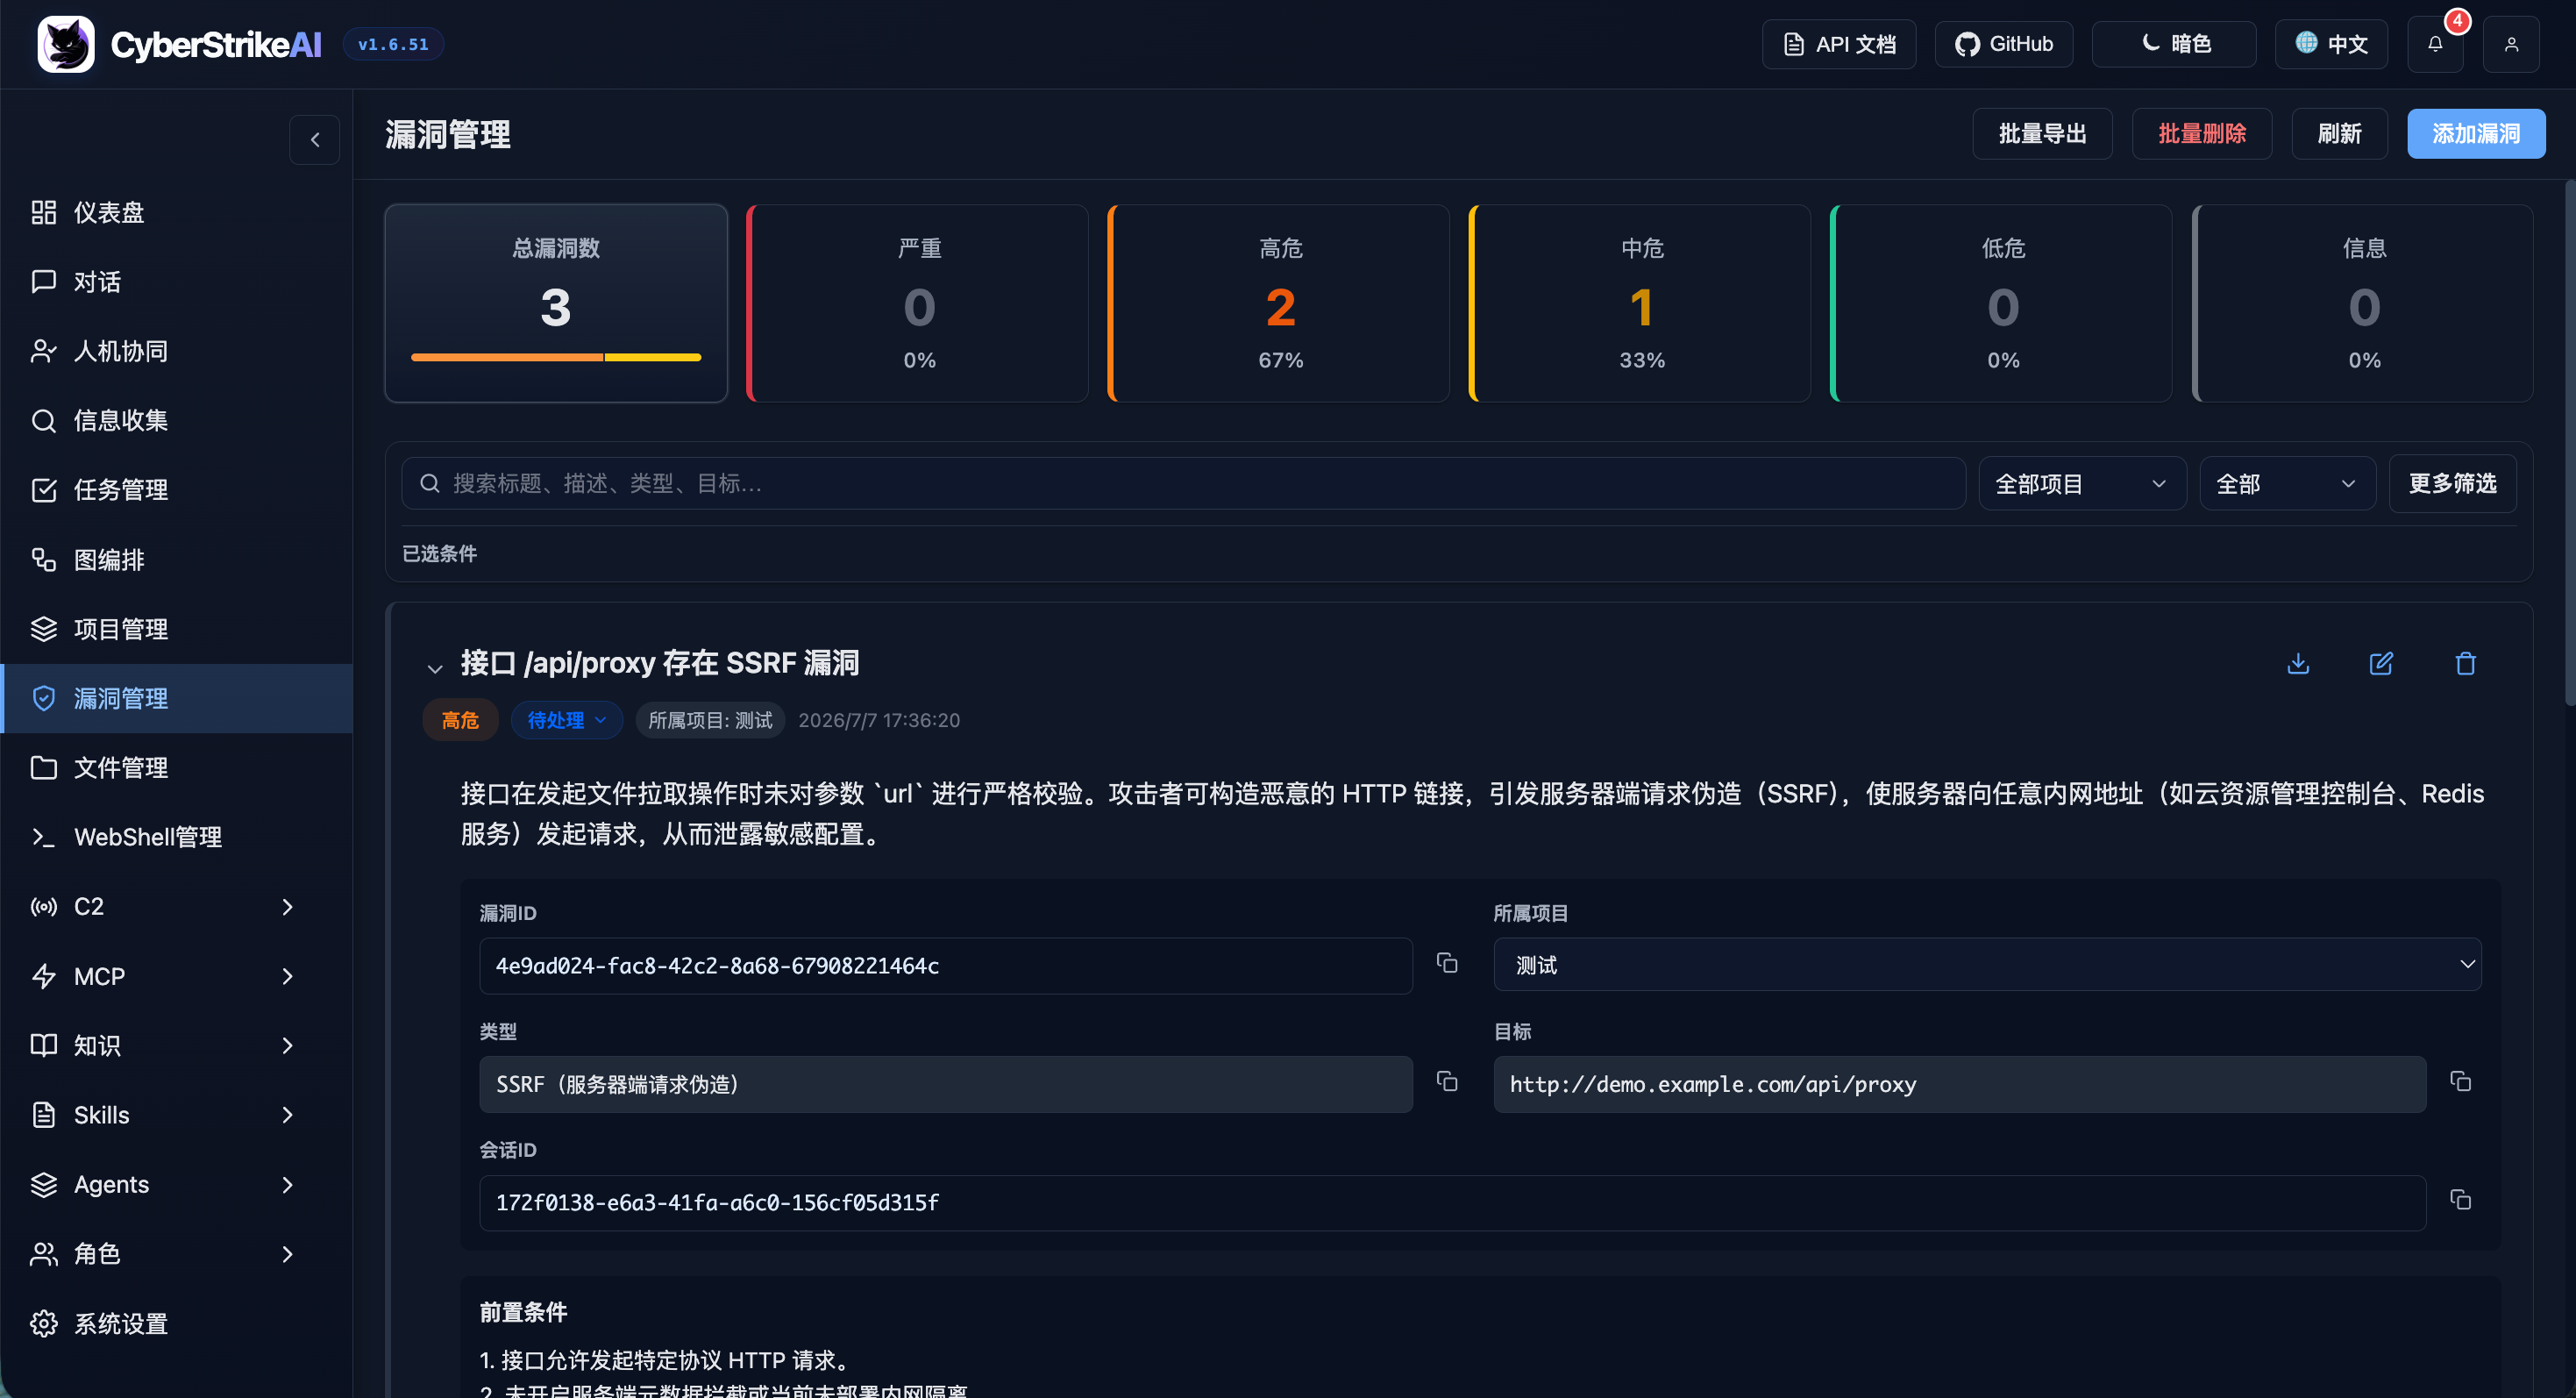
|
Gestion des WebShell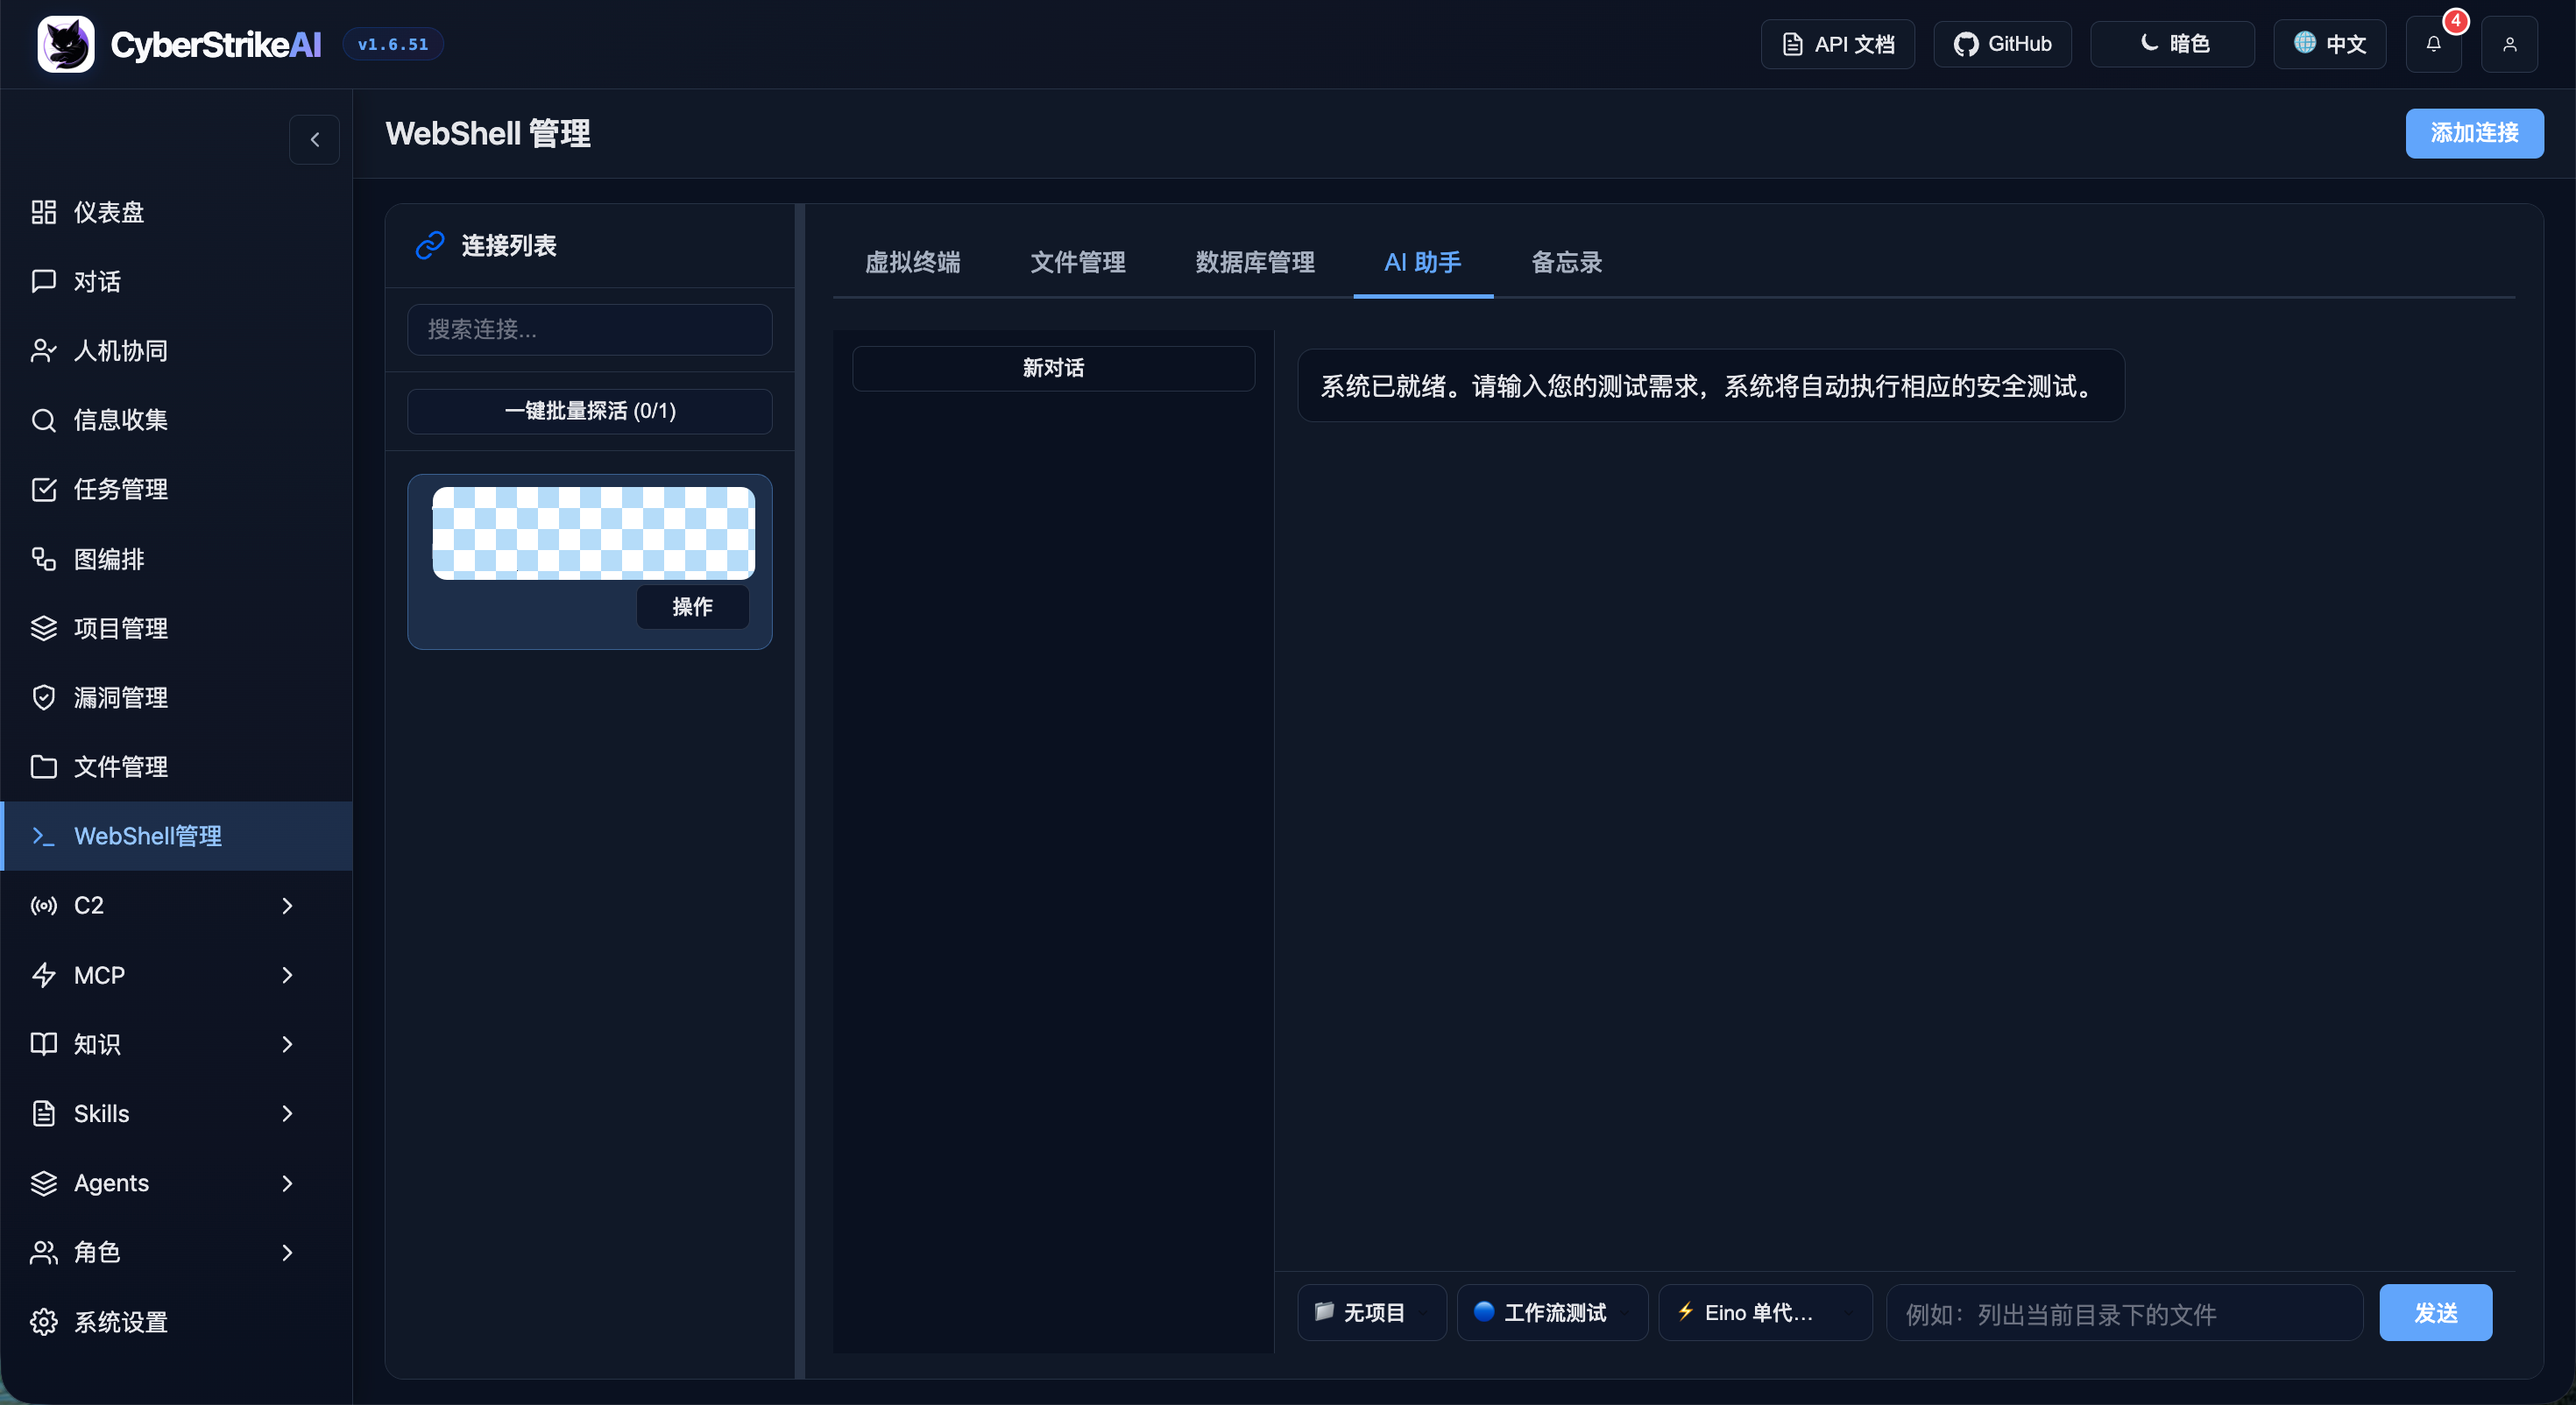
|
Gestion MCP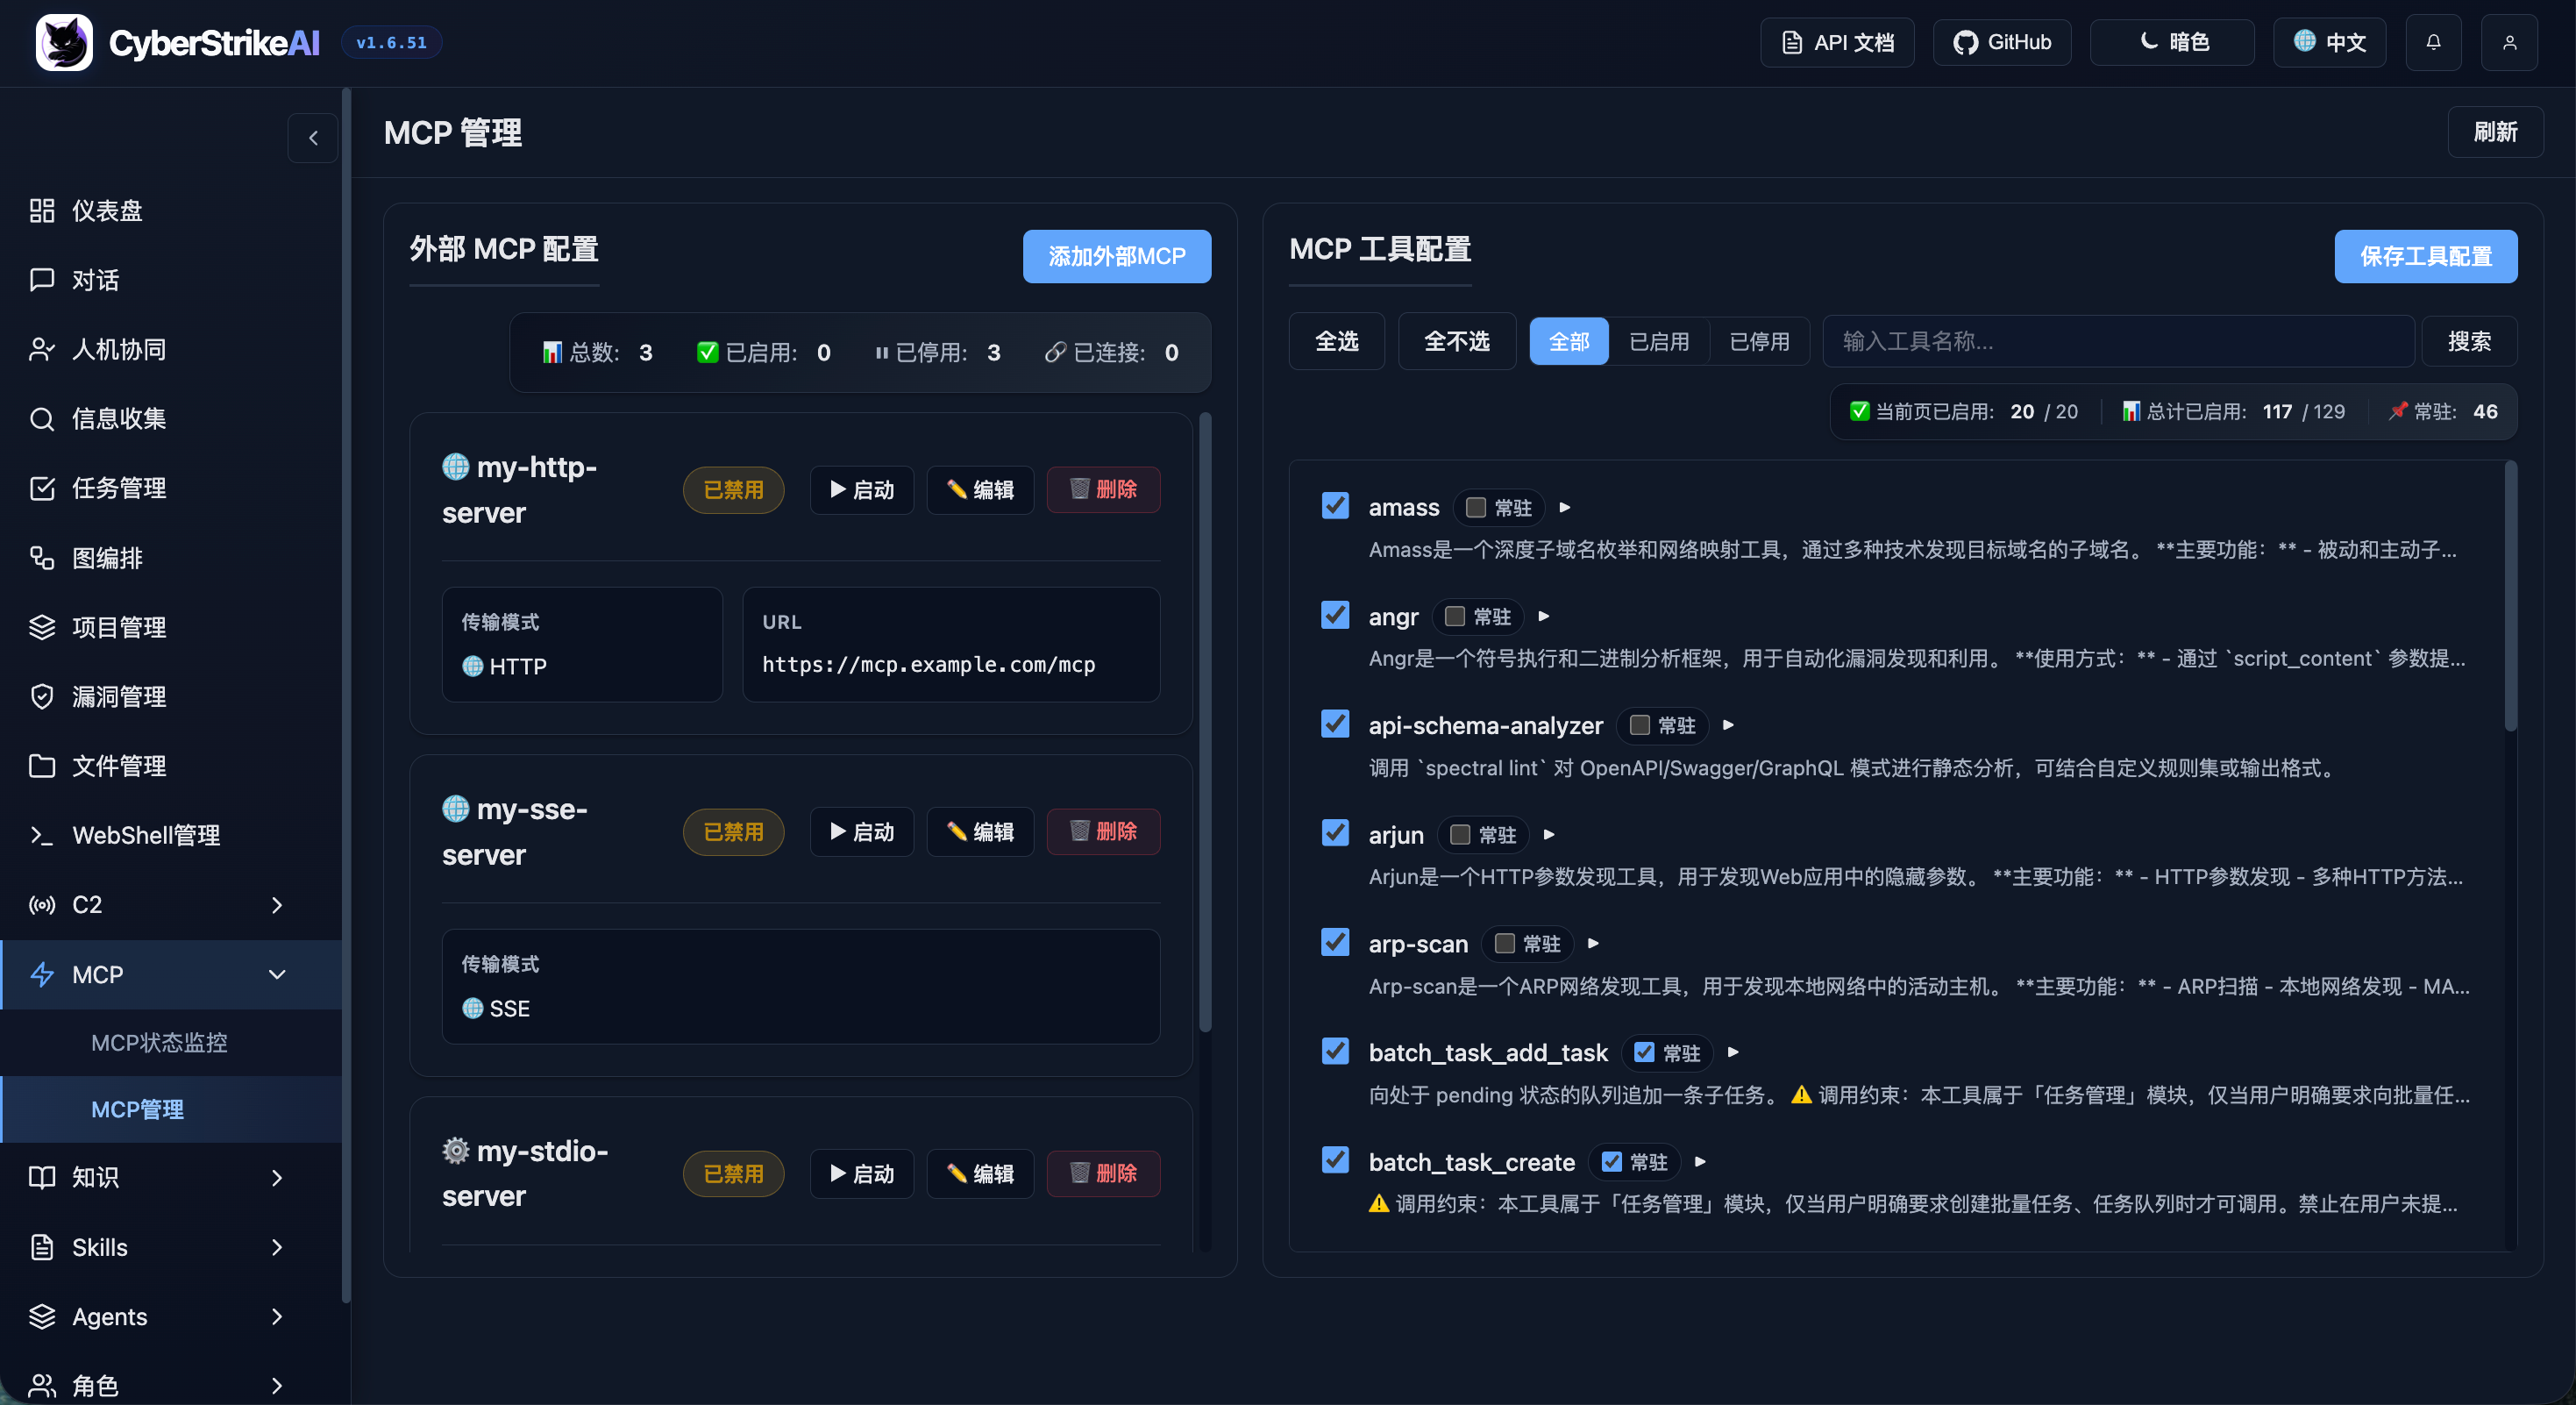
|
Base de connaissances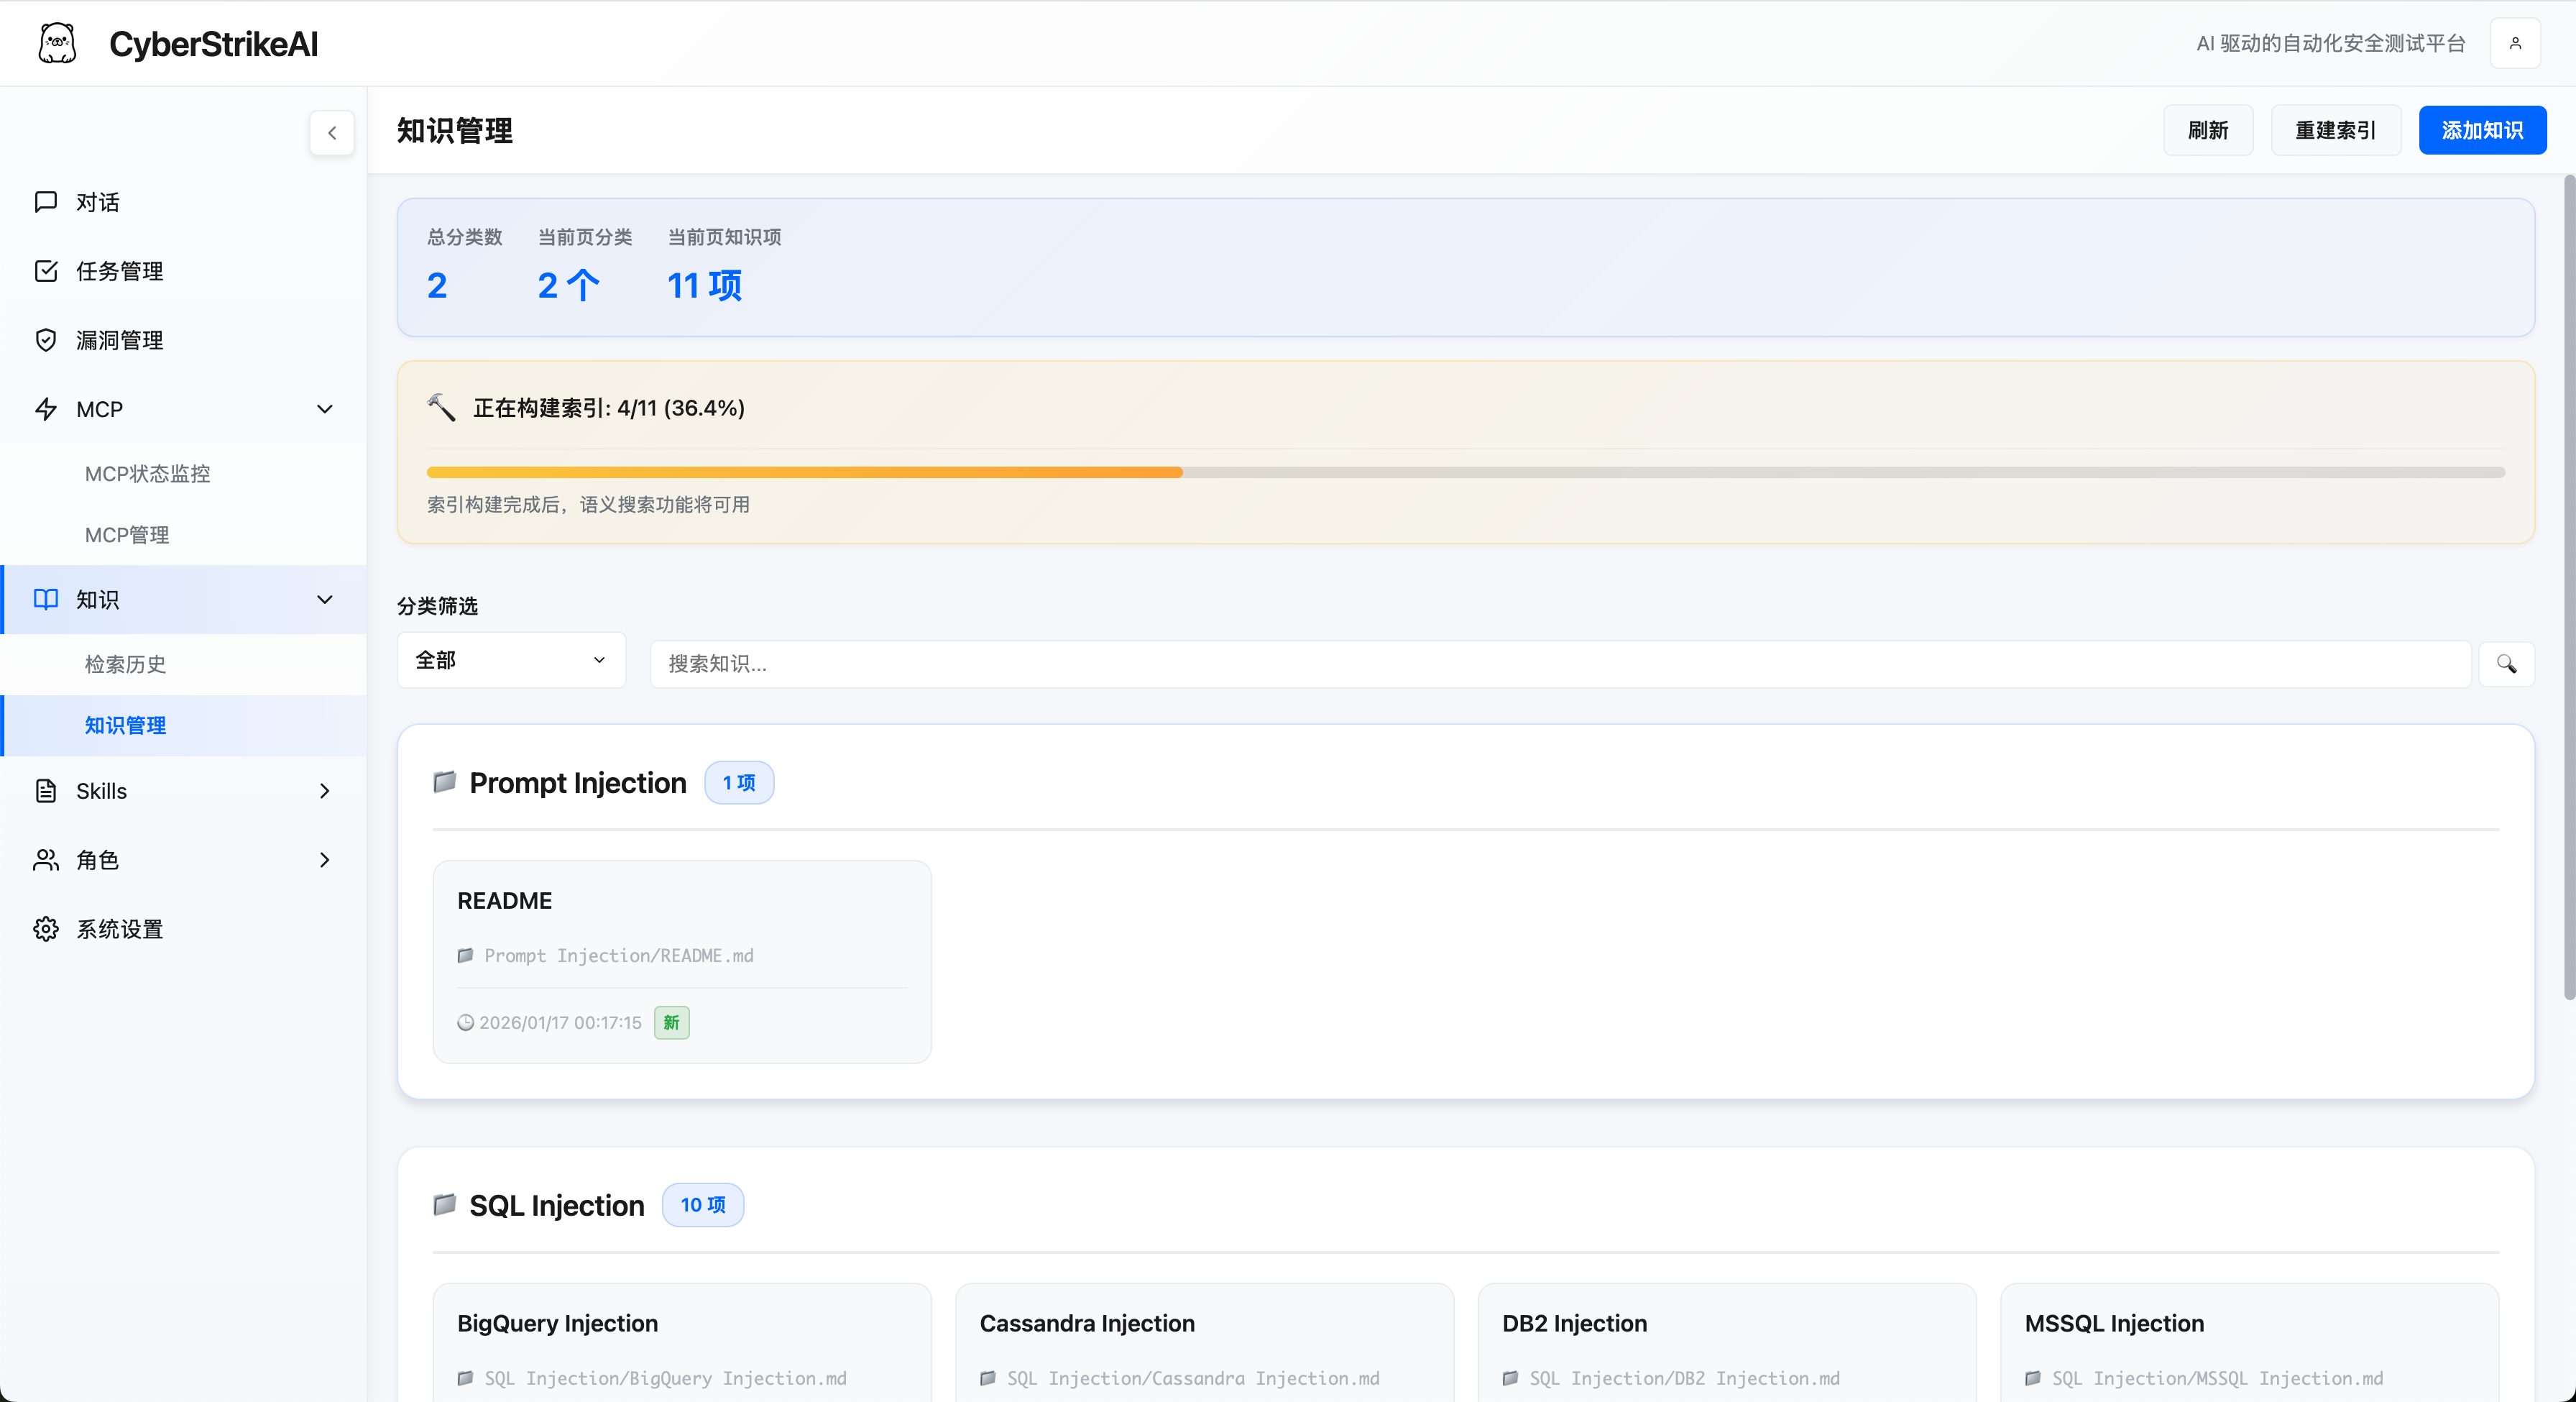
|
Gestion des compétences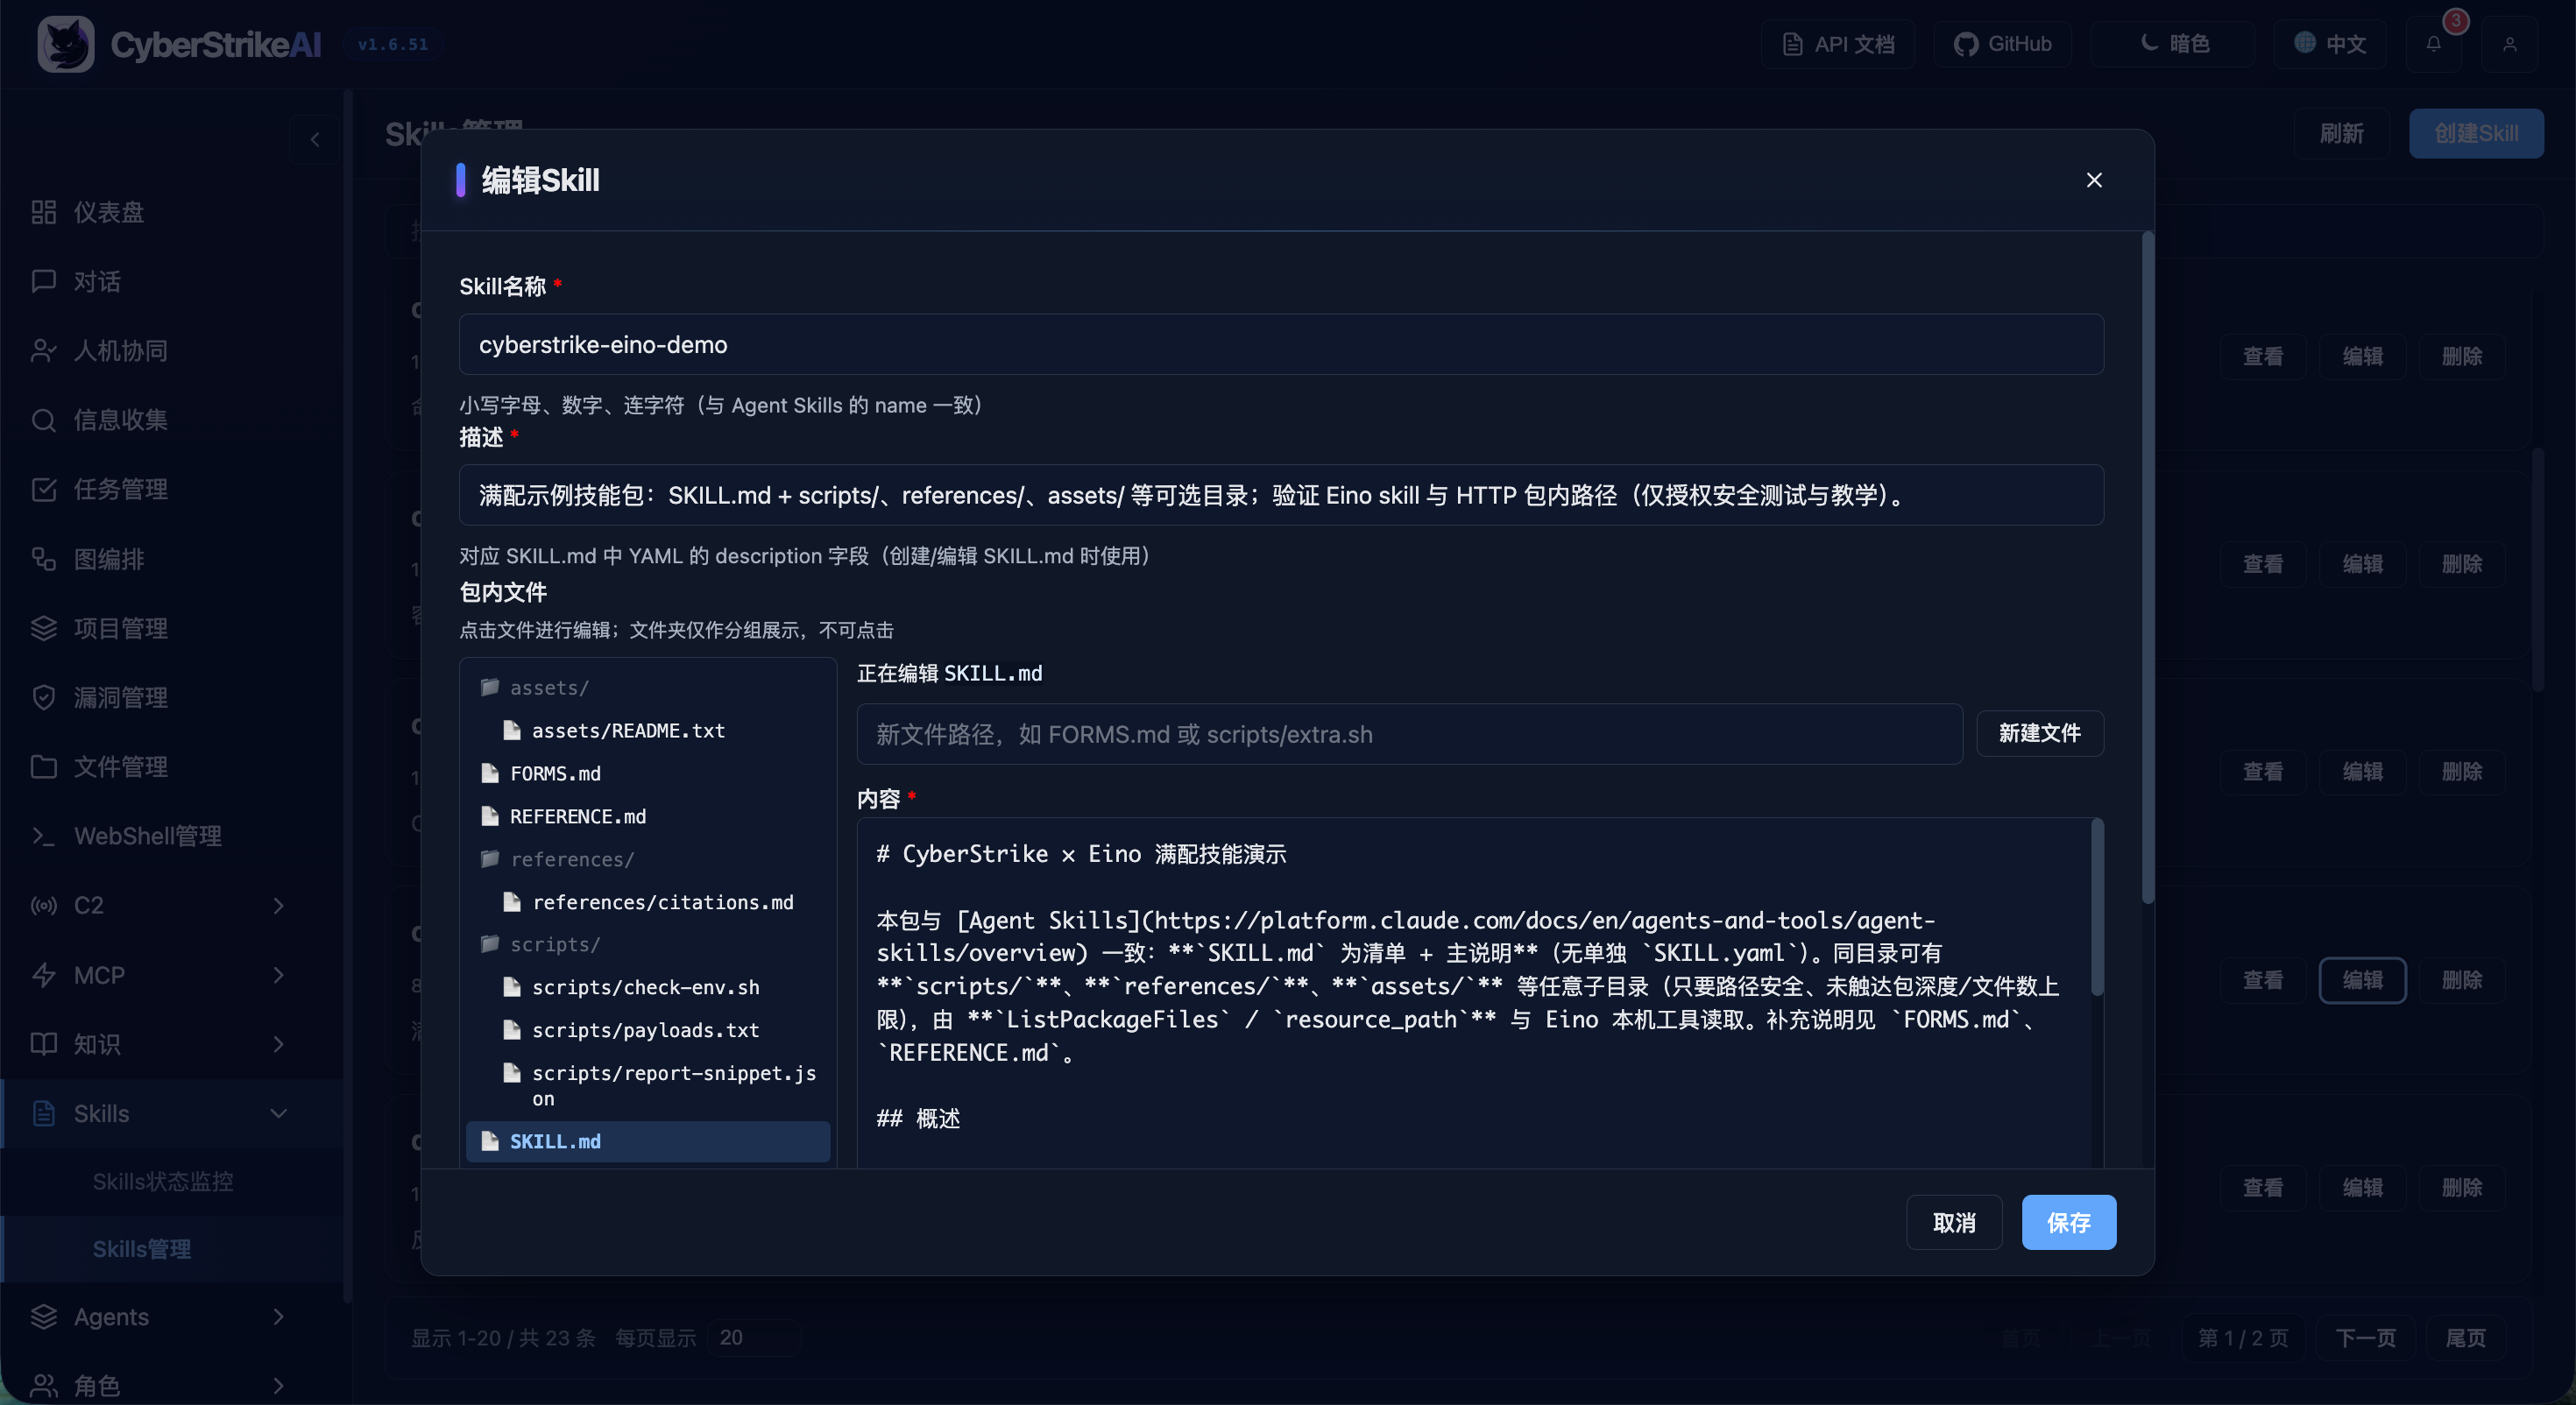
|
Gestion des agents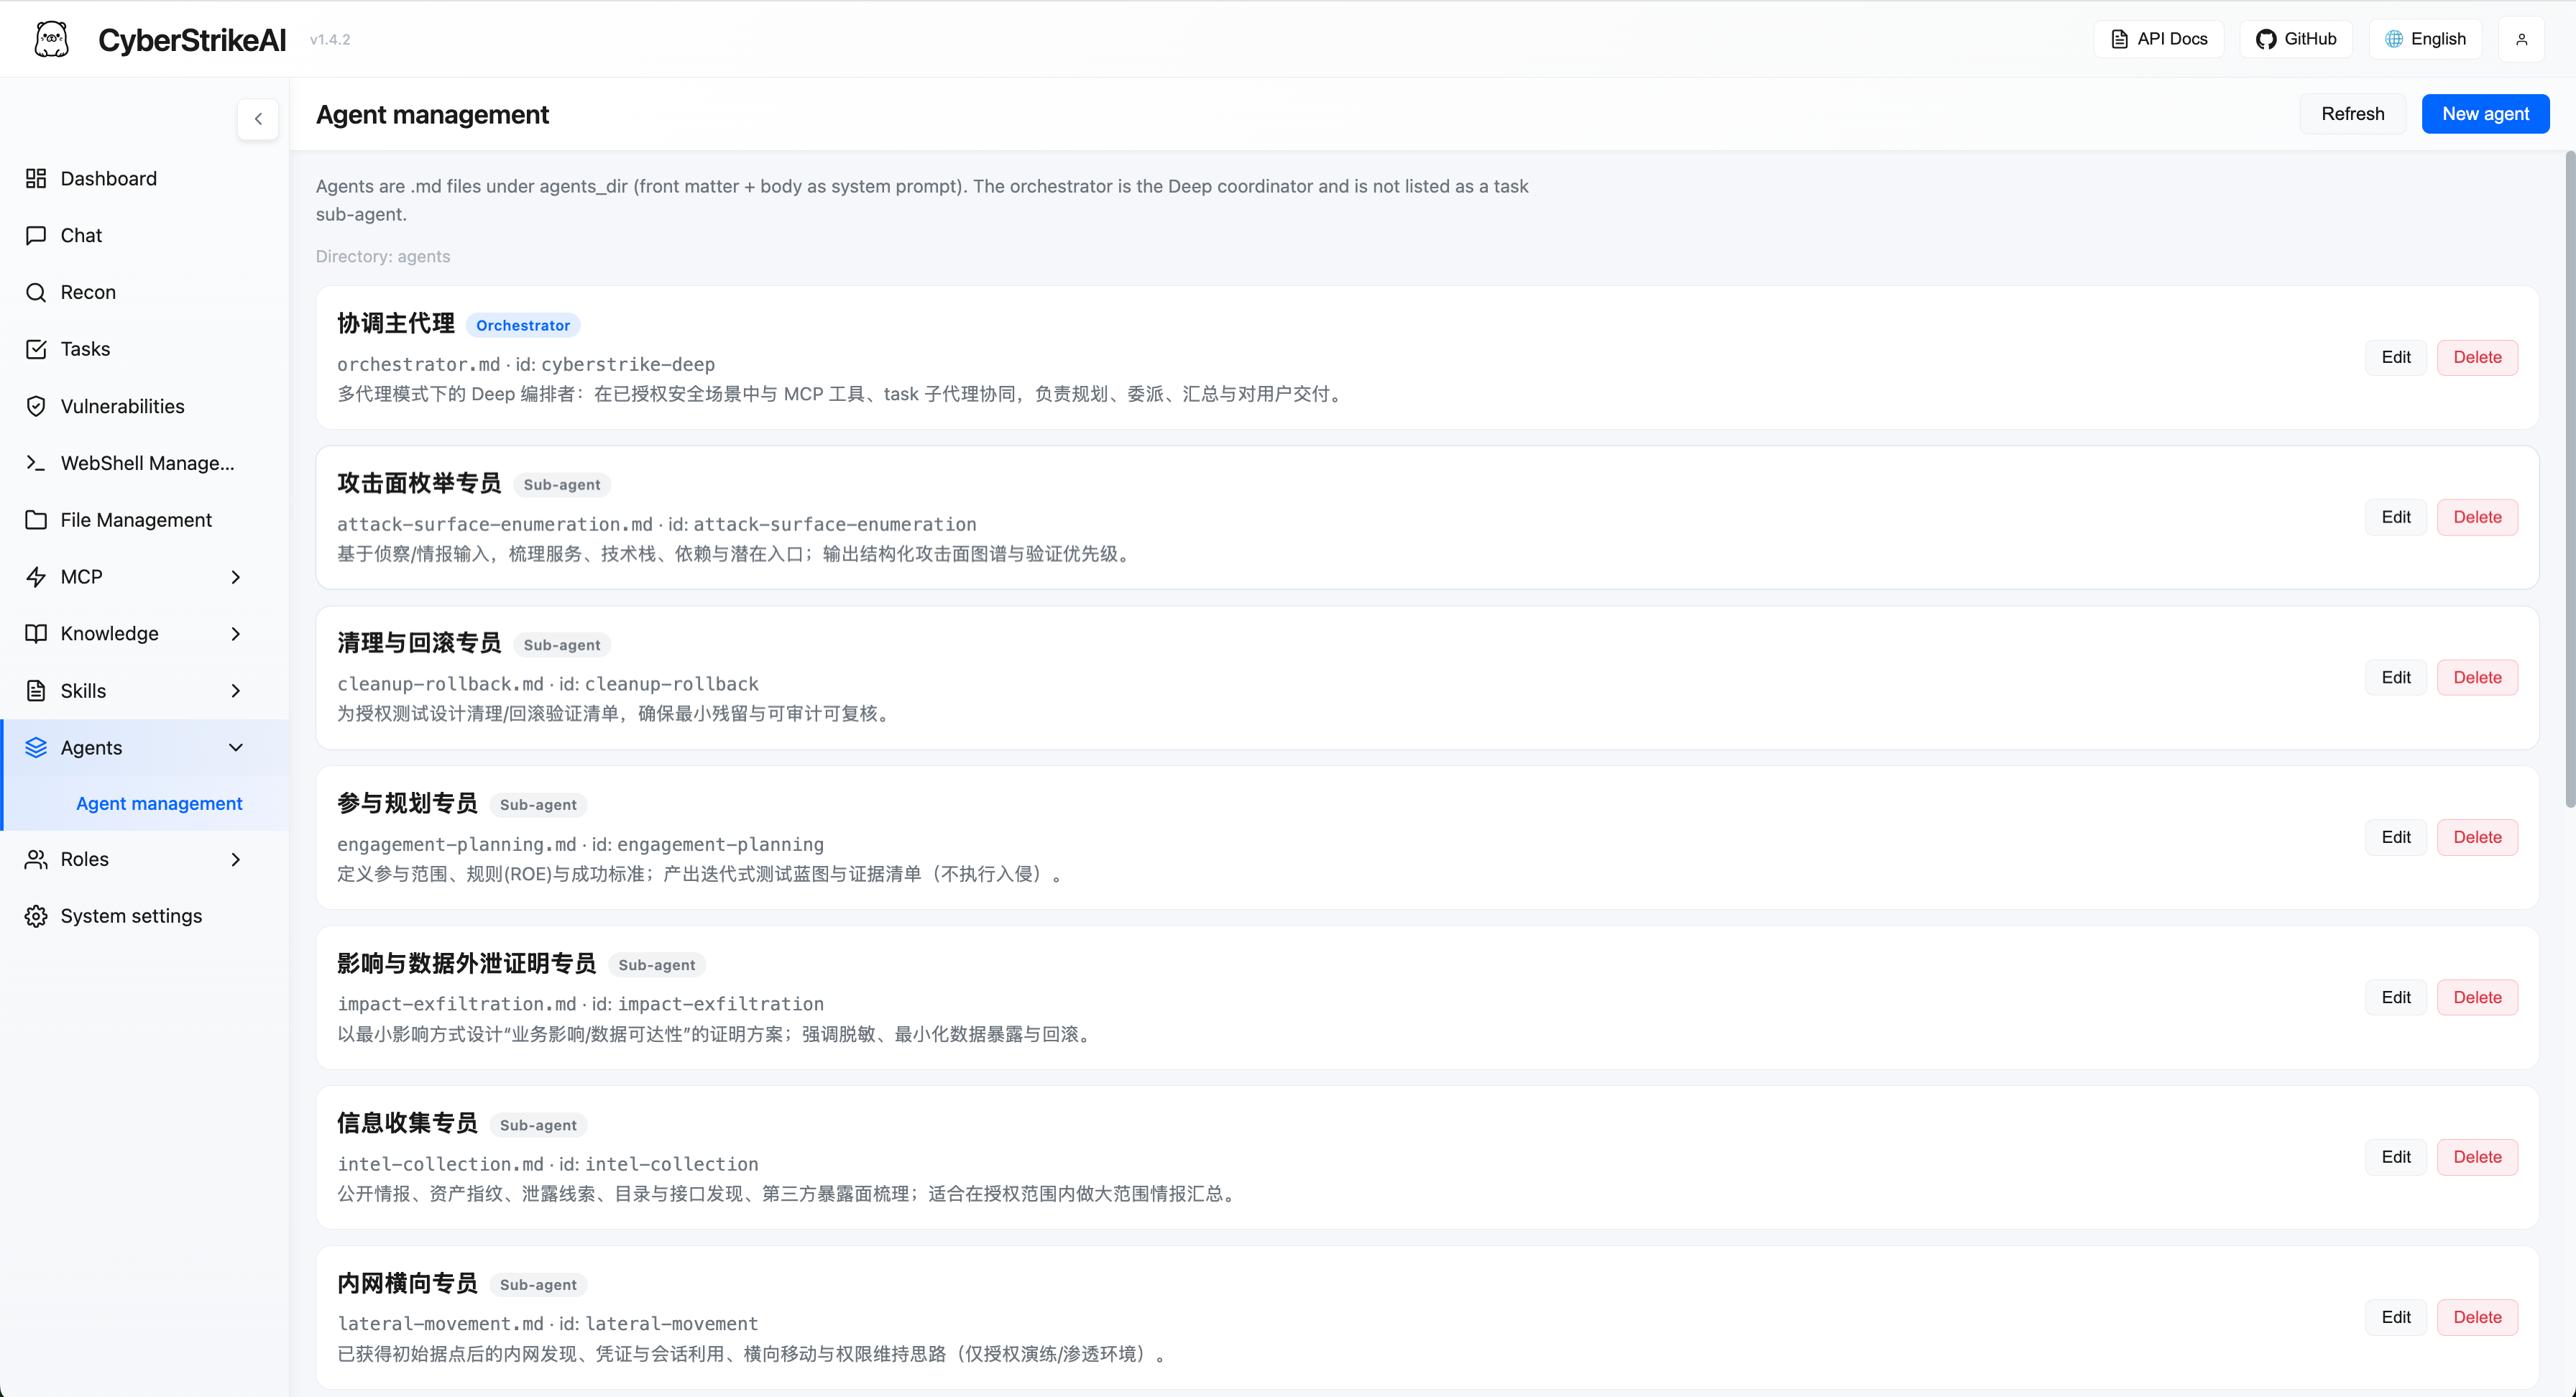
|
Gestion des rôles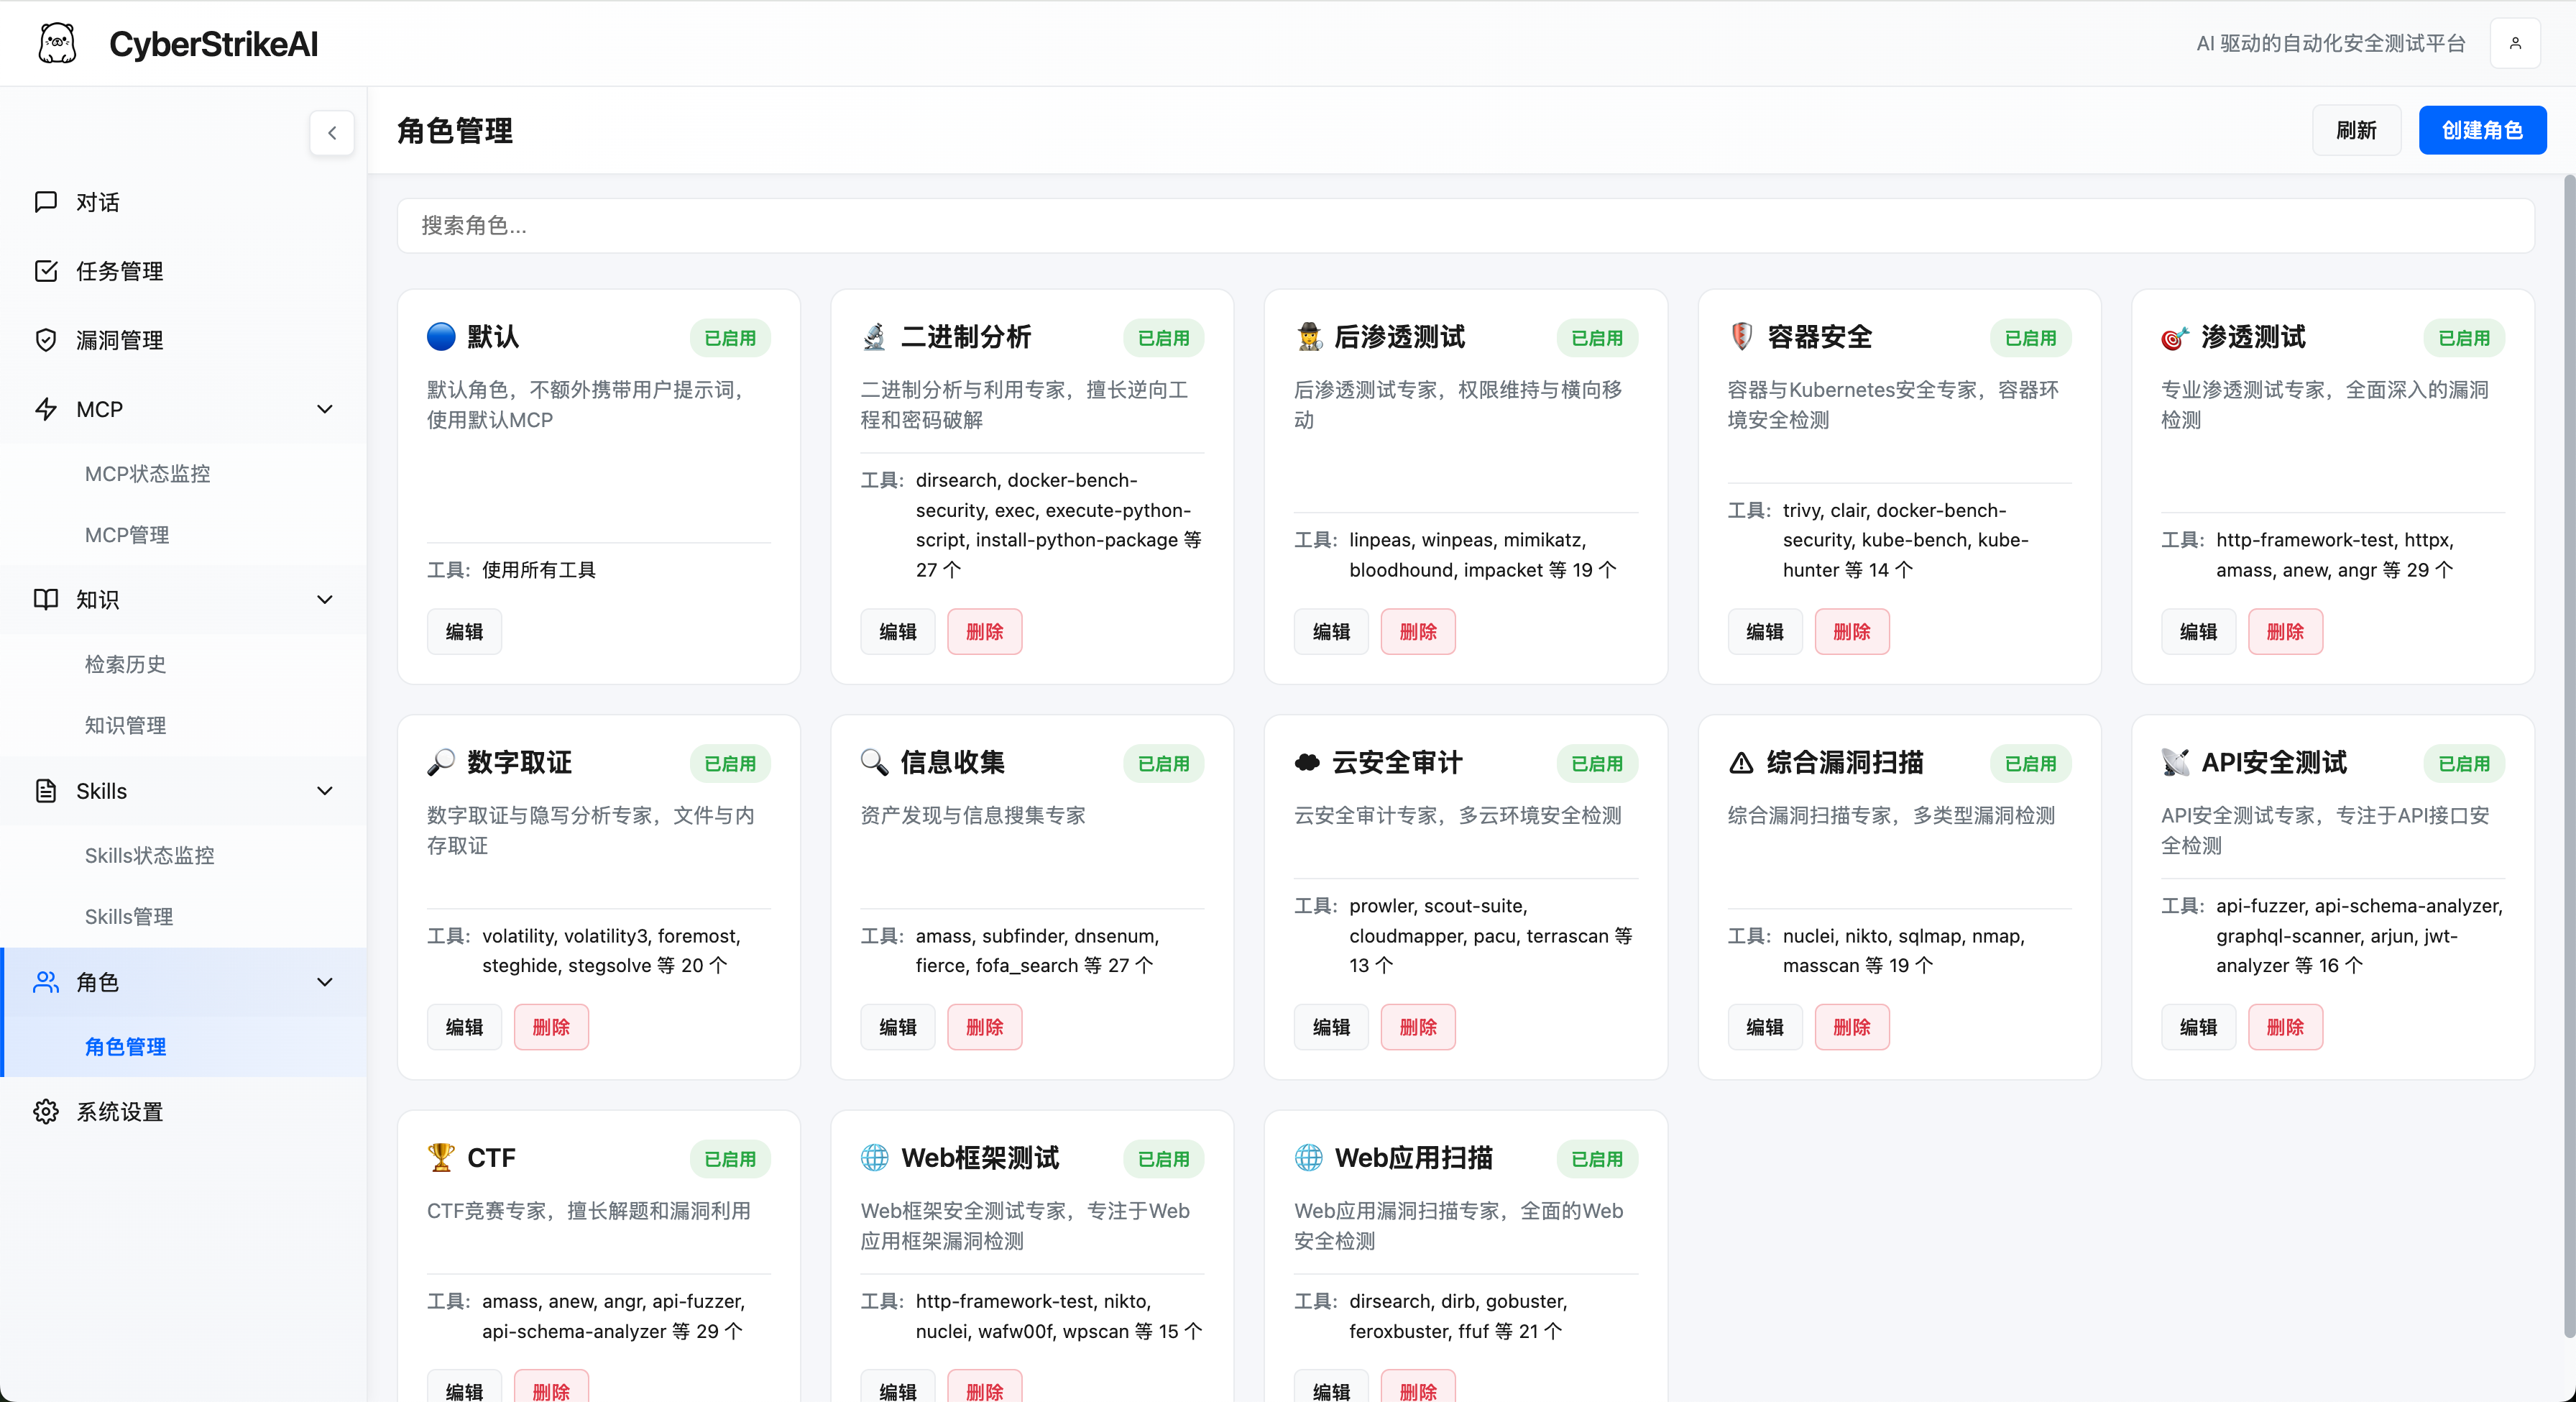
|
Paramètres système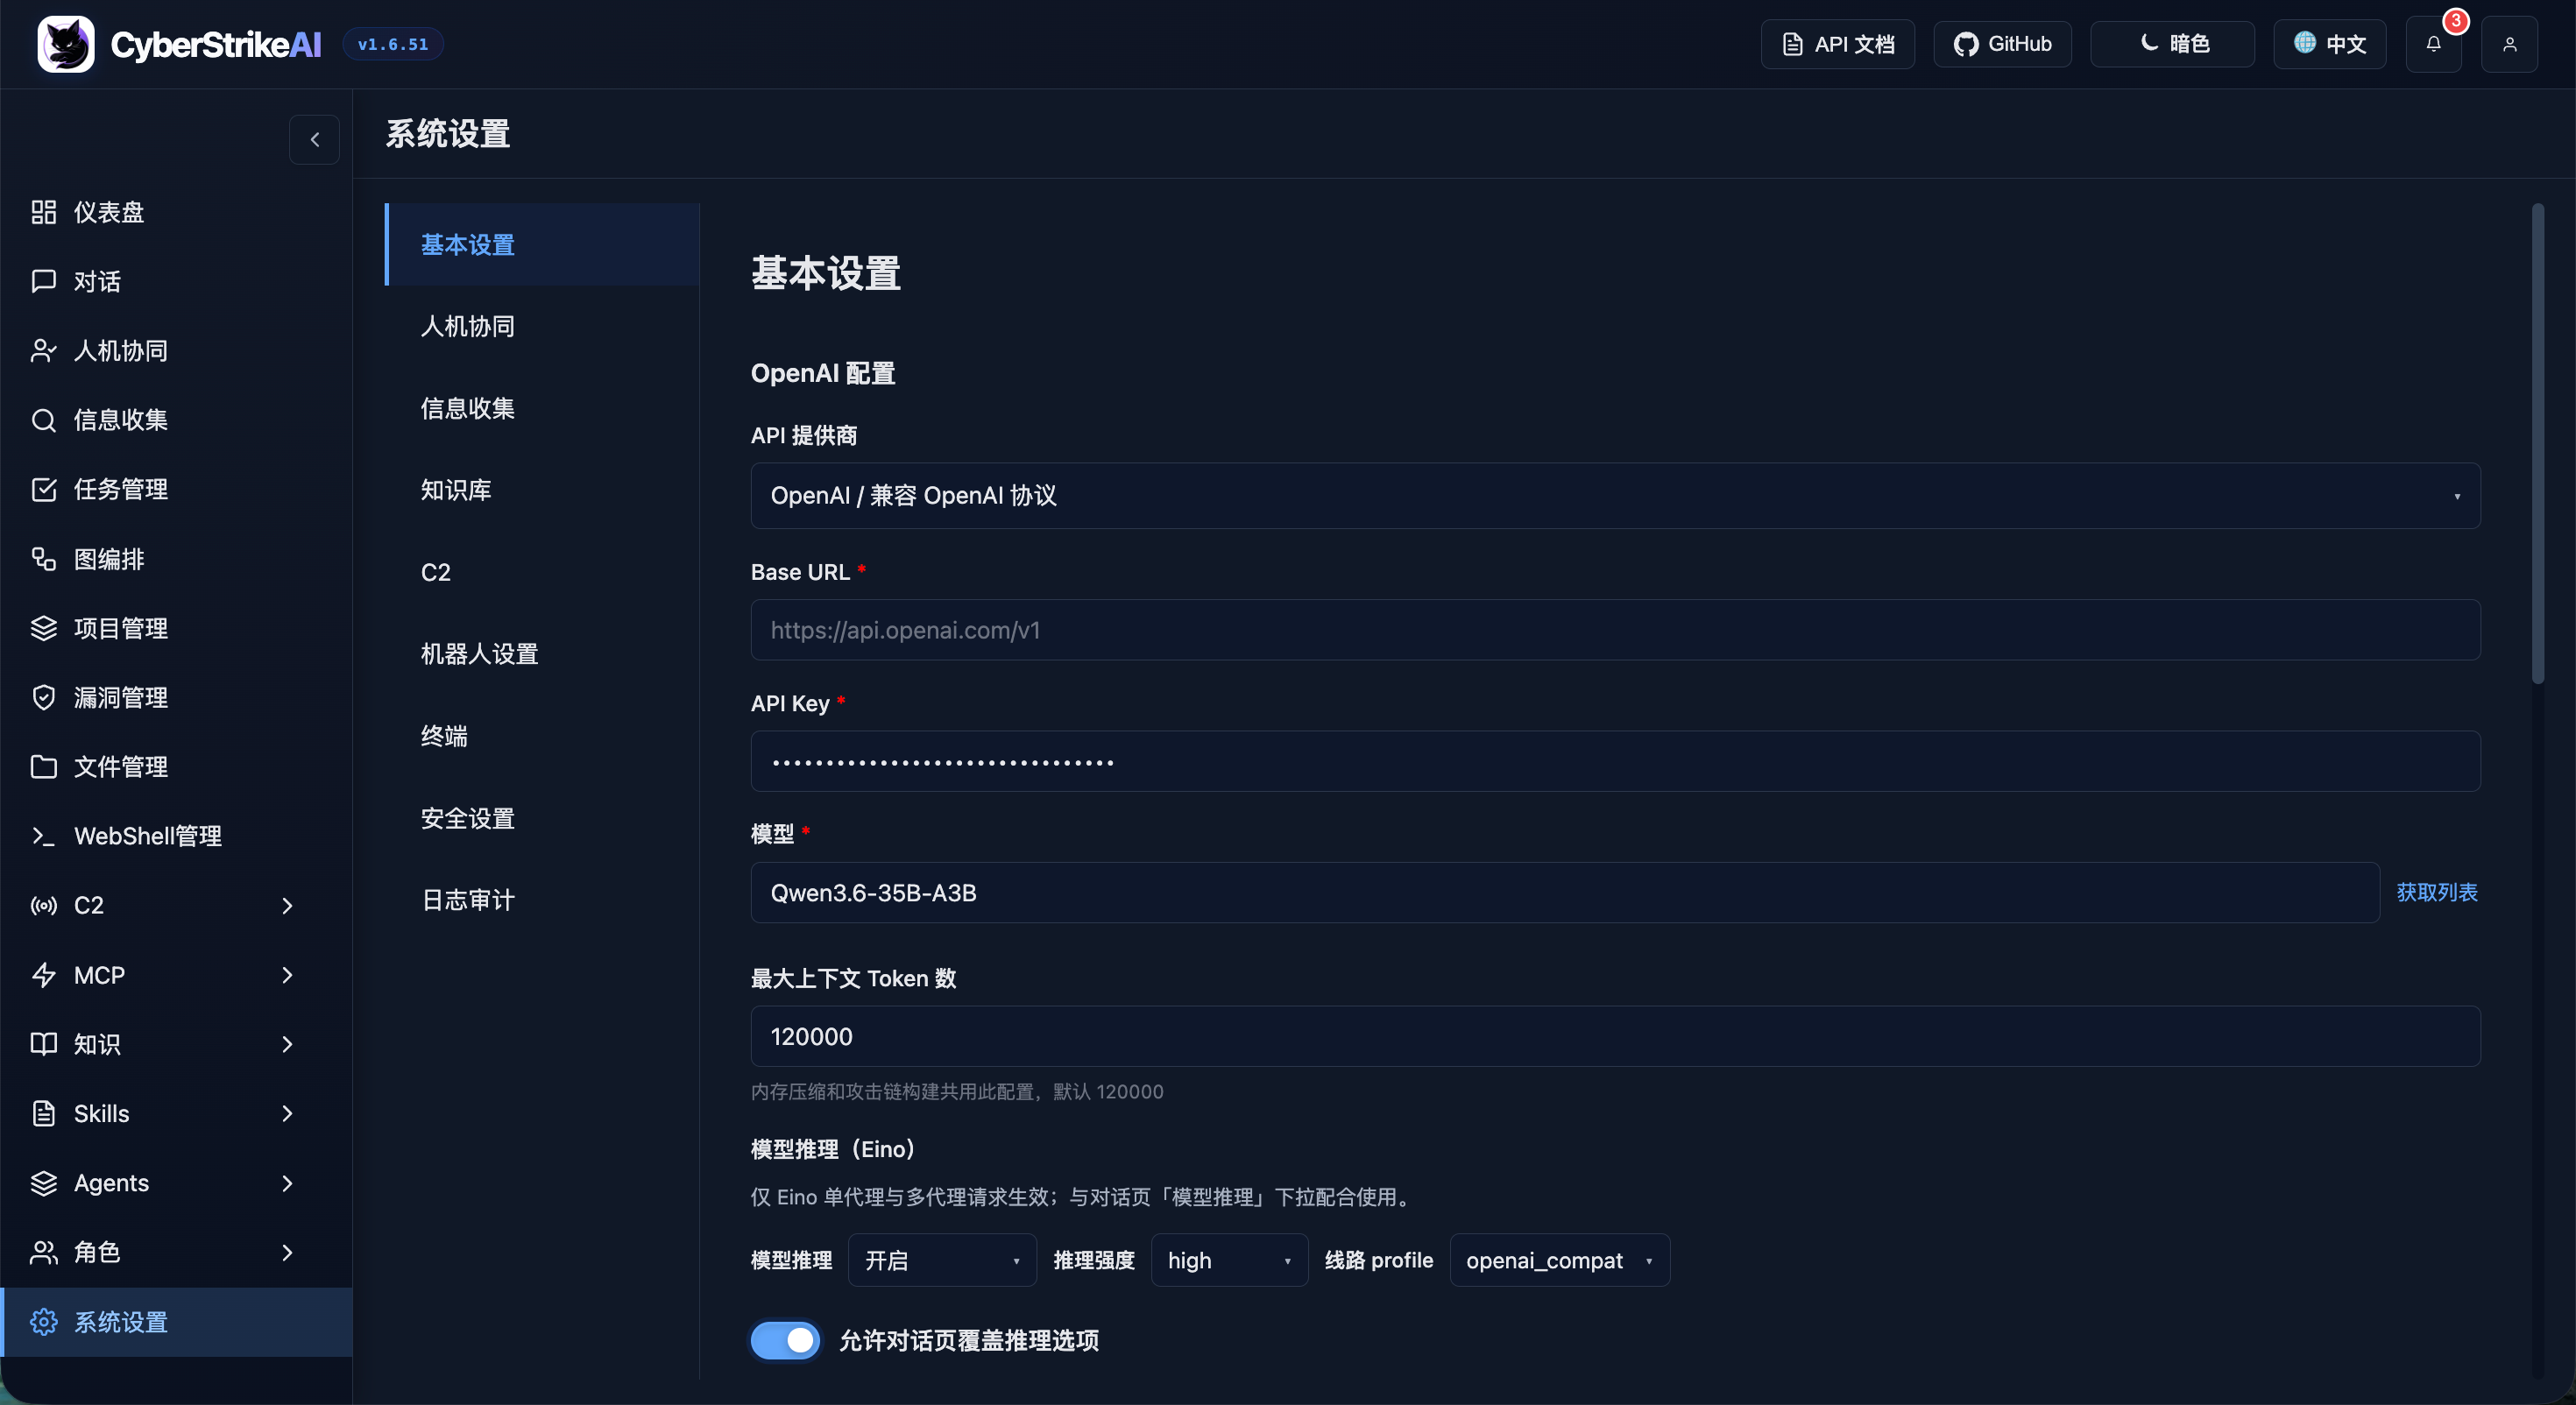
|
Mode MCP stdio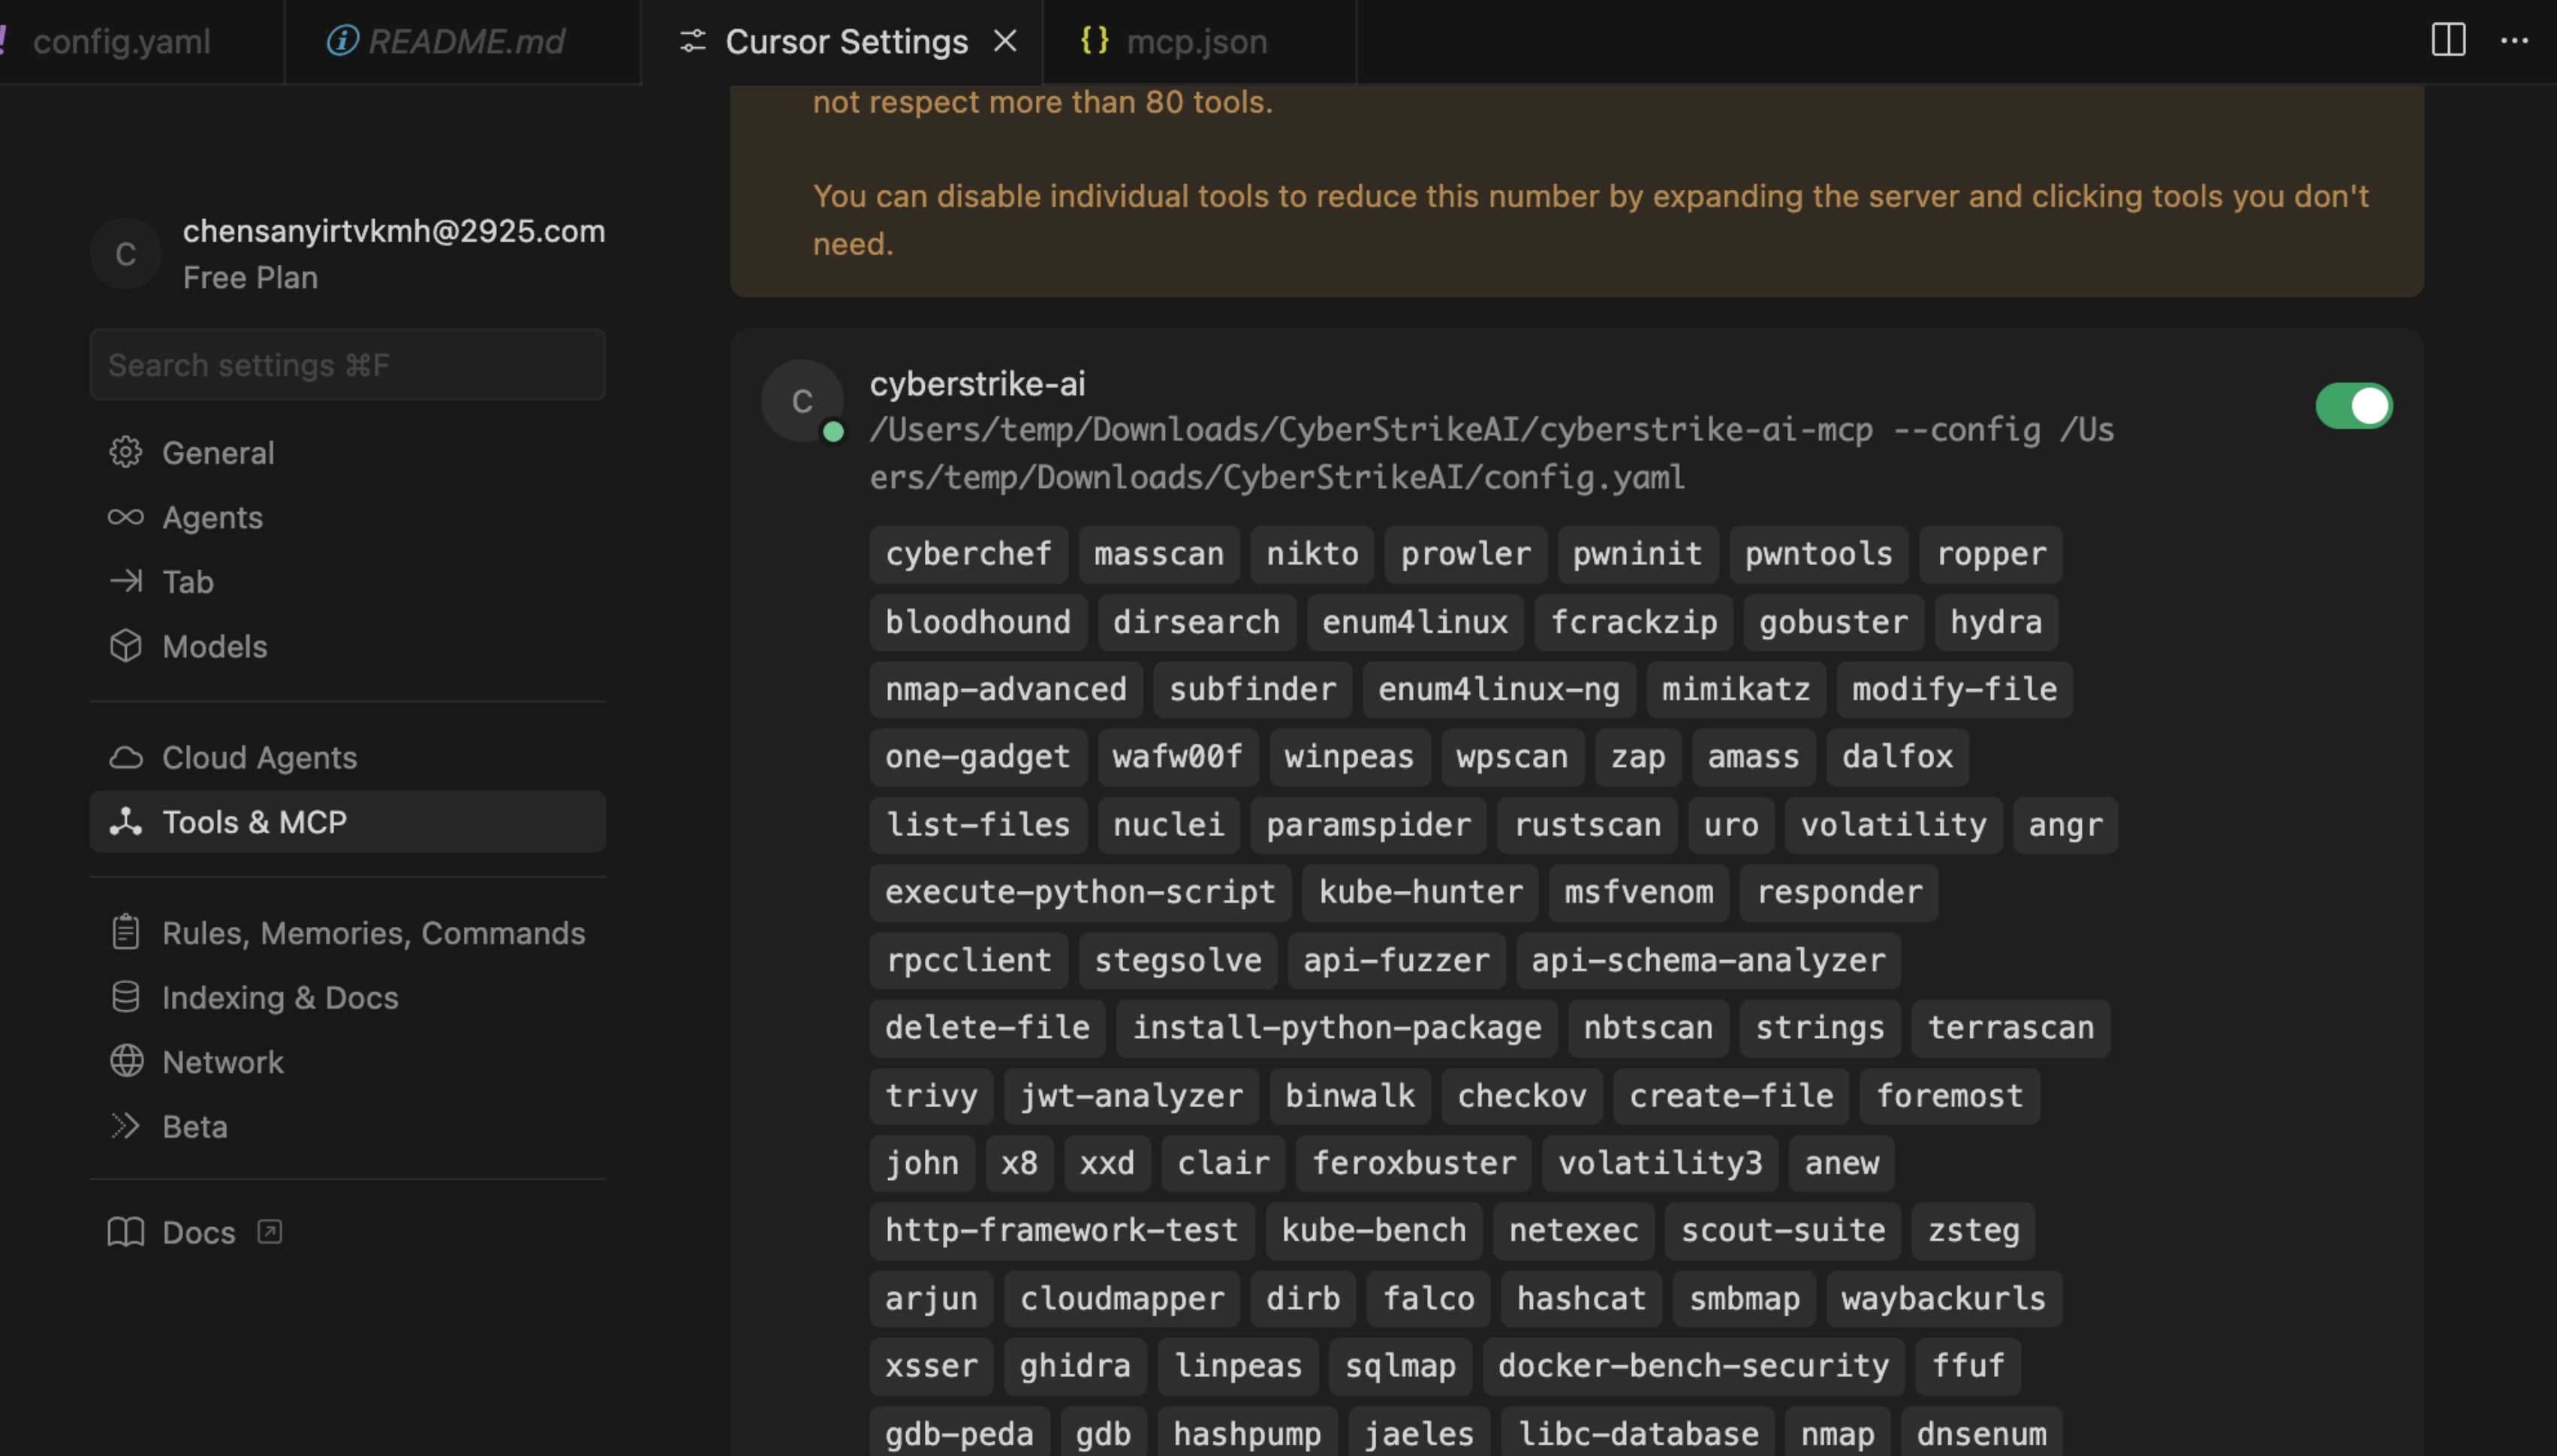
|
Plugin Burp Suite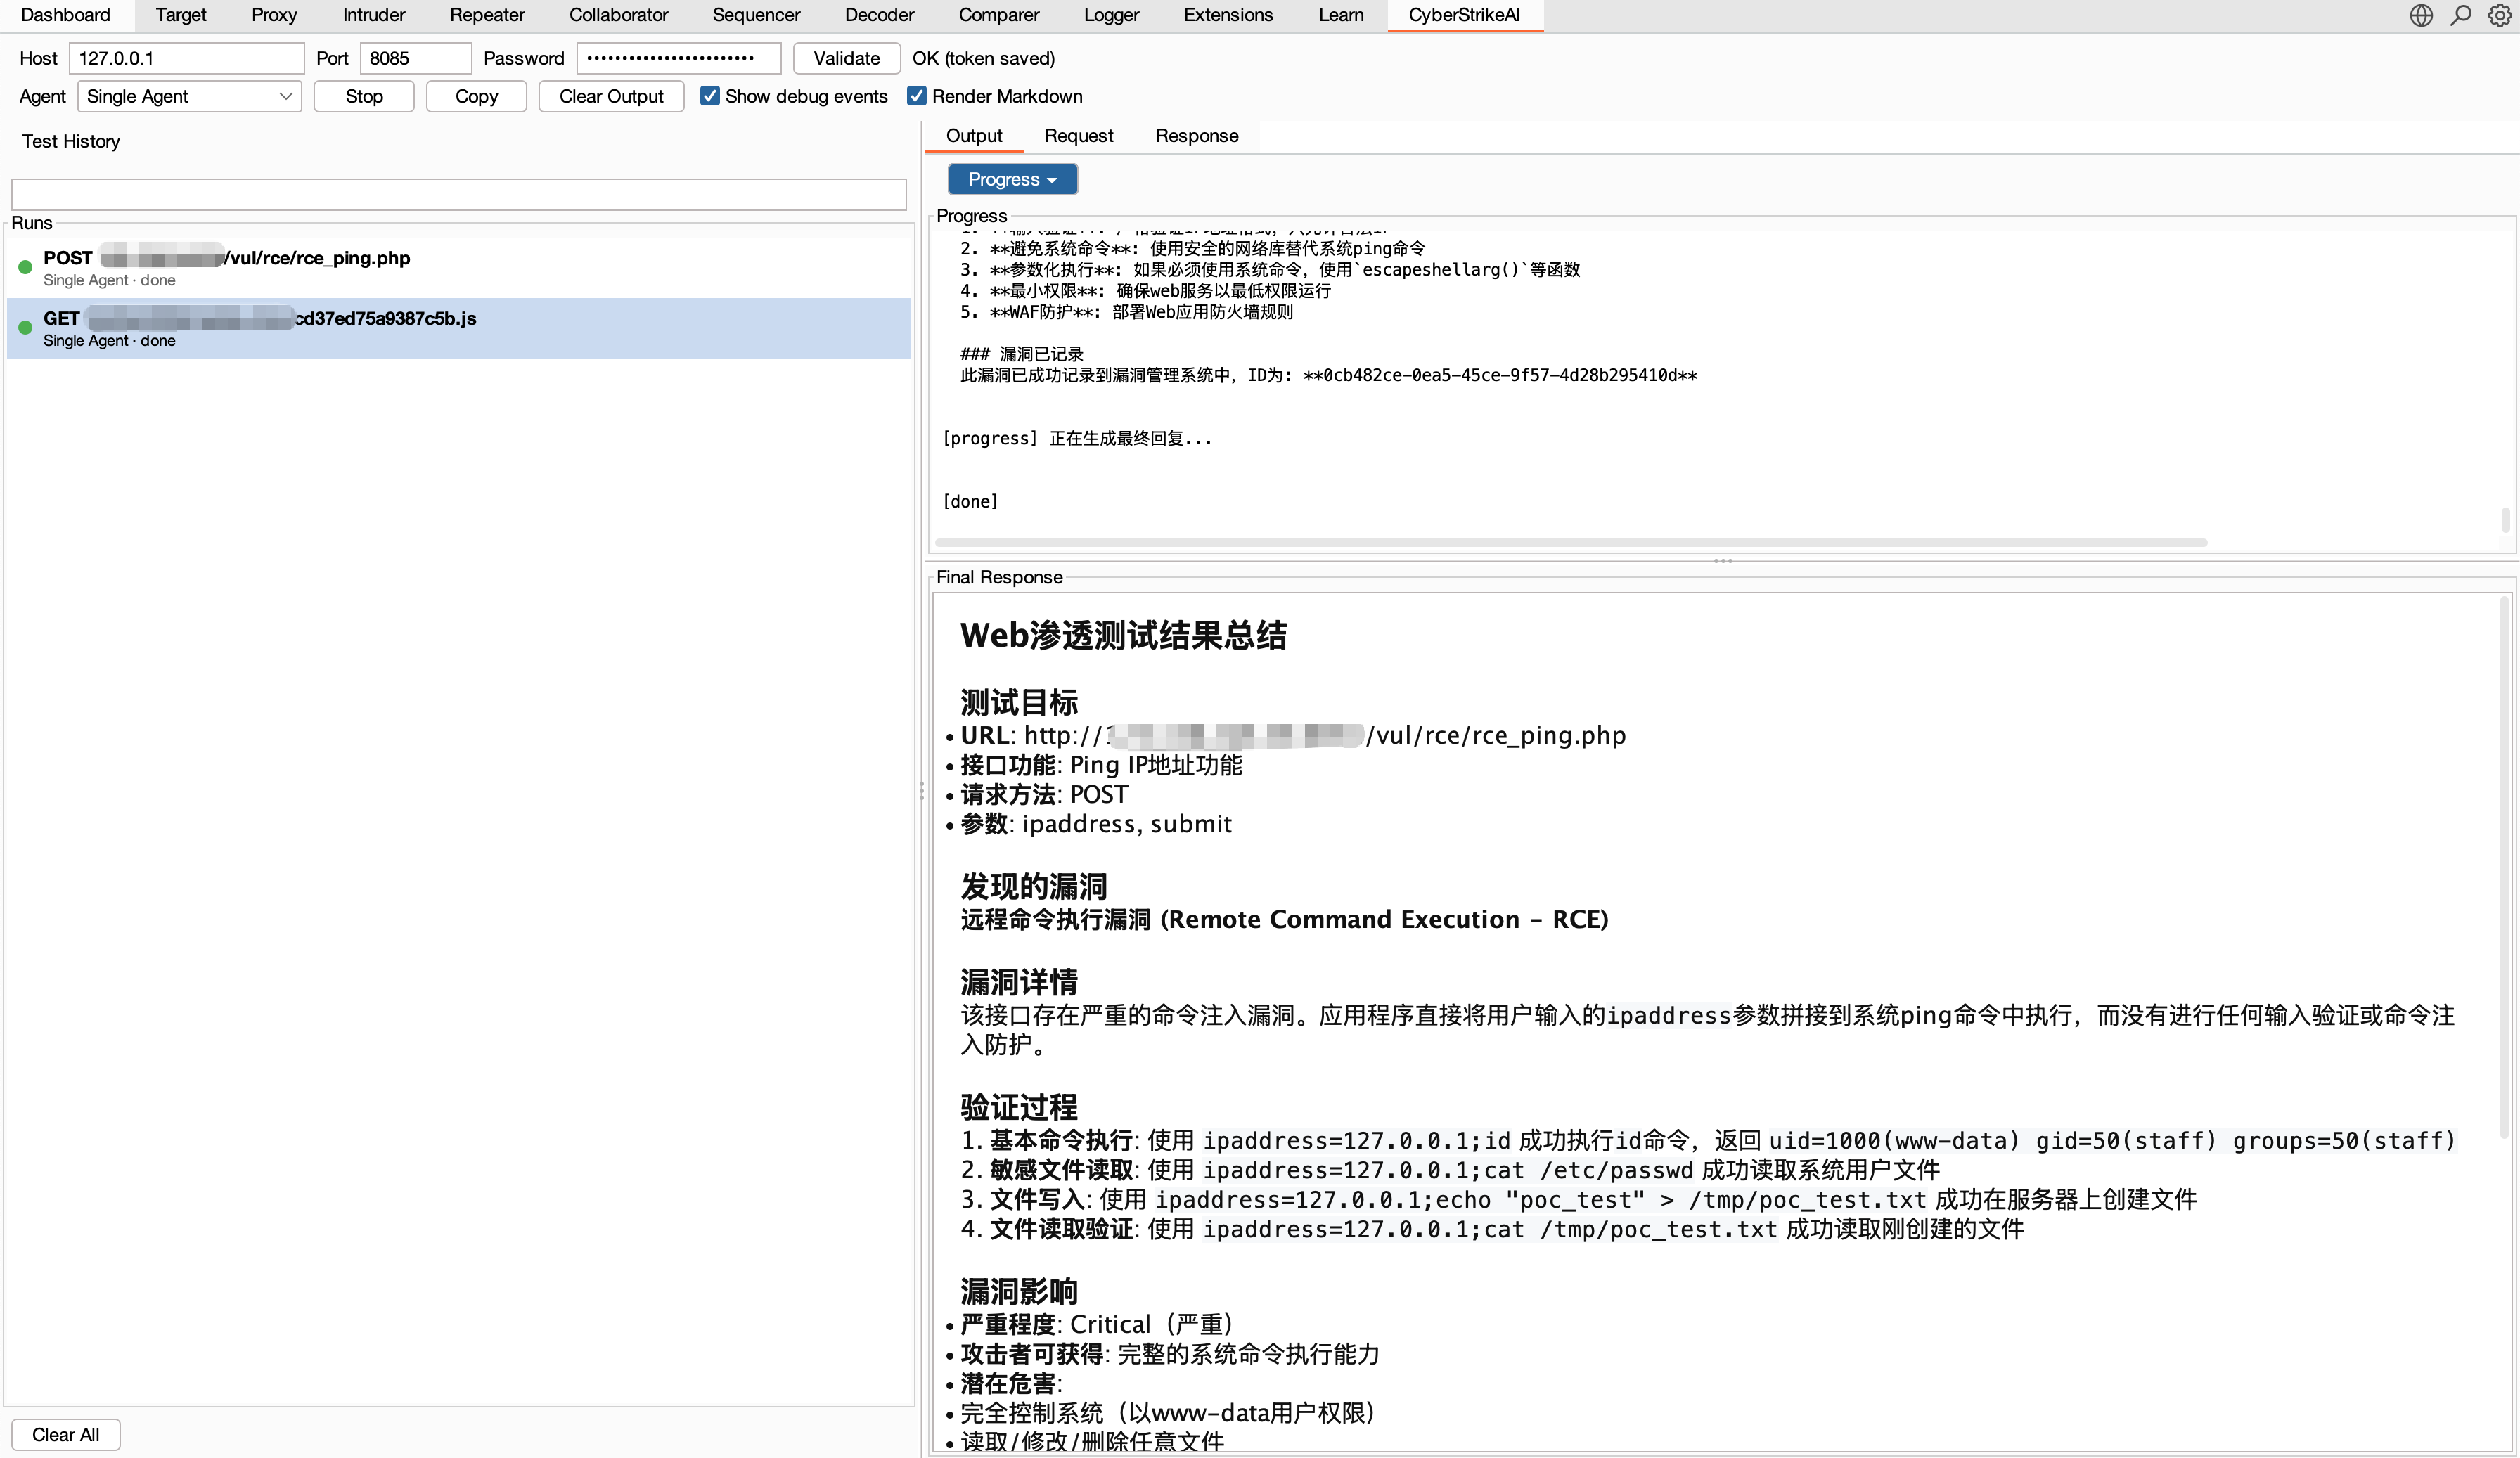
|
Points forts
Agents et orchestration
- 🤖 Exécution agentique : traduit une intention en langage naturel en actions de sécurité gouvernées et auditables.
- 🧩 Orchestration Eino : prend en charge l'exécution mono-agent ainsi que les modes multi-agents Deep, Plan-Execute et Supervisor.
- 🔀 Workflows graphiques : combinent Agents, outils, conditions, approbations et sorties en flux réutilisables.
- 🎭 Tests basés sur les rôles : fournissent des prompts ciblés et des politiques d'outils pour les scénarios de sécurité courants.
Outils et connaissances
- 🧰 Outils de sécurité : plus de 100 recettes YAML sélectionnées, avec extensions personnalisées et accès limité par rôle.
- 🔌 Intégration MCP : prend en charge HTTP, stdio, SSE, la fédération externe et la découverte dynamique d'outils.
- ⏱️ Exécution résiliente des outils : exécute les appels MCP/outils bloquants dans des workers avec des attentes d'agent bornées, un polling
execution_idreprenable, l'annulation, des disjoncteurs par serveur, des limites de concurrence et des plafonds de sortie unifiés. - 🎯 Agent Skills : suivent la disposition standard Skill et prennent en charge le chargement progressif à la demande.
- 📚 Base de connaissances : combine réécriture de requêtes, récupération vectorielle, reranking et post-traitement des résultats.
- 🖼️ Analyse visuelle : utilise un modèle de vision distinct pour les captures d'écran, les captchas et l'interface, tout en ne conservant que les résumés textuels.