
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 mayaseven/cve-2016-6662
De l'injection SQL au shell root avec CVE-2016-6662 par MaYaSeVeN
 k3rwin/spring-core-rce
Vulnérabilité RCE du framework Spring CVE-2022-22965
 nu11secur1ty/xssight
Ressource éducative sur les techniques d'attaque Cross-site Scripting (XSS), couvrant les vecteurs non persistants, persistants et basés sur le DOM…
 chebuya/cve-2024-30850-chaos-rat-rce-poc
PoC RCE du panneau web CHAOS RAT
 yuriisanin/cve-2022-24342
PoC pour CVE-2022-24342 : prise de contrôle de compte via CSRF dans l'authentification GitHub
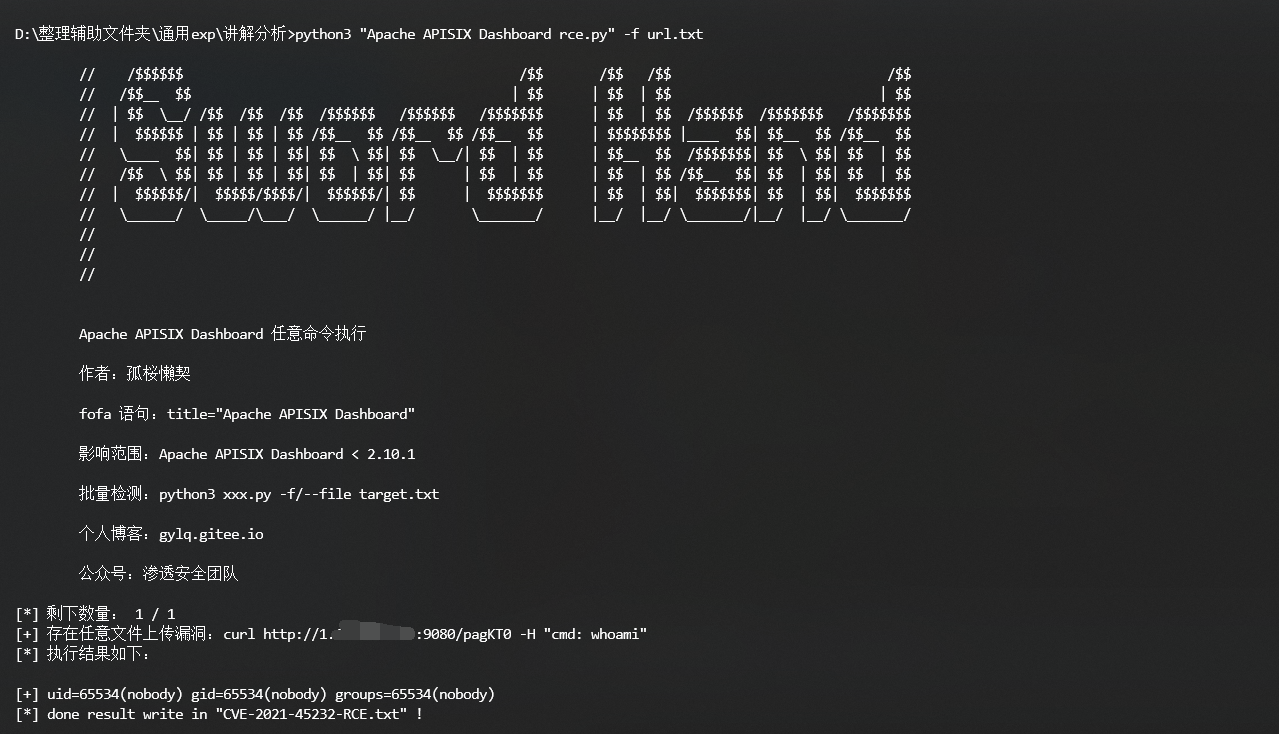 gylq/cve-2021-45232-rce
Scanner de vulnérabilités par lots multithread pour CVE-2021-45232, ciblant l'exécution de code à distance (RCE) du tableau de bord Apache APISIX…
 sfewer-r7/cve-2026-63077
Exécution de code à distance non authentifiée dans JetBrains TeamCity (CVE-2026-63077)
 midisec/cve-2023-36899
Environnement de reproduction et outils pour la vulnérabilité CVE-2023-36899, ciblant le contournement de l'authentification de session sans cookie…
 karthikuj/cve-2022-31101
Exploit pour le module bockwishlist 2.1.0 de PrestaShop - SQLi (CVE-2022-31101)
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - Traversée de répertoire / Suppression arbitraire de fichiers authentifiée en Python3
 liamg/cve-2025-48384
Preuve de concept d'exploitation démontrant l'exécution de code à distance via un sous-module git malveillant lors d'un clone avec…
 jonirinta-kahila/wpcracker
Outil de pentest WordPress
 makiraid/remot3d
Remot3d: est un outil simple créé pour les grands pentesteurs ainsi que simplement pour le plaisir des défaceurs d'exploiter un système ou un serveur…
 brucessking/cve-2021-36749
Apache Druid 任意文件读取
 thecybergeek/cve-2026-4480-poc
Preuve de concept d'exploitation pour CVE-2026-4480, une exécution de commandes à distance non authentifiée dans le sous-système d'impression de…
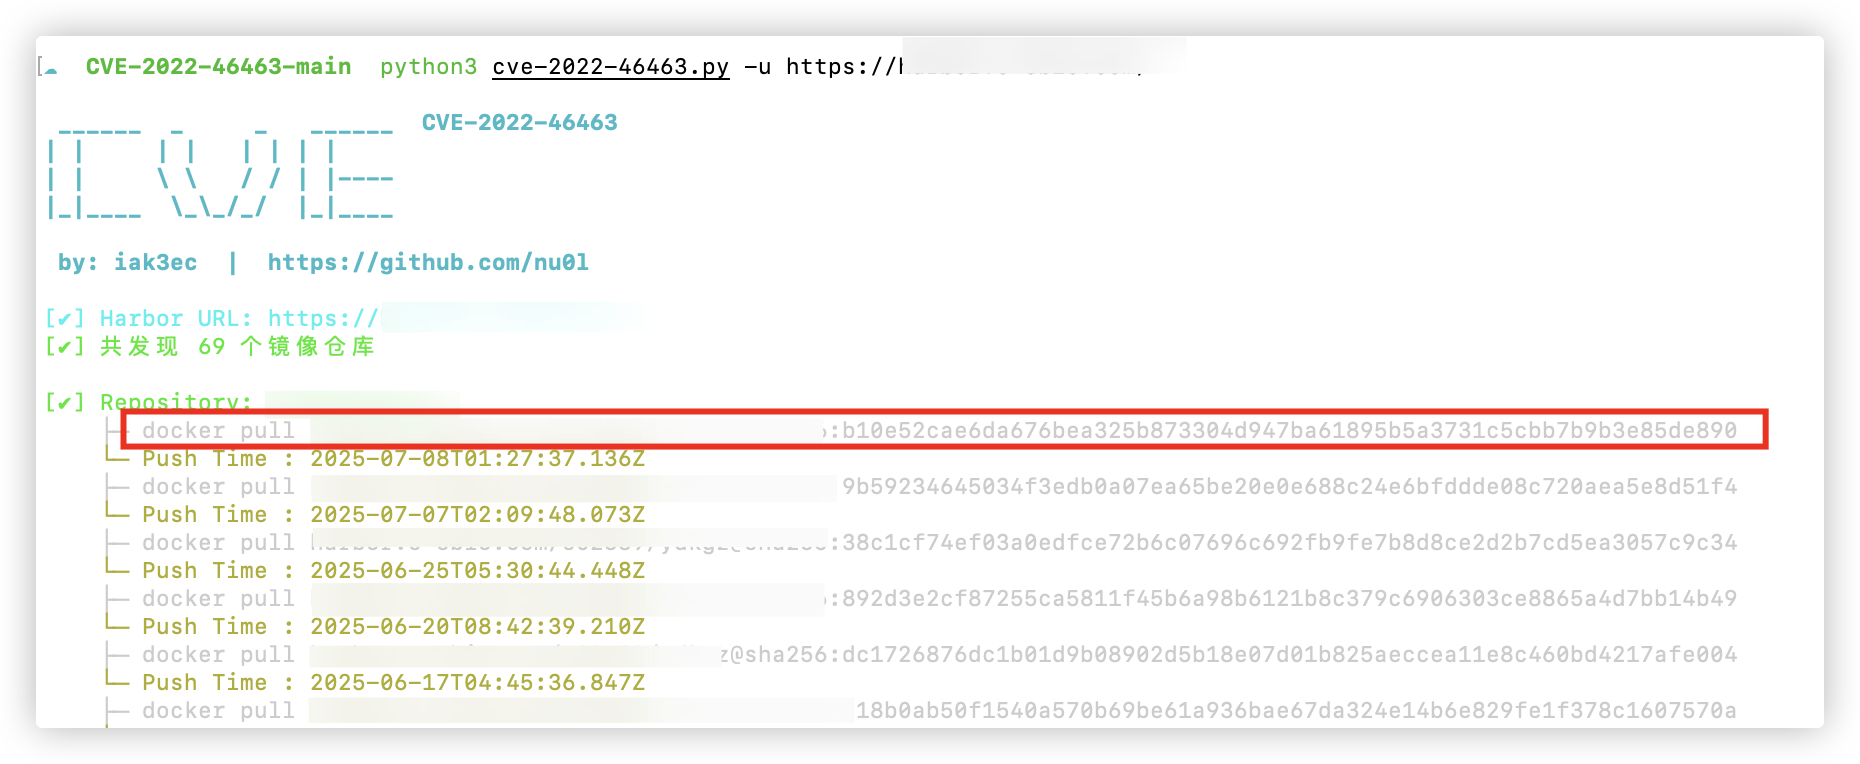 nu0l/cve-2022-46463
CVE-2022-46463(Harbor non autorisé)
 ryandamour/crlfmap
CRLFMap est un outil pour trouver des vulnérabilités de fractionnement HTTP
 hancheng-lei/hacking-vulnerability-cve-2020-1938-ghostcat
Étude de cas et démonstration d'exploit pour la vulnérabilité CVE-2020-1938 (Ghostcat) Apache Tomcat, incluant l'analyse et le code de preuve de…








