
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 spider12223/penscope
Reconnaissance passive & cartographie de la surface d'attaque — zéro requête envoyée
 trganda/activemq-rce
CVE-2023-46604
 mr-xn/cve-2022-21371
Oracle WebLogic Server 12.1.3.0.0 / 12.2.1.3.0 / 12.2.1.4.0 / 14.1.1.0.0 Inclusion de fichier local
 entr0pie/cve-2023-27163
Preuve de concept pour Server Side Request Forgery (SSRF) dans request-baskets (<= v.1.2.1)
 princefpf/cve-2019-0230
CVE-2019-0230 Exploit POC
 kimusan/goahead-webserver-pre-5.1.5-rce-poc-cve-2021-42342-
Un petit PoC pour la récente RCE découverte dans le serveur web Goahead avant la version 5.1.5.
 duy-31/cve-2023-46805_cve-2024-21887
Une vulnérabilité de contournement d'authentification dans le composant web d'Ivanti ICS 9.x, 22.x et Ivanti Policy Secure permet à un attaquant…
 liamg/cve-2025-48384
Preuve de concept d'exploitation démontrant l'exécution de code à distance via un sous-module git malveillant lors d'un clone avec…
 fullmetal5/flashhax
Une implémentation de CVE-2016-0974 pour la Nintendo Wii.
 zwjjustdoit/cve-2021-34371.jar
CVE-2021-34371.jar
 frichetten/cve-2020-11108-poc
PoCs pour CVE-2020-11108 ; un RCE et une élévation de privilèges dans Pi-hole
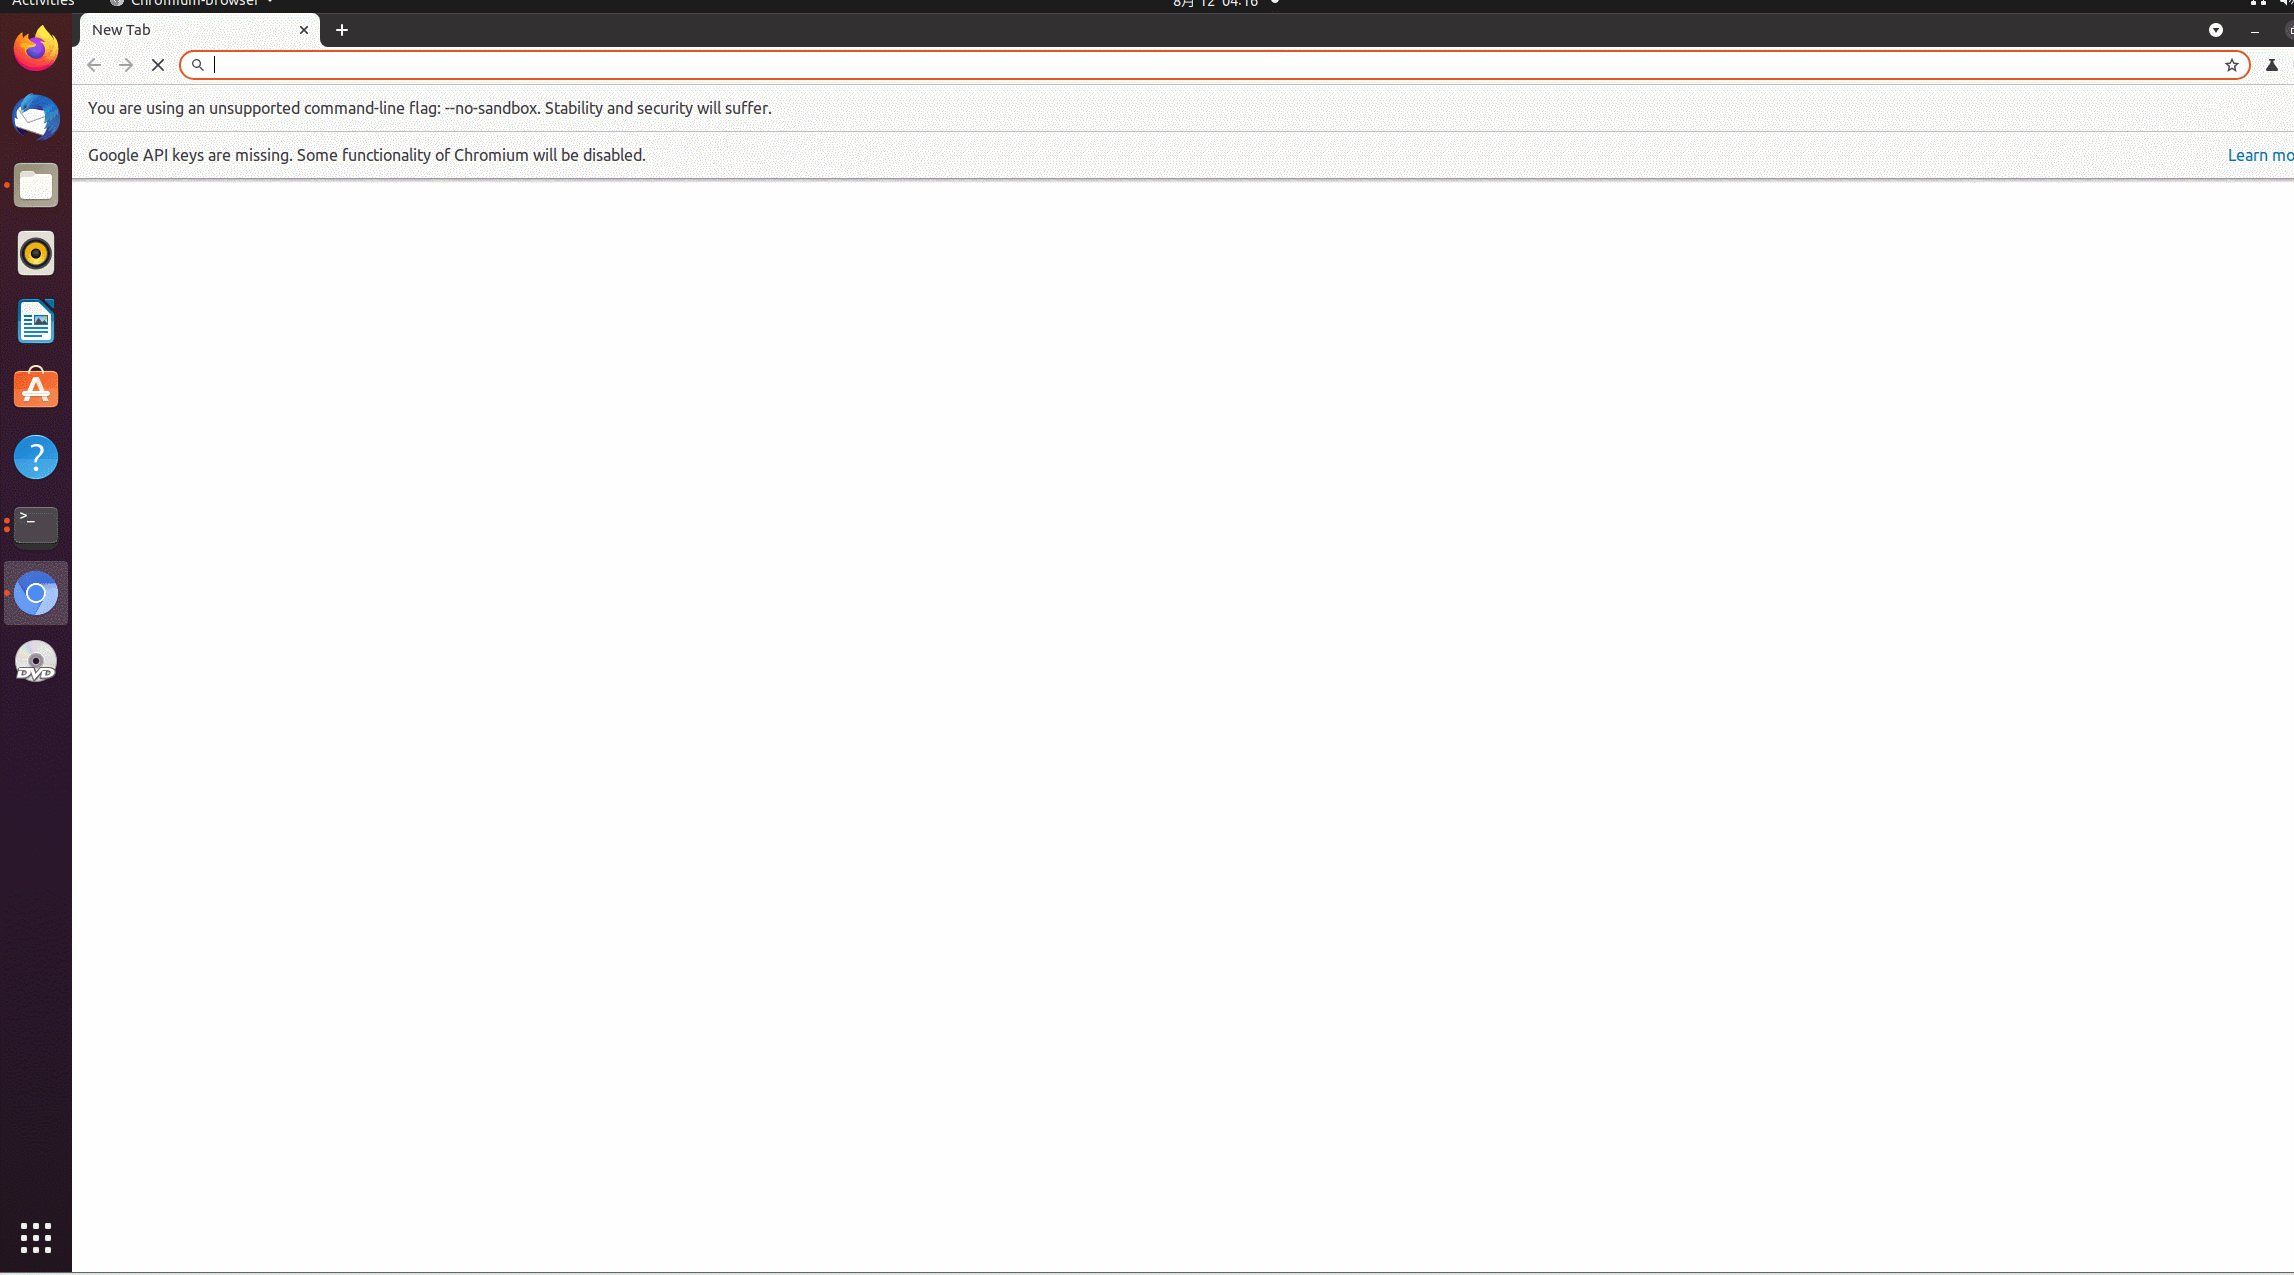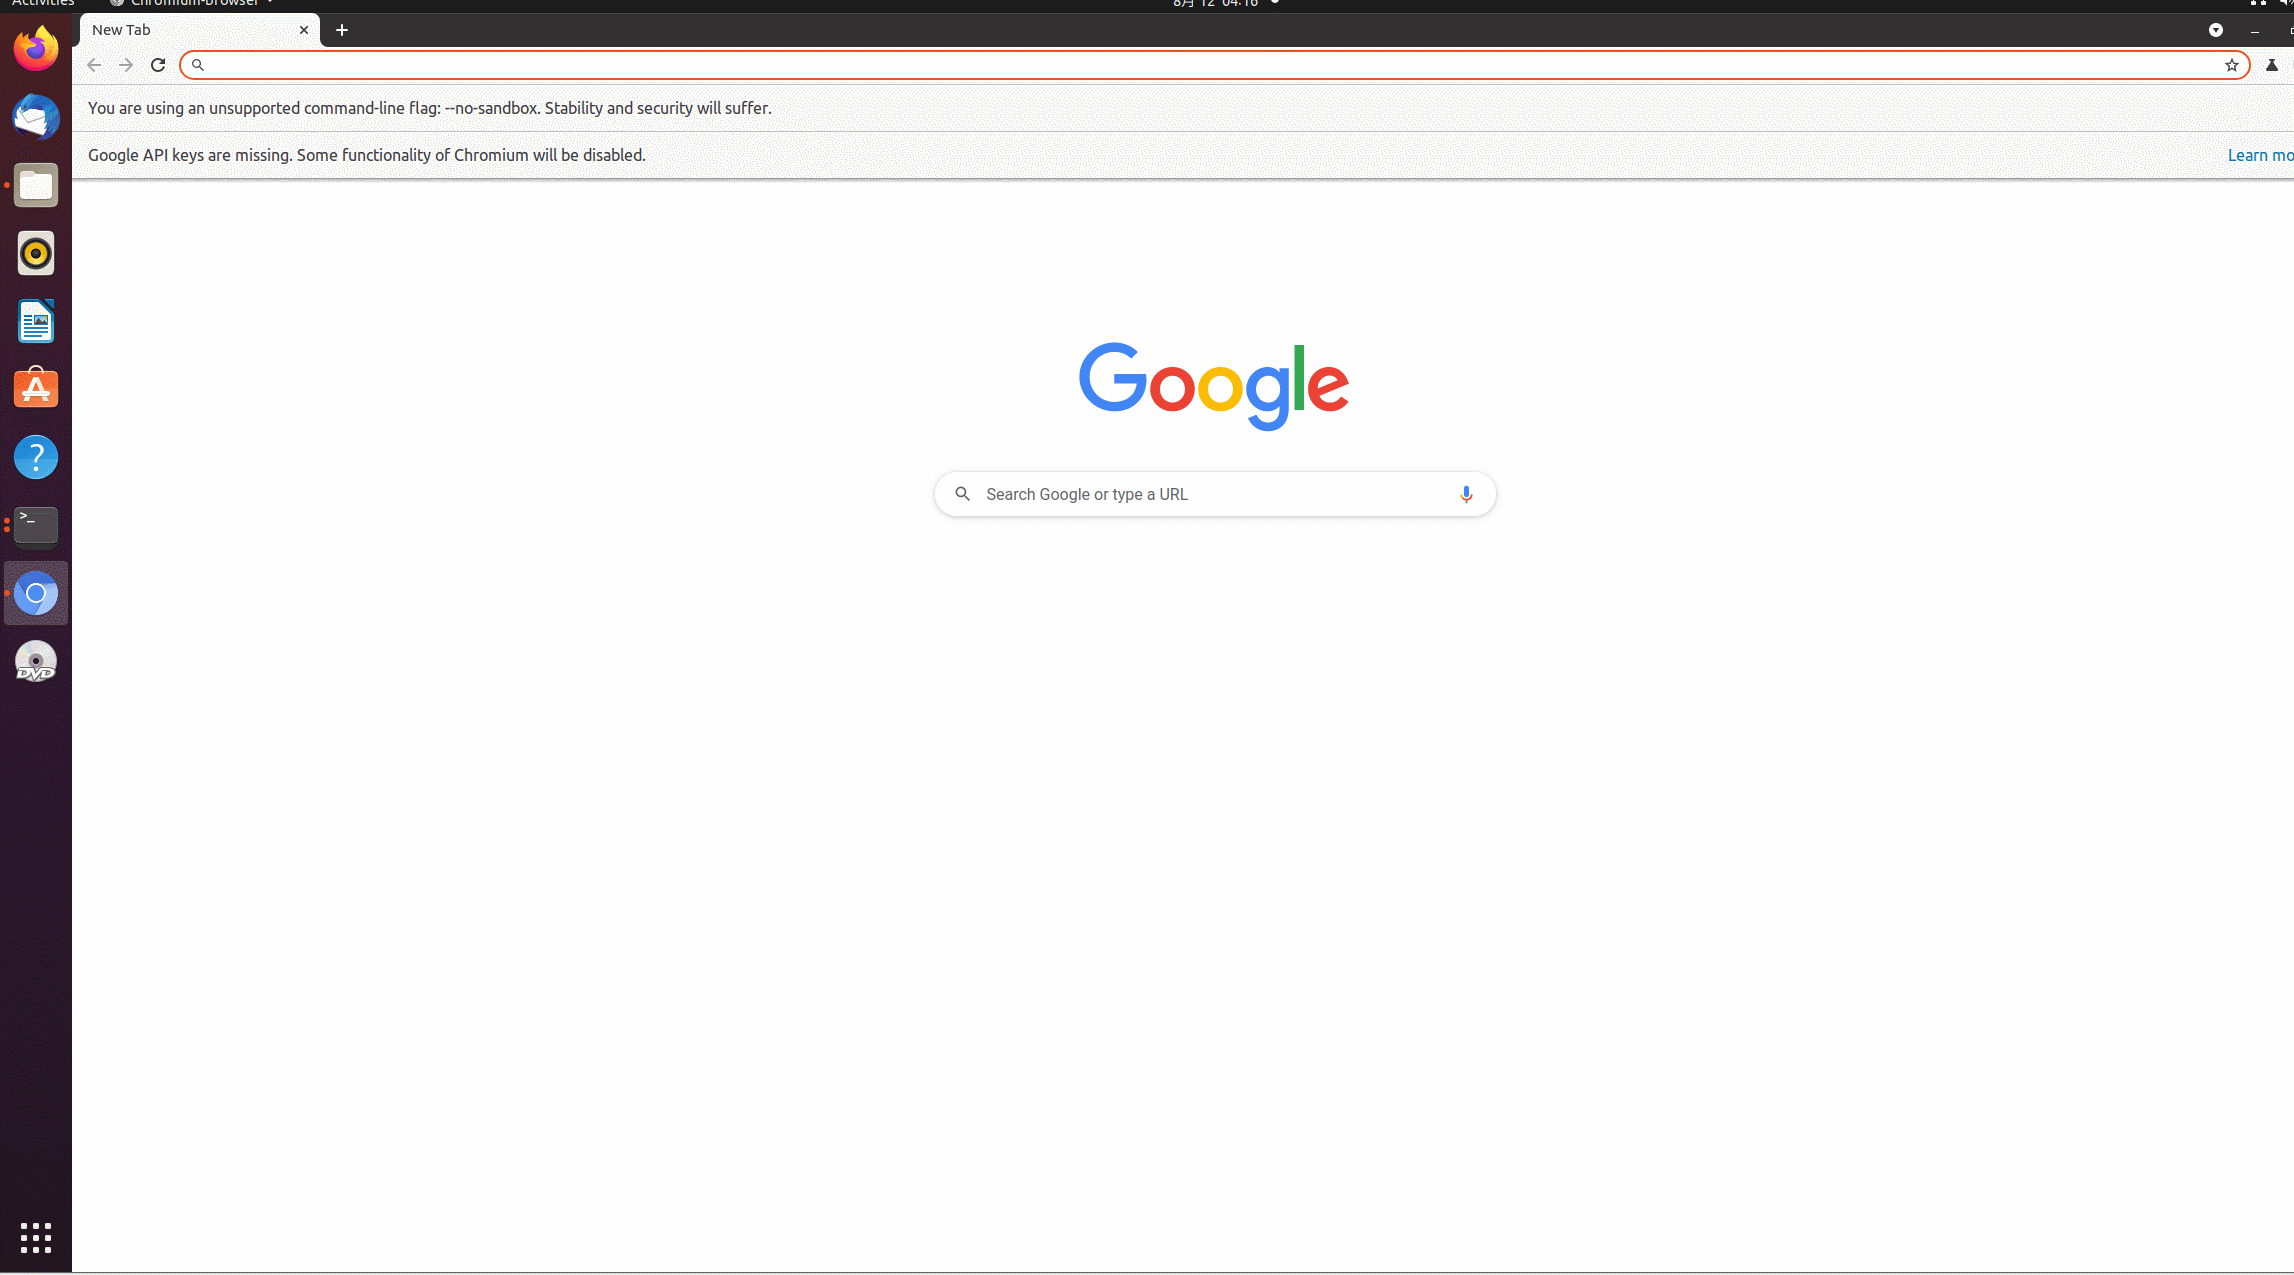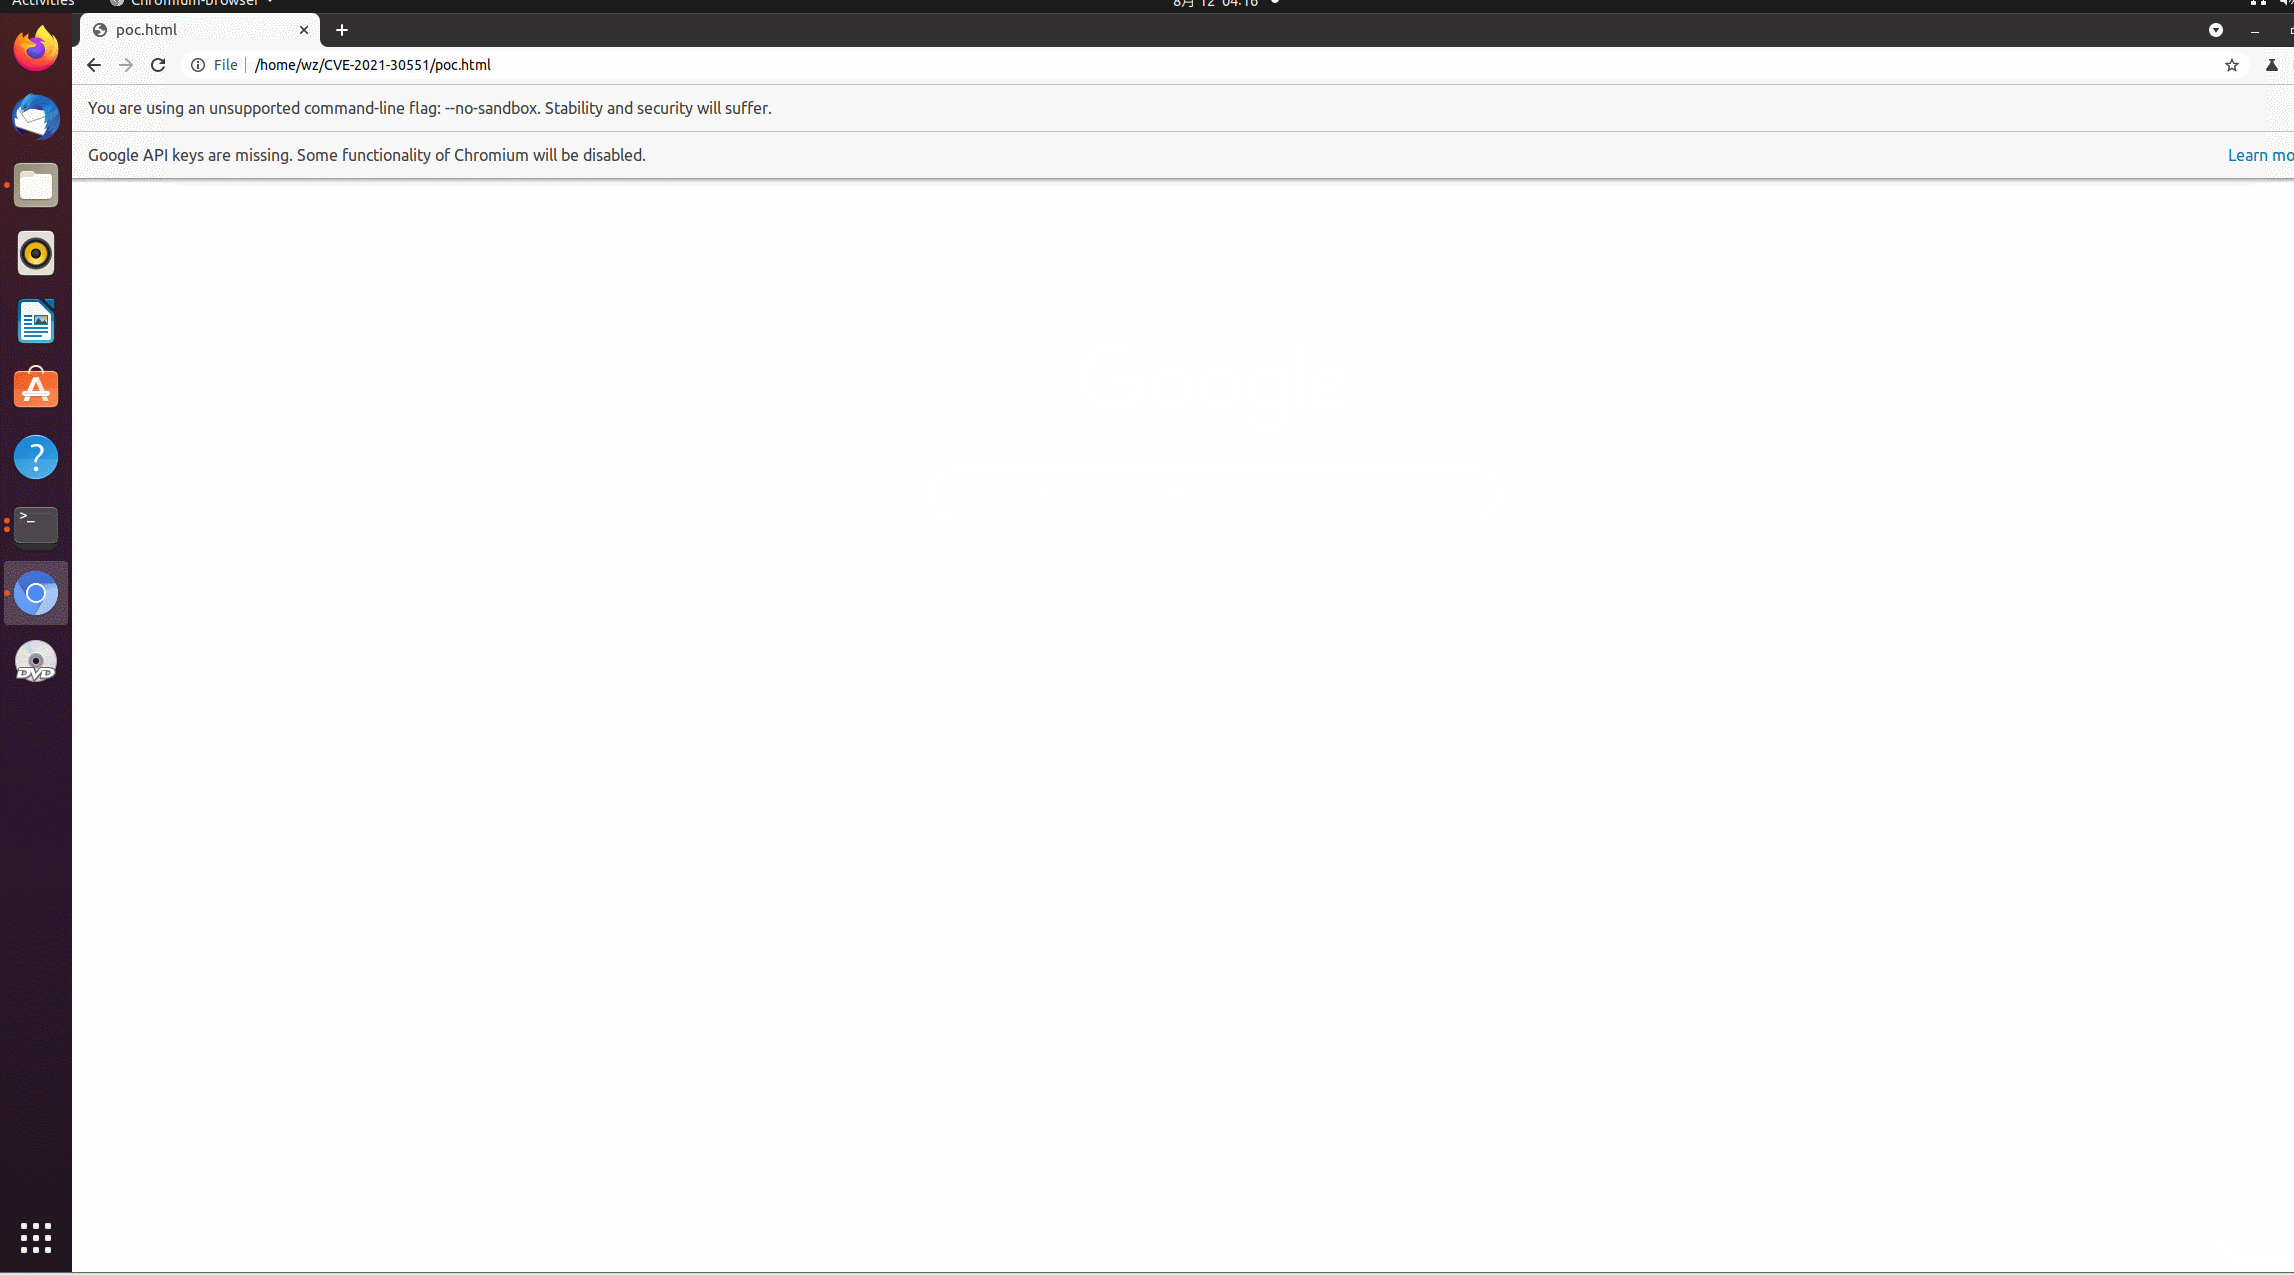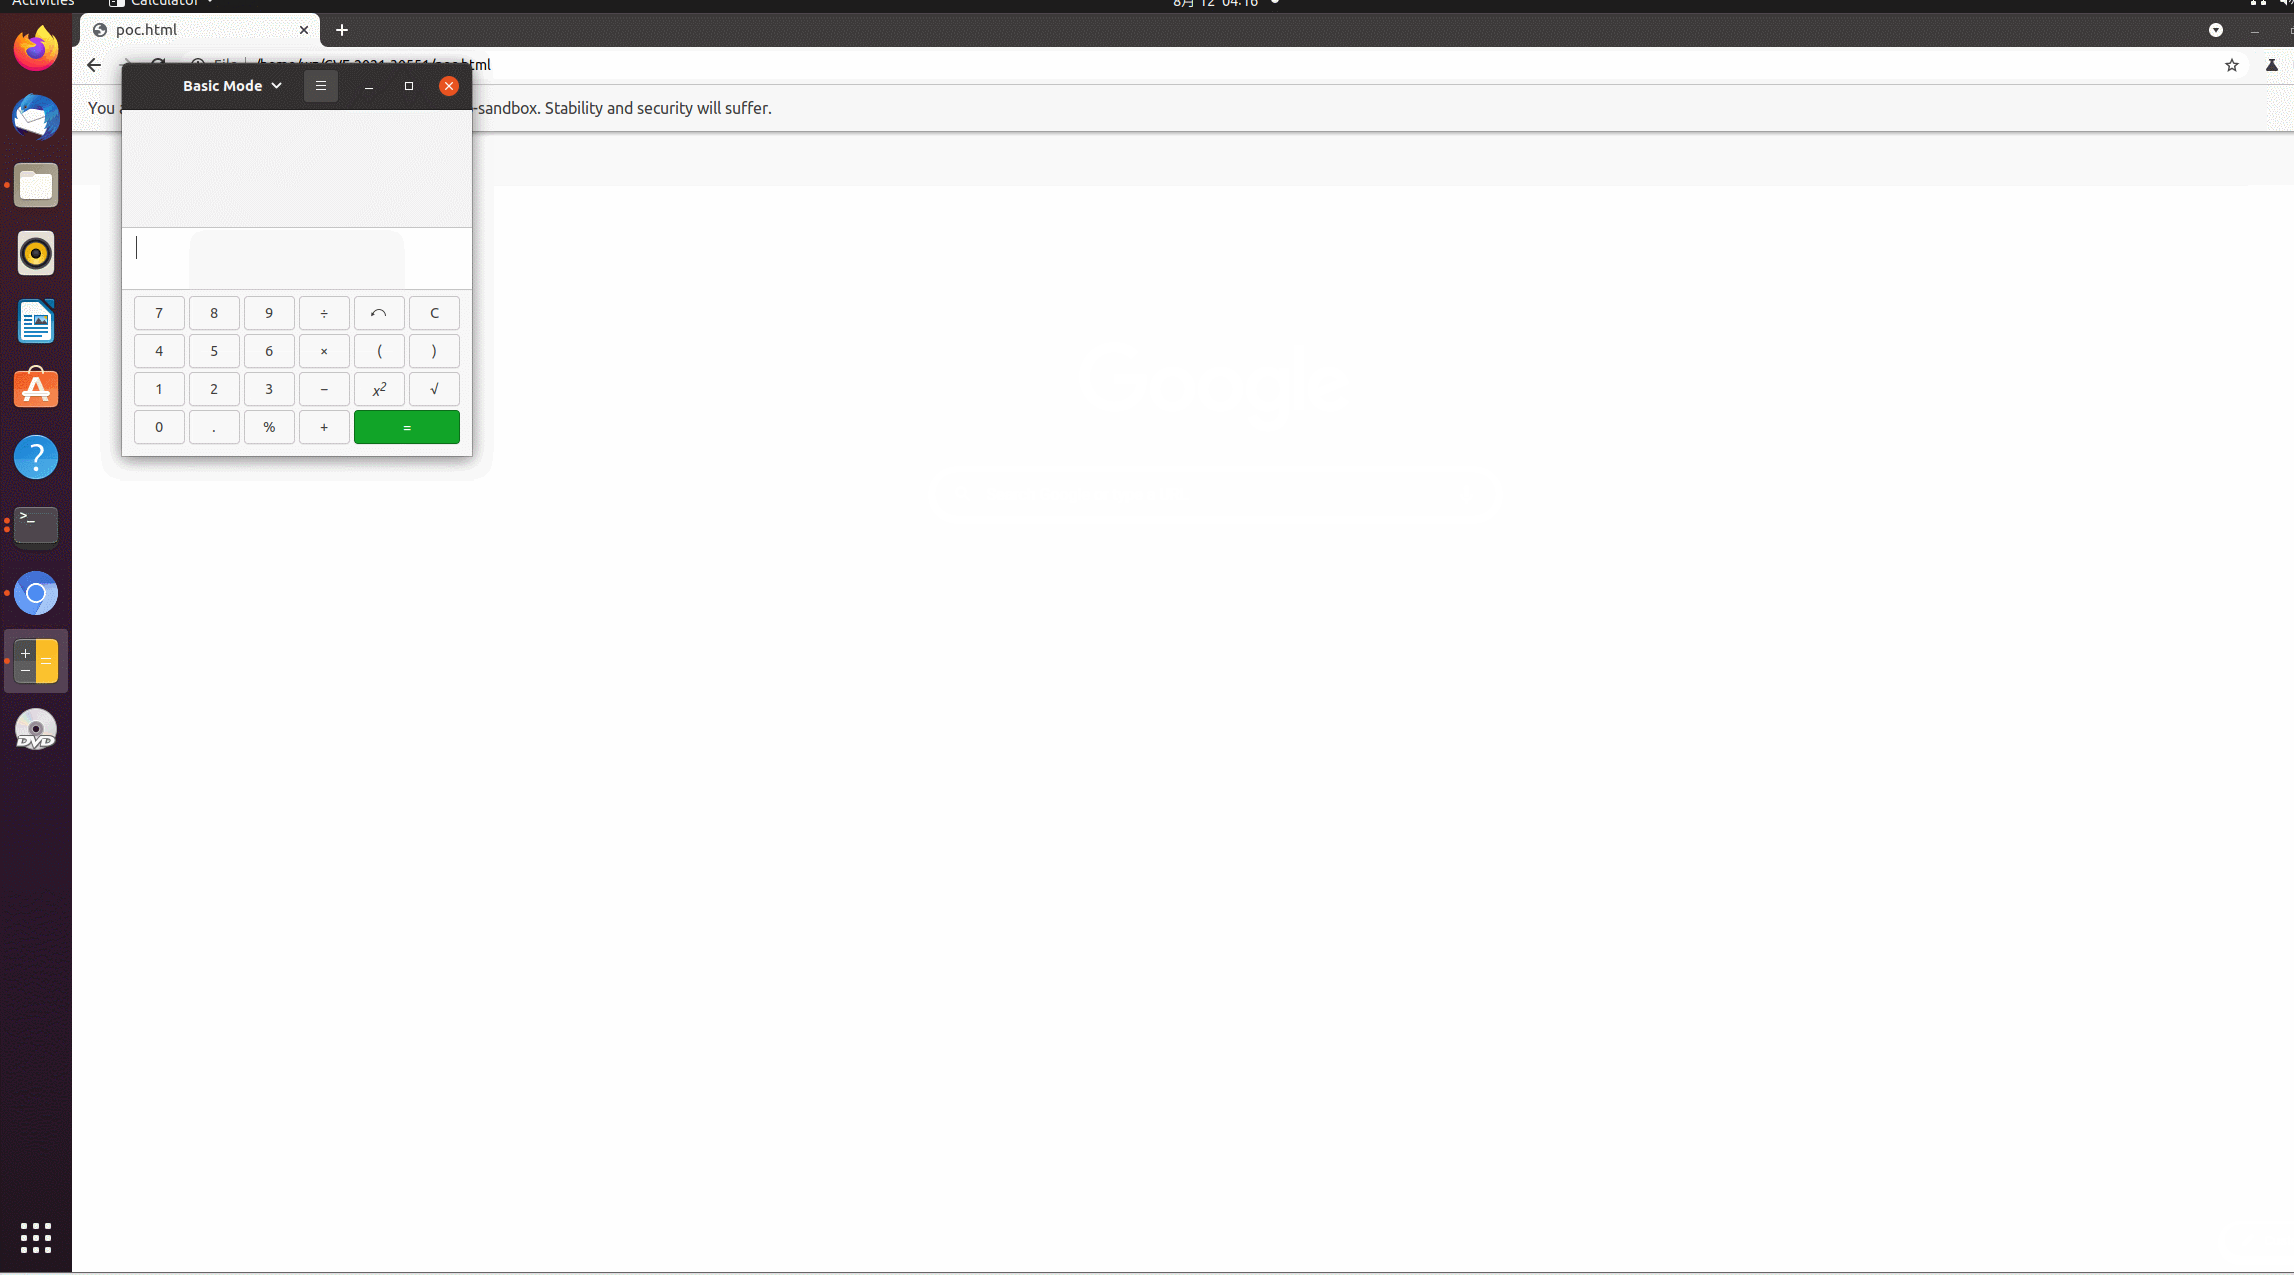 xmzyshypnc/cve-2021-30551
mon exploit pour chrome V8 CVE-2021-30551
 blacksunwen/cve-2019-0708
CVE-2019-0708
 brut-security/cve-2024-4879
CVE-2024-4879 - Vulnérabilité d'injection de template Jelly dans ServiceNow
 crackercat/cve-2021-30632
Exploit RCE Chrome V8 pour CVE-2021-30632 ciblant les systèmes Windows. Testé sur Chrome 91-93. Inclut un POC en JS et une référence d'analyse de…
 akamajoris/cve-2019-11043-docker
# Environnement PHP-FPM vulnérable dockerisé pour CVE-2019-11043, avec instructions pour construire et exécuter l'exploit phuip-fpizdam afin…
 sensepost/cve-2025-64446
Un scanneur pour la vulnérabilité FortiNet CVE-2025-64446
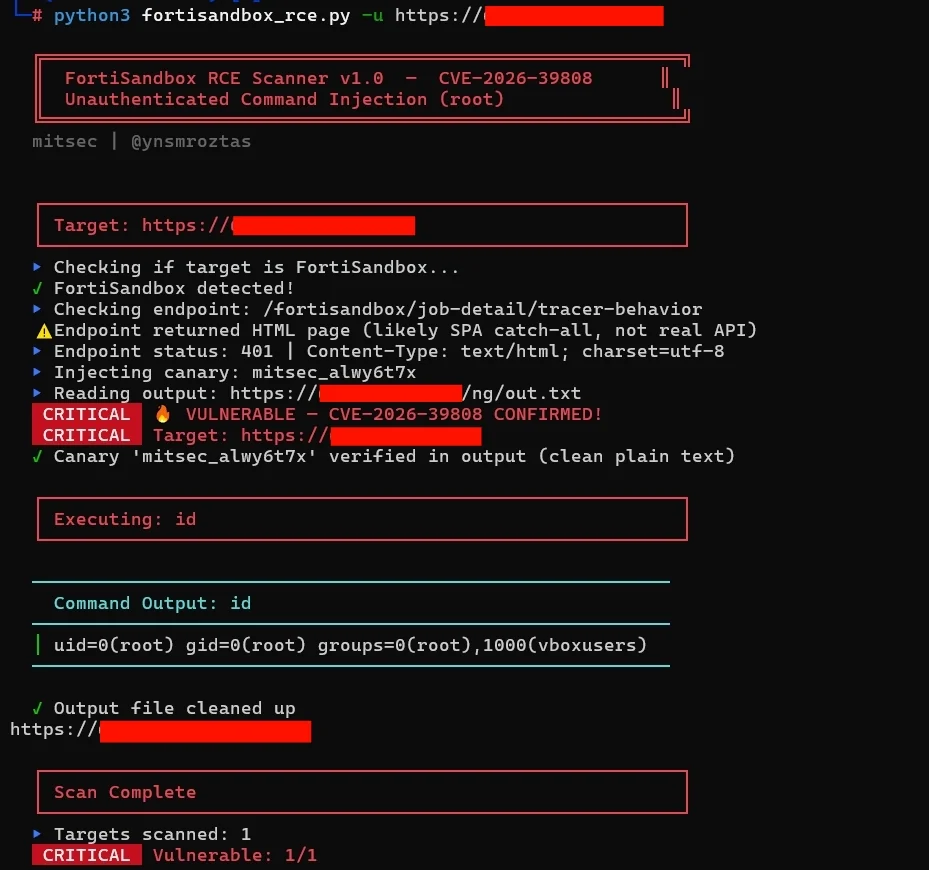 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
Scanner RCE non authentifié pour FortiSandbox CVE-2026-39808 avec vérification basée sur canary, exécution de commandes et intégration pipeline pour…








