
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 jaiguptanick/cve-2019-0232
Analyse de vulnérabilité et PoC pour Apache Tomcat - CGIServlet enableCmdLineArguments Remote Code Execution (RCE)
 nccgroup/dotnetpaddingoracle
Implémentation en Python d'un outil d'évaluation de Padding Oracle .NET
 mr-xn/cve-2023-28432
CVE-2023-28434 modèles nuclei
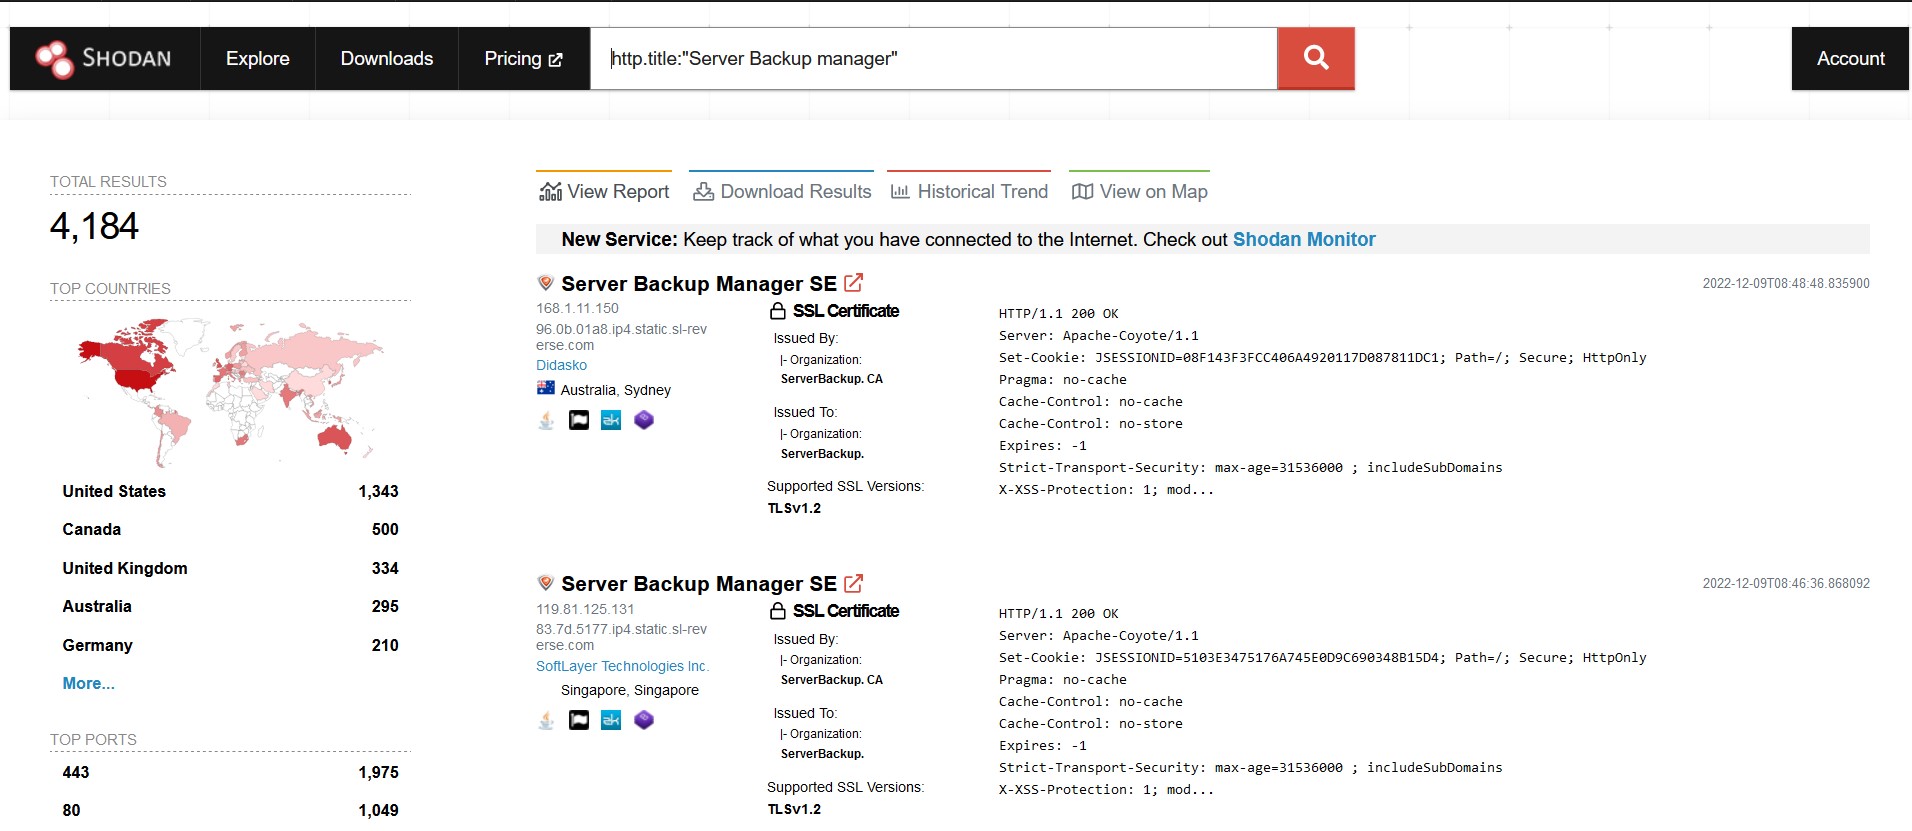 malwareman007/cve-2022-36537
POC de CVE-2022-36537
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 notdls/cve-2022-36804
Un véritable exploit pour BitBucket RCE CVE-2022-36804
 s1n6h/barcha
Barcha est votre couteau suisse pour la reconnaissance d'injections SQL 🔍. Écrit en Go, il automatise : énumération Shodan des hôtes SSL 🕵️♂️…
 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Exploit de preuve de concept pour le contournement d'authentification de FortiOS (CVE-2024-55591) permettant un accès non authentifié aux journaux…
 horizon3ai/cve-2024-23108
CVE-2024-23108 : Fortinet FortiSIEM - Injection de commande de second ordre non authentifiée
 nccgroup/jdser-ngng
Un plugin Burp Extender, qui désérialise des objets Java et les encode en XML à l'aide de la bibliothèque Xtream.
 rvzsec/cve-2024-42640
Exécution de code à distance non authentifiée via la bibliothèque Angular-Base64-Upload
 0xjohnnydev/webkit-navigationapi-sop-bypass
Contournement de la SOP de NavigateEvent.canIntercept de WebKit via interception inter-ports — iOS 26.3.1 BSI (CVE-2026-20643)
 whitespots/fast-security-scanners
Contrôles de sécurité pour vos recherches

 zer0sumgam3/cve-2026-66066-poc
PoC pour CVE-2026-66066 dans Ruby on Rails
 orangmuda/cve-2021-20837
XMLRPC - RCE dans MovableTypePoC
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, plugin Burp pour log4j2 en version Java, dnslog a choisi un domaine autre que dnslog.cn
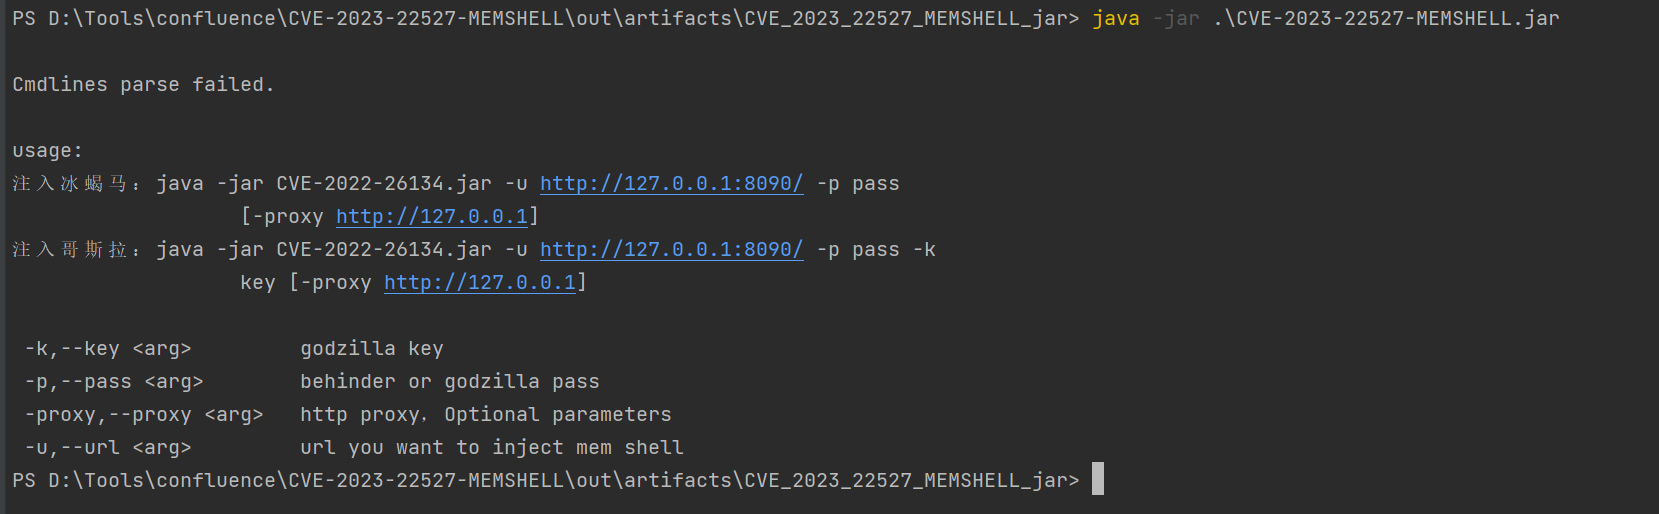 m0untainshley/cve-2023-22527-memshell
confluence CVE-2023-22527 outil d'exploitation de vulnérabilité, supportant l'injection de memory shells BingXie/Godzilla, supportant la…








