
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 horizon3ai/cve-2024-29824
Vulnérabilité d'exécution de code à distance par injection SQL dans Ivanti EPM
 pentestical/cve-2020-9484
Preuve de concept en Bash pour CVE-2020-9484 permettant l'exécution de code à distance sur Apache Tomcat via une désérialisation non sécurisée dans…
 b1anda0/cve-2020-8209
Ce script est un script de détection par lots de la vulnérabilité de traversée de répertoire de Citrix XenMobile (CVE-2020-8209).
 shuai06/cve-2022-30525
Script de détection par lots pour la vulnérabilité d'injection de commandes à distance du pare-feu Zyxel (CVE-2022-30525)
 verctor/nexus_rce_cve-2019-7238
Quelques notes de débogage et exploit (non aveugle)
 rohmatariow/cve-2026-22812-exploit
# Kit d'exploitation pour CVE-2026-22812 (RCE non authentifié OpenCode) offrant un shell interactif, l'exécution de commandes arbitraires, le…
 p3nt3st3r-star/cve-2026-0300-poc
Preuve de concept pour CVE-2026-0300, un débordement de tampon critique dans le portail User-ID de PAN-OS permettant l'exécution de code à distance…
 wildkindcc/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 Injection de commande authentifiée (Reverse Shell)
 liangyueliangyue/spring-core-rce
Exploit basé sur Python pour CVE-2022-22965 (Spring4Shell) avec détection de vulnérabilité et injection de webshell (Behinder/Godzilla) dans les…
 mr-xn/cve-2022-40127
Apache Airflow < 2.4.0 DAG example_bash_operator RCE POC
 ilmila/springcss-cve-2014-3625
Spring MVC cve-2014-3625
 h4x0r-dz/cve-2024-3656
L'API d'administration de Keycloak permet aux utilisateurs à faibles privilèges d'utiliser des fonctions administratives.
 boogipop/metabasercetools
CVE-2023-38646 Metabase RCE
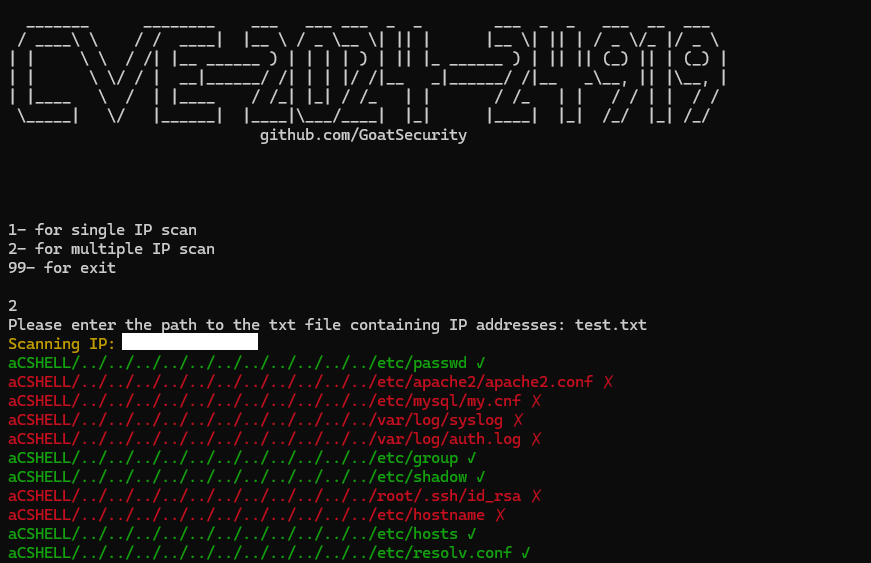 goatsecurity/cve-2024-24919
CVE-2024-24919 exploit
 purplewaveio/cve-2022-25765-pdfkit-exploit-reverse-shell
pdfkit <0.8.6 shell d'injection de commandes. Le package pdfkit à partir de 0.0.0 est vulnérable à l'injection de commandes où l'URL n'est pas…
 eudemonics/scaredycat
Script Python pour générer un fichier MP4 malveillant et démarrer un serveur web CherryPy hébergeant une simple page HTML avec le fichier intégré.…
 emerinohdz/facebrute
Script de force brute Facebook
 jaiguptanick/cve-2019-0232
Analyse de vulnérabilité et PoC pour Apache Tomcat - CGIServlet enableCmdLineArguments Remote Code Execution (RCE)








