
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/malwareman007/cve-2022-36537
Authentification et AutorisationAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubmalwareman007/cve-2022-36537

CVE-2022-36537

POC de CVE-2022-36537

Voir le dépôt
36638il y a 1 anVérifié par Kitploit
Partager

CVE-2022-36537

Résumé

R1Soft Server Backup Manager utilise le framework ZK comme framework principal. Sa sécurité exige que toutes les parties impliquées dans les projets Web3 accordent davantage d’attention aux vulnérabilités de sécurité des diverses infrastructures Web3 et les corrigent en temps utile afin d’éviter les risques de sécurité potentiels et les pertes d’actifs numériques. Nous détecterons en temps utile, suivrons les divers risques de sécurité sur web3 et fournirons des solutions de sécurité de premier plan pour garantir que le monde web3, en chaîne et hors chaîne, soit sûr et robuste.

Préface

ZK est le principal framework Web Java open-source pour la création d’applications Web d’entreprise. Avec plus de 2 000 000 de téléchargements, ZK équipe une grande variété d’entreprises et d’institutions, allant des petites sociétés aux entreprises du Fortune Global 500 dans de nombreux secteurs.

R1Soft Server Backup Manager (SBM) offre aux fournisseurs de services une solution flexible et adaptée aux serveurs qui élimine les tracas des sauvegardes traditionnelles. Les utilisateurs peuvent exécuter des sauvegardes toutes les 15 minutes sans impact sur les performances du serveur. Près de 1 800 fournisseurs de services l’utilisent pour protéger 250 000 serveurs.

Versions affectées

Framework ZK v9.6.1, 9.6.0.1, 9.5.1.3, 9.0.1.2 et 8.6.4.1.

ConnectWise Recover v2.9.7 et les versions antérieures sont concernées.

R1Soft Server Backup Manager v6.16.3 et les versions antérieures sont concernées.
Contournement de l’authentification du framework ZK

unnamed ZK-5150

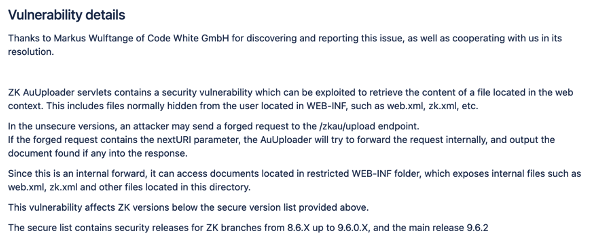
D’après la description de la vulnérabilité, si la route /zkau/upload contient le paramètre nextURI, le servlet ZK AuUploader réacheminera la requête de transfert, ce qui peut contourner l’authentification d’identité et renvoyer les fichiers du contexte Web, tels que l’obtention de web.xml, de la page zk, des informations de configuration applicationContext-security.xml, etc.

Installation

Vous avez besoin de python3, pip3, git.

git clone https://github.com/Malwareman007/CVE-2022-36537-EXPLOIT.git
cd CVE-2022-36537-EXPLOIT
pip3 install -r requirements.txt
python3 CVE-2022-36537.py
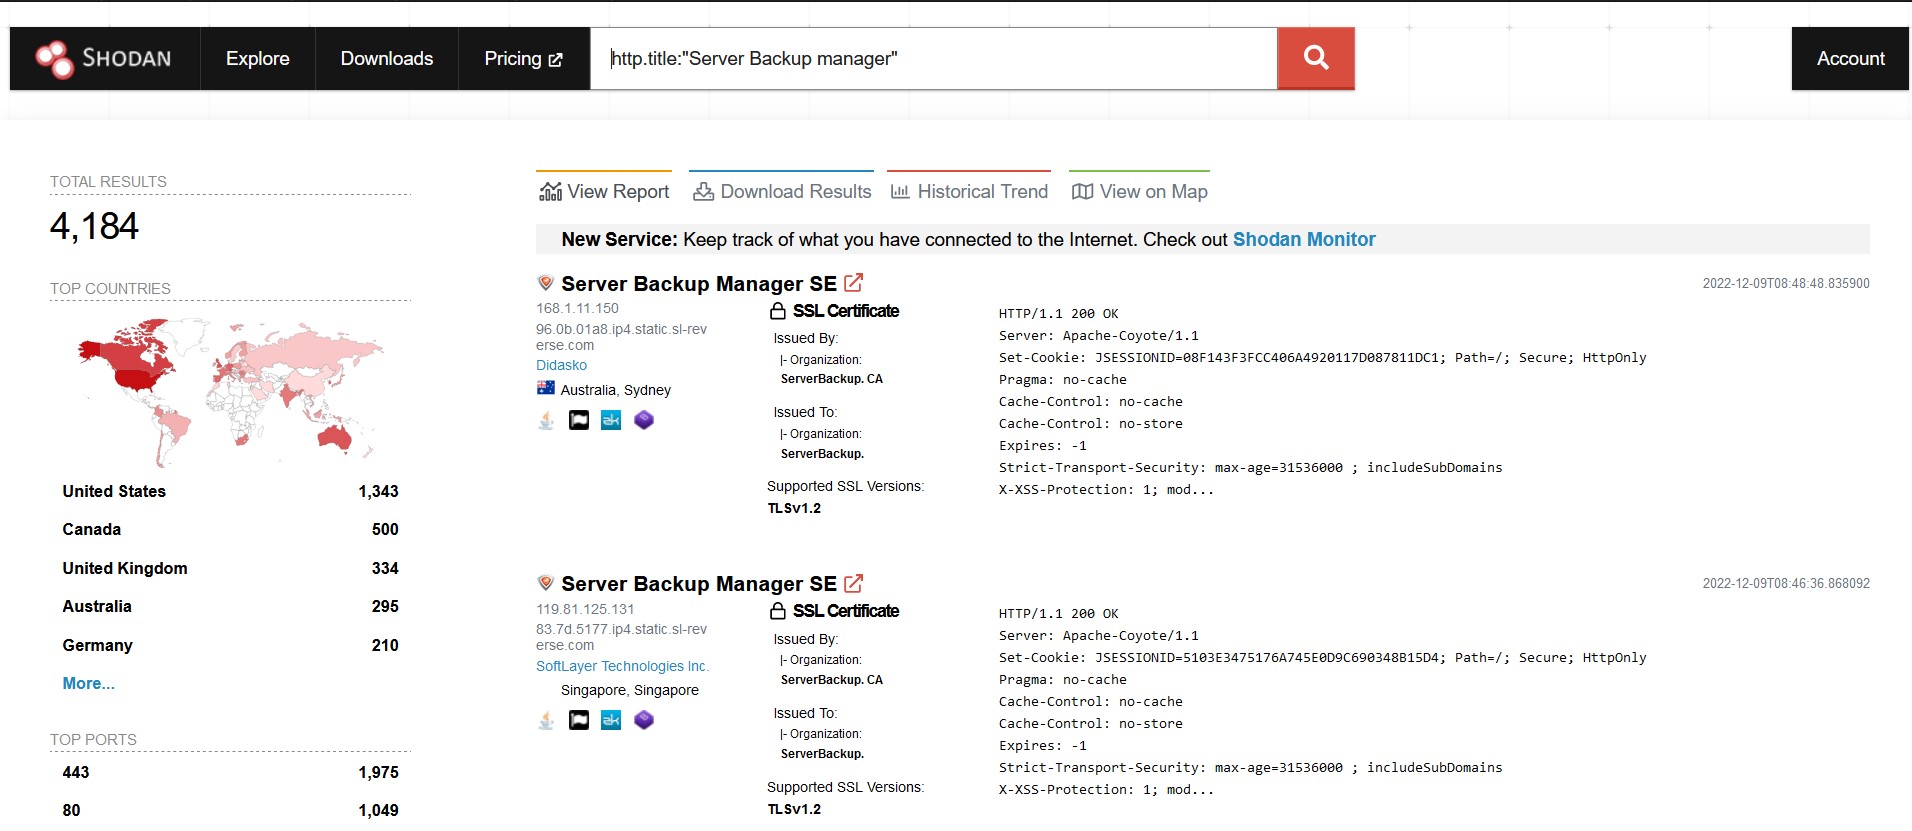
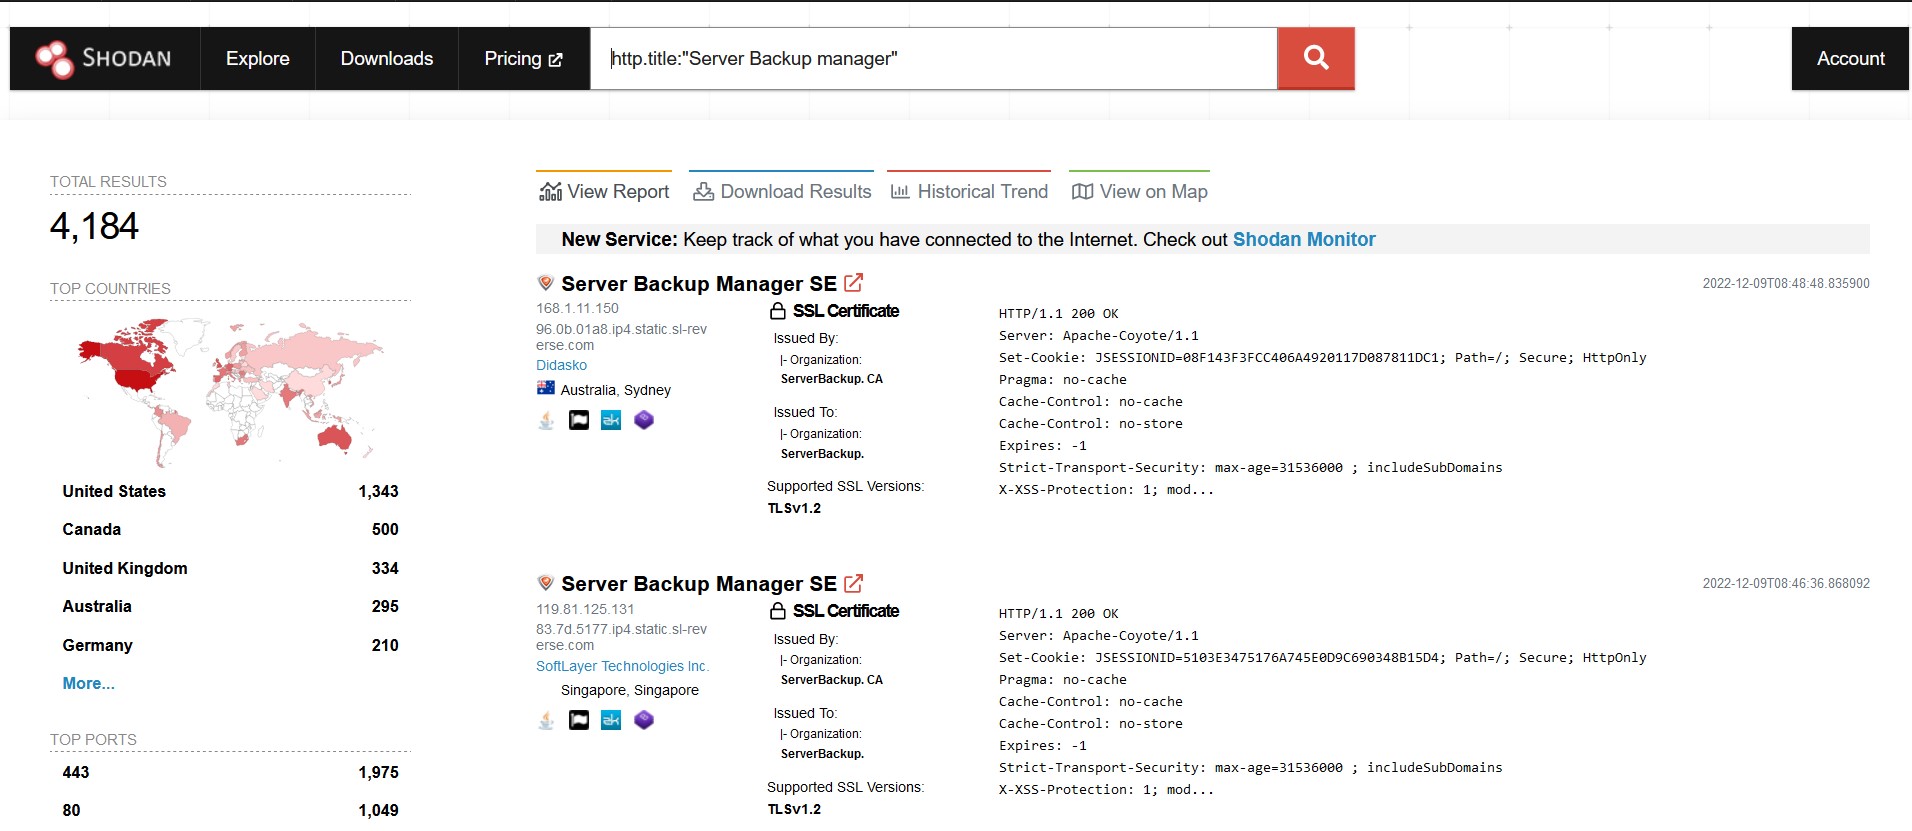
Shodan Dork

Shodan Dork

Détails supplémentaires sur la vulnérabilité CVE-2022–36537

https://user-images.githubusercontent.com/86009160/206725395-9a42b6e9-5739-4119-b337-e95408a4e5f6.mp4

Remerciements spéciaux à

Bearcat

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    276

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →