
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 sumanrox/rschunter
Chasse de masse & PoC d'exploitation pour CVE-2025-55182 & CVE-2025-66478
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773
 mr-xn/cve-2022-24112
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
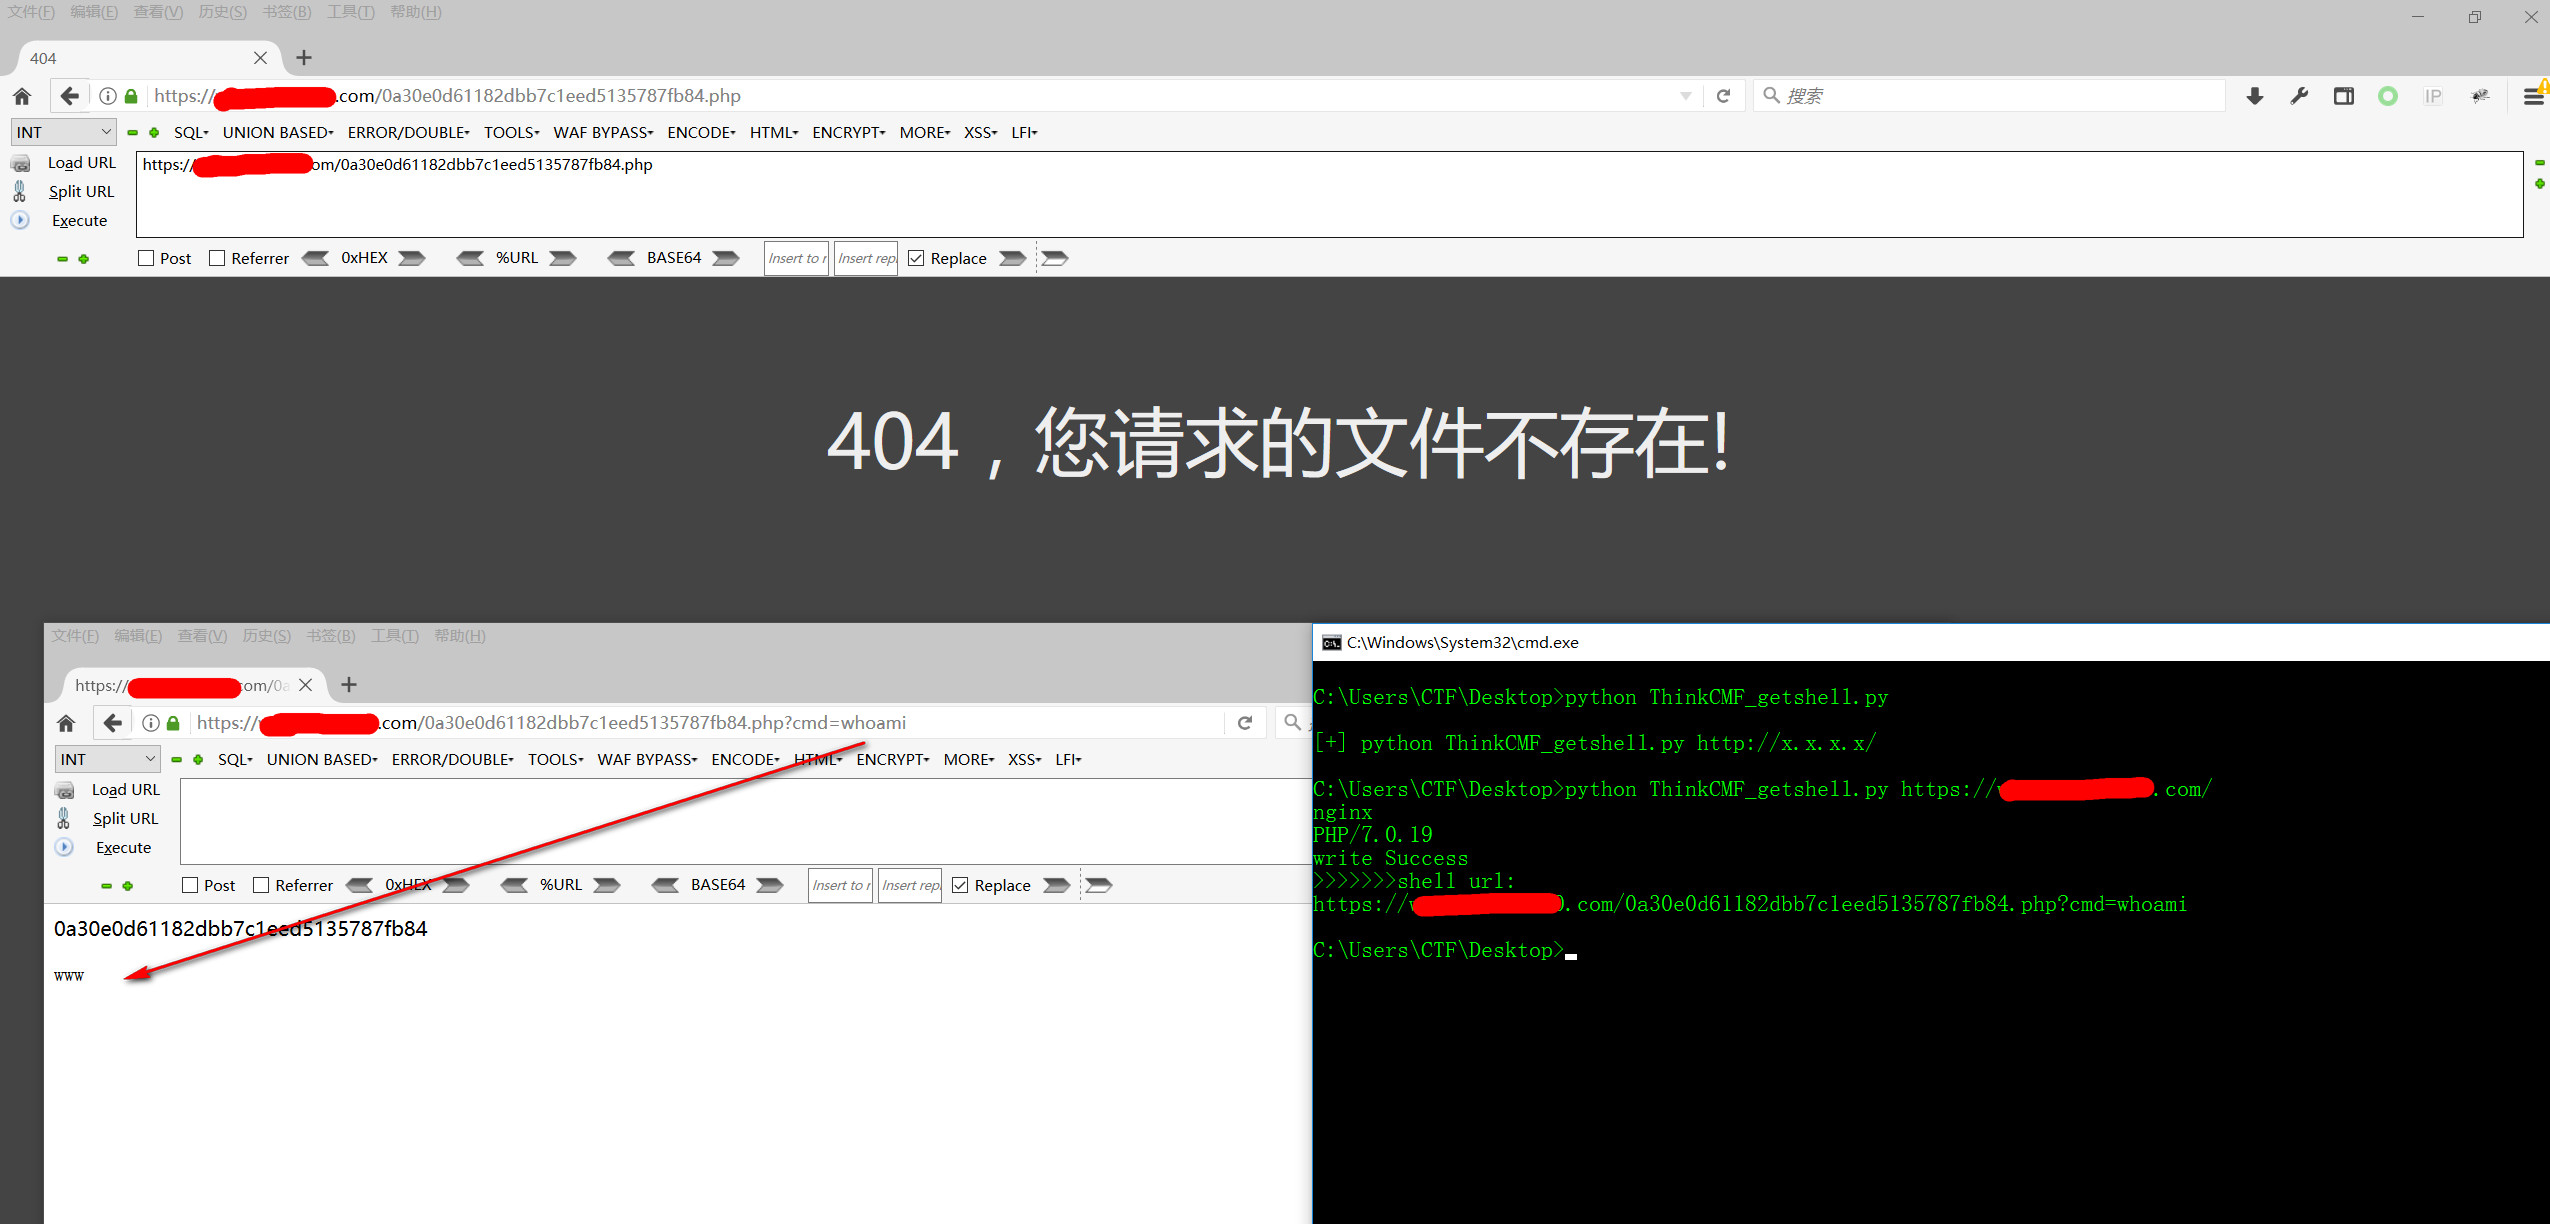 jas502n/thinkcmf_getshell
Vulnérabilité d'inclusion de contenu arbitraire sur le framework ThinkCMF
 holygu/cve-2023-42442
Exploit basé sur Go pour la vulnérabilité d'accès non autorisé de JumpServer (CVE-2023-42442) avec une interface d'exécution à commande unique pour…
 lz2y/cve-2021-2394
Exploit de preuve de concept pour CVE-2021-2394, une vulnérabilité d'exécution de code à distance dans Oracle WebLogic Server. Utilise la…
 infobyte/ai-pentest-agent
Agent autonome de pentest IA autonome avec une boucle planifier→agir→juger, des compétences génériques, un garde-fou pour les actions destructrices…
 knqyf263/cve-2019-6340
Environnement pour CVE-2019-6340 (Drupal)
 d0n601/pentest-cheat-sheet
Il y a beaucoup de cheat sheets, mais voici la mienne.
 kiddo-pwn/cve-2024-50629_50631
Exploit N-day pour Synology BeeStation RCE par DEVCORE (Pwn2Own 2024)
 jofpin/compaxss
Contourner les XSS réfléchis (Cross-site scripting)
 pwnedshell/larascript
Exploit RCE Laravel. CVE-2018-15133
 t0kx/exploit-cve-2015-1427
Exploit d'exécution de code à distance pour Elasticsearch 1.4.0 < 1.4.2 et conteneur vulnérable
 0xreadingsteiner/silent-call
Silent;Call — Accès root à distance avant authentification sur Cisco CUCM 15.x (CVSS 10.0)
 mr-xn/cve-2021-42342
Preuve de concept d'exploitation pour CVE-2021-42342, une vulnérabilité d'exécution de code à distance dans le serveur web GoAhead, démontrant…
 eviladan0s/cve-2019-16097
Preuve de concept d'exploitation pour CVE-2019-16097 dans Harbor, permettant la création d'un compte administrateur par un attaquant et le…
 win3zz/cve-2026-1731
CVE-2026-1731 - Vulnérabilité critique d'injection de commandes dans BeyondTrust Remote Support et Privileged Remote Access due à une évaluation…
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450








